Les outils de détection et de réponse au niveau des terminaux (EDR) sont conçus pour détecter les activités malveillantes connues . Mais qu'est-ce qui protège vos angles morts, là où se cachent les attaquants de nos jours ?
Votre organisation a besoin d’un outil capable de identifier et de corriger les actions menées par les attaquants (s’ouvre dans un nouvel onglet) ou même de localiser les endroits où ils se cachent actuellement au sein de votre environnement informatique. La solution adaptée offre des capacités de visibilité, d'analyse et de correction sur les terminaux de votre entreprise ( ) — où qu'ils se trouvent.
Cet article traite des sujets suivants :
- Qu'est-ce que l'EDR et quelles sont les exigences auxquelles il répond ?
- Quelles lacunes Tanium Incident Response comble-t-il que l'EDR ne peut pas combler ?
- Pourquoi avez-vous encore besoin de Tanium Incident Response alors que vous disposez déjà d'un EDR ?
Qu'est-ce que l'EDR ?
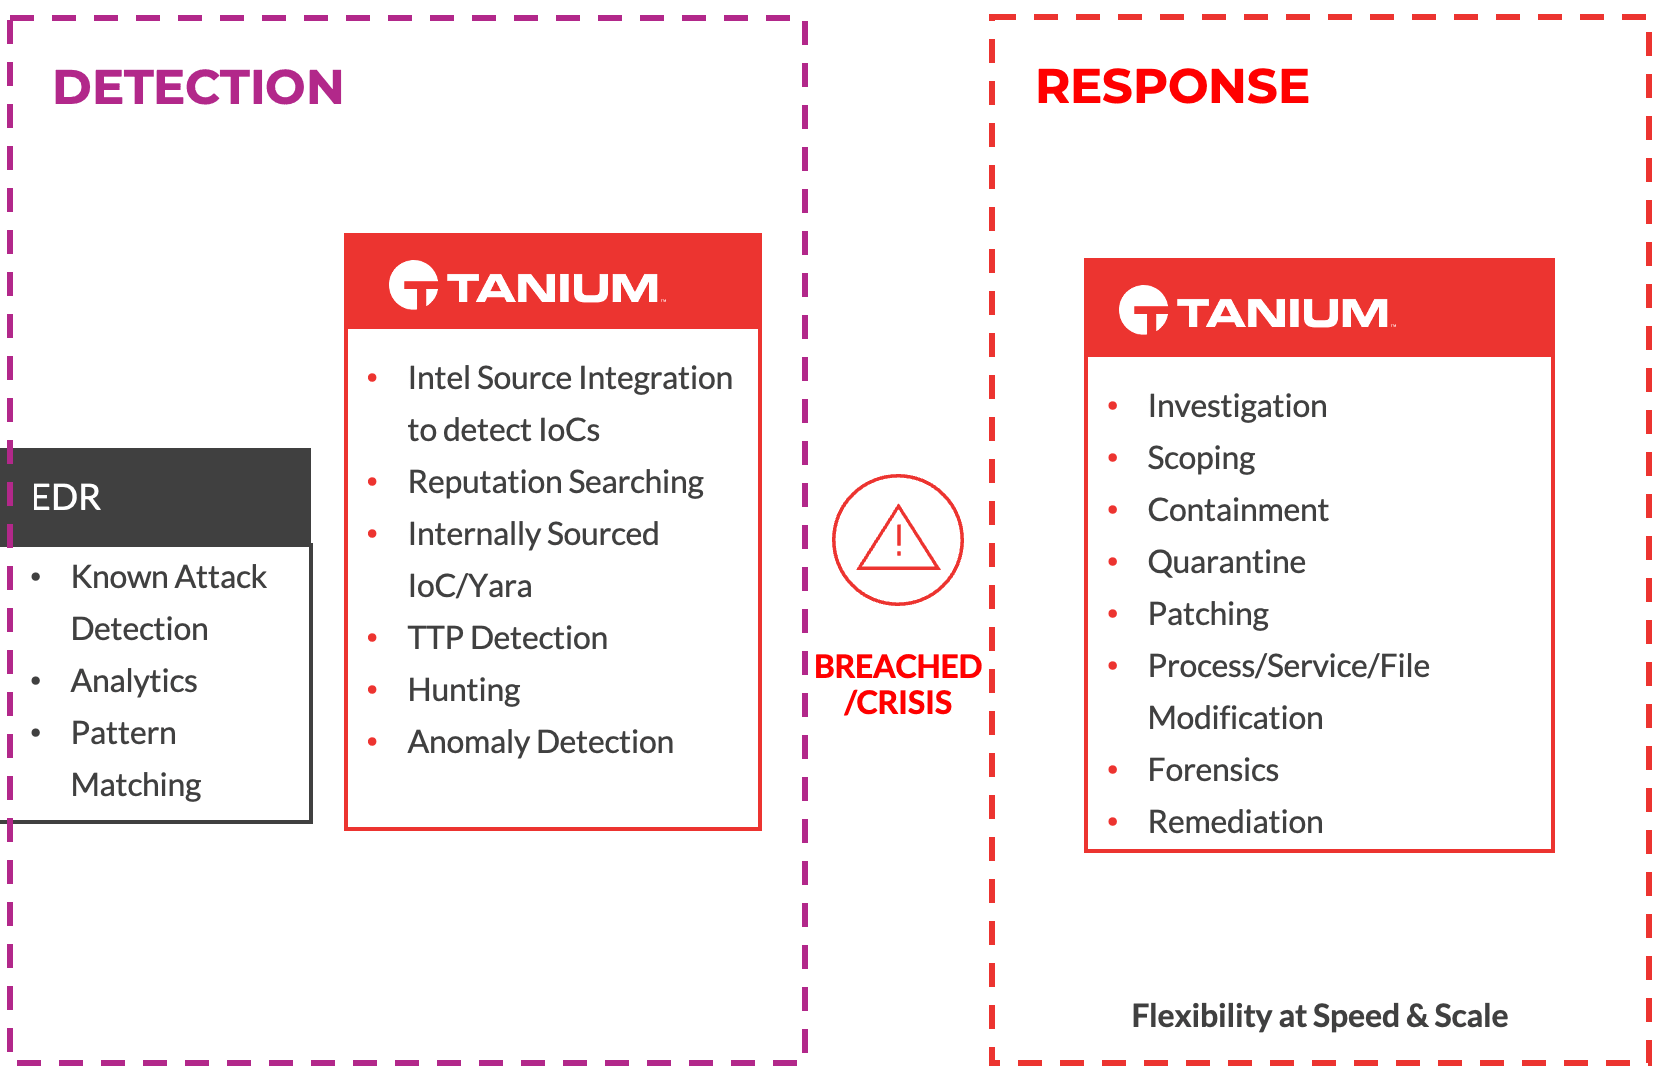
La plupart des solutions EDR sont des moteurs de journalisation des terminaux qui utilisent des méthodes heuristiques (dont le niveau de sophistication se situe à mi-chemin entre les règles et les algorithmes d’apprentissage automatique [ML] générés par des réseaux neuronaux ) pour détecter les activités malveillantes « connues ».
Ce type d'outillage présente toutefois quelques limites. Tout d’abord, il existe de nombreux angles morts dans lesquels les attaquants peuvent se cacher au sein d’un environnement, car les outils EDR ont été conçus pour « détecter » uniquement certains types d’activités spécifiques en cours d’exécution — ils sont destinés à repérer les menaces connues.
Par ailleurs, la plupart des solutions EDR limitent les activités qu’elles enregistrent et conservent afin de réduire la consommation de bande passante et d’espace de stockage, notamment en limitant la durée de conservation en nombre de jours.
Dans cette optique, énumérons de manière générale les exigences auxquelles répond l'EDR :
- Détection automatisée et simple des schémas caractéristiques de types d'attaques malveillantes connues, permettant le tri et l'analyse de ces alertes.
- par exemple, un fichier ouvert à partir de la corbeille, l'exécution via PowerShell, les exploits sans fichier et les attaques de type « living off the land »
- Réponse automatisée, en ce sens que des actions automatisées peuvent être configurées à partir des règles de détection
- par exemple : le blocage, l'arrêt d'un processus, la création d'un shell vers le terminal mis en quarantaine et l'envoi d'un paquet Python
- La centralisation des données de journalisation et de télémétrie des terminaux dans le cloud, souvent avant leur analyse
Quelles lacunes Tanium Incident Response comble-t-il que l'EDR ne peut pas combler ?
Tanium Incident Response est une solution d'investigation complète, en temps réel et historique, qui permet aux utilisateurs de rechercher et de localiser n'importe quel élément sur un terminal.
L'avantage réside dans le fait que ces artefacts n'ont pas besoin d'être prédéfinis, contrairement à ce qui est le cas avec les solutions EDR. Les outils Tanium étant déployés en périphérie, Tanium peut vous offrir une visibilité sur tout élément surveillé qui vous intéresse, dès que vous en avez besoin.
Une fois que vous avez utilisé Incident Response pour la phase d’enquête de votre cycle de vie de réponse aux incidents « » (), vous pouvez mettre en œuvre des mesures correctives sur mesure en tirant parti de la rapidité et de l’échelle de la plateforme Tanium dans son ensemble.
La gestion des incidents offre plusieurs fonctionnalités que l'EDR ne peut tout simplement pas proposer, mais nous allons nous concentrer sur trois des plus courantes :
- d'analyse des terminaux capable d'exploiter des informations développées en interne et disponibles par abonnement, notamment les IOC, STIIX, Yara et le type d'informations exclusif à Tanium. La capacité à rechercher n'importe quel indicateur de compromission est essentielle lors d'un incident, car elle donne aux équipes de sécurité la confiance dont elles ont besoin pour prendre des mesures correctives.
- Mise en œuvre d'une stratégie de remédiation complète en permettant aux utilisateurs d'analyser en profondeur chaque système au cours de la phase d'investigation et en leur donnant la possibilité d'intervenir simultanément sur un nombre illimité de terminaux. Par exemple, les utilisateurs peuvent arrêter des processus, supprimer des clés de registre, désinstaller des services, ou effectuer d'autres opérations sur un ou plusieurs centaines de milliers de systèmes simultanément.
- La capacité à détecter les comportements malveillants , même lorsqu'un pirate est suffisamment rusé pour échapper à la détection. Compte tenu de l'étendue des données de télémétrie des terminaux pertinentes sur le plan médico-légal que la solution de réponse aux incidents collecte et conserve, celle-ci fournit aux utilisateurs des informations détaillées et précises sur les actions menées par un attaquant après avoir obtenu un accès initial. Étant donné que les pirates expérimentés parviennent à contourner les dispositifs de détection avec une relative facilité, les équipes de sécurité s'appuient sur Tanium pour comprendre ce qui s'est passé et déterminer la meilleure façon d'éliminer la menace.
Pourquoi avez-vous encore besoin de Tanium Incident Response alors que vous disposez déjà d'un EDR ?
Les EDR ont été conçus pour détecter de nombreux scénarios d'attaque, mais pas tous. Ils sont conçus pour être des dispositifs de détection sophistiqués. Des pirates expérimentés, connaissant les capacités de détection d'un outil EDR, peuvent contourner ces dispositifs d'alerte, même si ce n'est que pour une courte durée.
L'EDR ne peut signaler que ce pour quoi il a été conçu : les s connues pour être malveillantes. Leur intérêt pour une organisation réside dans le fait qu’ils signalent une attaque au moment même où elle se produit, par exemple en cas d’exfiltration de propriété intellectuelle ou si l’attaquant a commis une erreur.
Mais que se passe-t-il lorsqu'un élément parvient à contourner l'EDR ? Que se passe-t-il lorsqu'il y a un problème de type « unknown » ou « bad » sur votre réseau ? Combien de temps êtes-vous prêt à attendre pour savoir ce qu'un pirate a fait, quelles machines sont touchées et quels sont les risques pour votre organisation ? Mieux encore : combien de temps êtes-vous prêt à attendre pour mettre fin à cette attaque ?
L'EDR ne permet pas d'avoir une visibilité à grande échelle sur tous ces éléments, ni de mettre en œuvre des mesures correctives avec précision et rapidité.
Tanium Incident Response offre, de par sa conception même, une visibilité plus approfondie et plus complète. Lorsque votre EDR détecte une activité suspecte et génère une alerte, les équipes s'appuient sur Tanium pour analyser en détail le système concerné.
Ils s'appuient sur Tanium pour mieux cerner la menace, identifier d'autres machines susceptibles d'avoir été touchées et prendre les mesures nécessaires — afin d'endiguer la situation. L'intérêt de la réponse aux incidents pour votre organisation réside dans le fait qu'elle est parfaitement conçue pour traquer et enquêter sur les attaquants tout au long de leur présence dans le système, avant, pendant et après l'alerte initiale, et qu'elle vous apporte la confiance nécessaire pour les éliminer définitivement.
La rapidité et la puissance de Tanium ne faiblissent jamais, quel que soit le nombre de terminaux dont vous disposez et où qu'ils se trouvent dans le monde.
Pour en savoir plus sur , consultez la page « Tanium Incident Response » (s'ouvre dans un nouvel onglet),et , puis demandez une démonstration pour déterminer si Tanium vous convient.

