IT leaders have a problem with perception versus reality when it comes to understanding what’s happening with their endpoints, according to a recent Frost and Sullivan survey commissioned by Tanium. Here’s what we found out about security hygiene practices, and what you can do about it.
Si presque tout le monde s'accorde à dire que les bonnes pratiques de sécurité sont essentielles pour protéger les organisations contre les cyberattaques, la voie à suivre est moins évidente. Un récent rapport de Frost & Sullivan intitulé « », basé sur une enquête menée auprès de 200 décideurs informatiques basés en Amérique du Nord et commanditée par Tanium, révèle un décalage important entre les priorités informatiques et les pratiques existantes en matière de sécurité.
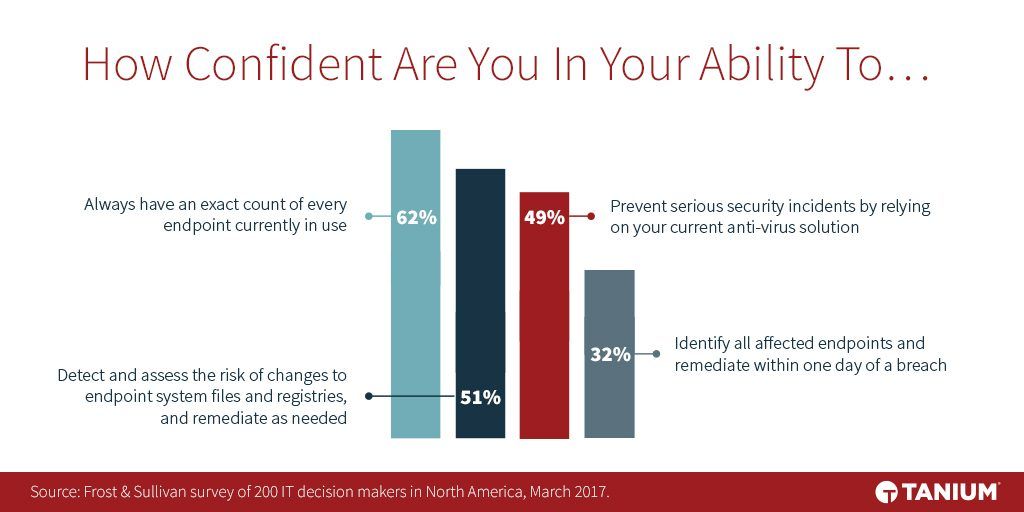
Par exemple, alors que la grande majorité des personnes interrogées (94 %) se disent très ou assez sûres de connaître le nombre de terminaux présents au sein de leur organisation, plus d'un tiers reconnaissent qu'il est probable qu'il existe des terminaux non recensés.
Connaître le nombre de terminaux dont vous disposez – et savoir ce qui s'y passe à tout moment – constitue l'un des piliers de des bonnes pratiques en matière de sécurité. Après tout, il suffit aux pirates informatiques de localiser et de compromettre un seul terminal pour accéder à votre réseau. Vous le savez en théorie, mais les résultats de l'enquête montrent que, dans la pratique, il reste encore beaucoup de chemin à parcourir.
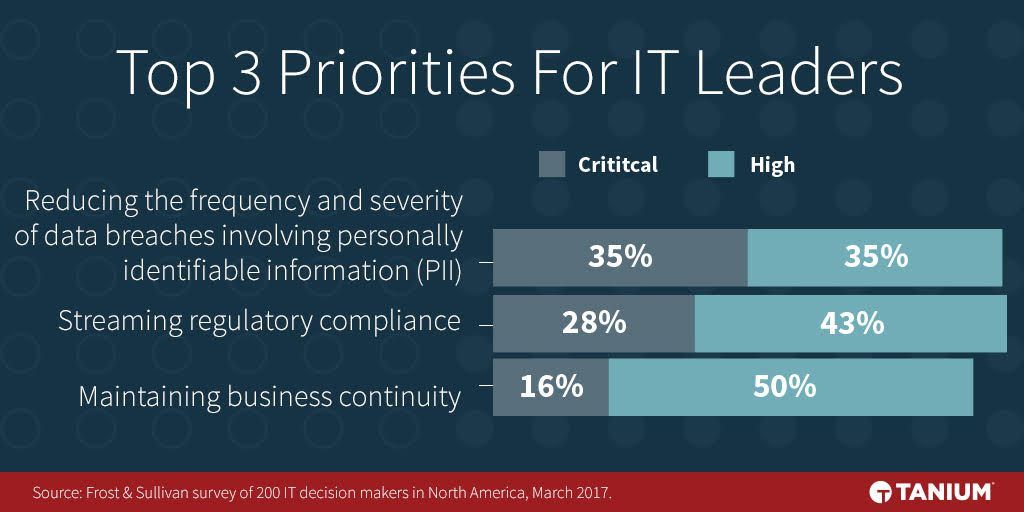
En effet, 70 % des personnes interrogées ont indiqué que la réduction de la fréquence et de la gravité des violations de données impliquant des informations personnelles identifiables (PII) constituait une priorité « cruciale » ou « élevée » pour leur organisation. La rationalisation de la conformité réglementaire et le maintien de la continuité des activités constituent également des priorités absolues pour la majorité des personnes interrogées.
Pourtant, moins d'un tiers des personnes interrogées (32 %) sont convaincues qu'en cas de violation, elles seront en mesure d'identifier tous les terminaux concernés et de remédier au problème dans un délai d'un jour à compter de la violation. Ce n'est pas une découverte surprenante, mais moins de la moitié des personnes interrogées sont convaincues que leur solution antivirus actuelle assure leur sécurité.
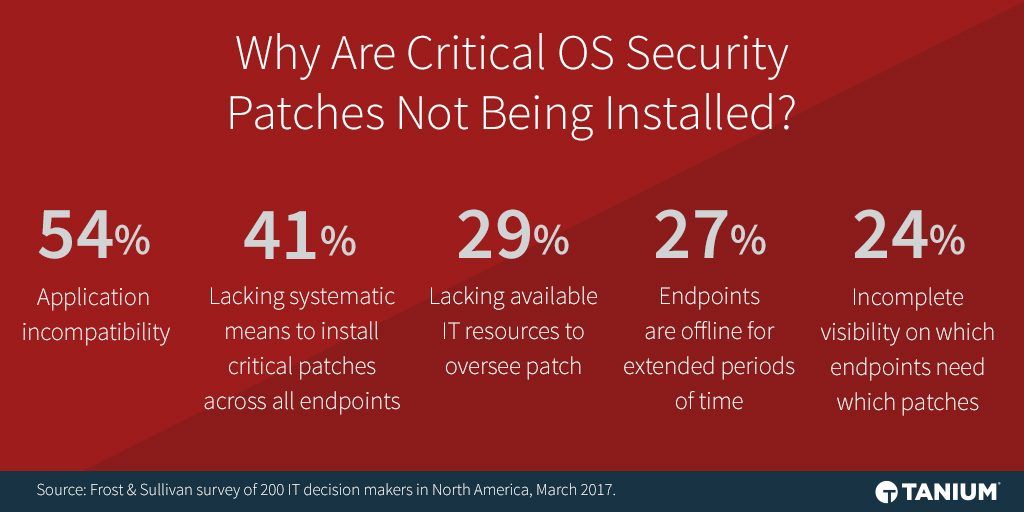
L'application de correctifs logiciels pour remédier aux failles de sécurité critiques est considérée comme une bonne pratique en matière de cyberhygiène, selon l' . Pourtant, là encore, il existe un décalage entre ce que les personnes interrogées pensent en théorie et ce qu’elles vivent dans la pratique. Près de huit répondants sur 10 (79 %) déclarent être « extrêmement » ou « modérément » préoccupés par le fait que des correctifs de sécurité essentiels du système d'exploitation ne soient pas installés sur leurs terminaux. Les raisons sont diverses et incluent notamment des facteurs tels que l'incompatibilité des applications, l'absence de moyens systématiques pour installer les correctifs critiques sur l'ensemble des terminaux et le manque de ressources informatiques disponibles pour superviser les processus de gestion des correctifs d' . Les produits ont été conçus pour répondre à ces deux derniers points.
Plus il y a de systèmes d'exploitation, plus les problèmes liés à la cyberhygiène sont nombreux
Pourquoi est-ce si inquiétant ? D'une part, la diversité des systèmes d'exploitation ne cesse de croître, tant pour les PC d'entreprise que pour les serveurs.
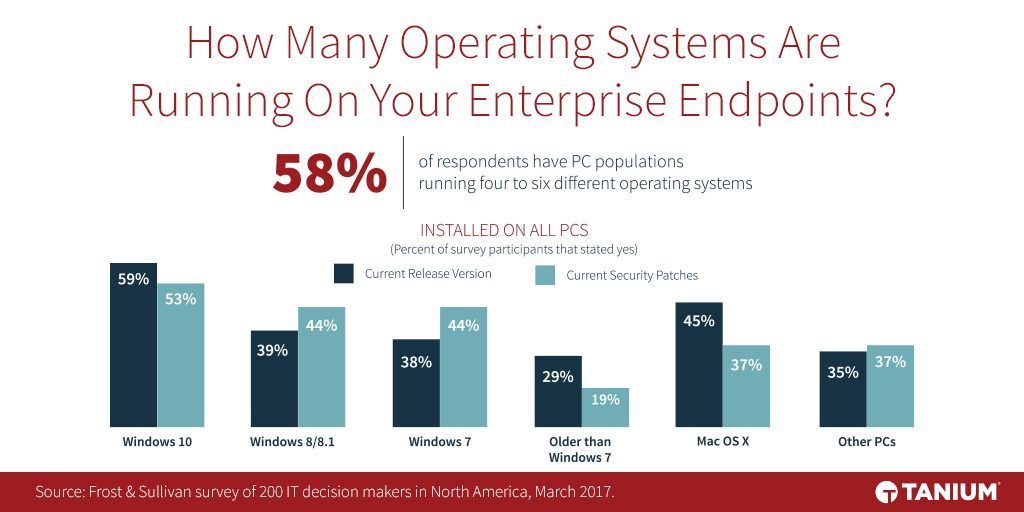
La majorité des personnes interrogées déclarent disposer de six systèmes d'exploitation sur leurs ordinateurs personnels et jusqu'à sept systèmes d'exploitation fonctionnant sur leurs serveurs. Si les personnes interrogées indiquent que les dernières versions du système d'exploitation Windows sur les PC et les serveurs sont à jour, il n'en va pas de même pour les ordinateurs Mac, les serveurs Linux et les anciennes versions de Windows Server encore utilisées.
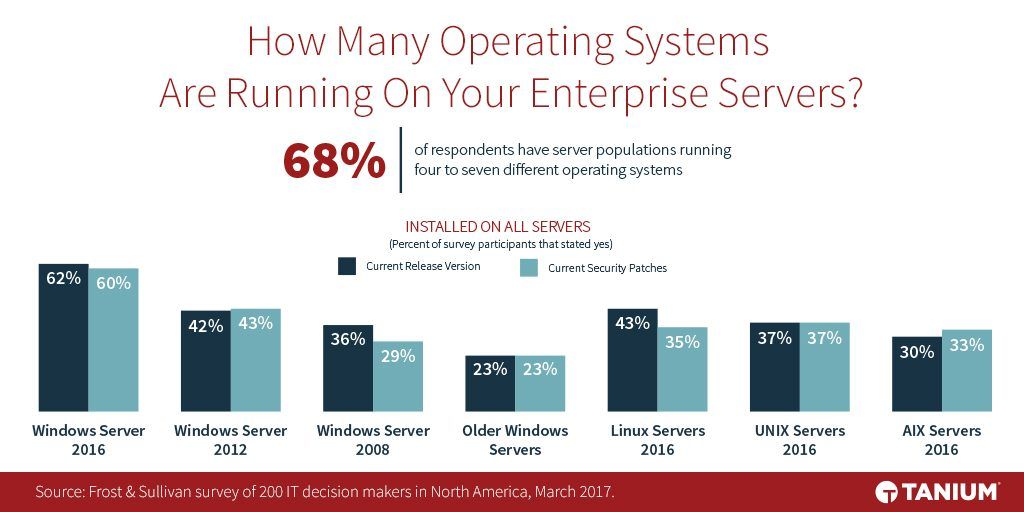
Outre les préoccupations liées à l'actualité des versions des systèmes d'exploitation et des correctifs de sécurité, la majorité des participants à l'enquête expriment également des inquiétudes extrêmes ou modérées en matière de sécurité concernant les applications très utilisées telles que Java, Flash et Acrobat.
Analyse des terminaux : un élément clé des bonnes pratiques en matière de cyberhygiène
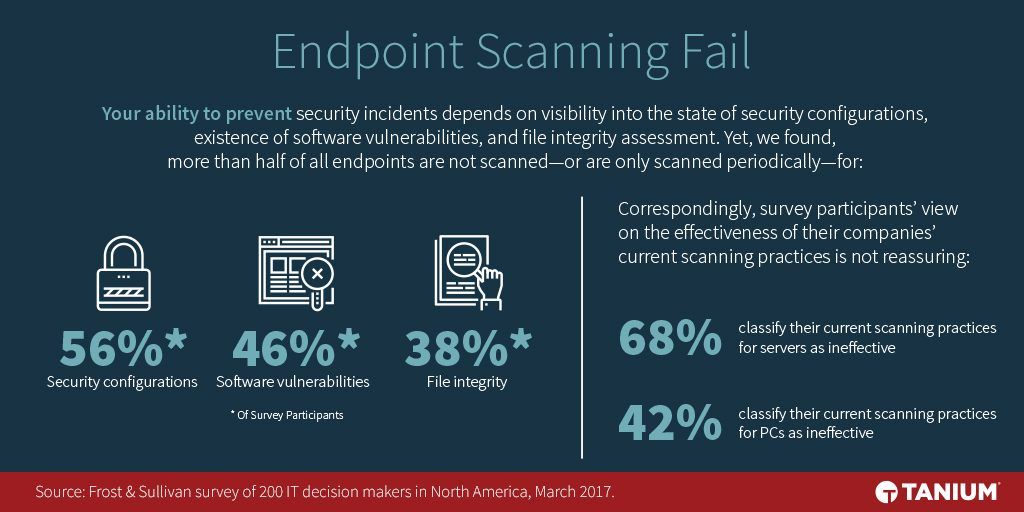
Plus inquiétant encore, la majorité des personnes interrogées indiquent que plus de la moitié de tous les terminaux ne font pas l'objet d'une analyse, ou ne le sont que de manière ponctuelle, pour vérifier les configurations de sécurité, les vulnérabilités logicielles et l'intégrité des fichiers. Plus des deux tiers des personnes interrogées (68 %) jugent inefficaces leurs pratiques actuelles en matière d'analyse des serveurs, tandis que 42 % en disent autant de leurs pratiques en matière d'analyse des PC.
Les services chargés de la sécurité informatique doivent prendre des mesures pour améliorer les principes fondamentaux de l'hygiène de sécurité. Frost & Sullivan conseille aux organisations d'évaluer objectivement leurs outils actuels de sécurité en fonction de ce qu'ils permettent de réaliser et de ce qu'ils ne permettent pas de réaliser. Cette évaluation permettra d'établir une liste hiérarchisée des critères à prendre en compte lors du choix d'outils de sécurité, qu'il s'agisse de nouveaux outils ou de remplacements, ainsi que des fonctionnalités que ces outils doivent offrir.
Souhaitez-vous en savoir plus sur les bonnes pratiques en matière de sécurité ? Lisez ceci :
-Les cinq questions auxquelles vous devez répondre pour adopter de bonnes pratiques de sécurité
-Les trois étapes de l'hygiène de sécurité
À propos de l'auteur : Jennifer Ellard dirige les activités de marketing produit et de commercialisation des solutions de sécurité chez Tanium. Jennifer a rejoint Tanium en 2016 ; elle se consacre principalement à l'élaboration de contenus, à la gestion du pipeline commercial, à la collaboration avec les partenaires de sécurité et à l'accompagnement des équipes commerciales. Auparavant, Mme Ellard a travaillé chez Hewlett-Packard et Symantec, où elle dirigeait des équipes chargées du marketing produit et du marketing partenaires. Jennifer est titulaire d'une licence en marketing de l'université d'Alabama à Huntsville et d'un master en administration des affaires de l'université de Santa Clara.

