Les cyberattaques menées par des nations et des États-nations contre des entreprises privées — et les unes contre les autres — ne sont pas un phénomène nouveau. Mais leur audace, leur fréquence et leur sophistication n'ont cessé de croître.
Dans cet article, nous allons examiner comment un connecteur Tanium récemment développé pour OpenCTI fournit aux organisations les informations sur les menaces dont elles ont besoin pour identifier et remédier plus rapidement aux cybermenaces.
« À l’heure actuelle, la cybersécurité est assurée par des entreprises individuelles », explique Jérôme Warot, vice-président chargé de la gestion technique des comptes chez Tanium. « Les fournisseurs proposent des solutions, mais la mondialisation des menaces implique que les pays doivent commencer à collaborer. » « Et le meilleur moyen d’y parvenir, c’est de s’appuyer sur des communautés qui transcendent les frontières et mettent en place des plateformes ouvertes et flexibles dédiées à la cybersécurité et au renseignement sur les menaces. »
M. Warot établit une analogie avec la manière dont le monde a formé des alliances pour lutter contre la pandémie de COVID-19.
« La pandémie est un problème mondial », poursuit M. Warot. « Et les laboratoires du monde entier commencent à collaborer pour y remédier, notamment en développant des vaccins et des tests, et en partageant leurs travaux de recherche. » « En matière de cybersécurité, OpenCTI permet aux utilisateurs de partager leurs connaissances afin de lutter contre les menaces. »
Qu'est-ce qu'OpenCTI ?
OpenCTI (s'ouvre dans un nouvel onglet) (Open Cyber Threat Intelligence) est une plateforme open source qui permet aux organisations de gérer leurs connaissances en matière de renseignements sur les cybermenaces. Il a été créé pour structurer, stocker, organiser et visualiser des informations techniques et non techniques relatives aux cybermenaces.
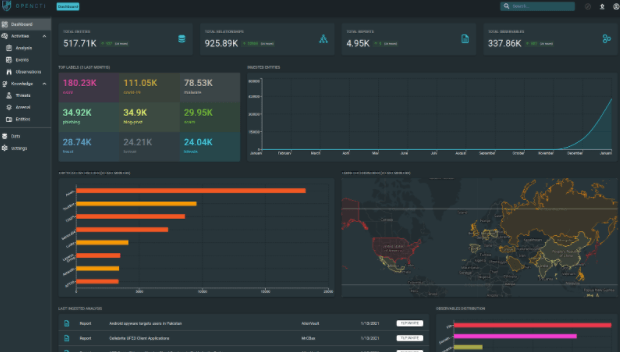
Son développement a été initié par l’Agence nationale de la sécurité des systèmes d’information (ANSSI) (s’ouvre dans un nouvel onglet) et le CERT-EU (Computer Emergency Response Team de l’Union européenne) (s’ouvre dans un nouvel onglet). Depuis lors, la plateforme a été publiée en open source et mise à la disposition de l'ensemble de la communauté chargée du renseignement sur les cybermenaces.
Tanium et OpenCTI
Avant de rejoindre Tanium en tant que directeur de la stratégie et des opérations de sécurité, Samuel Hassine occupait le poste de responsable du renseignement sur les cybermenaces à l'ANSSI. Il sait à quel point la plateforme Tanium peut être performante lorsqu'elle est connectée à OpenCTI.
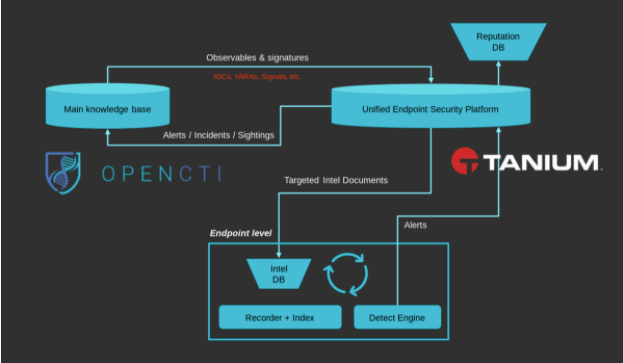
« Tanium est comparable à une voiture puissante de par ses capacités en matière de détection et de réponse aux cyberattaques, ainsi que par les fonctionnalités d’analyse forensic de son module « Threat Response » (s’ouvre dans un nouvel onglet) », explique M. Hassine. « Une voiture a besoin de carburant. » « Tanium propose déjà des signatures comportementales prêtes à l'emploi, tandis que l'intégration avec OpenCTI apporte d'autres types d'indicateurs permettant d'élargir la couverture globale. »
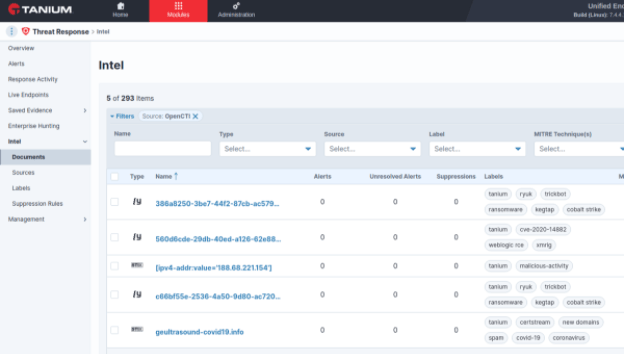
Le connecteur récupère les données de renseignement sur les menaces provenant d'OpenCTI et les transmet à Tanium à des fins de recherche et de détection des menaces. OpenCTI dispose également de connecteurs permettant de collecter des données de renseignement sur les menaces à partir de sources ouvertes ou fermées, telles que FireEye, FS-ISAC, AlienVault, Kaspersky, VirusTotal ou MISP (Malware Information Sharing Platform).
« OpenCTI dispose d’interfaces avec de nombreux fournisseurs de solutions de cybersécurité », explique Hassine. « Cela permet aux organisations de recueillir des informations provenant de diverses sources et de les regrouper en un seul et même endroit. » Il est alors beaucoup plus facile d'utiliser des signatures ou des indicateurs dans le cadre des activités de détection ou de recherche de menaces. « Et les connecteurs sont tous ouverts et libres d’utilisation. »
Qualité des données, contexte et rapidité
Le connecteur OpenCTI permet aux organisations de sélectionner les données relatives aux menaces les plus pertinentes pour leur secteur d'activité et leur niveau de sécurité. Ils peuvent configurer des sources de données présentant différents niveaux de fiabilité. Et lorsqu’ils enquêtent sur une alerte ou un indicateur de menace, les analystes peuvent consulter OpenCTI pour identifier la signature d’une menace et examiner le contexte qui s’y rapporte, notamment son attribution à des acteurs malveillants et les tactiques utilisées par les cibles en réponse.
L'un des principaux défis auxquels sont confrontées les organisations, outre la nécessité de disposer de données fiables, consiste à réduire le temps nécessaire pour déterminer si un événement correspond à une activité malveillante. Pour un analyste, disposer des données et du contexte fournis par OpenCTI peut réduire considérablement le temps nécessaire à la validation.
Les informations sur les cybermenaces fournies par OpenCTI peuvent être utilisées de plusieurs façons. Par exemple, cela pourrait servir à rechercher des menaces potentielles dans un lac de données. Et, comme indiqué précédemment, il peut alimenter un outil d'analyse, de détection et de correction tel que le module « Threat Response » (s'ouvre dans un nouvel onglet) de Tanium.
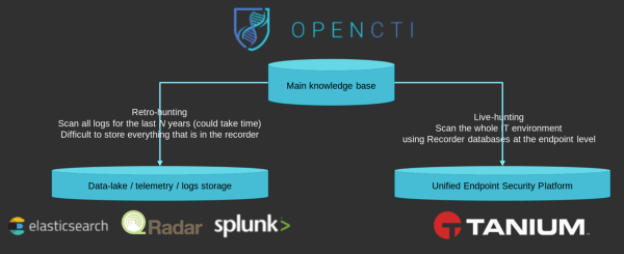
Les données OpenCTI contiennent également des recommandations en matière de détection et de correction pour différentes catégories de menaces. Bien entendu, ces données peuvent servir de base aux rapports destinés à la direction et au conseil d'administration concernant la situation d'une entreprise en matière de sécurité et ses vulnérabilités potentielles.
Mais il est important de garder à l'esprit qu'OpenCTI ne peut pas agir de son propre chef.
La plateforme OpenCTI évolue en permanence
À mesure que la plateforme OpenCTI gagne en maturité, son propre centre de données ne cesse de s'étendre. OpenCTI assure également la maintenance continue de ses connecteurs de sources de données et suit un rythme de publication mensuel pour la plateforme. Grâce à son architecture ouverte, Tanium s'intègre tout naturellement à OpenCTI.
« Tanium est unique en son genre, car c’est une plateforme assez ouverte », explique Hassine. « D’autres systèmes de détection au niveau des terminaux sont difficiles à intégrer, car ils disposent de leurs propres flux d’informations sur les menaces. » « Mais avec Tanium, vous pouvez vous connecter à d’autres sources de données afin d’améliorer vos capacités de détection. »
Cette flexibilité signifie également que les organisations peuvent choisir, parmi les flux de données proposés par OpenCTI, ceux qui correspondent le mieux à leur activité. Ils ne sont pas obligés de prendre tout ce qui est disponible. Ils peuvent exploiter des renseignements relatifs à un marché, à un secteur d'activité ou à une menace ou un vecteur de menace spécifique.
Tendances en matière de recherche de menaces et de détection des vulnérabilités
« Lorsque j’ai commencé à travailler sur OpenCTI, c’était pour répondre aux besoins internes de l’Agence nationale française de cybersécurité », se souvient Hassine. « Il nous manquait un outil de ce genre. » Et nous n'avons pas réussi à le trouver dans le commerce. « Nous avons donc commencé le développement, et je n’aurais jamais imaginé que cela aurait un tel impact ni que tant de personnes souhaiteraient l’utiliser. »
Hassine estime que cela témoigne de l'évolution du domaine de la recherche de menaces et de la détection des vulnérabilités. L'approche repose de plus en plus sur les données, même au sein d'organisations qui sont encore relativement peu expérimentées en matière de cybersécurité.
« Ce que je constate sur le terrain, c’est que les gens commencent à comprendre ce qu’est la cybersécurité et ce qu’ils doivent faire », explique M. Hassine. « Les organisations souhaitent renforcer leurs capacités en matière de cybersécurité, mais leurs ressources sont limitées. » « Ils doivent donc établir des priorités. »
Étant donné que la mise en place d'une capacité de détection complète peut prendre des années, les données peuvent contribuer à définir les priorités et à réduire la surface d'attaque d'une organisation. Les données fournissent une feuille de route permettant d'établir des priorités, afin que les organisations puissent s'attaquer aux menaces les plus importantes.
« C'est comme une opération de hameçonnage malveillante à grande échelle », remarque Hassine. « On n’essaie pas de harponner tous les poissons. » Vous vous attaquez aux plus dangereux. La plupart des équipes chargées de développer des capacités de détection en sont conscientes et s'appuient sur les renseignements sur les menaces pour définir les priorités de leurs travaux de développement et d'intégration. « Aucun système ne peut couvrir l'ensemble des tactiques et des procédures ; il faut faire des choix. »
Dans le cadre de leurs efforts, l'utilisation du référentiel MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge), qui constitue une matrice exhaustive des tactiques et techniques employées par les chasseurs de menaces, les membres des équipes « red team » et les défenseurs pour mieux classer les attaques, pourrait s'avérer très utile.
« Imaginons que vous estimiez que votre couverture représente près de 60 % du référentiel », explique M. Hassine. « Vous vous rendrez vite compte qu’il faudrait des années pour combler les lacunes restantes. » « L'utilisation de données pertinentes issues du renseignement sur les cybermenaces peut sans aucun doute aider à définir les priorités pour les prochaines étapes. »
Le connecteur Tanium-OpenCTI est désormais prêt à être utilisé en production et mis à la disposition de tous les clients de Tanium.
« Ce connecteur tire parti des dernières avancées techniques de la plateforme OpenCTI, qui fournit un flux d'événements en temps réel contenant des données de renseignement sur les menaces. » « La plateforme Tanium est donc alimentée en temps réel par les dernières signatures et les derniers indicateurs », explique Hassine. « Ce n'est pas difficile à installer. » La configuration est simple. Le plus délicat, c'est de savoir exactement de quel type de connaissances vous avez besoin. Vous ne pouvez pas tout importer dans Tanium. « Vous devez faire un choix, et cela nécessite une certaine expertise en matière de cybersécurité. »
Pour en savoir plus sur l'annonce du connecteur OpenCTI , veuillez consulter le communiqué de presse (s'ouvre dans un nouvel onglet).
Pour obtenir des informations plus détaillées et la documentation relative à la configuration du connecteur, rendez-vous sur ce site web :.

