Pour commencer ce rapport hebdomadaire, nous nous penchons sur une étude réalisée par le cabinet d'études Forrester, qui met en lumière le degré de préparation des organisations face au risque croissant lié à la chaîne d'approvisionnement. Vient ensuite une analyse détaillée d’une récente campagne de cyberespionnage attribuée au groupe APT chinois Earth Preta (également connu sous le nom de Mustang Panda), au cours de laquelle les auteurs de la menace ont été observés en train de diffuser des logiciels malveillants sur mesure, stockés sur des comptes Google Drive et Dropbox, à l’intention d’organismes gouvernementaux, de recherche et universitaires situés principalement en Asie. Vous trouverez également dans ce numéro une analyse d'actualité consacrée à un nouveau kit de hameçonnage très sophistiqué qui imite de manière très convaincante plusieurs grandes enseignes de distribution à l'approche de la période très animée des achats de fin d'année.
1. Bien que les entreprises reconnaissent la menace pesant sur la chaîne d'approvisionnement, les experts estiment que les efforts déployés en matière de gestion des risques liés aux tiers ne sont pas à la hauteur.
Forrester indique, dans le cadre d'une étude fondée sur des enquêtes, que, malgré les appels lancés par les experts du secteur en faveur d'un renforcement et d'une rationalisation des chaînes d'approvisionnement à la suite de la pandémie de COVID-19, les entreprises continuent de s'appuyer de plus en plus sur des services tiers.
Que ce changement de paradigme soit motivé par la volonté des organisations d’optimiser leur productivité, de rester compétitives ou simplement d’accroître leur agilité opérationnelle, le fait est que le recours accru à des tiers s’accompagne souvent d’un niveau proportionnel de cyber-risque — en particulier lorsqu’une organisation ne dispose pas d’un programme abouti de gestion des risques liés aux tiers.
Si les personnes interrogées ont reconnu les avantages commerciaux liés aux produits et services de tiers, elles n'ont pas toujours pris la mesure des risques associés à ces tiers. Ces mêmes personnes interrogées ont reconnu qu’il restait encore beaucoup à faire pour amener leurs programmes de gestion des risques liés aux tiers à un niveau de maturité suffisant.
Les experts semblent s’accorder sur le fait qu’un niveau acceptable de maturité d’un programme résulte d’une combinaison bien équilibrée entre sophistication technique, agilité et robustesse.
Principales conclusions de l'enquête menée par Forrester
- Une meilleure prise de décision grâce aux données constitue une priorité absolue pour 72 % des personnes interrogées.
- 71 % ont déclaré que l'adoption de processus métier numériques constituait une priorité absolue.
- L'amélioration de la réactivité de l'organisation face aux évolutions de l'activité et du marché constituait une priorité absolue pour 69 % des personnes interrogées.
- Au cours de l'année précédant l'enquête, 40 % des personnes interrogées ont estimé que les niveaux de risque associés à leurs chaînes d'approvisionnement avaient considérablement augmenté, 38 % d'entre elles attribuant cette hausse à un recours accru à des tiers.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« Les résultats de l'enquête de Forrester parlent d'eux-mêmes. » Il n’est pas nécessaire de chercher bien loin pour trouver une multitude d’exemples de compromissions très médiatisées qui, en fin de compte, ont soit été attribuées à l’exploitation d’une vulnérabilité dans le système d’un sous-traitant, soit identifiées comme résultant d’une compromission de la chaîne d’approvisionnement d’un fournisseur tiers, soit liées d’une manière ou d’une autre à l’utilisation à des fins malveillantes de paquets de code ou de bibliothèques dissimulés parmi des utilitaires légitimes stockés dans des référentiels utilisés quotidiennement par les développeurs. À titre d'exemple, prenons la récente découverte faite par l' , qui a mis au jour des dizaines de paquets PyPI contenant W4SP logiciels malveillants destinés à voler des informations. »
2. Des pirates informatiques chinois utilisent Google Drive pour introduire des logiciels malveillants dans des réseaux privés
Un rapport récent de Trend Micro détaille une campagne de spear-phishing à grande échelle menée par « » , dans le cadre de laquelle des pirates informatiques chinois soutenus par l’État ont été observés en train de diffuser des logiciels malveillants sur mesure – stockés sur des comptes Google Drive ou Dropbox – à l’intention d’organismes gouvernementaux, de recherche et universitaires du monde entier à des fins d’espionnage.
Ces attaques, qui auraient eu lieu entre mars et octobre 2022, ont été associées au groupe de cyberespionnage identifié par Trend Micro sous le nom d’Earth Preta — plus communément connu sous le nom de Mustang Panda (également appelé Bronze President ou TA416). L'acteur malveillant cible des entités partout dans le monde depuis au moins 2012, notamment des organismes gouvernementaux, des groupes de réflexion, des ONG et des organisations catholiques au Vatican.
Earth Preta, à l'instar de nombreux groupes APT liés à la Chine, est un groupe de cyberespionnage connu pour développer ses propres logiciels malveillants sur mesure et les déployer en combinaison avec des outils existants tels que PlugX et Cobalt Strike. Earth Preta s'est forgé une réputation grâce à ses efforts constants pour moderniser son arsenal, et l'activité récente du groupe semble confirmer cette analyse.
À la suite d'une première infection, les documents sensibles exfiltrés par Earth Preta à partir des réseaux cibles pourraient être utilisés pour faciliter l'accès initial lors de la prochaine vague d'intrusions menée par ce groupe. Cette méthodologie a pour effet combiné d'élargir considérablement la portée des campagnes de cyberespionnage menées par Earth Preta, tout en augmentant considérablement la surface d'attaque dans la région ciblée.
Au vu des objectifs récents d'Earth Preta, les pays asiatiques semblent constituer actuellement la priorité du groupe. Les chercheurs de Trend Micro indiquent que, dans le cadre de sa dernière campagne, ce groupe malveillant a principalement ciblé des organisations en Australie, au Japon, à Taïwan, au Myanmar et aux Philippines.
Cette analyse va dans le sens des rapports de Cisco Talos, qui répertorient les cibles figurant dans l’impressionnante liste des victimes d’Earth Preta : (gouvernement taïwanais), (militants à Hong Kong), (ONG en Mongolie et au Tibet), (Myanmar) et même (Afghanistan) ainsi que (Inde) (entreprises de télécommunications).
Détails de la campagne « Earth Preta »
Trend Micro indique que, lors de la vaste campagne de spear-phishing mentionnée ci-dessus, Earth Preta a été observé en train d'utiliser frauduleusement de faux comptes Google pour diffuser le logiciel malveillant par le biais d'e-mails de spear-phishing. Ce logiciel malveillant était initialement stocké dans un fichier d'archive (avec des extensions telles que .rar, .zip et .jar) et diffusé via des liens Google Drive. Les pirates informatiques ont principalement concentré leurs efforts sur les organismes gouvernementaux et juridiques, qui représentent à ce jour 84 % des victimes de cette campagne.
On a également constaté que Earth Preta recourait à toute une série de techniques visant à échapper à la détection et à contrecarrer l'analyse, telles que l'obfuscation du code et l'utilisation de gestionnaires d'exceptions personnalisés. Ces techniques ont été utilisées en association avec des liens intégrés renvoyant vers des dossiers Google Drive ou Dropbox. Ces deux plateformes sont légitimes et fiables ; elles sont utilisées par un grand nombre d'organisations privées et publiques pour soutenir leurs activités quotidiennes, et leur bonne réputation contribue à produire l'effet recherché par les attaquants : faire passer le trafic malveillant pour inoffensif.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« Earth Preta dispose de ressources importantes : elle a accès aux outils communs privilégiés par les légions de pirates informatiques soutenus par l’État de Pékin, ainsi que des capacités et des effectifs nécessaires pour améliorer en permanence son arsenal et créer ses propres logiciels malveillants sur mesure. » Les techniques de ce groupe visant à empêcher toute analyse et à contourner les mesures de défense témoignent d'une grande attention portée à la sécurité opérationnelle (OPSEC). Dans une certaine mesure, on peut en dire autant de l'utilisation par Earth Preta d'au moins trois vecteurs de diffusion de logiciels malveillants différents au cours d'une seule campagne de spear-phishing. « Procédez avec prudence. »
3. Un kit de hameçonnage usurpe l'identité de marques connues pour cibler les consommateurs américains pendant les fêtes de fin d'année
Une récente étude de sécurité menée par Akamai a mis au jour un nouveau kit de phishing hautement sophistiqué et « » ( ), qui usurpe l'identité de plusieurs grandes enseignes de distribution bien connues à l'approche des fêtes de fin d'année.
Ce kit combine des techniques d'ingénierie sociale, diverses méthodes de contournement des systèmes de détection et des fonctionnalités permettant aux attaquants de contourner les mesures de sécurité relatives au contrôle d'accès.
Présentation de la campagne
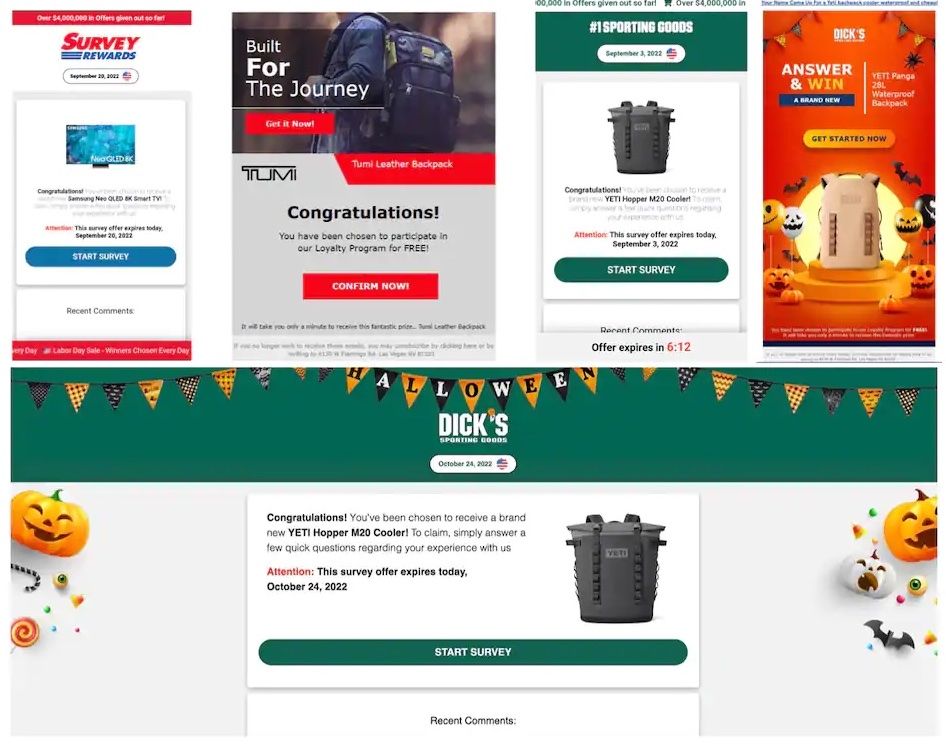
Akamai a mis au jour une campagne de hameçonnage en cours , qui s'est déroulée de mi-septembre 2022 à octobre 2022 et qui ciblait les acheteurs en ligne souhaitant profiter des promotions des fêtes de fin d'année. Cette campagne attirait les victimes en leur faisant miroiter la possibilité de gagner un lot, tout en leur demandant leurs coordonnées bancaires pour « couvrir les frais d'expédition ».
Le calendrier de cette campagne – conçu pour coïncider avec les promotions que les sites de vente en ligne organisent généralement autour de la fête du Travail et d’Halloween – contribue à renforcer son caractère légitime et tire parti de l’effervescence commerciale qui s’empare généralement des Américains à cette période de l’année. Ou, pour le dire de manière moins cynique, cette campagne tire profit des utilisateurs en jouant sur l'esprit des fêtes et en imitant les stratégies marketing légitimes des commerçants. Les e-mails de hameçonnage de l' , , font preuve d'une grande sophistication dans leur imitation de l'identité visuelle authentique de l'entreprise, comme vous pouvez le constater dans l'exemple ci-dessous.
Techniques d'ingénierie sociale
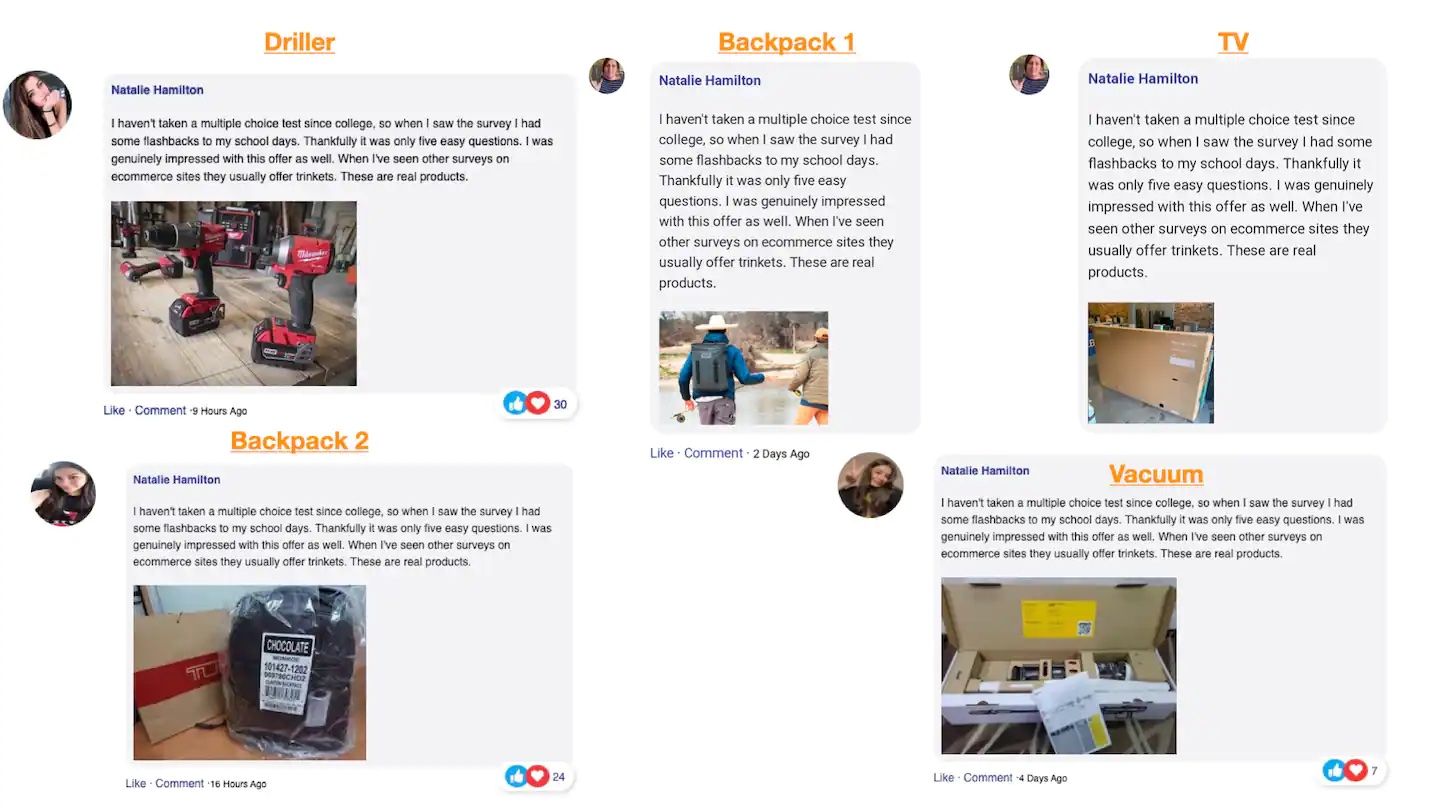
Les e-mails de hameçonnage utilisés dans le cadre de cette campagne imitent un large éventail de marques. L'un des points communs entre bon nombre de ces e-mails était la présence d'une fausse utilisatrice nommée Natalie Hamilton. Cet utilisateur a été mis à contribution dans le cadre de plusieurs escroqueries, en publiant des commentaires de « témoignages » sur les lots afin de donner l'impression que ceux-ci étaient authentiques. Cette technique sert à instaurer un climat de confiance avec l'utilisateur ; vous en trouverez quelques exemples ci-dessous.
Infrastructure de campagne
Akamai a pu identifier une chaîne imbriquée de redirections, commençant par le lien initial transmis aux victimes dans l'e-mail de hameçonnage. Ce lien redirige finalement les victimes vers la page de destination finale de l'arnaque. C'est l'utilisation d'une chaîne imbriquée de redirections qui a conduit les chercheurs d'Akamai à qualifier cette campagne de « très sophistiquée ».
Techniques visant à échapper à la détection
Cette campagne utilise plusieurs techniques différentes pour tenter d'échapper à la détection :
Utilisation abusive des services de raccourcissement d'URL : Les services de raccourcissement d'URL tels que Bitly sont désormais si courants, en grande partie grâce à leur utilisation omniprésente sur les réseaux sociaux, que de nombreux consommateurs n'hésitent plus un instant avant de cliquer sur une URL raccourcie. C'est précisément ce dont ce kit de hameçonnage cherche à tirer parti et à abuser. Cet acteur malveillant a créé de faux profils LinkedIn afin de publier des messages renvoyant vers une destination malveillante, en y associant les URL raccourcies figurant dans les premiers e-mails de hameçonnage.
Exploitation de la réputation de services Web légitimes : Les auteurs de menaces utilisent un fournisseur de services légitime pour héberger leur fonctionnalité de redirection malveillante. En utilisant des services tels que le stockage cloud de Google, les services d'hébergement AWS et le stockage Blob d'Azure, l'acteur malveillant tire parti de la confiance que les utilisateurs accordent à la réputation de ces services. Cela augmente les chances de contourner les mécanismes anti-hameçonnage qui pourraient être en place.
Redirection de l'identifiant de fragment d'URL : L'identifiant de fragment d'URL est un signe dièse figurant dans l'URI qui permet au navigateur d'accéder à un emplacement précis d'une page ou d'un site web. Cette technique est couramment utilisée dans une table des matières afin d'améliorer l'expérience utilisateur. Dans le cadre d'une campagne d'hameçonnage, cependant, le hachage peut être ignoré ou passer inaperçu lors de l'analyse par les logiciels de sécurité. Dans le cadre de cette campagne, le lien initial envoyé aux victimes contient un signe dièse suivi d'un jeton. Ce jeton est ensuite utilisé par JavaScript pour reconstituer une URI vers laquelle la victime sera redirigée. L'utilisation de jetons permet également à l'attaquant de suivre les victimes et de recueillir des statistiques sur l'activité des victimes potentielles.
URL générées aléatoirement : L'un des aspects notables de cette campagne réside dans ses tentatives visant à filtrer les visiteurs indésirables sur ses pages de redirection, ses pages de destination et ses sites de hameçonnage spécialement conçus à cet effet. Pour ce faire, il génère une URL aléatoire associée à un utilisateur spécifique, qui est intégrée à la chaîne de redirections. Une fois sur le site de hameçonnage, chaque URL attribuée ne peut être utilisée que par l'utilisateur concerné, ce qui réduit les taux de détection.
La puissance de l' par CDN : comme c'est le cas pour les services d'hébergement web détournés, la page d'accueil de l'arnaque utilise certains des services proposés par un fournisseur de CDN, notamment l'enregistrement de noms de domaine. L'auteur de la menace utilise un processus d'enregistrement de domaine rapide et simple pour mettre en place une instance, puis change régulièrement le nom de domaine utilisé pour le hameçonnage sans avoir à démanteler l'infrastructure. De plus, ce système alterne les adresses IP associées au CDN, ce qui élimine tout risque de blocage de l'activité sur la base de l'adresse IP.
de ciblage géographique : les pages de destination semblent varier en fonction de la localisation géographique de la victime, certaines zones géographiques n'étant pas du tout interdites. La campagne suivie par Akamai visait principalement des victimes situées aux États-Unis, 89 % des victimes recensées se trouvant soit aux États-Unis, soit au Canada. Ce même lien de hameçonnage initial redirige vers divers sites web dont le contenu est adapté en fonction de la situation géographique, ce qui souligne encore davantage l'efficacité et le caractère sophistiqué de la campagne.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« La campagne observée par Akamai s'inscrit dans la lignée des tendances historiques selon lesquelles les auteurs de menaces profitent davantage des consommateurs pendant la période des fêtes. » Cette campagne n'est sans doute que le début d'un tel type d'activité à l'approche des fêtes de fin d'année. Cette histoire nous rappelle à tous qu'il faut rester vigilant pendant cette période des fêtes. Faites preuve d'une vigilance accrue lorsque vous ouvrez des e-mails promotionnels liés aux fêtes, des cartes électroniques, des confirmations de commande en ligne, des e-mails de suivi d'expédition, etc. « Restez vigilants et soyez attentifs à toute communication inattendue ou non sollicitée de la part des commerçants. »
Pour en savoir plus, consultez nos dernières synthèses sur les cybermenaces publiées dans « ».

