On ne peut pas gérer ce que l'on ne voit pas
Avant de pouvoir installer des logiciels, évaluer la conformité, recenser les ressources ou appliquer des correctifs, il faut connaître et gérer le système. Lorsque nous travaillons avec de nouveaux clients Tanium, il arrive bien trop souvent que nous constations qu’un pourcentage important de terminaux n’est ni répertorié ni géré par leur outil de gestion des systèmes existant. Un jour, j'ai demandé à un directeur des systèmes d'information combien il y avait de terminaux sur le réseau, et il m'a répondu qu'il y en avait entre 250 000 et 400 000 . Cela représente un écart potentiel de 150 000 critères d'évaluation !
Les outils existants ont une vision étroite
Alors, pourquoi constate-t-on toujours des écarts entre le nombre de points d'arrivée connus et leur nombre réel ? Des outils tels que System Center Configuration Manager (SCCM) s'appuient souvent sur Active Directory ou le protocole DHCP pour recenser les éléments présents sur le réseau. Cette approche exclura les serveurs d'applications autonomes ou les postes de travail qui ne sont pas rattachés à un domaine Active Directory. Toute modification du schéma d'adressage IP peut également entraîner une perte de visibilité et de contrôle sur les clients. Trop souvent, la découverte basée sur l'AD ne parvient absolument pas à identifier les systèmes de laboratoire, les dispositifs médicaux et les systèmes « cachés sous les bureaux » qui fonctionnent depuis des années sans que personne ne se rende compte de leur existence.
Une deuxième approche consiste à utiliser une méthode par force brute pour analyser de manière centralisée tous les périphériques du réseau. Bien que cela puisse constituer un moyen efficace d'identifier les appareils, cette procédure génère une forte charge sur le réseau via les liaisons WAN et peut prendre plusieurs jours, voire plusieurs semaines, avant d'aboutir. Les équipes chargées de l'exploitation informatique effectuent généralement ces analyses en dehors des heures de travail, ce qui entraîne d'importantes lacunes dans la couverture. Il en résulte une image incomplète et imprécise qui ne tient pas compte des changements survenus entre les deux examens.
J'ai travaillé avec de nombreux clients qui ont connu des fusions, des acquisitions et des cessions. Ils disposent généralement de peu de temps pour identifier tous les appareils présents sur le réseau en cours d'acquisition. Malheureusement, les outils de gestion des systèmes existants ne prennent souvent pas en compte les réseaux intégrés. SCCM, par exemple, exige que les systèmes appartiennent au même domaine Active Directory, ce qui n'est souvent pas le cas lors d'une acquisition. De plus, il existe des chevauchements de réseaux au niveau des plages d'adresses IP, ce qui limite le routage vers un service de scan centralisé.
Il existe une meilleure solution
Grâce à Tanium Discover , nous tirons parti de l'architecture Tanium et des terminaux gérés existants pour identifier tout appareil présent sur le réseau. Il existe essentiellement deux méthodes de découverte configurables : la méthode active et la méthode passive. La découverte passive s'appuie sur les informations recueillies par les terminaux gérés et sur les connexions qui ont été établies avec ceux-ci. La découverte active utilise des mécanismes tels que des scripts de type « ping » ou NMAP.
L'approche de Tanium étant bien plus efficace que celle des outils traditionnels, elle permet d'analyser l'ensemble du réseau de terminaux plusieurs fois par jour. De ce fait, les administrateurs disposent de données à jour et exploitables sans surcharger le réseau, contrairement au modèle de communication traditionnel de type « hub-and-spoke » utilisé par les outils hérités tels que SCCM.
Lors d'une récente mission auprès d'un client, nous avons utilisé Tanium Discover pour identifier 30 000 appareils supplémentaires dans le cadre d'une fusion-acquisition. C'était là un excellent exemple illustrant comment leur outil de gestion des systèmes hérités, fonctionnant en parallèle, n'avait pas réussi à fournir les mêmes informations.
Il existe de nombreux exemples où les clients utilisent les données relatives aux actifs non gérés de manière innovante. Un client a récemment intégré des données relatives aux actifs non gérés, l'étiquetage automatique (dans Discover) et des données de connexion TCP (provenant de Tanium Core). Ils ont ainsi identifié une « imprimante » établissant des connexions inexpliquées sur le port 22 vers leurs serveurs Linux.
Gestion de l'état de santé des clients Tanium et des appareils non autorisés
L'état de santé des clients constitue souvent un problème majeur avec les outils traditionnels tels que SCCM. Tanium propose toutefois des outils performants de surveillance de l'état des clients afin d'éviter d'éventuels problèmes. Si l'agent Tanium est supprimé, si un pare-feu bloquant les communications est installé ou si, pour une raison quelconque, le service Tanium n'est plus disponible, Tanium Discover classera automatiquement cet appareil comme « interface perdue ». Cela peut donner lieu à l'ouverture d'un ticket d'assistance afin de réparer le client sur ces appareils.
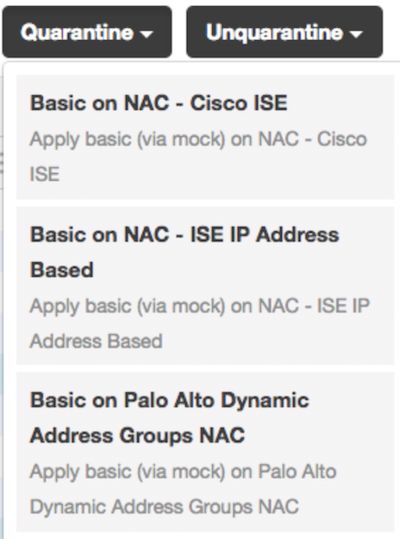
Tanium Discover vous permet également de gérer les terminaux « non conformes ». Tanium dispose d'intégrations avec Cisco ISE et Palo Alto Networks pour bloquer ou mettre en quarantaine.
Faire le point
Grâce à l'architecture Tanium « » ( ) et à Tanium Discover (), nous pouvons vous offrir une visibilité sur chaque terminal de votre réseau sans avoir recours à d'autres outils de gestion ni à des services d'analyse centralisés. Tanium Discover fait partie intégrante de la suite Tanium Operations Suite, conçue pour transformer les opérations informatiques grâce à sa rapidité et à sa simplicité.
Voici le deuxième article de notre série consacrée à Tanium pour les opérations informatiques. Vous pouvez lire le premier volet de la série « » ici :.
Pour en savoir plus sur Tanium Discover en particulier, veuillez consulter notre page produit « » à l'adresse, ou nous contacter à l'adresse , info@tanium.com, ou .
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.
À propos de l'auteur : Tim Mintner, directeur principal de la gestion technique des comptes. Au cours des vingt dernières années et plus, Tim a travaillé dans le domaine des opérations informatiques au sein d'organisations dont la taille variait de quelques centaines à plusieurs centaines de milliers d'ordinateurs. Tim a occupé des postes à la fois de développeur et de consultant en mise en œuvre, et est intervenu lors de conférences Microsoft aux États-Unis et en Europe sur le déploiement des systèmes d'exploitation et la gestion informatique.

