Nous commencerons par examiner les rapports faisant état d'une forte recrudescence des attaques agressives et rapides menées par le logiciel malveillant Qakbot, qui aboutissent souvent au déploiement d'un rançongiciel (Black Basta, pour être précis). CTI vous présente ensuite un aperçu de l'interdiction prononcée par la Commission fédérale des communications (FCC) concernant l'importation et la vente aux États-Unis d'appareils fabriqués par les fournisseurs chinois Huawei, Hikvision, ZTE et Dahua. Pour finir, nous concluons par un résumé d'un rapport récent du Google Threat Analysis Group (TAG), qui établit un lien entre la découverte de trois frameworks de logiciels malveillants (conçus pour faciliter l'exploitation de vulnérabilités « zero-day » dans Chrome, Microsoft Defender et Firefox) et un fournisseur informatique commercial basé en Espagne.
1. Campagne agressive menée par Qakbot/Black Basta visant des organisations américaines
Un article récent publié sur le blog de Cybereason met en lumière la recrudescence, largement relayée par les médias, des infections par le rançongiciel Qakbot dans les environnements de clients appartenant principalement à des entreprises basées aux États-Unis. Les chercheurs estiment qu’il s’agit d’une « campagne de rançongiciel potentiellement de grande envergure menée par Black Basta (s’ouvre dans un nouvel onglet) ».
Qui est Black Basta ?
Black Basta est un groupe de ransomware relativement récent, qui a fait son apparition en avril 2022.
Black Basta a montré une propension à cibler des organisations aux États-Unis, au Canada, au Royaume-Uni, en Australie et en Nouvelle-Zélande. Il convient de noter que ce sont là les pays qui composent l'alliance de renseignement « Five Eyes » (FVEY). À l'instar de pratiquement tous les autres groupes de ransomware dignes de ce nom, Black Basta est un fervent partisan de la tactique de la « double extorsion ».
Détails de la campagne
Dans le cadre de sa dernière campagne, Black Basta utilise Qakbot pour s’implanter — c’est-à-dire pour obtenir un point d’entrée initial — et se déplacer latéralement au sein des réseaux ciblés.
À l’instar de la plupart des logiciels malveillants de ce type, Qakbot (également appelé QBot) a d’abord été conçu comme un cheval de Troie bancaire destiné à voler des données financières, principalement en capturant des identifiants et d’autres informations sensibles contenues dans les données du navigateur, les frappes au clavier, etc. Une fois que QakBot a réussi à infecter un environnement, ce logiciel malveillant installe une porte dérobée permettant à l'auteur de la menace d'introduire d'autres logiciels malveillants — souvent sous la forme de ransomware.
Dans un exemple d'attaque observée par Cybereason, une infection par Qakbot a entraîné le chargement de Cobalt Strike sur divers systèmes essentiels, ce qui a finalement conduit au déploiement à grande échelle du rançongiciel Black Basta. Afin d'entraver les efforts de restauration, les auteurs de l'attaque ont empêché les victimes d'accéder au réseau en désactivant les services DNS (une tactique observée par les chercheurs du GSOC lors de plusieurs attaques).
Points clés
- L'acteur malveillant agit à un rythme extrêmement rapide. Dans les différents cas de compromission identifiés par Cybereason, l'auteur de la menace a obtenu des privilèges d'administrateur de domaine en moins de deux heures et a procédé au déploiement d'un rançongiciel en moins de 12 heures.
- Gravité élevée. Le GSOC de Cybereason évalue le niveau de menace comme ÉLEVÉ, compte tenu de la campagne potentiellement de grande envergure menée par Black Basta.
- Campagne à grande échelle de QBot ciblant des entreprises basées aux États-Unis. Les cybercriminels utilisant le chargeur Qakbot ont ratissé large, en ciblant principalement des entreprises basées aux États-Unis, et ont agi rapidement dès qu’ils parvenaient à compromettre des victimes d’ u de phishing ciblés . Au cours des deux dernières semaines, Cybereason a recensé plus de 10 clients différents touchés par cette campagne récente.
- Blocage du réseau. Parmi les nombreuses infections par Qakbot identifiées, deux ont permis à l'auteur de la menace de déployer un rançongiciel, puis d'empêcher la victime d'accéder à son réseau en désactivant son service DNS, ce qui a rendu la restauration encore plus complexe.
- Déploiement de Black Basta. Les compromissions particulièrement rapides observées par Cybereason ont conduit au déploiement du ransomware Black Basta.
- Déploiement de Qakbot. Cybereason n'est pas le seul organisme de recherche en cybersécurité à avoir constaté une recrudescence des campagnes agressives menées par Qakbot. Les observations de Red Canary, disponibles sur (s'ouvre dans un nouvel onglet),et , concernant les menaces les plus répandues pour octobre 2022 , indiquent que « le top 10 du mois d'octobre comprend des menaces qui ne sont pas nouvelles dans notre liste des menaces les plus répandues. » « Qbot s'est classé en tête pour le deuxième mois consécutif. »
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« Les partenariats entre le ransomware Black Basta et des familles de logiciels malveillants de premier plan ne sont pas nouveaux en soi. » Ce qu’il convient de souligner ici, c’est que nous semblons connaître l’un des cycles d’activité accrue de Qakbot — et que cette activité se limite, pour l’essentiel, à des entités basées aux États-Unis et dans les pays comptant parmi ses plus proches alliés. »
2. Les États-Unis interdisent la vente d'équipements des marques Huawei, Hikvision, ZTE et Dahua
Le gouvernement américain a interdit la vente d'équipements provenant des entreprises chinoises de télécommunications (s'ouvre dans un nouvel onglet) et des fournisseurs de systèmes de vidéosurveillance Huawei, ZTE, Hytera, Hikvision et Dahua (s'ouvre dans un nouvel onglet) , en raison des « risques inacceptables pour la sécurité nationale » que présenteraient, selon lui, les appareils conçus et distribués par les fabricants en question.
La FCC présente cette mesure comme la dernière étape en date des efforts déployés par la Commission pour contribuer à la sécurisation des réseaux de communication du pays.
Les points à retenir
Les points suivants constituent les principales conclusions tirées des informations rendues publiques au moment de la rédaction du présent rapport :
- L'impact. Les entreprises du secteur des télécommunications jugées dignes de figurer sur la liste des fournisseurs interdits établie par la FCC se voient interdire d'importer et de commercialiser leurs technologies (ainsi que celles de tout fournisseur tiers) ou de maintenir une présence sur le marché américain.
- Toute la famille est dans le collimateur. Cette interdiction s'applique non seulement aux sociétés mères susmentionnées, mais également à leurs filiales et sociétés affiliées.
- Cette loi vise les technologies qui présentent un risque inacceptable. Le terme vague de « risque inacceptable », lorsqu’il est utilisé dans ce contexte, désigne la qualification que la FCC appliquera à tout fournisseur chinois soupçonné par le gouvernement américain de voler de la propriété intellectuelle ou des données de recherche et développement, d’intégrer des portes dérobées dans ses produits qui pourraient permettre au gouvernement de Pékin de mener des opérations d’espionnage, ou de se livrer à toute autre forme d’activité malveillante. Si cela vous semble familier, c’est parce que c’est exactement ce dont les autorités fédérales avaient précédemment accusé le fournisseur de télécommunications Huawei en 2019, selon un acte d’accusation du ministère de la Justice américain ( 28 janvier 2019 ).
- Un problème récurrent. Les technologies de télécommunications de Huawei (notamment le modèle 5G ) et de ZTE ont été interdites ou écartées au cours des dernières années dans plusieurs pays, notamment en Australie, en Nouvelle-Zélande, en Inde, au Japon, aux États-Unis, au Canada, en Roumanie et au Royaume-Uni.
- La décision est prise à l'unanimité. Les quatre membres de la FCC, qui ont des orientations politiques différentes, ont voté à l'unanimité en faveur de l'adoption des nouvelles mesures à l'encontre des cinq entreprises technologiques chinoises.
- Cela n'a pas d'effet rétroactif. Bien qu'il ait auparavant été interdit à ces entreprises de fournir des équipements aux systèmes du gouvernement américain et que le secteur privé ait été fortement dissuadé d'utiliser leurs équipements, cette interdiction n'est pas rétroactive ; par conséquent, ces entreprises peuvent en théorie poursuivre les ventes déjà autorisées aux États-Unis. Toutefois, la FCC a laissé la porte ouverte à la possibilité de révoquer les autorisations accordées précédemment.
Alors, qui et quoi sont exactement couverts ?
Conformément à l’article 1,50002 du règlement de la Commission des télécommunications de l’État de l’ (s’ouvre dans un nouvel onglet), le Bureau de la sécurité publique et de la sécurité intérieure a reçu pour instruction de publier une liste des équipements et services de communication considérés comme présentant un risque inacceptable pour la sécurité nationale des États-Unis ou pour la sécurité et la sûreté des ressortissants américains.
Voici la liste, telle qu'elle se présente actuellement :
- Équipements de télécommunications fabriqués par Huawei Technologies Company, y compris les services de télécommunications ou de vidéosurveillance fournis par cette entité ou utilisant ces équipements. À la date du 12 mars 2021
- Les équipements de télécommunications fabriqués par ZTE Corporation, y compris les services de télécommunications ou de vidéosurveillance fournis par cette entité ou utilisant ces équipements. À la date du 12 mars 2021
- Les équipements de vidéosurveillance et de télécommunications fabriqués par Hytera Communications Corporation, dans la mesure où ils sont utilisés à des fins de sécurité publique, de sécurité des installations gouvernementales, de surveillance physique des infrastructures critiques et à d’autres fins liées à la sécurité nationale, y compris les services de télécommunications ou de vidéosurveillance fournis par cette entité ou utilisant ces équipements. À la date du 12 mars 2021
- Les équipements de vidéosurveillance et de télécommunications fabriqués par Hangzhou Hikvision Digital Technology Company, dans la mesure où ils sont utilisés à des fins de sécurité publique, de sécurité des installations gouvernementales, de surveillance physique des infrastructures critiques et à d'autres fins liées à la sécurité nationale, y compris les services de télécommunications ou de vidéosurveillance fournis par cette entité ou utilisant ces équipements. À la date du 12 mars 2021
- Les équipements de vidéosurveillance et de télécommunications fabriqués par Dahua Technology Company, dans la mesure où ils sont utilisés à des fins de sécurité publique, de sécurité des installations gouvernementales, de surveillance physique des infrastructures critiques et à d'autres fins liées à la sécurité nationale, y compris les services de télécommunications ou de vidéosurveillance fournis par cette entité ou utilisant ces équipements. À la date du 25 mars 2022
- Produits, solutions et services de sécurité de l'information fournis, directement ou indirectement, par AO Kaspersky Lab ou par l'un de ses prédécesseurs, successeurs, sociétés mères, filiales ou sociétés affiliées. À la date du 25 mars 2022
- Les services de télécommunications internationaux fournis par China Mobile International USA Inc sont soumis aux dispositions de l'article 214 de la loi sur les communications de 1934. À la date du 25 mars 2022
- Les services de télécommunications fournis par China Telecom (Americas) Corp sont soumis aux dispositions de l'article 214 de la loi sur les communications de 1934. À la date du 12 mars 2021
- Les services de télécommunications internationaux fournis par Pacific Network Corp et sa filiale à 100 % ComNet (USA) LLC sont soumis aux dispositions de l'article 214 de la loi sur les communications de 1934. À la date du 20 septembre 2022
- Les services de télécommunications internationaux fournis par China Unicom (Americas) Operations Limited sont soumis aux dispositions de l'article 214 de la loi sur les communications de 1934. À la date du 20 septembre 2022
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« Pour nos lecteurs qui ont suivi, dans une certaine mesure, les différentes polémiques entourant le fragile équilibre géopolitique entre les États-Unis et la Chine — notamment en matière de technologie et de protection des données —, l'annonce de la FCC ne sera sans doute pas une grande surprise. »
« Cette nouvelle fait suite à des informations selon lesquelles TikTok, une plateforme de réseaux sociaux détenue par une société chinoise et faisant l’objet de vives inquiétudes concernant la confidentialité des données personnelles (s’ouvre dans un nouvel onglet) appartenant à des citoyens américains, a récemment fait l’objet d’une évaluation interne des risques – dont les résultats n’ont fait que confirmer les pires craintes de Washington. »
3. Des frameworks conçus pour exploiter des failles « 0-day » de Chrome, Defender et Firefox seraient liés à une entreprise informatique espagnole
Le Threat Analysis Group (TAG) de Google a établi un lien entre une société informatique basée à Barcelone, en Espagne, dénommée Variston IT, et la vente de frameworks logiciels sophistiqués qui exploitent des vulnérabilités dans Chrome, Firefox et Windows Defender. (s'ouvre dans un nouvel onglet)
Selon un récent article publié sur le blog d’Ars Technica, Variston « se présente comme un fournisseur de solutions de sécurité informatique sur mesure, notamment de technologies destinées aux intégrateurs de systèmes SCADA (contrôle de supervision et acquisition de données) embarqués et de l’Internet des objets, de correctifs de sécurité personnalisés pour les systèmes propriétaires, d’outils de découverte des données, de formations en sécurité, ainsi que de développement de protocoles sécurisés pour les appareils embarqués. »
Toutefois, l'entreprise commercialiserait un autre produit que les chercheurs ou les clients potentiels ne trouveront pas sur son site web : des frameworks logiciels qui fournissent aux clients tout ce dont ils pourraient avoir besoin pour installer discrètement des logiciels malveillants sur les appareils dont ils souhaitent extraire des informations sensibles.
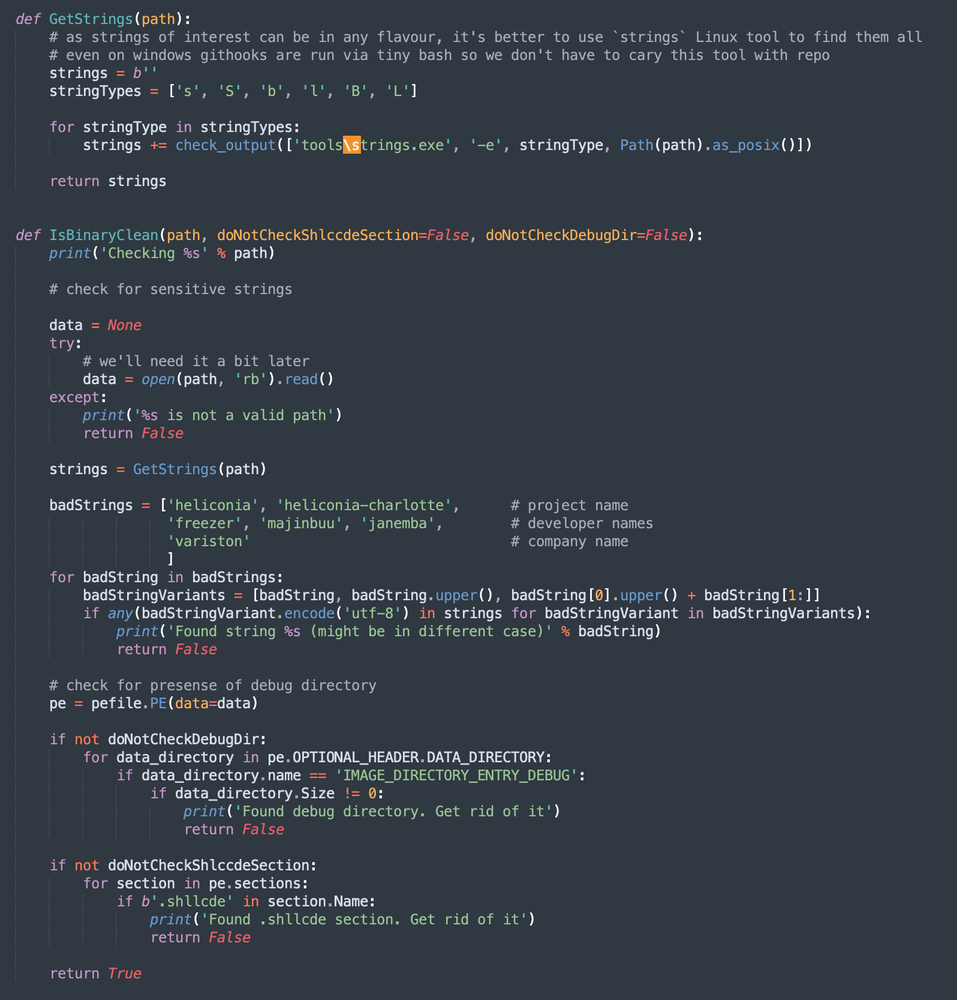
Le rapport TAG de Google se concentre principalement sur un exemple précis, à savoir le framework Heliconia.
À propos du framework Heliconia
TAG a découvert le framework Heliconia grâce à un signalement anonyme adressé au programme de signalement des bogues de Chrome de Google. Selon certaines informations, l'auteur aurait signalé trois bogues, chacun accompagné de ses propres instructions et d'une archive contenant le code source.
Après analyse, les chercheurs du TAG ont pu mettre en évidence l'existence de frameworks conçus pour faciliter le déploiement d'exploits dans la nature. C'est un script présent dans le code source qui a permis aux analystes d'identifier le développeur probable de ce framework : Variston IT.
Les chercheurs de Google décrivent le cadre d'exploitation « Heliconia » de Variston IT comme une solution conçue pour permettre aux utilisateurs de faciliter l'exploitation des vulnérabilités « 0-day » dans Chrome, Firefox et Microsoft Defender. Heliconia fournit tous les outils nécessaires pour déployer avec succès des charges utiles malveillantes sur les appareils de votre choix.
Les recherches menées par Google TAG reconnaissent que ces frameworks ont exploité des failles que Google, Microsoft et Firefox ont corrigées à différents moments entre les versions 2021 et 2022.
Les chercheurs de TAG dressent un tableau convaincant du paysage des cybermenaces, caractérisé par un marché des exploits de plus en plus chaotique, marqué par un manque d’organisation inquiétant et l’absence totale de hiérarchie régulatrice. Variston n’est que le dernier d’une longue liste de fournisseurs qui s’efforcent de conserver un semblant de légitimité tout en écoulant, en coulisses, des marchandises peu recommandables aux plus offrants — une galerie de personnages peu recommandables parmi lesquels figurent souvent des entités soutenues par des États et engagées dans des conflits armés les unes contre les autres. La liste des fournisseurs impliqués dans ces activités douteuses comprend des noms bien connus tels que NSO Group, Hacking Team, Accuvant et Candiru.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
« ArsTechnica a vraiment mis dans le mille :
« Les recherches menées par TAG soulignent que le secteur de la surveillance commerciale est en plein essor et s'est considérablement développé ces dernières années, ce qui fait peser un risque sur les internautes du monde entier. » « Les logiciels espions commerciaux mettent des capacités de surveillance sophistiquées entre les mains des gouvernements, qui s'en servent pour espionner les journalistes, les défenseurs des droits de l'homme, l'opposition politique et les dissidents. »
« Non seulement ce type de produit finit entre les mains de certains des régimes les moins recommandables de la planète, mais les fournisseurs commerciaux de logiciels espions ont également transformé cette technologie, qui était autrefois principalement l’apanage des gouvernements disposant de moyens importants, en un produit de base auquel même des acteurs malveillants moins sophistiqués (et moins discrets) peuvent accéder et qu’ils peuvent utiliser à leur guise. » « Il va sans dire qu’une telle situation représente un risque sérieux pour la sécurité en ligne. »
Pour obtenir davantage d'informations sur les menaces, consultez notre bibliothèque de synthèses sur les cybermenaces publiées par « » en cliquant ici.

