Les risques liés aux terminaux évoluent sans cesse — tout comme Tanium.
Nous venons de lancer notre nouveau produit, « » (SBOM) for Comply, et nous proposons désormais une prise en charge étendue d'ARM sur l'ensemble de notre plateforme XEM, ainsi que des améliorations apportées à notre solution « » (Risques et conformité).
Nous avons développé ces produits et étendu les fonctionnalités clés de notre plateforme afin de donner aux équipes informatiques et de sécurité les moyens d’agir grâce à une efficacité accrue, des informations précieuses et des flux de travail simplifiés, le tout dans le but de faire face à la complexité sans cesse croissante des environnements technologiques modernes.
Poursuivez votre lecture pour découvrir :
- Comment la liste SBOM d' , « Comply », peut vous permettre d'identifier toutes les instances de vulnérabilités logicielles — telles que la vulnérabilité Log4J ou SolarWinds — dans l'ensemble de votre environnement
- Comment notre prise en charge étendue d'ARM vous permet de gérer et de sécuriser des terminaux ARM supplémentaires parallèlement à vos terminaux Intel, depuis une seule console
- Comment les mises à jour de notre solution « Risques et conformité » améliorent la prise en charge des ordinateurs virtuels, renforcent la facilité d'utilisation des indicateurs de référence, rationalisent les processus de conformité, et bien plus encore
SBOM pour Comply : protégez-vous contre les attaques visant la chaîne d'approvisionnement logicielle
The SolarWinds hack of 2020 made one thing clear — software supply chain attacks are one of this era’s biggest threats, and they are only growing. Réfléchissez à ceci :
- Les cybercriminels multiplient leurs attaques visant la chaîne logistique des logiciels. Entre janvier et octobre 2022, le référentiel open source npm a détecté 7 000 mises en ligne de paquets malveillants, soit une augmentation d'environ 100x par rapport aux 75 mises en ligne enregistrées en 2020.
- La plupart des applications utilisent désormais des bibliothèques open source présentant des failles de sécurité. Selon Tidelift, 92 % des applications contiennent désormais des bibliothèques open source susceptibles de présenter des vulnérabilités cachées et exploitables, similaires à celles de Log4j ou d'OpenSSL.
- Une réglementation va être mise en place concernant les chaînes d'approvisionnement logicielles. Notez que la sécurité de la chaîne d’approvisionnement logicielle occupait une place centrale dans le décret présidentiel « mai 2021 » relatif à l’amélioration de la cybersécurité nationale (rédigé en réponse à l’affaire SolarWinds).
Compte tenu de ces éléments, il n’est pas étonnant que Gartner prévoie que, d’ici 2025, 45 % des organisations mondiales auront été victimes d’une attaque visant la chaîne logistique logicielle — soit une hausse de 3x par rapport à 2021.
Nous avons développé notre nouveau produit SBOM for Comply afin de vous aider à détecter et à contrer ces attaques.
La solution SBOM de Comply vous offre une visibilité complète sur votre chaîne d'approvisionnement logicielle. Il vous présente toutes les applications présentes dans votre environnement, ainsi que toutes les bibliothèques open source qu'elles utilisent. Lorsqu'une vulnérabilité de la chaîne d'approvisionnement est détectée, vous pouvez utiliser SBOM for Comply pour identifier rapidement tous les cas de cette vulnérabilité dans votre environnement et passer sans difficulté à des mesures correctives, telles que la mise à jour des bibliothèques ou la mise hors service des terminaux concernés.
Grâce à Tanium, vous pouvez identifier ces vulnérabilités en cours d'exécution – sans avoir à fermer les applications en cours d'utilisation pendant l'analyse des terminaux – et les corriger à distance, rapidement et à grande échelle, quel que soit la taille de vos environnements. Le résultat ? Vous pouvez rapidement identifier votre vulnérabilité face aux nouvelles attaques visant la chaîne d'approvisionnement et corriger ces failles dans les plus brefs délais.
Grâce à SBOM for Comply, vous bénéficierez des avantages suivants :
- Sécurité renforcée : identifiez les vulnérabilités de la chaîne logistique logicielle, gérez les risques qu'elles présentent et réduisez au minimum le risque de violation de sécurité.
- Réponse plus rapide : identifiez et corrigez rapidement les vulnérabilités dans les instances d'exécution de vos applications et réagissez plus rapidement aux menaces de sécurité de la chaîne logistique, notamment les failles « zero-day » et autres menaces émergentes.
- Une meilleure gestion des risques : hiérarchisez les vulnérabilités à corriger en fonction de leur niveau de risque et identifiez celles qui nécessitent une attention immédiate.
- Conformité réglementaire : assurez le niveau de sécurité requis pour vos applications logicielles, et vérifiez et démontrez facilement cette conformité.
- Réduction des coûts : Évitez de subir des attaques coûteuses visant la chaîne d'approvisionnement et remplacez un ensemble disparate de solutions ponctuelles de sécurité de la chaîne d'approvisionnement par une plateforme unifiée.
Prise en charge étendue d'ARM : développez votre présence sur ARM en toute sérénité
Les processeurs ARM se généralisent rapidement dans l'univers des terminaux. Les entreprises ont accru leur présence dans le domaine de l'ARM de 3x unités en seulement deux ans, et ce à juste titre. Les terminaux équipés de processeurs ARM sont performants et permettent de réduire les coûts liés aux centres de données et au cloud jusqu'à 40 %.
Afin de vous aider à maîtriser votre parc croissant de terminaux ARM — et d’accélérer leur adoption sans risque pour la sécurité ni pour l’exploitation —, nous élargissons les fonctionnalités clés de Tanium pour vous offrir une visibilité et un contrôle sur un nombre encore plus important de ressources fonctionnant sous ARM.
Il ne s'agit pas exactement d'un nouveau produit ou d'une nouvelle fonctionnalité. Au contraire, nous avons intégré la prise en charge d'ARM à l'ensemble de notre plateforme XEM. Vous pourrez tirer parti des capacités complètes de visibilité et de gestion de Tanium pour les terminaux ARM, et les gérer et les sécuriser au même titre que vos autres terminaux — le tout à partir d’une seule et même plateforme, d’un seul agent et d’une seule console.
Grâce à la prise en charge étendue de l'architecture ARM par Tanium, vous pourrez :
- Continuez à utiliser une seule et même plateforme pour la visibilité et la gestion des terminaux à mesure que vous intégrez de nouveaux terminaux équipés de processeurs ARM pris en charge
- Gérez les terminaux ARM que vous prévoyez de mettre en service lors de votre prochain grand cycle de renouvellement de votre parc informatique
- Gérez les serveurs ARM aussi bien dans les centres de données que dans le cloud à partir d'une seule et même plateforme
- Profitez des gains d'efficacité et des économies liés au déploiement à grande échelle des terminaux ARM, sans pour autant augmenter les risques liés à la sécurité ou à l'exploitation
Nouvelles fonctionnalités de la solution « Risk & Compliance » de Tanium
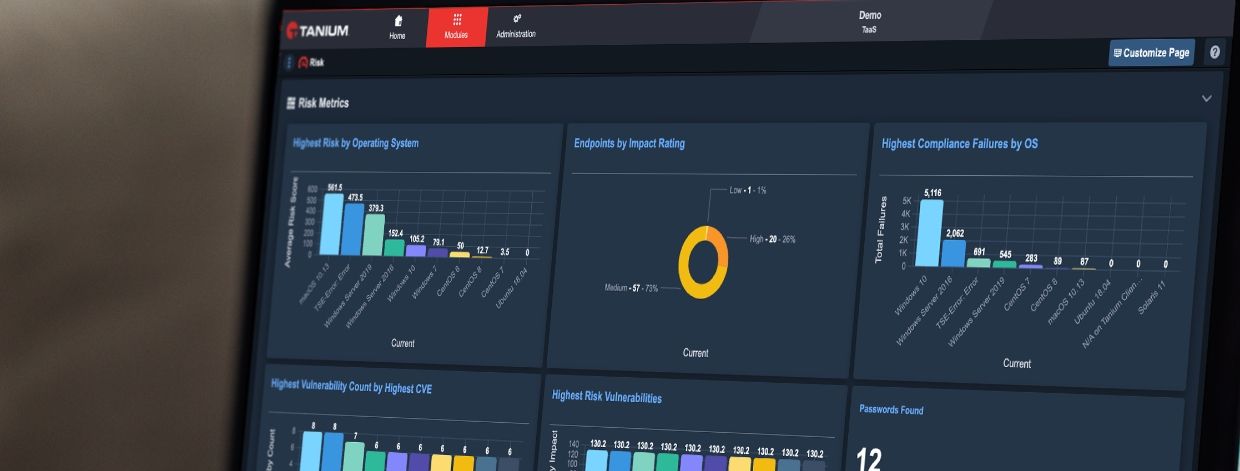
La solution « Risk & Compliance » de Tanium offre une vue en temps réel de l'exposition aux risques de l'ensemble de votre environnement informatique, ainsi que des outils vous permettant de gérer cette exposition de manière proactive, en s'appuyant sur les données et de façon continue.
La solution « Risk & Compliance » fournit une évaluation continue des risques de votre environnement, basée sur plusieurs vecteurs de risque au fil du temps, ainsi qu’une analyse des risques par système d’exploitation, du nombre de vulnérabilités et d’autres indicateurs clés.
Nous avons publié des mises à jour de notre solution « Risk & Compliance » qui permettront notamment de mieux prendre en charge les ordinateurs virtuels, d’améliorer la convivialité des indicateurs de référence d’ , de rationaliser les processus de conformité, et bien plus encore.
Une visibilité et un contrôle accrus des machines virtuelles
Notre version « juin 2023 » améliore la prise en charge de vos machines virtuelles. Cette mise à jour permettra d'améliorer l'efficacité en donnant aux équipes de sécurité la possibilité de visualiser et de gérer l'ensemble des serveurs virtuels et des hyperviseurs au sein du Centre de gestion des serveurs de VMware (vCenter). De plus, les équipes peuvent réaliser des analyses de risques sur tous les hyperviseurs ESX et ESXi gérés par vCenter, ce qui leur offre un point de référence unique plutôt que plusieurs.
Grâce à la solution « Risk & Compliance » de Tanium, vous pouvez désormais :
- Afficher tous les serveurs virtuels et hyperviseurs via vCenter
- Réaliser des évaluations de conformité et de vulnérabilité des hyperviseurs ESX et ESXi via les API vCenter
- Effectuer de manière plus sécurisée et plus efficace des analyses à distance authentifiées des hyperviseurs ESXi
Exploitez le catalogue CISA KEV depuis votre console Tanium
Le catalogue des exploits et vulnérabilités connus (KEV) de l'Agence pour la cybersécurité et la sécurité des infrastructures (CISA) constitue une ressource inestimable pour les équipes de sécurité. Cette base de données publique répertoriant les failles et vulnérabilités de sécurité connues et exploitées est utilisée par les organisations pour identifier et corriger les vulnérabilités connues au sein de leurs environnements.
Cependant, la recherche dans la base de données CISA KEV peut prendre du temps ; c'est pourquoi Tanium permet aux équipes d'exploiter plus facilement cette base de données sans avoir à quitter la console Tanium ni à interrompre leur flux de travail. Les équipes de sécurité peuvent désormais accéder à CISA KEV depuis les tableaux de bord des résultats et des rapports de Tanium Comply. Grâce à ces données actualisées, votre organisation sera en mesure de :
- Donnez la priorité aux exploits les plus dangereux et les plus actifs en vous basant sur les dernières données KEV de la CISA
- Gagnez du temps et réduisez les erreurs en éliminant la recherche manuelle et la mise en correspondance des vulnérabilités connues pouvant faire l'objet d'une exploitation
- Donnez immédiatement la priorité aux CVE à haut risque, ce qui vous permet de réduire vos délais de réaction et de renforcer la sécurité
Améliorations apportées aux tests de performance
Tanium Benchmark vous permet de comparer en temps réel vos indicateurs de risque à ceux de vos homologues du secteur. Conçue à l'origine pour fournir des comparaisons sur plus de 20 indicateurs différents, la version « juin 2023 » élargit le champ d'application de Benchmark afin d'inclure davantage d'indicateurs clés et intègre de nouvelles fonctionnalités permettant d'obtenir une vision encore plus complète du profil de risque de votre organisation.
Parmi les améliorations, on peut citer :
- Améliorations apportées au tableau de bord des risques de Tanium, unique, précis et axé sur l'impact
- La nouvelle page « Benchmark santé » permet au client de voir rapidement si ses indicateurs affichent les performances attendues. Consultez l'état de chaque indicateur de référence
- Des indicateurs supplémentaires issus des modules Core, permettant à tous les clients de Tanium de bénéficier immédiatement des avantages de Benchmark
Gestion des exceptions pour Comply
Comply est le module moderne de gestion des vulnérabilités de Tanium et un élément clé de notre solution « Risk & Compliance ». Grâce à Comply, les organisations peuvent analyser en continu leurs terminaux afin de détecter les vulnérabilités, les erreurs de configuration et les cas de non-conformité aux normes internes ou aux réglementations externes. Grâce à ces données en temps réel, les organisations peuvent hiérarchiser les problèmes qu'elles identifient, mettre en œuvre des mesures correctives et vérifier si elles ont bien remédié à leurs risques.
Avec la version « juin 2023 », les utilisateurs de Comply peuvent désormais tirer parti de nos nouvelles fonctionnalités de gestion des exceptions, ce qui leur permet de contrôler leurs environnements informatiques de manière plus fine. Les équipes chargées de l'exploitation informatique et de la sécurité pourront :
- Créez des exceptions pour les constatations relatives à la conformité et aux vulnérabilités, et consignez les motifs correspondants ainsi que les dates d'expiration
- Masquez les résultats faisant l'objet d'une exception par défaut.
- Créez plus facilement des conclusions dans Comply en vous appuyant sur les données les plus importantes pour sécuriser votre environnement informatique
Plus de produits, plus de ressources prises en charge : moins de risques liés aux terminaux
Ces trois produits s'intègrent à notre plateforme de gestion convergée des terminaux (XEM) et vous offrent une solution unique et unifiée pour gérer et sécuriser l'ensemble des flux de travail et des terminaux de votre environnement. Elles fournissent des outils pratiques permettant de relever davantage de défis majeurs liés aux terminaux, et témoignent de notre engagement à vous offrir toute la visibilité et le contrôle dont vous avez besoin à partir d'une seule et même plateforme.
En résumé : grâce à SBOM Comply, à la prise en charge étendue d’ARM et à une solution de gestion des risques et de conformité plus performante, vous pouvez gérer et sécuriser davantage de vos terminaux, de multiples façons, comme jamais auparavant — rapidement, facilement et à n’importe quelle échelle — et atténuer les risques émergents d’aujourd’hui.
Faites le bon choix pour doter votre entreprise des fonctionnalités en constante évolution de Tanium . N'hésitez pas à nous contacter pour bénéficier d'une démonstration personnalisée de ces nouveaux produits et bien d'autres encore.

