La sécurité devient de plus en plus difficile.
Les attaques gagnent en nombre et en sophistication à un rythme de plus en plus rapide. Parallèlement, la surface d'attaque ne cesse de s'étendre avec l'apparition de nouveaux équipements informatiques vulnérables.
Il est désormais inévitable d'être victime d'un accident, et lorsque cela vous arrive, chaque seconde compte. C'est alors une course contre la montre pour enquêter sur la menace, la neutraliser et y remédier.
Heureusement, il existe désormais un nouveau moyen — plus rapide — de prévenir les incidents, d'y réagir et d'y remédier.
Dans cet article, nous abordons les thèmes suivants :
- Pourquoi l'approche classique consistant à déployer un large éventail de solutions ponctuelles en complément des services principaux de Microsoft ne suffit pas à empêcher les incidents avant qu'ils ne causent des dommages importants.
- Comment la nouvelle intégration de Tanium avec Microsoft Sentinel accélère la prévention, la réponse et la résolution des incidents, et offre une solution intégrée de bout en bout pour les capacités de sécurité et d'exploitation informatiques.
Pourquoi l'approche courante visant à contrer les menaces ne fonctionne pas
De nombreuses organisations adoptent une approche similaire pour renforcer leurs capacités en matière de sécurité. Ils commencent par s'appuyer sur les services de base de Microsoft pour mettre en place leurs capacités en matière de sécurité informatique. Ensuite, ils ajoutent de plus en plus d'outils de sécurité tiers lorsqu'ils estiment avoir besoin d'étendre et d'améliorer davantage les capacités de sécurité de Microsoft. Dans certaines organisations, vous pouvez constater que plusieurs dizaines de solutions de sécurité supplémentaires sont mises en place.
À première vue, cette approche semble logique. Microsoft propose une large gamme de services et de logiciels de sécurité avancés qui constituent une base solide en matière de capacités de sécurité. Cependant, les outils tiers supplémentaires fonctionnent rarement comme annoncé pour étendre et améliorer ces fonctionnalités.
La plupart des outils de sécurité de tiers sont :
- lente. Ils utilisent une architecture traditionnelle de type « hub-and-spoke » qui consomme beaucoup de bande passante et limite leur capacité à visualiser et à contrôler rapidement les terminaux.
- des personnes aveugles. Ils ont du mal à identifier les terminaux non gérés et il leur arrive même souvent de ne pas repérer les appareils connectés au réseau de l'entreprise.
- manuelle. Ils ne disposent pas des données précises, exhaustives et en temps réel nécessaires pour automatiser de manière fiable ces fonctionnalités, et les professionnels de la sécurité doivent donc effectuer les étapes et vérifier les résultats manuellement.
Le résultat ? Bien qu'elles aient investi massivement dans cette approche, les organisations continuent de :
- Ils ne disposent pas de la visibilité nécessaire pour sécuriser l'ensemble de leurs terminaux, ce qui crée des failles dans leur surface d'attaque que les pirates peuvent exploiter.
- Mettent trop de temps à enquêter sur les incidents potentiels, à réagir aux attaques en cours et à rétablir pleinement la situation en ramenant leurs terminaux à un état stable et sécurisé.
- Cela complique considérablement leur infrastructure d'outils de sécurité tout en générant des vues incohérentes de leur environnement.
En résumé : en suivant cette approche, les équipes chargées de la sécurité informatique et des opérations ont du mal à garantir à leur environnement le niveau de sécurité nécessaire, tout en respectant les niveaux de performance requis.
Les entreprises adoptent cette approche car, historiquement, c'était le seul moyen d'étendre et d'améliorer les services de sécurité de base de Microsoft. Mais aujourd'hui, les entreprises disposent d'une nouvelle approche qu'elles peuvent adopter pour mettre en place une sécurité plus rapide et plus efficace.
La solution : bloquer les menaces grâce à Microsoft et Tanium
Tanium est la principale plateforme de gestion des terminaux « ». Il s'agit d'une solution moderne et unifiée qui remplace d'innombrables outils ponctuels tiers et offre une gamme complète de fonctionnalités de sécurité et de gestion des terminaux au sein d'une seule et même plateforme. À présent, Tanium fait l'objet d'une intégration étroite avec Microsoft Security et, dans le cadre de la première phase de ce projet, avec Microsoft Sentinel.
Microsoft et Tanium fonctionnent mieux ensemble et renforcent et élargissent mutuellement leurs capacités. Microsoft met à la disposition de Tanium des fonctionnalités d'analyse avancée, des solutions d'apprentissage automatique « », ainsi qu'une gamme plus étendue d'outils de sécurité complémentaires. Tanium fournit à Microsoft des données de haute fidélité en temps réel ainsi qu'une suite complète de contrôles évolutifs et quasi instantanés au niveau des terminaux.
En unissant leurs forces, Microsoft et Tanium offrent un large éventail de nouveaux avantages et de nouvelles fonctionnalités pour sécuriser l'environnement informatique. Ensemble, ils peuvent vous offrir :
- de sécurité renforcées. Adoptez une approche fondée sur les risques afin d'identifier et d'améliorer de manière proactive la conformité et la sécurité de tous vos terminaux, tout en vous assurant que l'ensemble des technologies de gestion et de sécurité fonctionnent correctement et sont performantes.
- Des enquêtes plus rapides. Menez rapidement vos enquêtes et vos opérations de détection des menaces en vous appuyant sur des données et des expériences en temps réel, et déterminez avec précision l'étendue, la gravité et l'impact de toute attaque dont vous êtes victime.
- de remédiation automatisée. Utilisez les données en temps réel et le tableau de bord de contrôle de Tanium pour prévenir les dérives de configuration et garantir le respect de vos exigences de conformité et de sécurité. À l'issue d'une enquête, remédiez aux problèmes et rétablissez la conformité et la bonne santé de votre organisation — en toute confiance et avec efficacité, quelle que soit l'ampleur de la situation.
- Solutions convergentes. Streamline your IT security and operations tool stack by eliminating disparate 3rd-party point solutions and while gaining an accurate, real-time, single-source of truth about your entire digital estate.
En intégrant Microsoft et Tanium, les entreprises peuvent remplacer d’innombrables outils ponctuels tiers, rationaliser leurs fonctionnalités de sécurité, ainsi que renforcer et étendre les services de base de Microsoft afin de réagir plus rapidement et plus efficacement — et de résoudre de nombreux défis en matière de sécurité et d’exploitation. Voici comment ils fonctionnent ensemble.
Une véritable intégration pour une sécurité de bout en bout et des processus informatiques
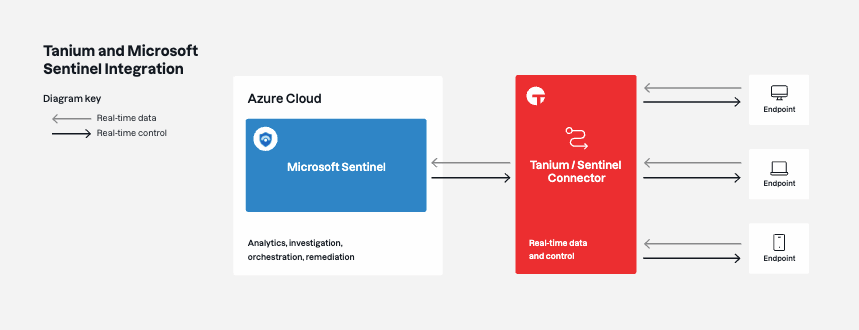
Tanium n'est pas un outil « complémentaire » distinct qui fonctionne en parallèle avec Microsoft. Au contraire, Tanium est une solution profondément intégrée, capable de proposer ses fonctionnalités au sein même des environnements Microsoft. Tanium s'intègre désormais à Microsoft Sentinel, ce qui permet aux équipes chargées de la sécurité et des opérations informatiques de consulter les données en temps réel de Tanium — et d'effectuer certaines actions Tanium — directement depuis la console Sentinel. Bien sûr, ce n'est que le début de l'intégration.
En étendant et en améliorant les outils natifs de Microsoft — et en les associant aux données en temps réel et aux contrôles des terminaux de Tanium —, cette intégration offre une approche globale visant à améliorer toute une série de fonctionnalités de sécurité, notamment :
- de prévention des incidents. Adoptez une approche fondée sur les risques afin d'identifier de manière proactive et d'améliorer la sécurité de chaque terminal. Assurez-vous qu'ils respectent les normes du secteur et la politique interne, appliquez les correctifs aux appareils en temps réel, et identifiez les menaces « zero-day » graves dès leur apparition afin de renforcer instantanément la sécurité contre celles-ci.
- d'enquête sur les incidents. Détectez rapidement les incidents et appréhendez l'ensemble de leur chaîne d'attaque. Détectez les tentatives d'altération des services Microsoft par des attaquants, utilisez les données relatives aux terminaux et les données d'analyse forensic de Tanium pour optimiser vos enquêtes à l'aide de Microsoft Sentinel, et menez des recherches en temps réel afin d'identifier les appareils compromis qui n'ont pas déclenché d'alerte.
- de remédiation des incidents. Passez rapidement de l'analyse d'un incident dans Microsoft Sentinel à sa résolution grâce à la solution Threat Response de Tanium. Mettez en œuvre un large éventail de mesures correctives afin de mettre fin aux attaques, d'expulser les attaquants et de rétablir les terminaux dans leur état initial, sécurisé et hautement performant, tel qu'il était avant la violation.
Toutefois, il ne s'agit là que d'un exemple parmi d'autres des résultats que Microsoft et Tanium sont en mesure d'offrir. Ensemble, ils constituent une solution de bout en bout qui rassemble tous les terminaux, tous les processus de sécurité informatique et d'exploitation, ainsi que toutes les équipes au sein d'une expérience qui, avec le temps, donnera de plus en plus l'impression de n'être qu'une seule et même plateforme.
En associant les services et logiciels de pointe de Microsoft aux données en temps réel et à l'architecture distribuée de Tanium, cette intégration peut transformer la manière dont les équipes chargées de la sécurité et des opérations informatiques protègent et gèrent leur environnement.
Ensemble, c'est mieux : intégrez Tanium à vos services Microsoft essentiels
En combinant les outils de sécurité de Microsoft et de Tanium, vous bénéficierez d’une solution homogène qui apporte une visibilité accrue, de meilleures performances et une automatisation de l’ , tout en renforçant les capacités d’ et d’exploitation en matière de sécurité informatique.
Passez à l'étape suivante pour intégrer Tanium à votre déploiement Microsoft, dès aujourd'hui.
Démonstration : Planifiez une démonstration (s'ouvre dans un nouvel onglet) pour découvrir Microsoft et Tanium en action.
En savoir plus sur « » : rendez-vous sur notre site Web pour en savoir plus sur le partenariat entre , Tanium et Microsoft : (s'ouvre dans un nouvel onglet).
Actualités : Consultez notre dernier communiqué de presse sur (s'ouvre dans un nouvel onglet).

