Pour atténuer les risques liés à la cybersécurité, les organisations doivent aujourd'hui mener une action continue sur plusieurs fronts. Ils doivent disposer d'une visibilité et d'un contrôle sur l'ensemble de leur parc de terminaux. Ils doivent optimiser la sécurité et la conformité tout en évitant toute dérive. Et bien sûr, elles nécessitent également des capacités de détection et d'intervention pour identifier les violations de sécurité et y remédier.
Grâce à une collaboration récemment élargie avec Microsoft, nos clients communs pourront désormais tirer parti de nos fonctionnalités conjointes de manière plus unifiée et rationalisée, ce qui permettra aux équipes chargées de la sécurité et des opérations informatiques d'en faire davantage et plus rapidement.
Regardez cette interview vidéo de Rob Jenks, vice-président senior chargé de la stratégie et du développement commercial chez Tanium, pour en savoir plus sur l'intégration entre Tanium et Microsoft.
https://youtu.be/8MC5QmRMVAE
Sous pression
Les responsables de la sécurité des systèmes d'information (RSSI) subissaient déjà une forte pression avant même la pandémie. Mais l'avènement du télétravail hybride et les investissements massifs dans la transformation numérique n'ont fait qu'élargir la surface d'attaque numérique. Parallèlement, les équipes chargées de la sécurité informatique et des opérations peinent à gérer de multiples solutions ponctuelles, ce qui peut entraîner des failles de sécurité, une complexité accrue et une « fatigue des alertes ».
La gestion des risques cybernétiques dans ce nouveau contexte exige avant tout la mise en place d’un socle de bonnes pratiques en matière d’hygiène informatique, tel que défini par l’ , qui repose sur une visibilité et un contrôle complets du parc de terminaux. Pourtant, bien trop souvent, les organisations disposent de nombreux terminaux non gérés, ce qui peut entraîner la présence de ressources non mises à jour ou mal configurées, ainsi qu’un écart entre les contrôles de sécurité et l’état souhaité. Par ailleurs, lorsque des incidents surviennent, l'absence de données exploitables en temps réel et d'analyses techniques peut ralentir les délais d'intervention, alors que la rapidité est essentielle. Une fois qu'une attaque a été contrée avec succès, ces terminaux doivent être remis en état et ramenés à un état conforme, mais peu d'outils sont conçus pour prendre en charge cette partie du cycle de vie.
De nombreuses équipes chargées de la sécurité informatique et des opérations sont contraintes de gérer l'ensemble de ce cycle de vie de manière manuelle et fragmentée, en passant d'un outil à l'autre, avec une visibilité et une compréhension limitées et incohérentes de leur environnement. Par ailleurs, de nombreuses organisations internationales utilisent plusieurs outils de sécurité et d'exploitation différents pour gérer leurs environnements informatiques. Paradoxalement, cela peut ouvrir la voie à une augmentation des risques, des compromissions et de la durée de présence des attaquants, ce qui, en fin de compte, accroît les risques financiers et de réputation.
Agir ensemble
Microsoft a récemment proposé et accepté l'adhésion de Tanium à la Microsoft Intelligent Security Association (MISA) en raison de l'intégration de Tanium aux solutions de sécurité de Microsoft. L'approche de Tanium visant à intégrer sa plateforme de gestion convergée des terminaux (XEM) aux solutions SIEM et XDR natives du cloud de Microsoft simplifie le travail des équipes informatiques et des professionnels de la sécurité. Elle offre les avantages suivants à ses clients :
- Sécurité renforcée des terminaux et en matière de conformité : Tanium aide ses clients à identifier les opportunités d'amélioration de la sécurité et à résoudre les problèmes de conformité à l'échelle de l'ensemble de leur parc informatique, avec rapidité et à grande échelle, y compris en ce qui concerne les contrôles de sécurité qui s'écartent des normes.
- de l'état et des performances du système : Tanium vous aidera à vous assurer que tous les contrôles et toutes les fonctions de sécurité Microsoft fonctionnent comme prévu.
- Accélération des enquêtes et de la recherche de menaces : les données en temps réel sur les terminaux fournies par Tanium, associées aux informations issues des outils Microsoft, permettront aux équipes d’évaluer avec plus de précision et de rapidité l’ampleur, la portée et l’impact d’une attaque.
- de correction automatisée : les données en temps réel et le plan de contrôle de Tanium permettront aux analystes de corriger automatiquement et à grande échelle les terminaux à la suite d'un incident, afin de les ramener à un état conforme et sain.
- des opérations de sécurité et informatiques rationalisées : la réduction du nombre de solutions ponctuelles utilisées permettra de diminuer les coûts et d'améliorer la productivité des équipes, en leur permettant de s'appuyer sur une source unique d'informations fiable et en temps réel.
« Je suis convaincu que le partenariat entre Microsoft et Tanium va transformer l'avenir de la sécurité informatique et des opérations informatiques au sein de mon organisation », Mark Wantling, directeur des systèmes d'information (DSI) de l'université de Salford. « En associant la visibilité et le contrôle en temps réel de Tanium aux services avancés de Microsoft en matière de renseignements sur les menaces, d’orchestration et d’analyse, je peux identifier et corriger rapidement et facilement les vulnérabilités, remédier aux menaces et gérer mon parc informatique sur une multitude de plateformes, sans avoir besoin de dizaines de solutions ponctuelles pour y parvenir. »
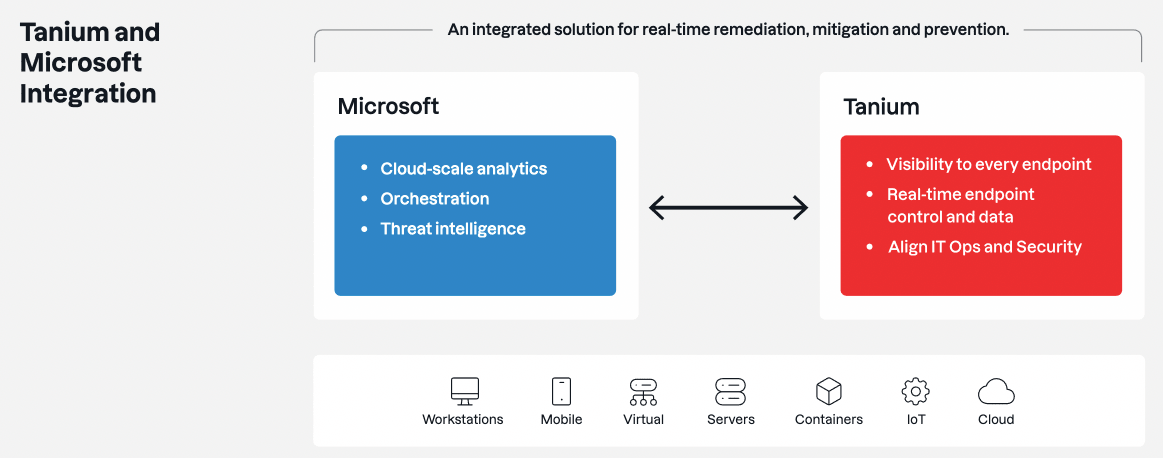
La synergie entre Tanium et Microsoft va au-delà d'une simple intégration de produits, qui se limite généralement à un partage d'informations rudimentaire entre les systèmes à l'aide de connecteurs, etc. La plateforme ouverte de Microsoft offre à Tanium la possibilité d'aller encore plus loin.
Tanium peut intégrer ses données et ses fonctionnalités de contrôle en temps réel directement dans les interfaces utilisateur de Microsoft afin de rationaliser les processus et de créer des opportunités d'automatisation accrue. Par exemple, les professionnels de la sécurité chargés de la gestion des incidents dans Microsoft Sentinel pourront exploiter directement les données d'investigation de Tanium sans quitter la console Sentinel. Ces mêmes données peuvent ensuite être utilisées pour alimenter les fonctionnalités de correction de Sentinel. Les équipes chargées de la sécurité informatique et des opérations sont restées trop longtemps sur la défensive. Il est temps de changer un peu les choses.
Découvrez comment intégrer Tanium à votre déploiement Microsoft en planifiant une démonstration (s'ouvre dans un nouvel onglet) ou en vous informant davantage sur ce partenariat (s'ouvre dans un nouvel onglet).
Pour en savoir plus sur le renforcement de la collaboration entre Tanium et Microsoft dans le cadre de l'initiative « », consultez ce communiqué de presse : (s'ouvre dans un nouvel onglet).