La sécurisation des terminaux (s'ouvre dans un nouvel onglet) peut s'avérer complexe. Les acteurs malveillants tentent de garder une longueur d'avance sur vos mesures de cybersécurité, vos solutions et votre sensibilisation. Et à mesure que vous ajoutez des terminaux, la complexité peut augmenter tant en termes de volume que de diversité.
Le nombre de points d'arrivée est assez simple. Le nombre de terminaux augmente à mesure que de plus en plus de collaborateurs ont besoin de se connecter, de travailler depuis n'importe où et d'être plus productifs.
La diversité des terminaux est plus complexe. Les différents types d'appareils — qu'il s'agisse d'ordinateurs portables, d'ordinateurs de bureau, de serveurs ou autres — ouvrent de nouvelles voies permettant aux menaces de contourner vos défenses. Étant donné que différents systèmes d'exploitation et environnements se superposent à l'ensemble de l'infrastructure, chaque type d'appareil présente ses propres vulnérabilités.
Threat Response 3,3: Linux eBPF modernization
Afin d'aider les entreprises à renforcer la sécurité de leurs terminaux Linux, la solution « Threat Response 3,3 » de Tanium est désormais disponible. Cette version améliore la prise en charge actuelle des systèmes Linux. Cette solution offre une meilleure visibilité sur les menaces pesant sur de nombreux types de terminaux, étend la couverture à divers environnements d'exploitation et permet aux spécialistes de la détection des menaces de réagir rapidement aux attaques et d'en limiter les conséquences coûteuses.
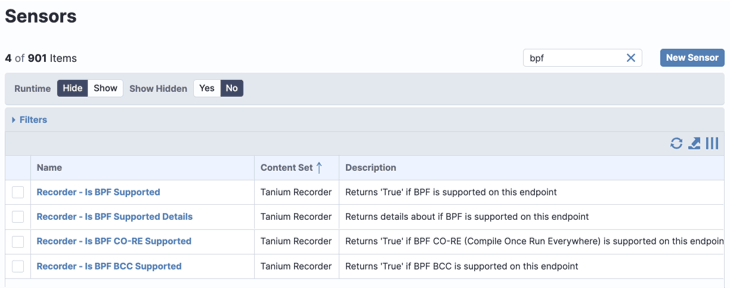
Avec Threat Response 3,3, Tanium introduit une prise en charge étendue du Berkeley Packet Filter (eBPF) sous Linux. Cette technologie permet aux organisations d'exécuter des programmes en mode sandbox au sein du noyau Linux sans modifier le code source du noyau ni charger de module du noyau. Grâce à sa nouvelle prise en charge de l'eBPF, Threat Response vous offre désormais une visibilité allant du poste de travail au serveur, couvrant un large éventail de systèmes d'exploitation, au sein d'une pile technologique qui représente l'avenir de la visibilité des événements.
« Threat Response 3,3 » vous garantit la réactivité nécessaire pour remédier aux menaces sur l'ensemble de vos terminaux à grande échelle, réduisant ainsi les délais de remédiation, qui passent de plusieurs jours, voire plusieurs semaines, à quelques minutes seulement.
Le modèle RBAC est là pour vous aider
L'ajout de la prise en charge d'eBPF n'est que la dernière avancée technologique conviviale de Tanium dans le domaine de la réponse aux menaces. Avec la version précédente de Threat Response 3,2,67 , Tanium a étendu les fonctionnalités de contrôle d'accès basé sur les rôles (RBAC) aux alertes, aux preuves enregistrées et aux instantanés. Cela permet aux clients de créer des profils d'utilisateurs tout en limitant l'accès aux alertes, aux preuves enregistrées et aux instantanés en fonction du groupe de droits de gestion.
Le modèle RBAC permet également aux administrateurs de personnaliser les droits d'accès des utilisateurs, offrant ainsi aux organisations la flexibilité nécessaire pour s'adapter à leurs besoins spécifiques.
En faisant sans cesse progresser sa solution « Threat Response », Tanium s'appuie sur la solution de gestion des incidents et de remédiation la plus rapide et la plus robuste qui soit pour les grandes entreprises. La nouvelle solution « Threat Response 3,3 » contribue à assurer la sécurité de votre organisation, quel que soit le nombre de terminaux ou les types d'environnements d'exploitation que vous utilisez.
Pour en savoir plus sur , consultez le guide « Tanium Threat Response 3,3 » (s'ouvre dans un nouvel onglet),et , et prenez rendez-vous pour une démonstration afin de le découvrir en action.

