Sujet
Cyberattaques
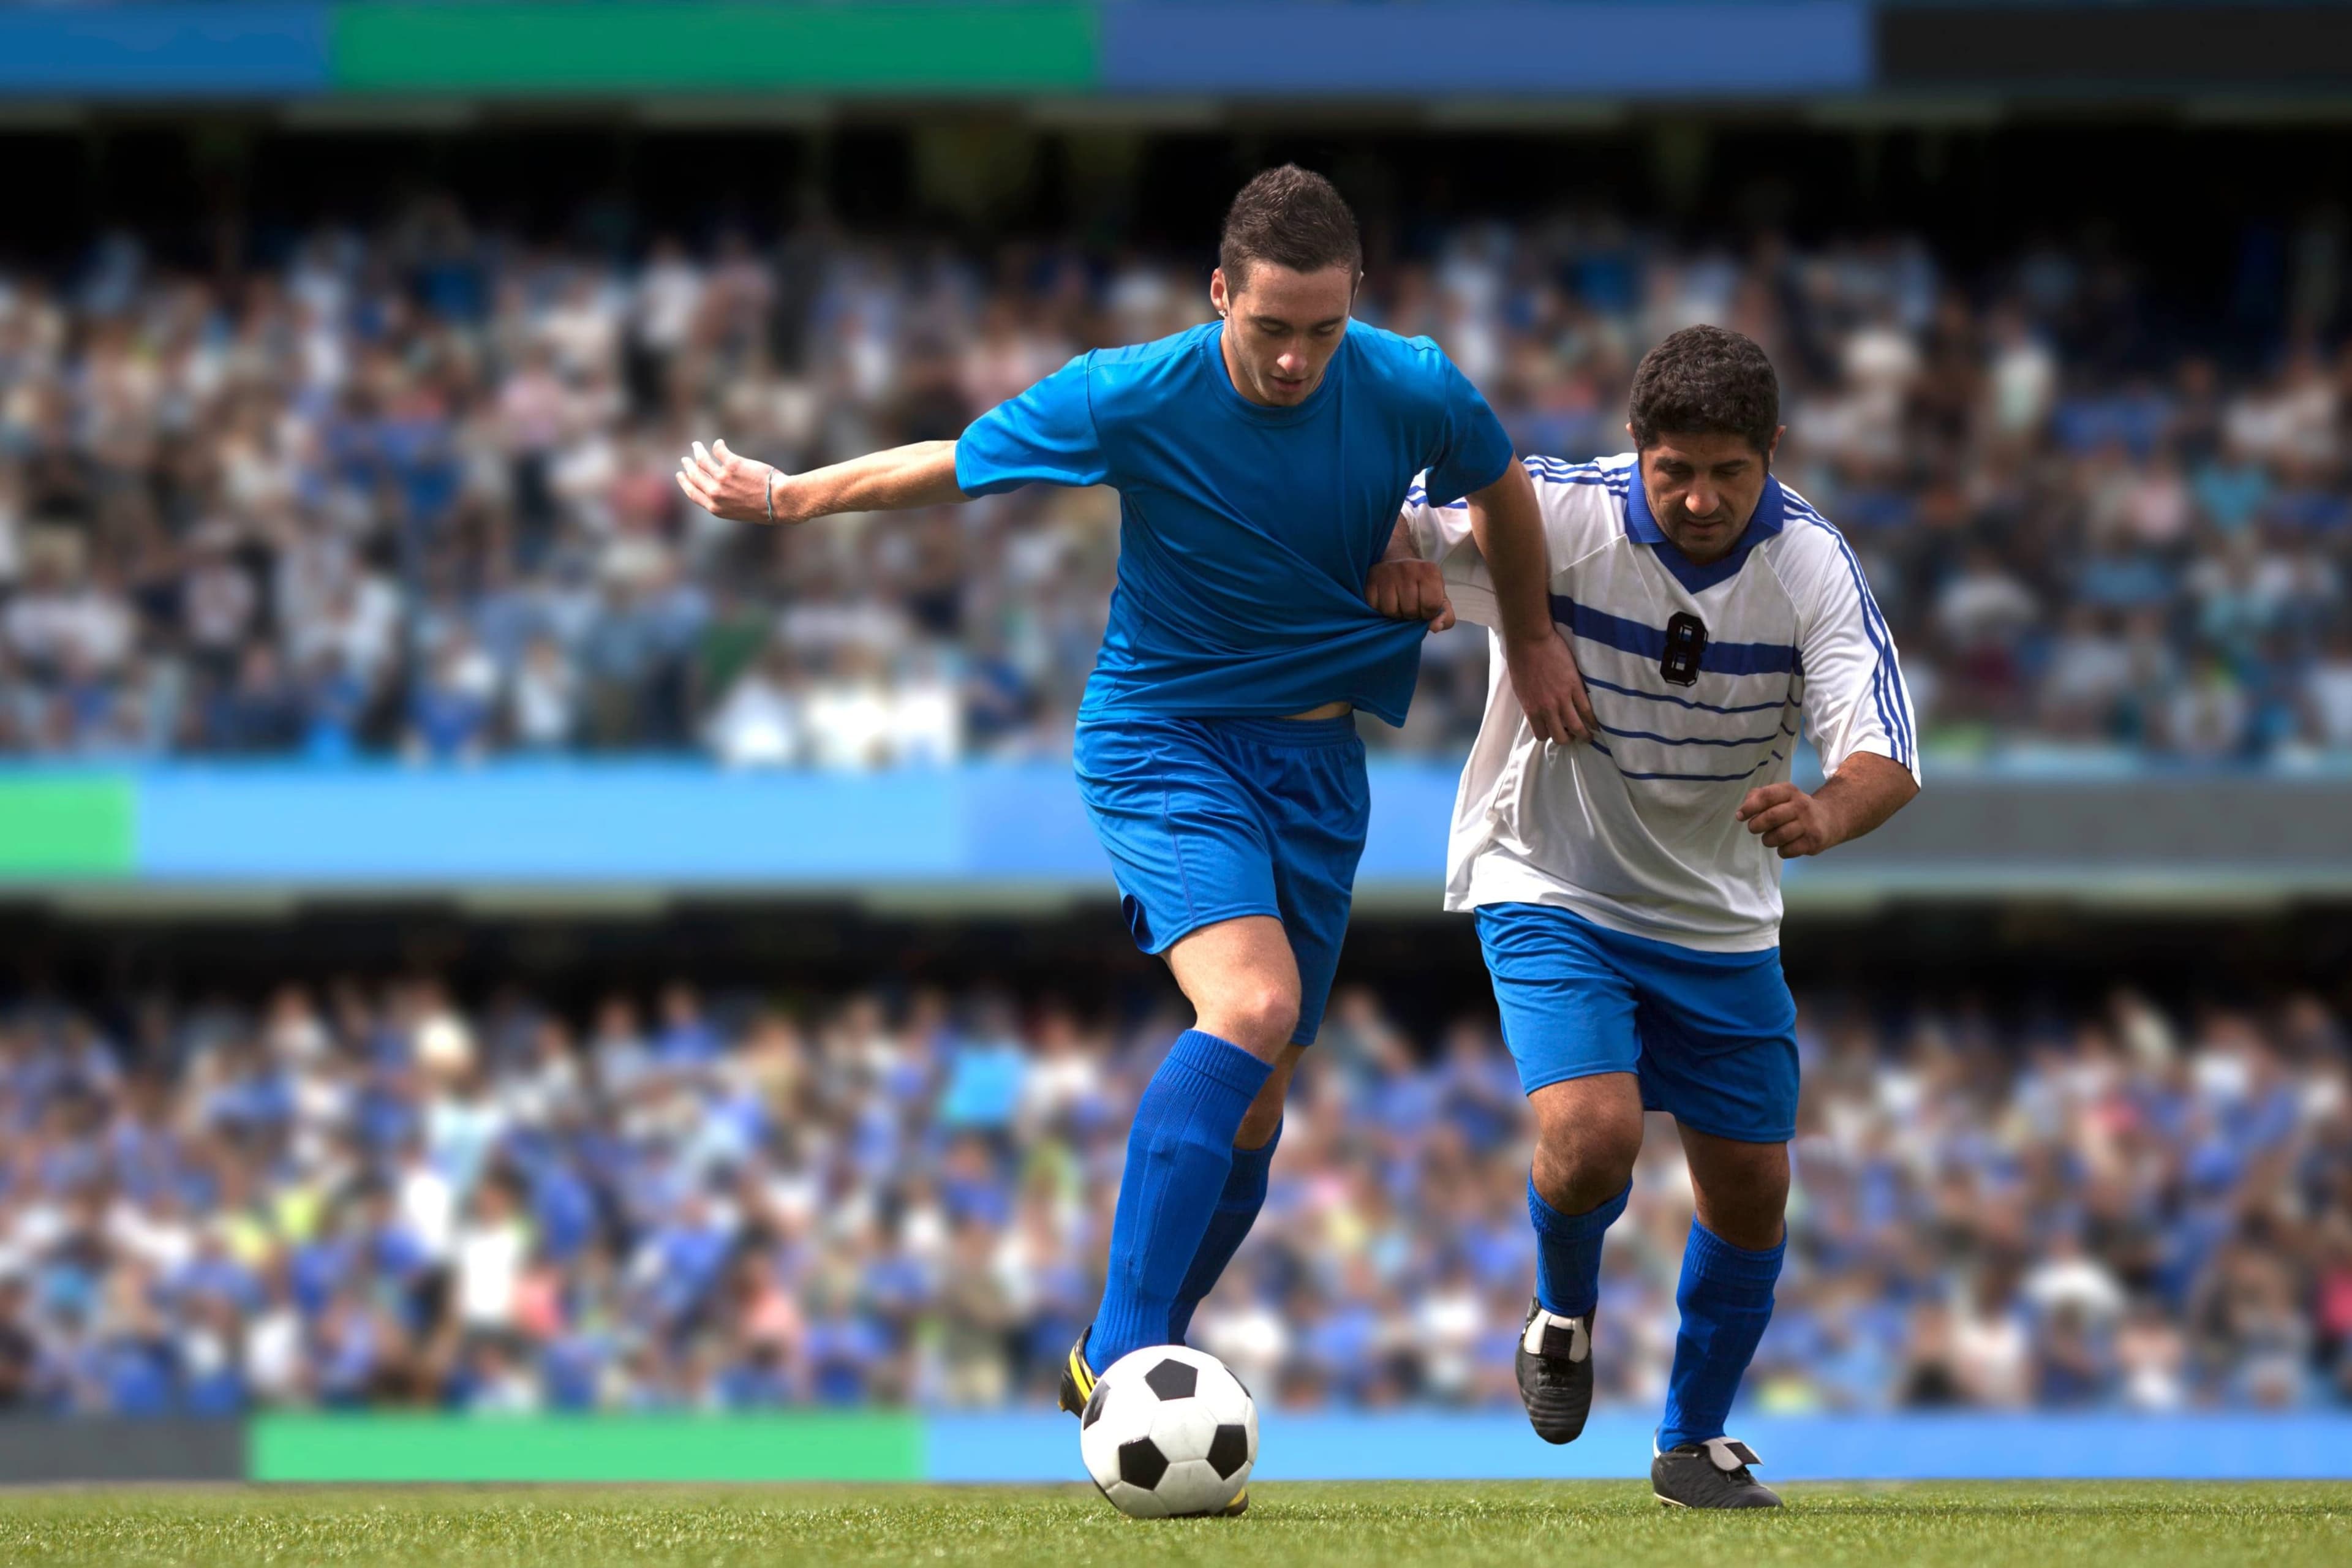
Coupe du Monde ’26: Ce qu'il faut pour sécuriser le plus grand événement sportif mondial
Pour les cyberdéfenseurs, ce travail est, par nature, invisible. Pour les fans, un peu de sensibilisation peut faire toute la différence.
Cisco CVEs: What You Need to Know About These Zero-Day Vulnerabilities
Details from Tanium’s Guardian research team on CVE-2025-20333, -20362, and -20363—and RAYINITIATOR & LINE VIPER.
Alerte aux pertes : les Cyberattaques perturbent la « chaîne du froid » des supermarchés européens
Une récente vague de cyberattaques ciblant des entreprises de la chaîne du froid — notamment en Allemagne et au Royaume-Uni — inquiète les experts quant à la livraison de denrées alimentaires, de médicaments et d'autres produits périssables. Nous proposons des stratégies cyber concrètes à destination des prestataires logistiques et nous interrogeons sur une possible intensification de ces attaques aux États-Unis.
CTI Roundup : Infostealer Emansrepo et backdoor multiplateforme Earth Lusca
Emansrepo Stealer se propage par e-mail, Palo Alto fait la lumière sur les domaines de premier niveau, et Earth Lusca déploie une nouvelle porte dérobée multiplateforme.
CTI Roundup : Xeon Sender cible les API cloud et mises à jour du Malware MoonPeak
Xeon Sender cible les API cloud, Cisco Talos dévoile l'infrastructure UAT-5394, et les pirates exploitent des fichiers .env publics pour faire chanter leurs victimes.
CTI Roundup : FakeBat Loader-as-a-Service, ESET H1 2024 Rapport sur les menaces
Le chargeur FakeBat se propage via plusieurs chaînes d'infection, et ESET publie son rapport sur les menaces pour le premier semestre de 2024.
CTI Roundup : Journées chargées pour les acteurs de la menace ONNX Store, Boolka, & SneakyChef
ONNX Store cible le secteur financier, Boolka diffuse le cheval de Troie BMANAGER via des attaques SQLi, et SneakyChef déploie SpiceRAT et SugarGh0st.

