Lorsque la pandémie a frappé, PPG Industries, fabricant de revêtements et de peintures industriels fondé il y a 137 ans, était prêt à maintenir ses activités. Une décennie plus tôt, lorsque le sommet « G8 » s'était tenu à Pittsburgh, les responsables municipaux, invoquant des raisons de sécurité, avaient demandé à l'entreprise de faire travailler à domicile les 12 000 employés de ses bureaux situés dans le centre-ville.
« Nous étions vraiment inquiets quant à notre capacité à accompagner toutes ces personnes qui ne pouvaient pas travailler depuis le bureau », explique Dan Connelly , et responsable des initiatives de l’entreprise en matière d’accès à distance.
Cela a amené l'entreprise à se poser la question suivante : que ferait-elle si un autre événement imprévu l'obligeait à passer encore davantage au télétravail ? À la suite de cette démarche, l'entreprise a acquis une capacité d'accès à distance sept fois supérieure à ses besoins de l'époque. Elle a par ailleurs renforcé ses mesures de sécurité afin de limiter l'accès au réseau aux personnes capables de prouver leur identité et le bon état de leur appareil, et ce à chaque connexion.
Lorsque la COVID-19 a frappé, « nous avions une longueur d'avance et n'avons pas eu à surmonter de nombreux obstacles », explique M. Connelly.
Aujourd'hui, PPG s'oriente de plus en plus vers cette approche de la sécurité qui ne laisse aucune place au hasard. Ce modèle, connu sous le nom de « zero trust », s'impose rapidement comme une bonne pratique dans le contexte de la pandémie. Son objectif est de protéger les réseaux informatiques contre les intrusions malveillantes en considérant chaque appareil qui tente de se connecter comme une menace potentielle.
Alors que des millions de télétravailleurs accèdent chaque jour aux réseaux d’entreprise — et que les équipes informatiques sont submergées par le volume de trafic et la multitude d’appareils inconnus —, le modèle « zero trust » est soudainement devenu un enjeu prioritaire pour les dirigeants.
« Dans le contexte actuel du télétravail, le modèle « zero trust » est indispensable », déclare John Pescatore , directeur des tendances émergentes en matière de sécurité au SANS Institute, sur le site . « C’est comme porter un masque en public. » Si vous ne le faites pas, vous risquez de mourir ou de causer la mort d'autrui. « Plus que jamais, de mauvaises pratiques en matière de sécurité peuvent avoir des conséquences désastreuses. »
De nombreux dirigeants d'entreprise et équipes informatiques ont déjà compris ce message. Selon une enquête menée par Deloitte ( septembre 2020 ) et intitulée « », environ 37 % des dirigeants d'entreprises ayant mis en place des initiatives de sécurité « zero trust » intensifient leurs efforts. Parmi les raisons invoquées : 60 % des personnes interrogées par Enterprise Management Associates (EMA) ont également déclaré avoir constaté une augmentation du nombre de problèmes de sécurité pendant la pandémie.
Aujourd'hui, la possibilité de travailler à distance n'est plus un privilège rare réservé à certains cadres et employés sur le terrain. Aujourd'hui, presque tout le monde a besoin d'un accès à distance au réseau pour travailler. Selon l'enquête de l'EMA, le pourcentage de salariés qui travaillent principalement à distance a doublé depuis le début de la pandémie, pour atteindre 62 %. Par ailleurs, les deux tiers des entreprises interrogées ont déclaré avoir autorisé un plus grand nombre d'appareils appartenant aux salariés à se connecter au réseau de l'entreprise.
Cet univers de terminaux en pleine expansion offre aux acteurs malveillants davantage de cibles potentiellement vulnérables. Depuis le début de la pandémie, 63 % des experts en cybersécurité interrogés par l'Enterprise Strategy Group ont signalé une augmentation du nombre de tentatives de cyberattaques. Historiquement, plus de 90 % de toutes les attaques impliquent du phishing, dans le cadre duquel les employés cliquent sur un e-mail rédigé avec habileté qui permet à l'expéditeur de voler des identifiants, voire pire. Mais le fait de travailler à domicile aux côtés de son conjoint, de ses enfants et de ses animaux de compagnie, parfois via des réseaux Wi-Fi non sécurisés, ne fait qu’aggraver le problème. « Il peut se passer toutes sortes de choses », déclare Gus Hunt, ancien directeur technique de la CIA, « notamment que mon enfant télécharge une application non sécurisée sur mon ordinateur. »
Mise en place d'un modèle « zero trust »
Même dans les meilleures conditions, la mise en place d'un environnement « zero trust » s'avère difficile. Cela nécessite une planification préalable de la part d'un large éventail de personnes. Parmi eux figurent des cadres supérieurs qui comprennent ce que les employés sont prêts à accepter, ainsi que des développeurs de logiciels qui savent écrire du code permettant de traduire ces connaissances managériales en processus infaillibles, afin de garantir que chacun respecte les règles de sécurité — sans pour autant ralentir excessivement le travail.
Pour y parvenir, le modèle « zero trust » exige également des entreprises qu’elles prennent tout aussi au sérieux un autre terme à la mode : le DevSecOps. Plutôt que de fonctionner comme des équipes distinctes, avec leurs propres traditions et pratiques, ces développeurs doivent collaborer en permanence avec le personnel informatique chargé de la gestion du réseau et des applications qui y tournent, ainsi qu’avec les experts en sécurité qui savent repérer les nouvelles menaces et y faire face.
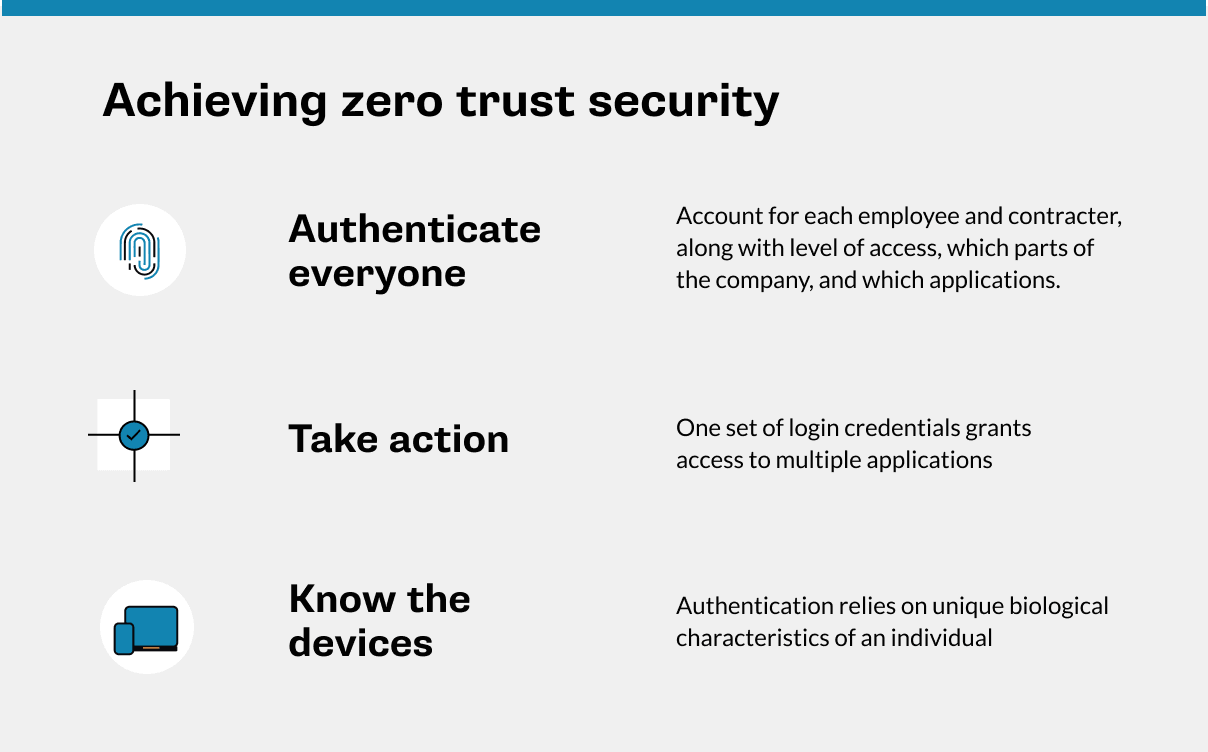
Même s'il est difficile de mettre en place une sécurité de type « zero trust », le principe de base de son fonctionnement est relativement simple.
- Ne vous fiez jamais, vérifiez toujours : Le service informatique doit collaborer avec tous les secteurs d'activité afin de s'assurer que chaque salarié et prestataire est correctement répertorié, notamment en précisant le niveau d'accès dont il doit disposer aux différentes parties de l'entreprise et aux différentes applications. Ce n'est qu'ainsi que leur identité pourra être authentifiée, à chaque fois qu'ils se connectent. Sans authentification, personne ne peut accéder à un réseau « zero trust ».
- Connaissez vos appareils : La sécurité « zero trust » consiste à identifier non seulement qui tente d'accéder au système, mais aussi à partir de quel appareil. Dans le cadre de ce modèle, seuls les appareils préalablement vérifiés se voient accorder l'accès. Mais avant cela, le système doit vérifier plusieurs points : l'appareil est-il correctement configuré ? L'entreprise appartient-elle à la société ou aux salariés ? Dans ce dernier cas, dispose-t-il d'un logiciel de partitionnement adapté permettant de sécuriser les activités professionnelles tout en préservant la confidentialité des données personnelles ? Le système d'exploitation et les applications sont-ils à jour ? Ont-ils installé tous les derniers correctifs de sécurité ? Exécute-t-il des applications non autorisées ou a-t-il été utilisé pour accéder à des sites web non autorisés ?
Étonnamment, peu d'entreprises prennent ces précautions, en particulier celles qui se sont empressées de mettre en place le télétravail après le début de la pandémie. Plus de la moitié des salariés utilisent désormais leurs ordinateurs portables et leurs PC personnels pour travailler, mais seuls 39 % d'entre eux ont reçu de la part de leur employeur les outils technologiques nécessaires pour garantir une sécurité adéquate, selon une étude intitulée « Work From Home » ( ) réalisée par IBM.
« Il faut toujours connaître l'état de chaque appareil, notamment ce qui y a été téléchargé et qui en est l'utilisateur », explique M. Hunt. « Ce n’est qu’ainsi que vous pourrez mettre en place un système capable de prendre de bonnes décisions automatisées quant à qui peut faire quoi. »
- Agissez : Une architecture « zero trust » ne se contente pas de détecter les menaces potentielles. Il peut y répondre, par exemple, en déclenchant une mise à jour logicielle automatique, en signalant la présence d'un logiciel malveillant à un responsable de la sécurité ou en mettant un système en quarantaine afin d'isoler l'appareil des données sensibles.
Commencez par une bonne gouvernance
Selon M. Hunt, la tâche la plus difficile dans la mise en œuvre d'un modèle « zero trust » consiste à définir les règles déterminant qui a accès, quand et pourquoi. Cette première étape, ajoute-t-il, est celle qui est le plus souvent mal gérée. Cela s'explique par le fait que les entreprises ne prennent pas suffisamment le temps de comprendre comment leurs collaborateurs utilisent les technologies. Par exemple, explique M. Hunt, si un utilisateur se connecte depuis un endroit inhabituel ou avec un appareil inconnu, cela ne signifie pas pour autant qu'il représente une menace. Ces règles sont simplement nécessaires pour répondre aux besoins de ce salarié.
« S’il est vraiment inhabituel que Gus se connecte depuis un Starbucks un dimanche matin, le système devrait peut-être m’autoriser à me connecter, mais me permettre uniquement de remplir ma feuille de présence, sans me donner accès au système des ressources humaines ni à aucune autre donnée sensible », explique M. Hunt à titre d’exemple.
[À lire également : Construire un avenir fondé sur le modèle « Zero Trust »]
En d'autres termes, le contexte est essentiel. Ainsi, si un appareil contient un lien vers un site web inconnu, mais que l'utilisateur est identifié comme étant le PDG de l'entreprise, vous pourriez souhaiter définir des règles qui lui permettent tout de même d'accéder au système CRM. En revanche, un sous-traitant dont l'entreprise n'a pas une longue histoire pourrait être directement mis en quarantaine.
La mise en place de ces politiques détaillées nécessite davantage de collaboration que ne le pensent les entreprises. En règle générale, pour s'engager sur la voie du « zero trust », les entreprises mettent en place un comité de gouvernance des données, mais elles négligent trop souvent de confier cette mission à des personnes qui connaissent bien les méthodes de travail des collaborateurs. Cela signifie qu'outre les responsables informatiques et de développement logiciel, vous devez également associer les responsables métier qui connaissent bien leurs équipes.
« C’est la partie la plus difficile », déclare Hunt. « Les questions relatives aux politiques et à la gouvernance doivent être mûrement réfléchies bien à l'avance. » « On ne peut pas simplement décider de mettre en place une stratégie « zero trust » et la mettre en place à la va-vite. »
Rendre le modèle « zero trust » fluide
« Même si elle travaille sur ce problème depuis des années, Pittsburgh Plate Glass a encore un long chemin à parcourir », déclare M. Connelly, de PPG. D'une certaine manière, son service a choisi la solution de facilité en n'autorisant l'accès au réseau de l'entreprise qu'aux ordinateurs portables fournis par l'entreprise et équipés d'office de logiciels de sécurité. Cela signifie que les employés ne peuvent pas utiliser leurs propres PC, Mac ou smartphones.
Mais à d'autres égards, elle n'a pas fait preuve d'assez de prudence. Par exemple, dès lors que les employés de PPG se connectent au réseau, ils ont toute latitude pour utiliser la plupart des applications et consulter la plupart des données. Un système « zero trust » perfectionné ne permettrait d'accéder qu'aux ressources dont l'utilisation a été autorisée.
À l'avenir, M. Connelly affirme que les employés s'attendront à disposer d'un large choix d'appareils, et que les entreprises devront exercer un contrôle plus précis sur la manière, le moment et le lieu de leur utilisation.
« Nous pensons que l’envie des gens de travailler à domicile ne disparaîtra jamais », déclare M. Connelly, dont l’entreprise passe progressivement de ses propres centres de données à une infrastructure et à des services basés sur le cloud. « À mesure que nous migrons vers le cloud, le modèle « zero trust » constituera pour nous une priorité absolue », déclare-t-il.
Compte tenu de la complexité accrue liée au maintien de la sécurité dans un contexte de télétravail, les entreprises devront veiller tout particulièrement à trouver un juste équilibre entre la sécurité et l'expérience des collaborateurs. Les technologies de l'information perturbent-elles les méthodes de travail en créant trop d'obstacles ? Tout comme une cliente pourrait ne pas souhaiter se rendre dans un restaurant qui lui ferait passer un test de dépistage du COVID-19 à chaque fois qu’elle franchit la porte, les employés ne souhaitent pas avoir à subir trop de formalités de connexion ni attendre trop longtemps pour obtenir la validation de leur statut avant de pouvoir commencer à travailler.
Si les tracas quotidiennes liées à la sécurité, ne serait-ce que pour se connecter, deviennent trop pesantes, les entreprises risquent de donner à leurs employés une raison d'envisager de quitter le navire — ou pire encore, de les pousser à rechercher des raccourcis qui réouvrent des failles de sécurité. « Lorsque les gens sont frustrés, ils cherchent des solutions de contournement », explique M. Hunt.
Pour autant, les entreprises et les salariés ne peuvent plus repousser indéfiniment la mise en œuvre du modèle « zero trust ». « Vous ne pouvez pas vous contenter d'espérer que vous ne serez pas victime d'une violation de données. » « Ce n'est pas une façon de vivre », déclare M. Pescatore, analyste au SANS Institute. « Le modèle « zero trust » permet de prévenir les attaques susceptibles de mettre toute votre entreprise à genoux. » « Cela ne peut plus être considéré comme facultatif. »

