Résumé
Chaque fois qu’un travailleur utilise son propre service, solution ou appareil informatique et que son service informatique ne l’a pas approuvé ou ne le sait pas, il s’agit d’un système informatique parallèle, et c’est un problème croissant. Les employés ont généralement de bonnes intentions, mais ne réalisent pas les dangers pour l’organisation. C’est le travail de l’équipe de sécurité de découvrir pourquoi elle se tourne vers ces applications externes et de fournir des moyens sûrs et sécurisés d’atteindre ses objectifs.
« Je pense que vous l’avez compris lorsque vous avez dit... la sécurité doit être au service de l’entreprise », déclare Stephanie Aceves de Tanium. « Ce n’est pas : faites ces 40 choses afin que nous puissions cocher cette case. »
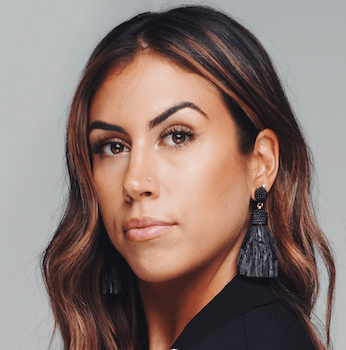
Hôte : Stephanie Aceves, directrice principale de la gestion des produits,
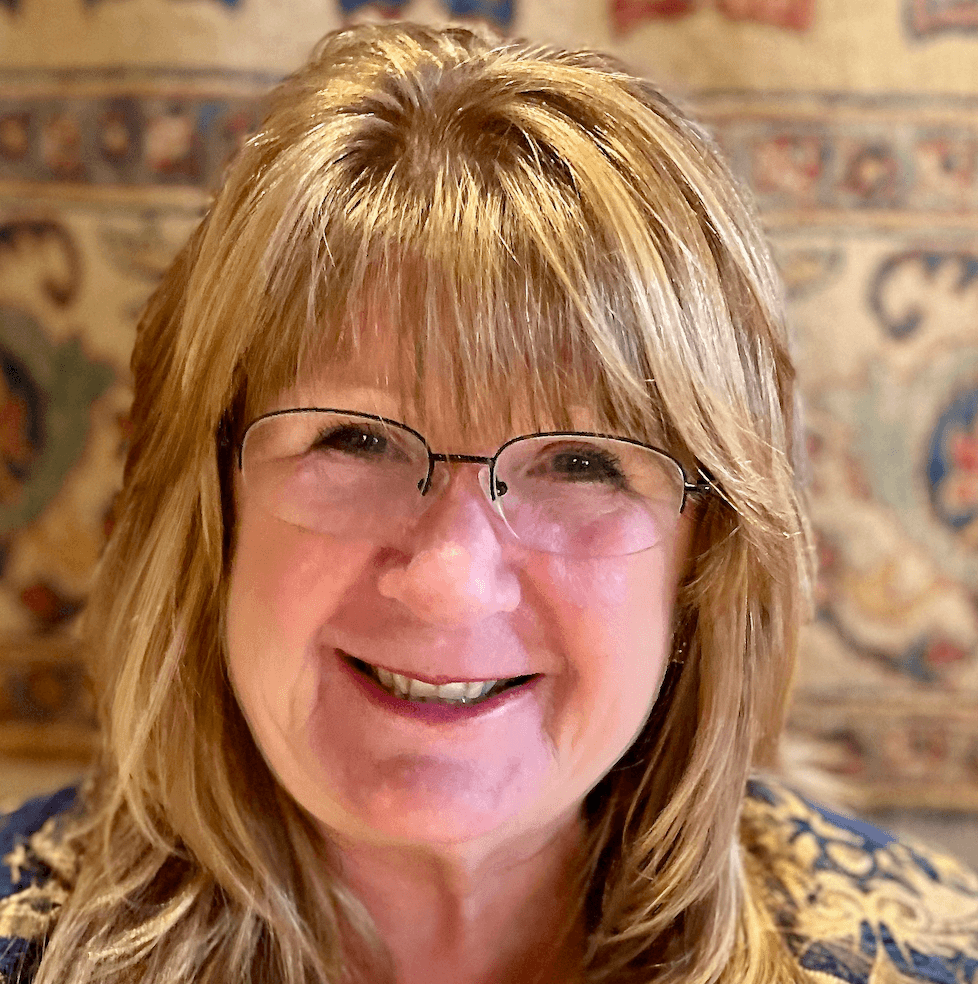
TaniumGuest : Candy Alexander, RSSI et responsable de la cyberpratique, NeuEon Inc.
Afficher les notes
Pour plus d’informations sur l’informatique fantôme et les meilleures façons de la contrôler, explorez ces articles dans Focal Point, le magazine d’actualités en ligne primé de Tanium, et ces autres ressources utiles.
- L’informatique fantôme est « hors de contrôle » – Voici comment gérer le risque | Point focal
- 6 raisons pour lesquelles les employés de votre organisation utilisent Shadow IT | Tanium
- Qu’est-ce que la découverte et l’inventaire des actifs ? | Point focal
- Avec Tanium Asset, vous pouvez lutter contre l’informatique parallèle en tirant parti des données en temps réel | Tanium
Transcription
L’entretien suivant a été modifié pour plus de clarté.
« Nous ne pouvons pas présumer que cette position est le « service du non ». Ça s’est passé en ’90s, n’est-ce pas ? Nous devons donc mieux comprendre ce que l’entreprise essaie d’accomplir et quels sont ses défis. »Candy Alexander, RSSI et responsable des pratiques informatiques, NeuEon Inc.
Stéphanie Aceves : si vous êtes comme la plupart des travailleurs, vous avez enfreint les règles : peut-être avez-vous ignoré la politique de l’entreprise et utilisé une application non approuvée comme Trello ou Dropbox, ou utilisé un traceur de fitness connecté au réseau d’entreprise, ou vous avez renvoyé le travail à votre adresse e-mail personnelle.
Bonjour, je suis Stephanie Aceves, directrice principale de la gestion des produits chez Tanium, et aujourd’hui sur Let’s Converge, nous parlons de l’informatique fantôme et de sa dernière version, la plus troublante, l’IA fantôme.
Au cours des trois prochaines années, 75 % des employés auront créé, modifié ou acquis d’une manière ou d’une autre une technologie que leur service informatique n’a pas approuvée et ne sait pas qu’ils utilisent. C’est ce qui ressort d’une étude de Gartner. Et la prochaine révolution de l’IA ne fera qu’aggraver les choses.
Vous vous joindrez à moi aujourd’hui pour parler de ce problème : Candy Alexander, RSSI et responsable des pratiques informatiques chez NeuEon Inc., une société de conseil en gestion d’entreprise de premier plan. En plus de développer et de gérer des programmes de sécurité d’entreprise, Candy a été élue deux fois présidente internationale de l’Association de sécurité des systèmes d’information, ou ISSA, et elle a été directrice de longue date au sein de leur conseil d’administration international. Bienvenue dans le podcast, Candy.
Candy Alexander : Merci, Stéphanie. C’est un plaisir d’être ici.
Aceves : Nous sommes ravis de vous avoir. Je veux donc commencer par les bases. L’informatique Shadow est un problème croissant pour les entreprises, et elle prend de nombreuses formes différentes. Chaque fois qu’un travailleur utilise un service, une solution ou un appareil informatique et que son service informatique ne l’a pas approuvé ou ne le sait pas, il s’agit d’un système informatique parallèle.
Lorsque j’ai commencé ma carrière, avant d’être vraiment en cyber, j’étais stagiaire dans une entreprise aérospatiale, et je allais sur Internet et téléchargeais simplement mes propres versions de Notepad++ ou de tout outil que vous nommez, sans vraiment comprendre le risque. Je pense que la plupart des personnes qui écoutent ont une idée de ce problème. Mais Candy, quelles sont certaines des formes plus insidieuses de Shadow IT et les produits et pratiques que les employés ne réalisent peut-être pas être problématiques ?
Alexander : Certains d’entre eux sont, en fait, je dirais même que les plus risqués, sont ceux qui doivent traiter les données sensibles. Ce que je veux dire par là [est] tout le monde sait, j’espère, que l’ombre commune que l’informatique utilise comme avec Dropbox ou Google Drive – [elle rigole] J’ai même trouvé des personnes qui se sont inscrites à Google en utilisant leur domaine d’entreprise et tout le reste – c’est évidemment une préoccupation.
Mais je pense que les utilisations plus sombres ou plus dangereuses de l’informatique fantôme sont celles qui traitent, encore une fois, des informations confidentielles ou sensibles. Et donc, qu’est-ce que cela signifie ? Soyons honnêtes : lorsque nous avons notre communauté d’utilisateurs et nos entreprises, elles veulent simplement faire leur travail. Et la meilleure façon de le faire est d’utiliser des outils. Je sais que beaucoup d’utilisateurs trouvent que demander l’utilisation de logiciels peut être un long parcours vraiment difficile à traverser en Amérique de l’entreprise ou de l’entreprise, et dans le monde entier, d’ailleurs.
Ils sortent donc et essaient des versions gratuites de fill-in-the-blank. Certaines des applications que j’ai vues les plus couramment utilisées, croyez-les ou non, sont comme des applications de gestion de projet, comme les lundis, les Asanas. Je veux dire, j’ai même rencontré des cas de personnes utilisant leurs propres versions personnelles Microsoft de Planboard ou autre, et c’est le plus préoccupant pour un RSSI, car ce sont des données d’entreprise qui échappent désormais à votre contrôle.
Donc pour moi, ce sont ceux qui sont plus maladroits, ceux qui sont pour des raisons légitimes, et les intentions d’utilisation sont toujours bonnes. Je pense que c’est la chose importante à souligner, c’est que lorsque les employés ont ou utilisent l’informatique fantôme ou sortent des paramètres des logiciels approuvés par l’entreprise, ils le font avec de bonnes intentions. Et je pense que nous devons comprendre en tant que personnes chargées de la sécurité qu’elles essaient vraiment de faire ce qui est juste. Encore une fois, ce sont ceux qui me concernent le plus, l’utilisation [moins comprise] de ces applications.
Aceves : Oui, j’adore ça. Et vous avez abordé le risque associé à la perte de données,... les informations sensibles qui quittent les appareils de l’entreprise ou les actifs gérés par l’entreprise. Y a-t-il un risque dans l’autre direction, où peut-être, en tant qu’employé, j’installe une application et il peut y avoir un risque qu’un pirate informatique entre en scène ? Ce risque est-il bidirectionnel, ou pensez-vous que les RSSI sont généralement plus préoccupés par la communication sortante ou le trafic sortant ?
Alexander : Eh bien, je pense que c’est un peu les deux, n’est-ce pas ? Beaucoup de professionnels de la sécurité considèrent cela comme l’aller, l’utilisation du SaaS [logiciel en tant que service] et des choses de cette nature. Mais je pense que vous devez également comprendre ce problème bidirectionnel. Vous aurez des employés, s’ils ont des privilèges administratifs locaux sur leurs endpoints, ils vont installer des choses, je vous promets. Parce qu’ils perdent le concept que cet appareil qu’ils ont fourni n’est pas leur appareil. « C’est mon endpoint. » Mais ce n’est pas votre endpoint. C’est à vous d’utiliser, mais vous n’avez pas le droit d’installer des choses.
Cela va donc à la question que vous avez soulevée : Qu’en est-il lorsque les employés installent des applications sur leur endpoint ? C’est très dangereux car il n’y a pas de vérification que c’est une bonne application. Par exemple, au moins avec Apple, vous avez l’App Store, et même Google [vétérins] dans une certaine mesure avec leur app store, mais du moins avec Apple, ils l’évaluent de manière significative.
Mais même si vous téléchargez une application depuis l’Apple Store qui a été pré-approuvée par Apple, cela ne signifie pas qu’il n’est pas risqué pour l’entreprise de l’utiliser. Donc, en tant que groupe de sécurité, vous n’avez peut-être aucune idée de ce qui est installé, ou s’il s’agit d’une application quelque peu légitime, comment est-elle utilisée ?
Où sont les données ? Parce qu’il s’agit de l’endroit où se trouve l’œuf doré ultime. Est-ce stocké dans votre environnement sur l’endpoint, ou est-ce quelque part dans le cloud ? Si c’est sur l’endpoint, beaucoup d’entreprises, je vous promets de ne pas sauvegarder ces endpoints parce que tout le monde va au cloud computing. Alors devinez quoi ? Vous avez maintenant un problème d’urgence.
Et je veux dire, je suis sûr que nous avons tous ces histoires de guerre où nous avons des utilisateurs [disant], « Oh, j’ai téléchargé fill-in-the-blank, et j’ai toutes ces données sur mon disque dur et mon appareil est devenu kaplooey, et maintenant c’est parti. » Et voici les larmes et le chagrin parce que ce travail a disparu. Et j’espère que ce n’est pas essentiel à l’entreprise. Il y a donc une multitude de dangers de cet aspect, où que les données se trouvent, tant qu’elles ne sont pas gérées, n’oubliez pas la règle des données non gérées, c’est très dangereux.
Aceves : Et j’adore que vous ayez commencé à parler de l’endroit où se trouve le risque, et que vous n’ayez pas une partie de cette visibilité. Pouvez-vous me parler de la façon dont vous me conseillez ? Je sais que nous avons beaucoup de cadres qui écoutent ce podcast, alors comment leur conseilleriez-vous de commencer peut-être à comprendre leur exposition actuelle aux risques et par où même commencer. Ils peuvent avoir un certain type de visibilité sur ce qui se passe, mais si je suis un nouveau RSSI et que j’ai hérité peut-être d’une entreprise sujette aux fusions et acquisitions et que je n’ai aucune idée de ce qui se passe, comment commencer ?
Alexander : Peu importe où je vais pour commencer à travailler, qu’il s’agisse d’un projet avec un client, d’un nouveau travail ou autre, il y a quelques questions que je commence, dans le but de déterminer la portée du risque et de l’environnement. Mes premières questions sont : Puis-je avoir une carte topologique ? Quels sont les appareils utilisés ? Et puis, croyez-le ou non, une structure organisationnelle, donc je sais qui blâmer. [Elle rigole] Je ne devrais pas dire de blâme, c’est faux. [Elle et Stéphanie rient.] Mais à qui dois-je m’adresser ? Parce que la structure de gouvernance doit refléter la structure organisationnelle. C’est pourquoi je demande l’organigramme. Mais sans savoir quels sont les paramètres, et donc c’est un peu l’informatique sur site à l’ancienne, ou comprendre quel est l’environnement SaaS, n’est-ce pas ? Tout le monde passe au cloud natif maintenant, mais vous devez commencer quelque part à comprendre l’environnement, car si vous ne comprenez pas le paysage, vous ne pouvez pas le protéger.
La première étape consiste donc à avoir une idée, un haut niveau de ce à quoi elle ressemble du point de vue du périmètre. Parlons-nous de serveurs sur site ? Du point de vue des endpoints, parlons-nous de Windows et Mac, ou d’iOS ? S’agit-il uniquement de Windows à partir d’un environnement SaaS ? Où sont ces instances autorisées ? Utilisez-vous Microsoft ? Utilisez-vous Paylocity ? Quel est le domaine de cette entreprise ? C’est donc là que vous devez commencer, et de cette manière vous pouvez commencer à comprendre et à construire ce que est ce profil de risque.
Aceves : Oui, absolument. Alors que nous parlons de la manière dont les dirigeants peuvent commencer à s’en occuper, pouvez-vous partager un peu ce que vous commencez à voir, par exemple, à l’état sauvage ou avec les organisations avec lesquelles vous travaillez ?
Alexander : Il arrive souvent qu’une organisation ne soit pas officiellement ou que le groupe informatique n’ait pas les compétences requises pour prendre en charge, par exemple, les appareils Apple. Mais l’organisation reconnaît également, par exemple, que son groupe marketing ou son groupe de vente a besoin d’iPads. C’est donc toujours un hochement de tête, une reconnaissance que c’est un appareil d’entreprise. C’est ce que je veux dire par détenu et soutenu. Il y a donc des différences, mais elles sont toutes deux sanctionnées, elles sont toutes dans le domaine. Tout ce que nous appelons l’informatique fantôme est à l’extérieur.
Alors, comment commencez-vous à découvrir ce qui est utilisé dans ce système informatique parallèle ? Il s’agit de quelques approches : il s’agit de l’approche de l’ancien, je dirais, proverbe « personnes, processus et technologie ». Il s’agit donc de comprendre ces différents secteurs. Qu’avez-vous obtenu pour les endpoints ? Qu’avez-vous pour les serveurs ? Il est essentiel d’avoir un inventaire des actifs pour les identifier. Et cela inclut même le cloud, ce qui est bien sûr le plus difficile.
Aceves : Oui, j’adore ça. Quelque chose que vous avez dit au début m’a en quelque sorte bloqué : que les employés veulent faire ce qui est juste. N’est-ce pas ?
Alexander : Mm-hmm.
Aceves : Et souvent, ils essaient juste de faire leur travail et d’être plus efficaces. Et cela se concrétise vraiment sur quelque chose : comment savons-nous, s’ils ont des privilèges administratifs locaux, comment ils vont les utiliser. Et l’objectif est de leur interdire d’exposer l’entreprise à des risques supplémentaires, mais pas de faire leur travail. Et il s’agit de la tension audacieuse que nous gérons dans l’informatique, comment vous assurez-vous que vous avez des politiques en place, qu’il s’agisse des politiques relatives aux personnes ou de la technologie réelle, qui durcissent les systèmes et limitent le risque, mais n’empêchent pas l’entreprise de fonctionner en tant qu’entreprise et de faire les choses qu’elle doit faire pour fonctionner ?
Pouvez-vous partager un peu sur la manière dont nous pouvons vraiment aider les utilisateurs finaux à comprendre quel est le risque ou même appliquer des politiques autour de l’informatique fantôme qui ne font pas obstacle à leur quotidien ? Comment les maintenons-nous à la vitesse qu’ils souhaitent et les soutenons-nous en même temps ?
Alexander : Cela revient à deux choses, et la première est : À chaque règle d’or, il y a une exception. Je pense que nous devons nous rappeler que les contrôles et exigences de sécurité que nous avons, et la politique, que ceux-ci sont en fait là pour une raison. Cependant, rien n’est absolu. Et nous ne pouvons pas présumer que cette position est le « service du non ». Ça s’est passé en ’90s, n’est-ce pas ?
Aceves : oui.
Alexander : Nous devons donc mieux comprendre ce que l’entreprise essaie d’accomplir et quels sont ses défis. Donc, lorsque nous avons des utilisateurs qui vont installer ou utiliser un système informatique fantôme, comme des applications de gestion de projet,... s’ils vont utiliser Monday, Asana, Riker ou autre, la première question que je me pose est, pourquoi ? Qu’est-ce que c’est de cette application ?
Encore une fois, je pense que nous devons juste prendre du recul et comprendre qu’en tant que professionnels de la sécurité, nous sommes là pour soutenir l’entreprise. Nous ne sommes pas là pour être un gardien ou (une fois de plus) le service de non. Nous sommes là pour soutenir l’entreprise. Et comment pouvez-vous soutenir l’entreprise si vous ne parlez pas à l’entreprise ?
Je peux donc vous promettre les clients avec lesquels je travaille... Voici une petite histoire : j’ai travaillé pour ce compte unique et nous avons rendu compte au directeur financier. Tout d’abord, j’ai eu l’habitude d’expliquer vraiment les choses en termes commerciaux. C’était donc un bon exercice. Mais ensuite, il est venu, il a dit : « Écoutez, je sais que vous devez aller parler à tant de choses en R&D, et me faire savoir si vous avez des problèmes. Je me suis dit : « Eh bien, c’est une sorte de façon étrange de mettre les choses, mais je vais vous le dire. » Je vais donc parler avec le vice-président R&D. Et je l’ai abordée comme suit : « D’accord, aidez-moi à comprendre votre entreprise. Quels sont les défis auxquels vous êtes confronté ? »
Donc, tout de suite, en commençant la conversation de cette manière, il est devenu évident que j’étais là pour l’aider à faire ses affaires, et non pas pour l’arrêter [lui]. Permettez-moi de comprendre ce qu’est votre entreprise, quels sont vos défis et laissez-moi vous aider à identifier une solution à la fois sûre et sécurisée. Parce que là encore, les gens veulent faire ce qui est juste. Ils n’ont pas les compétences, et ne devraient pas non plus le faire, n’est-ce pas ? C’est pourquoi nous sommes là. Alors, lorsque d’autres professionnels de la sécurité disent, eh bien, j’essaie d’enseigner aux dirigeants la sécurité, c’est comme, pourquoi au nom de Dieu feriez-vous cela ? Votre directeur financier vient-il vous voir et vous dit-il que vous devez apprendre à faire quoi que ce soit ? Absolument pas. Alors, pourquoi leur faisons-nous cela ? Nous les mettons en position d’échouer.
Alors je vais dire, écoutez, j’apporte ces compétences à la table. Permettez-moi de travailler avec vous pour comprendre comment faire en sorte que cette activité se produise de manière sûre et sécurisée. Chaque conversation que j’ai avec l’entreprise est à cet égard, et cela établit immédiatement un partenariat et une manière collaborative d’aller de l’avant.
Il arrive donc au point où, grâce à cette approche, il y a une confiance là-bas. Je suis maintenant vraiment cliché : je suis leur conseiller de confiance en matière de sécurité. Et c’est ce que nous sommes censés être. Donc, une fois qu’ils comprennent les risques, en travaillant avec eux pour comprendre leur cas d’utilisation, c’est un processus beaucoup plus facile. Donc, une fois que je comprends qu’ils doivent utiliser ce logiciel de gestion de projet, devinez quoi ? Nous allons définir les paramètres autour de l’utilisation et l’approuver.
Aceves : Oui, et c’est drôle, j’ai une sorte de point de vue polarisant sur quelque chose que je pense déclencher beaucoup de gens, mais je ne crois pas personnellement en la discipline, et je vais expliquer. Je pense que cette discipline finira par échouer à un moment donné. Et donc, jusqu’à ce que vous fassiez le bon choix, c’est le plus facile : l’un de mes collègues m’a dit cela, et c’est une sorte de philosophie pour la vie depuis lors. Tant que vous n’avez pas fait le bon choix, c’est-à-dire la voie de la moindre résistance. Pensez à l’eau qui coule le long d’une colline. C ’est ainsi que vous influencez le changement de longue date. Demander aux gens de monter chaque jour, un jour ils vont se fatiguer et ils ne le feront pas. Un jour, il y aura d’autres choses, il y aura trop qu’ils essaient de gérer, et le système tombera en panne.
Et si nous savons quelque chose sur la psychologie humaine, c’est que si cela se produit une fois, rien de mal ne s’est passé, OK, je vais continuer à le faire. Et ensuite, nous commençons la pente de descente dans le mauvais sens.
Je pense donc que vous l’avez fait lorsque vous avez dit que nous étions presque en service. Nous sommes des conseillers de confiance, la sécurité doit être au service de l’entreprise. Ce n’est pas : faites ces 40 choses pour que nous puissions cocher cette case. C’est : Comment devez-vous gérer votre activité ? Permettez-moi de comprendre comment mettre les rails pare-chocs en travers de votre chemin pour que vous puissiez le faire en toute sécurité. J’ai fait beaucoup d’éducation et d’habilitation dans le cyberespace et même aux membres de ma famille ou aux étrangers que je rencontre dans les avions, et ils sont fascinés par ces choses que nous pensons normales en informatique. [Elle rigole.]
Nous le voyons parce que nous sommes dans ce monde chaque jour. On me pose toujours la question : comment puis-je m’assurer que mes informations ne sont pas piratées ? Commencez par les bases, n’est-ce pas ? Commencez vraiment par la gestion des mots de passe et tout cela. Mais comment amener cela à un endroit où, j’ai mes parents sur les gestionnaires de mots de passe. Ils ont toujours, Dieu les aime, comme trois mots de passe qu’ils réutilisent. Il y a donc quelque chose qui doit être fait dans l’espace technologique pour vraiment attirer et inciter les utilisateurs à en tirer de la valeur, où cela devient alors la voie de la moindre résistance. Je pense que la discipline échouera inévitablement à un moment donné, et vous courez le risque qu’elle échoue à long terme.
Alexander : Avez-vous déjà essayé d’entraîner un animal ?
Aceves : Oh, oui.
Alexander : Par exemple, un cheval ou un chien ?
Aceves : Ce n’est pas un cheval. Un chien, oui.
Alexander : Les encouragements positifs fonctionnent mieux et la discipline est un échec parce qu’ils vous attaqueront. Et vous ne pouvez pas l’avoir dans une entreprise. Vous ne pouvez pas avoir l’activité qui vous intéresse. Et en établissant ce rapport, ils vous contacteront de manière proactive. Et j’ai eu cela : « Jeez, Candy, nous voulons y aller et le faire. Qu’en pensez-vous ? » C’est là que vous savez que vous avez réussi.
Aceves : Oui, absolument. Bon, Candy, merci beaucoup. Cela a été l’une de mes conversations préférées à ce jour.
J’ai parlé avec Candy Alexander, RSSI et responsable des pratiques informatiques chez NeuEon Inc.
Si vous souhaitez en savoir plus sur l’informatique parallèle et l’IA parallèle, consultez Focal Point, le magazine d’actualités en ligne de Tanium. Nous avons des liens vers des articles pertinents dans les notes de spectacle, et vous pouvez les consulter en visitant tanium.com/p.
Pour entendre plus de conversations avec les principaux chefs d’entreprise et experts en sécurité d’aujourd’hui, assurez-vous de vous abonner à Let’s Converge sur votre application de podcast préférée, et si vous aimez cet épisode, veuillez nous attribuer une note de cinq étoiles.
Merci à tous d’avoir écouté. Nous sommes impatients de partager plus d’informations sur le prochain épisode de Let’s Converge.