Le monde de la sécurité informatique a considérablement évolué au cours de l'année écoulée, mais quels sont les changements qui comptent vraiment, et comment les entreprises doivent-elles réagir pour assurer la sécurité de leurs collaborateurs et de leurs données ?
Un webinaire Tanium organisé récemment par l' , intitulé « » (s'ouvre dans un nouvel onglet), et intitulé « Les secrets de la détection ultra-rapide des menaces à partir de pétaoctets de données », a réuni des experts d'Accenture, de Google et de Tanium. Ils ont présenté un aperçu éclairant de l'évolution du paysage de la sécurité informatique, en identifiant les nouvelles menaces et en proposant des conseils pour protéger les actifs de l'entreprise, même lorsque la plupart des collaborateurs travaillent à domicile.
Le webinaire comprenait également une démonstration de la solution conjointe de la plateforme Tanium et de Google Chronicle, la plateforme cloud de Google permettant de collecter et d’analyser en temps réel des pétaoctets de données de télémétrie d’ (s’ouvre dans un nouvel onglet) afin de détecter et de remédier aux menaces de sécurité sur les réseaux d’entreprise.
Les attaques sont en hausse et les surfaces d'attaque sont plus étendues
« La sécurité informatique a probablement changé pour toujours en raison du nombre considérable de personnes ayant travaillé à domicile pendant la pandémie », déclare Nick Taylor, directeur général et responsable de la sécurité pour le Royaume-Uni et l'Irlande chez Accenture (s'ouvre dans un nouvel onglet). Le passage au télétravail et le recours accru aux services cloud qui en a découlé ont accéléré une transformation informatique qui était déjà en cours.
Aujourd'hui, cette transformation évolue vers un nouveau modèle caractérisé par une main-d'œuvre fortement décentralisée et un recours accru aux réseaux de partenaires. Les équipes de sécurité doivent adapter leurs investissements et leurs processus en conséquence, sous peine de devenir la cible de nouvelles formes d'attaques et de nouveaux types de vulnérabilités.
Dans un monde où tout le monde travaille à domicile, les données et les appareils des entreprises sont exposés comme jamais auparavant. Selon Taylor, les réseaux domestiques sont environ 3,5 fois plus vulnérables que les réseaux d'entreprise, ce qui signifie que tout terminal utilisé dans un bureau à domicile est exposé à un risque bien plus élevé que ce même terminal lorsqu'il était utilisé dans les locaux d'une entreprise.
Les cybercriminels profitent du chaos engendré par la pandémie. Taylor a fait remarquer que :
- Plus de 60 000 domaines ont été enregistrés avec des noms liés à COVID19. Bon nombre de ces domaines sont utilisés pour des campagnes de hameçonnage de type « » et d'autres activités criminelles
- Des cybercriminels se sont fait passer pour l'Organisation mondiale de la santé ( ) (s'ouvre dans un nouvel onglet) (OMS), proposant aux consommateurs de leur envoyer des informations actualisées sur les cas de COVID-19 dans leur région moyennant un abonnement peu coûteux. Grâce au formulaire d'inscription, les malfaiteurs parviennent à obtenir des numéros de carte bancaire et des coordonnées bancaires.
- Les cybercriminels diffusent également de la désinformation, comme la rumeur selon laquelle le COVID serait le résultat de 5G réseaux.
- Les criminels s'en prennent aux entreprises du secteur des sciences de la vie, volent leur propriété intellectuelle et perturbent le fonctionnement des usines et des chaînes d'approvisionnement.
En s'appuyant sur des enquêtes sectorielles et les analyses issues du réseau d'Accenture, qui regroupe environ 90 RSSI, M. Taylor a communiqué ces chiffres inquiétants :
- Les durées de persistance des attaques sont longues : elles se situent souvent entre 200 et 250 jours. Pendant ce temps, les pirates ont le temps d'explorer les réseaux, d'accéder à davantage de ressources et d'exfiltrer des données à des fins criminelles diverses.
- Le nombre d'attaques a doublé ces derniers temps, mais en Europe, le nombre de violations de données par an est resté stable. « Les pratiques de sécurité se sont clairement améliorées », a déclaré M. Taylor. Sinon, le nombre de violations augmenterait parallèlement au volume des attaques.
- Environ 40 % des violations de données impliquent des tiers ou des partenaires de ces tiers, soit une augmentation d'environ 10 % par rapport à l'année précédente.
- Les attaques malveillantes perpétrées par des initiés sont en augmentation. Taylor attribue cela au fait que les employés se sentent isolés, voire aliénés, de leurs collègues en raison du fait qu'ils travaillent seuls pendant de longues périodes. Les salariés s'inquiètent des répercussions de la pandémie sur leur emploi. Certains décident de tirer profit de leurs informations privilégiées à des fins lucratives. Ils peuvent télécharger des données sur des appareils locaux, ou vendre des identifiants de connexion sur le Dark Web.
- Environ 60 % des dirigeants déclarent que leurs budgets ne suivent pas le rythme de l'intensification des menaces. La sécurité ne représente qu'environ 11 % de la plupart des budgets informatiques des entreprises. Dans de nombreuses organisations, cela devrait avoir davantage d'importance.
Le conseil d'Accenture ? Tout d'abord, mettez l'accent sur le fait que ce sont les personnes qui constituent la première ligne de défense. Offrez à vos collaborateurs la formation dont ils ont besoin pour réduire le risque qu'ils commettent des erreurs dangereuses, et aidez-les à se sentir intégrés à l'ensemble de l'entreprise, même lorsqu'ils travaillent à domicile.
Profitez également de solutions telles que celles proposées par Tanium et Google pour mieux cerner les menaces pesant sur les terminaux, afin que votre service informatique puisse réagir rapidement en cas d'attaque.
Détection et correction des menaces pesant sur les terminaux grâce à Tanium et Google Chronicle
Les organisations souhaitant suivre les recommandations d'Accenture peuvent tirer parti d'une nouvelle solution Tanium et Google dédiée à la gestion unifiée des terminaux et aux initiatives « Zero Trust » d' : (s'ouvre dans un nouvel onglet).
Cette nouvelle offre d’ , (s’ouvre dans un nouvel onglet), commercialisée par Tanium, intègre la solution « Threat Response » de Tanium (s’ouvre dans un nouvel onglet) à la plateforme d’analyse de sécurité de Google Cloud, « Chronicle » (s’ouvre dans un nouvel onglet), et aide les entreprises à détecter, analyser et évaluer l’ampleur des attaques sophistiquées et de longue durée (menaces persistantes avancées ou APT).
Cette offre intégrée est particulièrement utile pour aider les analystes en sécurité à traquer les menaces persistantes avancées ( ) (s'ouvre dans un nouvel onglet) — des menaces susceptibles de rester indétectées sur un réseau pendant des centaines de jours.
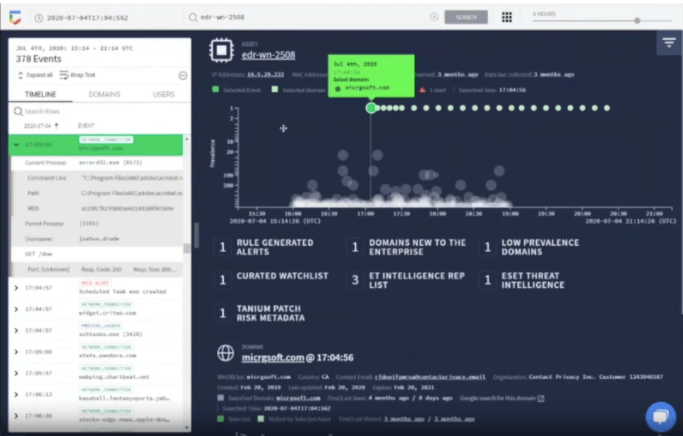
Figure 1. Grâce à son intégration à la plateforme Tanium, Google Chronicle aide les analystes en sécurité à exploiter les données de télémétrie des terminaux ainsi que les flux d'informations actualisés sur les menaces. Les analystes peuvent rapidement neutraliser les menaces visant les terminaux distants, même dans un environnement de télétravail.
Google Chronicle stocke une base de données de pétaoctets contenant des données de télémétrie des terminaux transmises par les agents Tanium, ce qui représente l'équivalent d'une année entière de données. Grâce à cette immense base de données, les analystes peuvent rapidement établir des corrélations entre les événements afin d'identifier des attaques qui, sans cela, passeraient inaperçues. La technologie de recherche de Chronicle fournit instantanément les résultats des requêtes, ce qui permet aux analystes d'étudier et de caractériser les menaces aussi rapidement que possible.
Par exemple, un analyste en sécurité peut utiliser Tanium et Chronicle pour enquêter sur des activités telles qu'une requête DNS concernant un domaine suspect et pour identifier toute activité connexe remontant jusqu'à un an en arrière.
Une fois la requête concernant le domaine suspect identifiée, l’analyste peut utiliser la plateforme Tanium pour mettre immédiatement en quarantaine le terminal concerné, ce qui permet de contenir la menace.
Regardez le webinaire « » (s'ouvre dans un nouvel onglet) , organisé en collaboration avec Accenture, Google et Tanium, pour en savoir plus sur les moyens de protéger vos collaborateurs en télétravail contre la cybercriminalité.
Pour en savoir plus sur le partenariat entre Tanium et Google, consultez notre récent communiqué de presse intitulé « » : (s'ouvre dans un nouvel onglet).

