4 mai C'est une journée destinée à permettre aux fans de tout ce qui touche à Star Wars de célébrer cette franchise médiatique de science-fiction. Mais les administrateurs système ont dû s'occuper d'une affaire plus urgente après que Dell eut publié un correctif pour cinq failles « à haut niveau de gravité » affectant divers ordinateurs de bureau, ordinateurs portables et tablettes.
Bien qu'il ne s'agisse pas de vulnérabilités permettant l'exécution de code à distance (RCE), ces failles pourraient néanmoins entraîner un déni de service ou une fuite d'informations sans l'autorisation du propriétaire du système. Une fois de plus, l’attention se porte sur les processus de gestion des vulnérabilités et des correctifs « » au sein des organisations.
Voici ce que vous devez savoir et comment Tanium peut vous aider.
Quels en sont les défauts ?
Découvertes pour la première fois par SentinelLabs, ces vulnérabilités se trouvent dans le pilote de mise à jour du micrologiciel v2,3 de Dell (dbutil_2_3.sys), dont la version remonte à 2009. Étant donné que cette vulnérabilité est restée inconnue pendant 12 ans, le pilote concerné a depuis été installé sur des centaines de millions de produits Dell.
Ces cinq failles sont répertoriées sous la référence « CVE-2021-21551 », avec un score CVSS de 8,8. Voici les détails :
- Corruption de mémoire — CVE-2021-21551 : Élévation locale des privilèges n° 1
- Corruption de mémoire — CVE-2021-21551 : Élévation locale des privilèges n° 2
- Absence de validation des données saisies — CVE-2021-21551 : Élévation locale des privilèges n° 3
- Absence de validation des données saisies — CVE-2021-21551 : Élévation locale des privilèges n° 4
- Problème de logique de code — CVE-2021-21551 : Déni de service
Comment ces attaques pourraient-elles fonctionner ?
La bonne nouvelle, c'est qu'il ne s'agit pas de failles de type RCE ; elles ne peuvent donc pas être utilisées pour compromettre directement un système.
Mais le risque réside dans le fait qu'un attaquant ayant réussi à obtenir un accès à distance en exploitant une autre vulnérabilité puisse élever ses privilèges localement à l'aide des quatre premières failles afin d'exécuter du code en mode noyau. Cette tactique pourrait être utilisée pour contourner les outils de sécurité en place dans votre environnement.
Les organisations disposent d'un délai limité pour corriger ces failles, car aucun cas d'exploitation active de ces failles n'a été signalé dans la nature.
Toutefois, compte tenu du nombre considérable d'appareils potentiellement concernés, il semble probable que les cybercriminels se tournent bientôt vers le développement d'exploits ciblant ces vulnérabilités.
Comment Tanium peut vous aider
Comme nous l’avons déjà évoqué sur , il suffit parfois de quelques heures seulement après la publication d’un correctif par un éditeur pour que des acteurs malveillants développent un logiciel malveillant de type « preuve de concept ». Cela ne vous laisse pas beaucoup de temps pour identifier et corriger les terminaux vulnérables.
Compte tenu de la nature décentralisée de la main-d'œuvre actuelle, cela peut s'avérer de plus en plus difficile — à moins de disposer de plateformes telles que Tanium, qui offrent visibilité et contrôle à la fois rapidement et à grande échelle.
Mardi, Dell a publié une mise à jour de l'utilitaire « » afin de corriger la vulnérabilité CVE-2021-21551. Les organisations doivent donc mener à bien deux tâches essentielles : identifier le problème et y remédier.
Voici les solutions Tanium qui vous aideront à atteindre cet objectif :
- Tanium Interact vous permet de vérifier rapidement et facilement si vous disposez de terminaux vulnérables (par exemple, des ordinateurs Dell équipés du modèle CVE-2021-21551) et d'obtenir des réponses en temps réel, sur des milliers, voire des centaines de milliers de ressources informatiques.
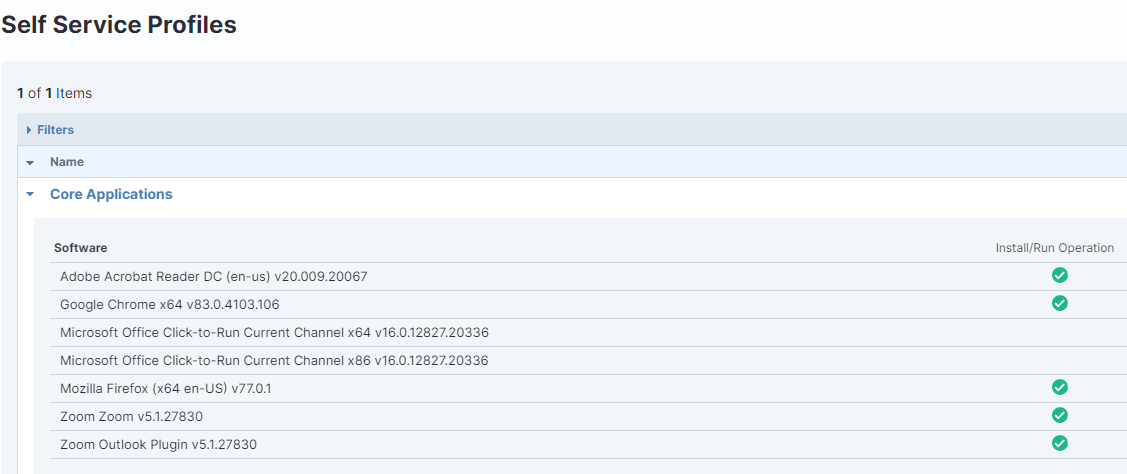
- La solution « Tanium Deploy » réduit la complexité et renforce la résilience de l'entreprise pour les équipes chargées des opérations informatiques. Elle vous permet d'installer, de mettre à jour ou de désinstaller des logiciels dans l'ensemble de votre environnement, rapidement et à grande échelle.
- La solution « Tanium Enforce » permet aux entreprises de simplifier, de centraliser et d'unifier la gestion des politiques applicables aux appareils des utilisateurs finaux. Cela permet d'éliminer et d' , d'atténuer les vulnérabilités ainsi que les risques opérationnels.
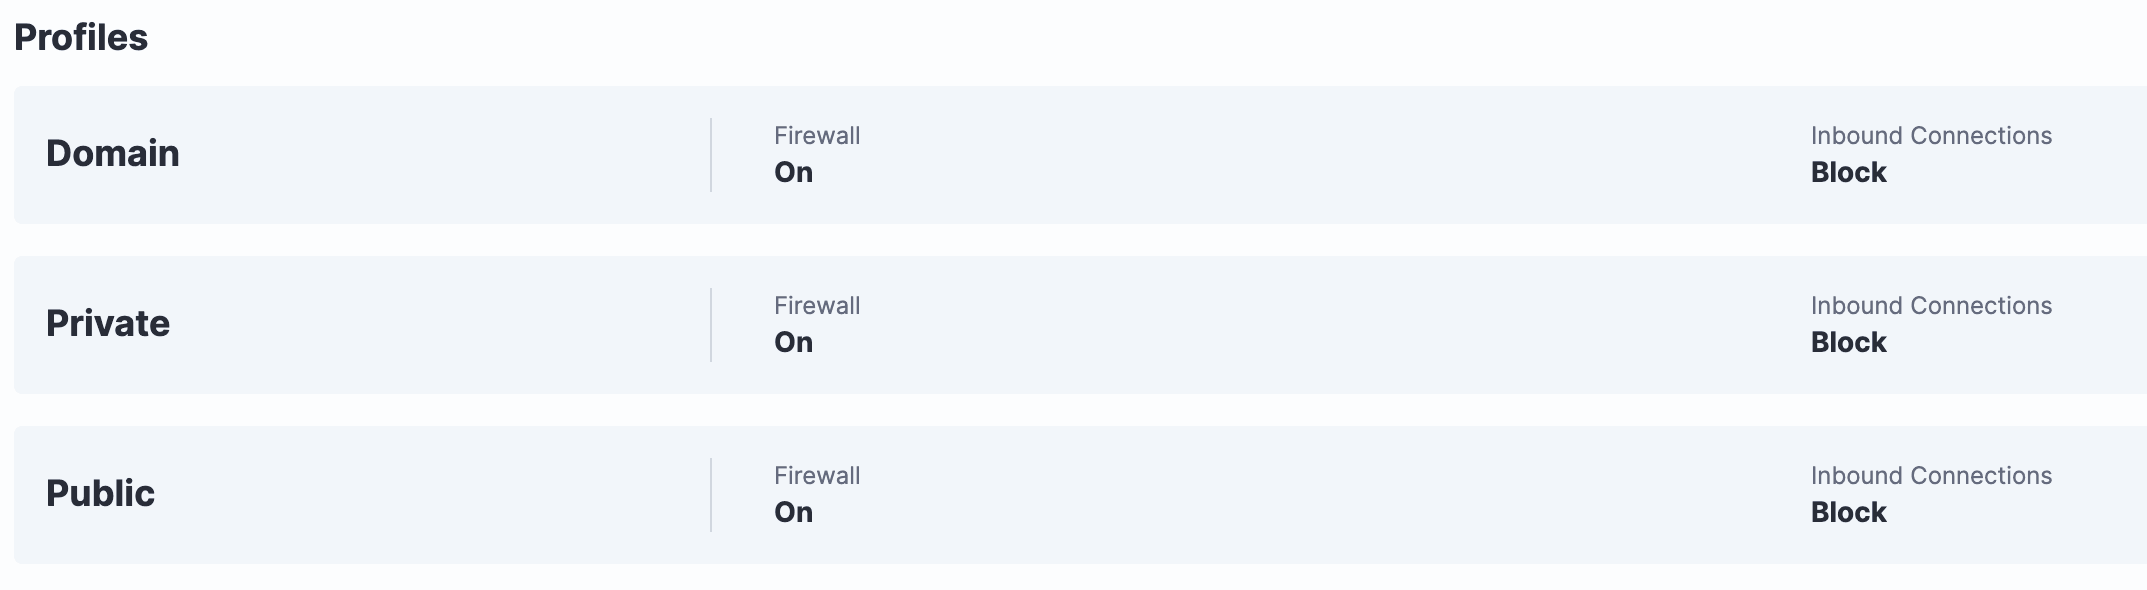
Voici la marche à suivre :
- Utilisez Tanium Interact pour identifier les terminaux concernés, comme indiqué dans notre article de la communauté « » :.
- Utilisez Tanium Interact pour déployer l'utilitaire « Dell Security Advisory Update – DSA-2021-088 » via un nouveau package principal Tanium.
- Créez une stratégie de correction Tanium Enforce afin de supprimer les fichiers vulnérables.
- Utilisez Tanium Deploy pour créer des packages logiciels permettant de mettre à jour les utilitaires de pilotes Dell existants. Cela empêche la réinstallation du fichier de pilote vulnérable.
Vous pouvez consulter davantage de détails techniques dans l'article publié sur la communauté « » à l'adresse suivante :. De nos jours, les vulnérabilités font partie du quotidien. C'est la manière dont vous y réagissez qui compte.
Découvrez comment la plateforme Tanium d' , , peut vous aider à détecter et à corriger les vulnérabilités.

