Cela ne fait que quelques semaines que Microsoft a corrigé quatre vulnérabilités « zero-day » dans Exchange Server. Des attaques exploitant ces failles auraient pu compromettre jusqu'à 30 000 terminaux rien qu'aux États-Unis.
Eh bien, devinez quoi ? Les administrateurs système doivent corriger quatre autres vulnérabilités d'Exchange Server dans le cadre de la série de mises à jour « Patch Tuesday » de ce mois-ci — dont trois sont classées « critiques ».
Compte tenu de l'intérêt que portent les cybercriminels à ce produit et des répercussions potentielles d'une attaque, cette question requiert votre attention immédiate.
Heureusement, Tanium propose une solution très efficace pour identifier et corriger les serveurs concernés, ainsi que pour anticiper de manière proactive toute nouvelle perturbation.
Pourquoi est-ce important ?
Il existe certaines différences entre cette dernière divulgation de vulnérabilité et les vulnérabilités d'Exchange Server qui ont fait l'objet de correctifs le mois dernier.
Tout d'abord, ces quatre éléments n'avaient jamais été rendus publics auparavant. Certaines informations indiquent que les failles dites «ProxyLogon », corrigées en mars, avaient été exploitées en milieu réel pendant deux mois.
Cependant, de nombreux éléments justifient que ces dernières vulnérabilités (CVE) soient considérées comme prioritaires pour l’application de correctifs. CVE-2021-28480, CVE-2021-28481, CVE-2021-28482 et CVE-2021-28483 sont des failles permettant l’exécution de code à distance qui affectent la version sur site de Microsoft Exchange Server, des versions 2013 à 2019. La vulnérabilité CVE-2021-28482 est classée comme présentant un niveau de gravité « Élevé », tandis que les trois autres sont classées comme « critiques ». Pour être exploitées, elles ne nécessitent que peu ou pas de droits d'accès et n'exigent aucune intervention de l'utilisateur. De plus, le niveau de complexité des attaques est jugé « faible » pour les quatre.
Tout cela devrait vous alerter. Même des pirates peu expérimentés auraient probablement peu de mal à exploiter ces failles. Mais dans quel but ?
Comme nous l'avons constaté lors des attaques mondiales survenues plus tôt dans l'année, Exchange Server constitue en soi une cible de choix, puisqu'il héberge des informations d'entreprise hautement sensibles.
Cela constitue également une porte d'entrée vers d'autres systèmes informatiques si des pirates parviennent à dérober les identifiants de ces serveurs. Exchange Server est généralement installé avec certains des privilèges les plus élevés dans Active Directory.
Pourquoi l'application de correctifs est-elle si essentielle ?
Afin de souligner davantage l'importance de corriger ces vulnérabilités, l'Agence américaine de la cybersécurité et de la sécurité des infrastructures ( , CISA) a exigé que toutes les agences fédérales prennent des mesures d'ici vendredi. On pouvait y lire :
La CISA a estimé que ces vulnérabilités représentaient un risque inacceptable pour l'administration fédérale et nécessitaient une intervention immédiate et d'urgence. Cette décision repose sur le risque que ces vulnérabilités soient exploitées à des fins malveillantes, ainsi que sur l'utilisation généralisée des logiciels concernés au sein du pouvoir exécutif et sur le risque élevé d'atteinte à l'intégrité et à la confidentialité des informations des agences.
Comment Tanium peut vous aider
Dès qu'un correctif est publié par un éditeur, le compte à rebours commence. Les cybercriminels vont immédiatement se mettre à décompiler le correctif afin d'identifier les failles associées et de déterminer comment les exploiter dans le cadre d'attaques. En l'espace de quelques heures seulement, vous pourriez détecter un logiciel malveillant.
Cela signifie que votre organisation doit envisager de réagir en quelques minutes ou quelques heures, et non en quelques semaines ou quelques jours. En ce qui concerne les vulnérabilités critiques affectant des actifs stratégiques essentiels tels qu'Exchange Server, il n'y a pas un instant à perdre.
Cependant, de nombreuses organisations ont du mal à déterminer où se trouvent ces terminaux et si ceux-ci exécutent les versions logicielles concernées. Cela peut s'avérer compliqué pour ceux qui gèrent des parcs informatiques de grande envergure.
C'est là que l'approche unique de Tanium peut vous aider. Nous vous proposons les outils suivants afin de vous offrir la visibilité et le contrôle dont vous avez le plus besoin pour localiser ces actifs et prendre les mesures qui s'imposent.
- Tanium Interact vous permet de vérifier rapidement et facilement si vous disposez de terminaux vulnérables (par exemple, Exchange Server) et d'obtenir des réponses en temps réel, sur des milliers, voire des centaines de milliers de ressources informatiques.
- Tanium Patch vous permet de corriger les vulnérabilités rapidement et à grande échelle en utilisant vos processus habituels. Il peut être déployé sur pour automatiser l'application des correctifs sur les ressources critiques des terminaux, telles qu'Exchange Server, afin de réduire votre fenêtre d'exposition.
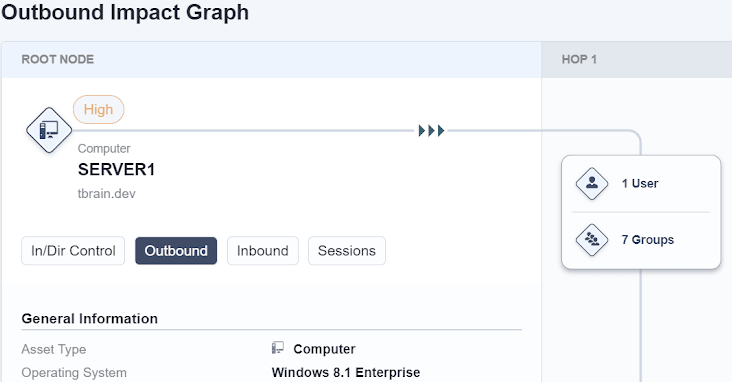
- Tanium Impact identifie les prochaines étapes que les attaquants pourraient suivre s'ils parvenaient à compromettre un terminal spécifique. Avec Exchange Server, un déplacement latéral est probable compte tenu des identifiants privilégiés stockés sur le terminal. Grâce à cet outil, vous pouvez adopter une approche plus proactive en matière de gestion des risques cybernétiques, ce qui vous permet d'anticiper et de contrecarrer toute action malveillante potentielle.
D'autres informations suivront
Comme nous l’avons souligné lors de la dernière alerte de sécurité majeure concernant , ce ne sera pas la dernière fois que nous serons confrontés à des menaces visant Exchange Server. Un autre correctif est déjà en cours de préparation, après que des chercheurs « white hat » ont découvert un nouveau bug lors du récent concours Pwn2Own . Vous pouvez également être certain que les cybercriminels vont se ruer sur Microsoft Exchange, à la recherche de nouvelles failles à exploiter.
Le fait que la NSA ait informé Microsoft de cette dernière série de vulnérabilités témoigne de l'importance cruciale d'appliquer rapidement les correctifs.
Les organisations doivent trouver un moyen efficace et automatisé d'y parvenir rapidement et à grande échelle, en commençant par acquérir une visibilité sur leur parc de terminaux. Aujourd'hui, l'activité commence à la périphérie. C'est donc également sur cet aspect que vous devez concentrer votre stratégie de gestion des risques cybernétiques.
Découvrez comment la plateforme Tanium d' , , peut vous aider à détecter et à corriger les vulnérabilités.

