Toutes les entreprises étant désormais des cibles potentielles, la prévention des cyberattaques pourrait bien devenir la nouvelle priorité de votre entreprise en matière de sécurité. Et comme le dit le vieil adage : « Mieux vaut prévenir que guérir. » Du point de vue de la cybersécurité, cet adage est tellement vrai que nous lui avons donné un nom : « l’hygiène informatique » ( ). (s’ouvre dans un nouvel onglet)
Vous entendrez souvent parler de ce terme, qui désigne les bonnes pratiques que vous devriez adopter pour réduire considérablement le risque d'être la cible d'attaques par des logiciels malveillants ou des ransomwares. En mai de cette année, même le président a publié un décret intitulé « » ( ) (s'ouvre dans un nouvel onglet) , encourageant le secteur privé à se concentrer sur les meilleures pratiques en matière de sécurité.
Une bonne hygiène informatique exige une vigilance et un entretien constants. Heureusement, ce travail continu s'avère bien moins contraignant si votre personnel, vos processus et vos outils s'appuient sur ces principes fondamentaux. Tanium a récemment conclu un partenariat avec Deep Instinct (s'ouvre dans un nouvel onglet) afin de vous aider à protéger efficacement vos terminaux et à prévenir les menaces avant qu'elles ne causent des dommages.
Verrouiller vos portes et vos fenêtres
Le moyen le plus simple de ne plus être une cible est de ne pas offrir aux agresseurs un accès facile à votre propriété, ce qu’on appelle aussi « fermer vos portes et vos fenêtres à clé ». Ce concept fait référence aux bonnes pratiques d'hygiène, telles que connaître avec certitude tous les terminaux présents dans votre environnement, veiller à ce que ceux-ci soient correctement configurés, former votre personnel aux enjeux de sécurité liés à l' , notamment le phishing et l'utilisation abusive des identifiants, ainsi que d'appliquer rigoureusement les correctifs et de mettre à jour vos logiciels afin d'éliminer les vulnérabilités que la plupart des pirates informatiques cherchent à exploiter.
Mais nous pouvons aller plus loin pour sécuriser ces « portes et fenêtres » numériques. C’est pourquoi nous avons conclu un partenariat avec Deep Instinct afin de tirer parti de sa plateforme de prévention « Endpoint Security » (s’ouvre dans un nouvel onglet) dans les domaines clés du cadre que nous utilisons pour sécuriser vos terminaux.
Mise en place de sentinelles pour surveiller le domaine
Pour illustrer la manière dont Tanium collabore avec Deep Instinct afin de protéger et de défendre votre parc informatique, il est utile d'envisager cela sous l'angle du cycle de vie de la sécurité. Ce cycle de vie se déroule en cinq phases.
Votre organisation peut verrouiller toutes les portes et fenêtres, puis déployer des sentinelles pour monter la garde à chaque point d'accès — l'agent léger de Deep Instinct protège le terminal en recherchant en permanence les menaces. Si une menace est détectée, le système l'empêche de s'exécuter avant qu'elle ne puisse causer des dommages. Enfin, Deep Instinct réagit en envoyant des données de télémétrie à la console Tanium Threat Response, fournissant ainsi des informations détaillées sur le logiciel malveillant qui peuvent être utilisées pour rechercher des menaces similaires sur l'ensemble du parc informatique.
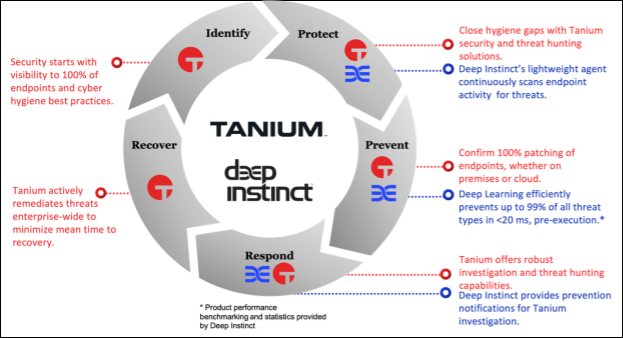
Examinons un scénario type afin de comprendre les gains en matière de sécurité que vous pouvez obtenir en enrichissant votre plateforme Tanium avec Deep Instinct :
- Consciente que « si vous ne pouvez pas le voir, vous ne pouvez pas le protéger », votre équipe informatique utilise les outils de découverte et d’inventaire des actifs de Tanium ( ) : (s’ouvre dans un nouvel onglet) afin d’identifier et de recenser l’ensemble de vos terminaux.
- Votre équipe de sécurité forme vos collaborateurs à la sensibilisation à la sécurité et aux politiques en vigueur afin de les aider à respecter les bonnes pratiques en matière de cyberhygiène. Afin de protéger votre réseau et vos terminaux de manière efficace et performante, l’équipe s’appuie sur la solution de sécurité « » de Tanium (s’ouvre dans un nouvel onglet) ainsi que sur la solution «Risk & Compliance» de Tanium (s’ouvre dans un nouvel onglet) , sans oublier le logiciel de sécurité des terminaux «» de Deep Instinct (s’ouvre dans un nouvel onglet).
- Imaginons qu'un pirate informatique prenne votre entreprise pour cible en envoyant un e-mail contenant un fichier PDF malveillant ou un lien redirigeant les utilisateurs vers un formulaire en ligne hébergé sur un serveur web accessible depuis Internet. Lorsque l'utilisateur clique sur le bouton « Envoyer » du formulaire, un code s'exécute et contacte un serveur de commande et de contrôle afin de télécharger des fichiers malveillants supplémentaires.
- L'agent léger de Deep Instinct installé sur le terminal utilise l'intelligence prédictive issue de l'IA et du Deep Learning pour détecter ce type de logiciels malveillants avant même qu'ils ne soient enregistrés sur le disque, empêchant ainsi l'exécution du code. Deep Instinct envoie ensuite une alerte ainsi que des données de télémétrie à votre équipe de sécurité, fournissant ainsi des informations détaillées sur le logiciel malveillant.
- Ces informations s'affichent dans la console Tanium Threat Response. Votre équipe de sécurité peut utiliser ces informations pour rechercher des valeurs de hachage de fichiers similaires dans l'ensemble de votre infrastructure, afin de s'assurer que ce logiciel malveillant n'est pas apparu ailleurs.
- Dans les rares cas où une campagne d'attaque parvient à entamer avec succès son cycle d'attaque, vous pouvez utiliser Tanium pour mettre immédiatement en quarantaine le terminal ou le groupe de terminaux concerné, empêchant ainsi l'attaque de se propager latéralement. Vous pouvez ensuite utiliser autant d'outils Tanium que vous le souhaitez pour remédier à l'attaque : suppression de fichiers, installation de correctifs ou autres actions, le tout à l'échelle requise.
En savoir plus sur Deep Instinct
Deep Instinct coexiste sur les terminaux pour offrir des fonctionnalités qui vont bien au-delà de celles des logiciels antivirus traditionnels ou de nouvelle génération, afin de bloquer 99 % des menaces connues et inconnues avant qu'elles ne causent des dommages.
Grâce à l'intelligence artificielle « Deep Learning » d' , les agents Deep Instinct élargissent sans cesse leurs capacités de détection en établissant de nouveaux liens et en anticipant de nouveaux types d'attaques au fil du temps. Deep Instinct est capable de détecter une incroyable diversité d’attaques malveillantes — attaques « zero-day », rançongiciels, attaques basées sur des fichiers, attaques sans fichier, attaques de la chaîne d’approvisionnement — en seulement 20 millisecondes, soit 750 fois plus rapidement qu’il ne faut généralement à une attaque pour chiffrer et infecter un terminal.
De plus, les tests comparatifs de Deep Instinct révèlent un taux de détection et de blocage supérieur à 99 % (bien supérieur à celui des autres plateformes de protection des terminaux) et un taux de faux positifs de 0,1 %, ce qui signifie que votre équipe de sécurité passe beaucoup moins de temps à mener des enquêtes pour distinguer le signal du bruit ou à ajuster le logiciel afin de réduire les faux positifs.
Apporter un peu de sérénité
En fin de compte, aucune solution de cyberhygiène n’est infaillible à 100 %, mais grâce à Tanium et Deep Instinct, vous bénéficiez d’une protection renforcée sur vos terminaux, d’une visibilité claire sur l’ensemble de votre parc informatique et d’une source unique d’informations à partir de laquelle vous pouvez analyser les menaces évitées et réagir immédiatement à grande échelle.
Pour en savoir plus sur notre partenariat et demander votre propre démonstration personnalisée, rendez-vous sur la page dédiée aux partenaires de Deep Instinct sur : (s'ouvre dans un nouvel onglet).

