Le changement est la nouvelle réalité à laquelle sont confrontés les responsables actuels de l'information, de la gouvernance, de la gestion des risques et de la conformité (GRC). Une évolution rapide des réglementations en matière de conformité, une augmentation des sanctions financières et une application plus stricte de la loi sont désormais la norme.
Ce nouvel environnement est en cours de développement, en partie pour répondre à la transformation numérique des organisations modernes. Mais la complexité croissante des systèmes technologiques rend, à son tour, la mise en conformité de plus en plus difficile.
Par exemple, First American a été mise en cause (s'ouvre dans un nouvel onglet) par les autorités de régulation de l'État de New York pour avoir exposé des centaines de millions de documents clients contenant des informations personnelles identifiables (PII) pendant plus de 15 ans. Cet incident majeur en matière de protection de la vie privée a été causé par une erreur de conception fondamentale sur son site web.
Cet incident montre que les organisations subissent une pression croissante pour identifier les données sensibles dont elles disposent, savoir où elles se trouvent et comment elles sont sécurisées. Mais ce n'est qu'une pièce du puzzle.
Comment améliorer votre stratégie en matière de risques liés aux données et de protection de la vie privée
Découvrons sept façons d’améliorer votre stratégie en matière de risques liés aux données et de protection de la vie privée sur (s’ouvre dans un nouvel onglet) afin de minimiser les risques pour votre entreprise et d’optimiser vos efforts de mise en conformité.
1. Une visibilité partout
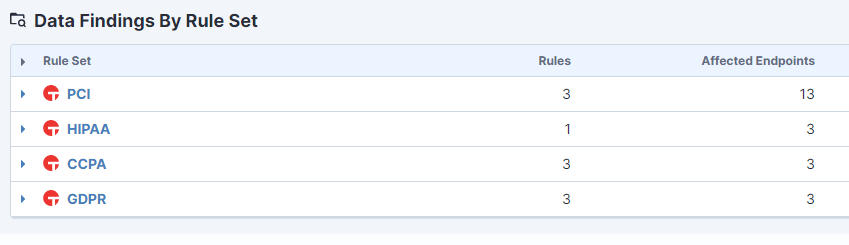
Dans une entreprise moderne, les données sont omniprésentes. Cela pose des problèmes de visibilité, étant donné que l'environnement des terminaux est hétérogène. Elle pourrait s'étendre à l'ensemble des ressources existantes et actuelles fonctionnant sous Linux, Mac et Windows, ainsi qu'aux machines virtuelles, aux conteneurs et aux infrastructures cloud de toutes sortes. Il est essentiel de savoir quelles données sont stockées sur ces terminaux : si les autorités de régulation estiment que vous ne disposez pas de cette information, vous risquez de vous voir infliger des amendes plus lourdes en cas d'incident.
Vous devez donc établir un inventaire précis et à jour, puis identifier les mesures de contrôle nécessaires pour protéger ces terminaux et ces données. La possibilité d'effectuer des recherches rapides, simples et économiques dans cet inventaire est essentielle pour identifier les données non conformes et les éléments sensibles relevant de la propriété intellectuelle (PI). Cela vous aidera non seulement à gérer les risques plus efficacement, mais pourrait également réduire les coûts liés aux tiers associés aux certificats de destruction des données dans le cadre des projets de départ de collaborateurs.
2. Chiffrer toutes les données au repos
Une fois que vous aurez dressé un inventaire précis comme indiqué ci-dessus, il sera temps d'envisager de manière plus globale les mesures de contrôle que vous pouvez mettre en place pour les données et les terminaux. Les outils de prévention des pertes de données (DLP) (s'ouvre dans un nouvel onglet) peuvent convenir dans certaines circonstances. Mais ils ne peuvent rien y faire si les voleurs déconnectent les ordinateurs portables ou appareils volés, ou s'ils retirent le disque dur. C'est pourquoi un chiffrement solide de tous les disques durs des appareils constitue une mesure de contrôle de base efficace pour atténuer les risques liés aux données. De nombreux systèmes d'exploitation intègrent aujourd'hui cette fonctionnalité ; il n'est donc pas nécessaire d'acheter des outils tiers. Mais il faut les gérer à grande échelle.
3. La minimisation des données commence par la mise en place de politiques
La minimisation des données constitue un pilier fondamental du RGPD de l'UE (s'ouvre dans un nouvel onglet) et est de plus en plus considérée comme une bonne pratique par les autorités de régulation du monde entier. Ce principe repose sur l'idée selon laquelle les organisations ne devraient collecter et traiter que les données qui sont adéquates et pertinentes au regard de la finalité visée, et rien de plus. En bref : si vous n'en avez pas besoin, supprimez-le. Parallèlement à des mesures plus techniques telles que le chiffrement et la prévention des fuites de données (DLP), cette approche peut être considérée comme un dispositif de contrôle très efficace en soi, car elle réduit au minimum les risques de vol ou d'utilisation abusive des données sensibles.
Même si la technologie joue un rôle essentiel pour vous aider à identifier et à supprimer toutes les données superflues, votre travail doit toujours commencer par l'élaboration de politiques administratives. Cela ne concerne pas seulement la minimisation des données, mais tout, de la gestion des mots de passe à l'obtention du consentement éclairé des clients. Ensuite, trouvez un moyen de communiquer efficacement cette politique à vos collaborateurs. Des mesures simples comme celle-ci peuvent s'avérer très efficaces, même si elles ne permettent pas, en fin de compte, d'empêcher un incident. Si les autorités de contrôle constatent que les mesures de contrôle n'ont pas été mises en œuvre de manière efficace, le fait que vous ayez réfléchi à ces politiques et que vous les ayez communiquées à vos salariés pourrait néanmoins limiter l'ampleur des sanctions éventuelles.
4. Réaliser des analyses d'impact sur la vie privée
Les évaluations des risques liés à la vie privée ou des incidences sur la protection des données constituent également des principes fondamentaux du RGPD et du CCPA. S'il est essentiel de comprendre les flux de données liés aux applications et aux terminaux existants, il est également important que vous traitiez de manière proactive ces mêmes risques dans le cadre de nouvelles applications ou de nouveaux projets. Prenez le temps de définir quelles données seront collectées et où elles seront transmises. Élaborez ensuite des directives administratives régissant ces données. Appliquez le principe de minimisation des données afin de déterminer si certaines données doivent réellement être collectées ou si leur collecte entraînerait un risque supplémentaire inutile et exposerait potentiellement l'entreprise à des amendes importantes pour non-respect de la réglementation.
5. Comprendre le risque géographique
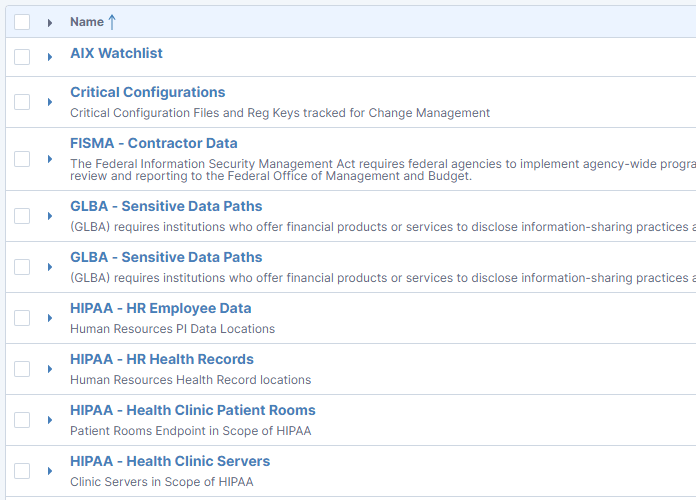
Plus de 120 lois internationales (s'ouvre dans un nouvel onglet) régissent la protection des données et la vie privée, et leur nombre ne cesse d'augmenter. Rien qu'aux États-Unis, certains États ont commencé à mettre en œuvre leur propre législation. Cela complique considérablement la tâche des responsables GRC. Mais s'il y a bien une chose sur laquelle la plupart des gens s'accordent, c'est que les données doivent être stockées localement. En effet, le RGPD prévoit des règles strictes régissant les transferts internationaux vers des « pays tiers ».
Une partie du processus de découverte doit donc consister à déterminer où les données sont stockées géographiquement au sein de votre organisation et où elles devraient être placées pour respecter les réglementations locales. Les contrôles techniques et administratifs doivent être conçus de manière appropriée. Malheureusement, certains outils de gestion des risques liés aux données et de protection de la vie privée peuvent aggraver le problème en copiant des données et en les renvoyant vers un serveur centralisé, qui peut se trouver dans une autre juridiction. La minimisation et la localisation devraient être les maîtres mots dans ce contexte.
6. Vérification préalable des fournisseurs de services cloud
Le marché du cloud offre aux responsables informatiques d'aujourd'hui un choix tellement vaste qu'il en devient déroutant. Mais il existe également certains risques cachés. Même si les petits prestataires peuvent proposer des offres à des tarifs attractifs, la maturité de leurs processus de gestion des données et de protection de la vie privée risque de ne pas répondre à vos exigences. Le déploiement d'outils tiers peut entraîner des factures élevées, car l'extraction de données depuis des environnements cloud est généralement coûteuse. Vérifiez également si le fournisseur dispose de centres de données dans les régions concernées, afin que vous puissiez respecter vos obligations en matière de localisation.
7. Constituez une équipe
Enfin, n'oubliez pas que les risques liés aux données et à la protection de la vie privée ne constituent pas avant tout un défi technique : il s'agit d'un problème commercial et réglementaire que la technologie peut contribuer à résoudre. C'est pourquoi il est essentiel d'associer non seulement les responsables techniques, mais aussi les responsables juridiques, de la conformité et des activités à l'élaboration d'une stratégie. Ce n'est pas un problème que l'une de ces parties prenantes puisse résoudre à elle seule. Vous aurez peut-être besoin d'une équipe importante pour recenser les différentes législations internationales auxquelles votre organisation est soumise, élaborer des politiques administratives adaptées, puis mettre en œuvre les contrôles techniques appropriés.
Il est également important de contester l'opinion de certains conseils d'administration selon laquelle il s'agit d'un centre de coûts où il convient de réduire les effectifs. En effet, les hommes et les femmes que vous choisirez pour mettre en œuvre la stratégie de votre organisation en matière de risques liés aux données et de protection de la vie privée vous permettront de rentabiliser largement votre investissement en vous évitant des amendes réglementaires potentiellement lourdes et des atteintes à votre réputation. Investir dans ces personnes, c'est investir dans l'avenir.
Pour plus d'informations sur la solution Tanium Data Risk and Privacy, consultez notre article de blog « » : « 10 façons dont Tanium améliore la gestion des risques liés aux données et la confidentialité » (s'ouvre dans un nouvel onglet).
Si vous êtes prêt à le découvrir en action, rendez-vous sur et inscrivez-vous dès aujourd’hui à une démonstration sur (s’ouvre dans un nouvel onglet),ou .

