Les organisations mondiales ont dépensé des centaines de millions pour se conformer aux réglementations sur la protection des données en 2019. Il s’agit d’un indicateur puissant de la progression de la liste des priorités de l’entreprise en matière de gestion des risques et de la confidentialité des données .
Il ne s’agit pas seulement d’une peur des amendes qui motivent ce nouvel objectif. Une étude 2019 a révélé que 69 % des consommateurs éviteraient activement une entreprise qui a subi une violation de données.
Les organisations recherchent donc des moyens de gérer efficacement le risque de violations de données et d’amendes de conformité. Mais ils doivent le faire à mesure que les données se déplacent sur des systèmes informatiques de plus en plus complexes, que les réglementations évoluent et que les risques de sécurité augmentent. Malheureusement, de nombreux outils d’aujourd’hui sont mal équipés pour relever ces défis.
La visibilité est essentielle
Pour assurer la conformité et gérer et catégoriser les données de manière responsable, les organisations doivent répondre à quelques questions de base. Comme point de départ, ils doivent comprendre le type de données qu’ils détiennent, où elles se trouvent à tout moment, et comment ou si elles sont sécurisées. Cela est devenu une tâche de plus en plus difficile. De nombreuses nouvelles réglementations sur la confidentialité des données, comme le RGPD en Europe et le CCPA en Californie, exigent non seulement que les données soient efficacement protégées, mais également que les organisations puissent les supprimer sur demande de leurs clients.
Malheureusement, ces mêmes organisations ont du mal à respecter leurs obligations en matière de risque et de confidentialité des données en raison d’un manque de visibilité sur les actifs des endpoints, ce qui peut entraîner des amendes de non-conformité.
Mais les outils existants sont mal conçus pour répondre à ces nouvelles demandes, et peuvent même introduire un risque supplémentaire en copiant des informations sensibles dans des bases de données centralisées.
Heureusement, Tanium offre une meilleure approche de la gestion des risques et de la confidentialité des données. Voici comment.
1. Indexer toutes vos données sensibles
La visibilité des endpoints est la base sur laquelle toutes les stratégies efficaces de risque et de confidentialité des données doivent être construites. Les lacunes de visibilité peuvent augmenter les cyber-risques en créant des angles morts informatiques importants pour les données sensibles non gérées.
Lors de l’installation, les modules de Tanium Platform effectuent une analyse légère et distribuée de tous les endpoints, applications et fichiers de l’entreprise. À partir de cela, les clients peuvent créer un index complet de toutes leurs données sensibles et de leur emplacement. Tanium trouve généralement jusqu’à 20 % d’endpoints en plus que les entreprises qu’elles pensaient avoir, ainsi que de nombreuses applications qui n’étaient pas prises en compte.
2. Obtenir une sensibilisation en temps réel
Les données obsolètes sont une autre cause de cyber-risque pour l’entreprise. Sans une visibilité à jour de leur environnement d’endpoints, les organisations ne peuvent pas réagir rapidement aux incidents potentiels, renforcer la résilience grâce à des correctifs rapides ou fournir des informations précises aux auditeurs et aux régulateurs.
Tanium permet aux utilisateurs de poser des questions sur leurs données ou endpoints sensibles quand ils le souhaitent, afin d’obtenir des informations en temps réel sur le statut de conformité et les cyber-risques.
3. Rechercher rapidement des données non conformes
De nombreux outils existants de risque et de confidentialité des données nécessitent une nouvelle analyse chaque fois que l’utilisateur pose une nouvelle question. Étant donné que chaque analyse exige une puissance de traitement majeure, cela peut avoir un impact significatif sur les performances globales du réseau et des endpoints, et aboutir à des réponses qui datent potentiellement de plusieurs semaines.
Tanium surveille continuellement votre environnement d’endpoints pour détecter les modifications afin de s’assurer qu’il peut répondre à toutes les questions récurrentes ou ad hoc avec précision, en temps réel et à grande échelle, sans effectuer d’analyse traditionnelle.
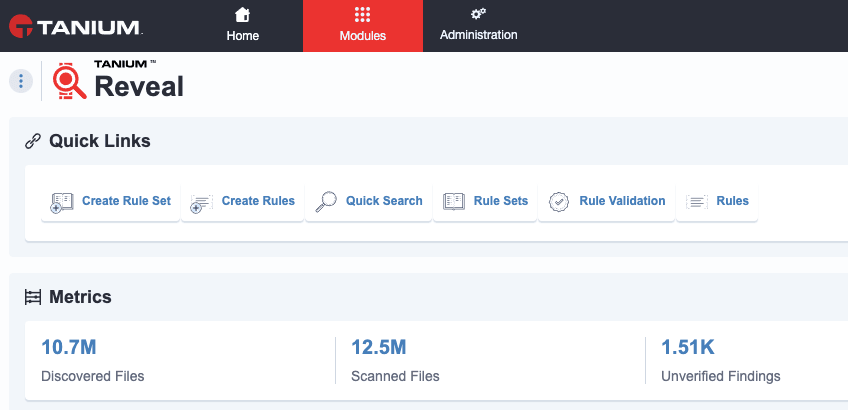
Grâce à Tanium Quick Search, les utilisateurs peuvent saisir du texte arbitraire, tel qu’un nom, un endpoint ou un modèle de données, et trouver des instances de ce texte partout dans leur environnement. Les clients peuvent créer des modèles de données sensibles spécifiques à rechercher, ainsi que des ensembles de règles personnalisés pour aider à affiner leurs recherches.
4. Corriger rapidement les endpoints distants
Trouver des données et des endpoints non conformes n’est que la moitié de la bataille. Les organisations doivent également agir rapidement pour résoudre tout problème.
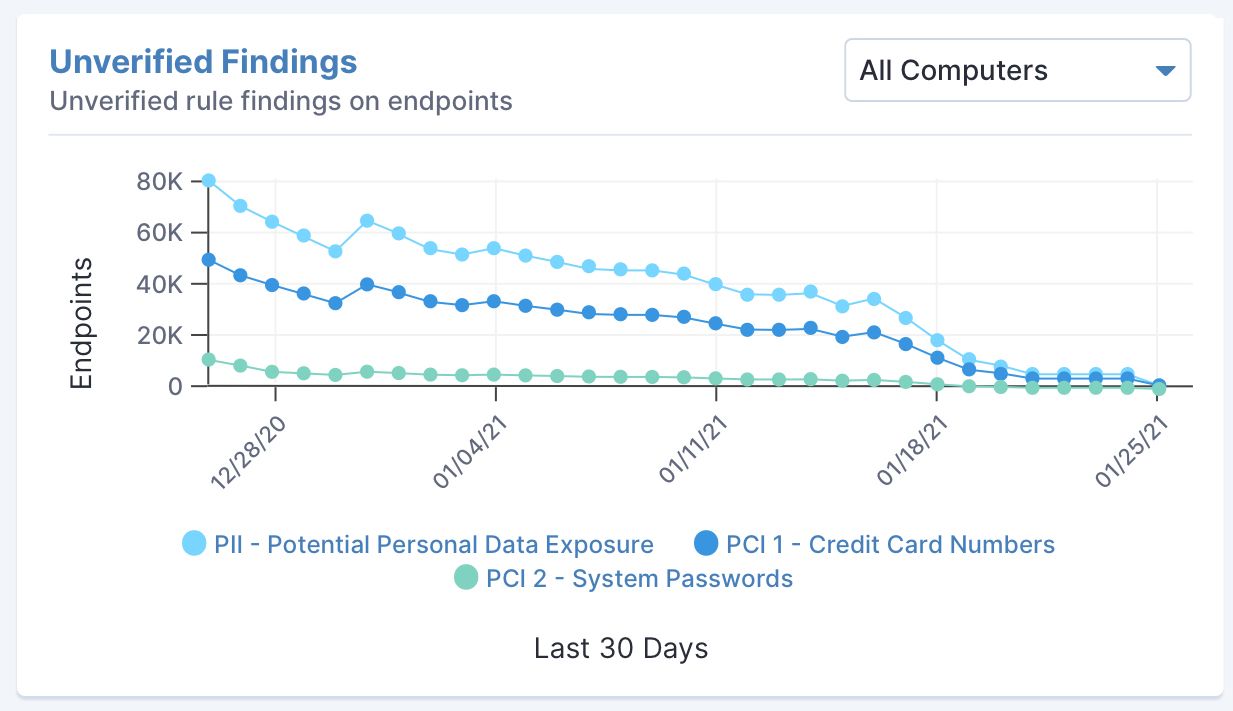
C’est pourquoi Tanium propose un large éventail d’actions de remédiation pour aider les utilisateurs informatiques à résoudre tous les problèmes détectés en quelques clics seulement. Cela soutient non seulement les efforts visant à réduire continuellement les cyber-risques et à maintenir la conformité, mais permet également au personnel de se concentrer sur des tâches à plus forte valeur ajoutée.
5. Consolidez vos outils de gestion des endpoints
Au cours des dernières années, les organisations ont adopté un nombre croissant de solutions ponctuelles pour les aider à améliorer la visibilité des endpoints et à gérer les cyber-risques. En fait, les entreprises utilisent aujourd’hui plusieurs outils disparates de sécurité informatique et d’exploitation, ce qui ajoute des lacunes en termes de coûts, de complexité et de visibilité.
Tanium aide à éliminer plusieurs solutions ponctuelles en offrant des capacités complètes de risque et de confidentialité des données à partir d’un seul agent léger fonctionnant à partir d’une seule instance distribuée.
6. Réduire les risques liés aux données et à la conformité
Les solutions existantes ajoutent souvent des risques supplémentaires inutiles en créant de nouvelles instances de données existantes et en les envoyant à des bases de données centralisées, ce qui peut entrer en conflit avec les règles réglementaires.
Mais Tanium traite toutes les requêtes sur l’endpoint individuel lui-même. L’instance Tanium unique coordonne les réponses à ces questions, mais aucun fichier sensible n’est copié à nouveau vers cet emplacement centralisé, éliminant ainsi les risques associés à la duplication et au transit des données.
7. Connectez et développez votre écosystème de protection des données
Bien que Tanium consolide une multitude de fonctionnalités de risque et de confidentialité des données sur une seule plateforme exécutée sur un agent solitaire, nous prenons également en charge des intégrations ouvertes pour aider les clients à tirer parti de leurs investissements plus larges dans d’autres outils de risque et de confidentialité des données.
Tanium s’intègre aux cadres de gouvernance des données existants tels que le RGPD, le CCPA, l’HIPAA et la norme PCI DSS pour rationaliser la conformité. C’est pourquoi nous proposons des API ouvertes avec de nombreux fournisseurs tiers et plateformes d’orchestration.
8. Automatiser les tâches et processus clés
Les équipes informatiques et de conformité travaillent sans relâche pour répondre aux demandes de plus en plus complexes et gourmandes en ressources qui leur sont imposées. C’est pourquoi Tanium a essayé de rendre la vie aussi facile que possible pour les utilisateurs en intégrant autant d’automatisation que possible.
Avec Tanium, les requêtes des endpoints et la distribution de leurs résultats peuvent être automatisées au fil du temps pour rationaliser le processus de découverte et de correction des cas de non-conformité. Les utilisateurs peuvent également découvrir et intégrer des modèles de données sensibles dans les alertes et les workflows, ainsi qu'automatiser la validation des résultats de non-conformité.
L’effet cumulé consiste à libérer les équipes internes des tâches répétitives afin qu’elles puissent être d’une utilisation plus stratégique pour leur employeur.
9. Maintenir une source unique de vérité
L’architecture brevetée de Tanium accélère le processus de collecte de données de plusieurs semaines à quelques secondes, et la fournit comme source unique de vérité. Cela signifie que les équipes de remédiation et les auditeurs disposent du même ensemble granulaire de données à partir duquel travailler.
De plus, ces données sont continuellement mises à jour afin que les utilisateurs informatiques puissent accéder à des réponses précises en temps réel. L’architecture distribuée haute performance de Tanium signifie également que les organisations peuvent éliminer le besoin de centaines ou de milliers de serveurs qu’elles utilisaient auparavant pour gérer et protéger les endpoints.
10. Choisissez votre approche : prête à l’emploi et personnalisée
Tanium offre des risques et une protection de la vie privée pour les organisations les plus exigeantes au monde. Mais chaque entreprise est différente.
C’est pourquoi, bien que Tanium propose une gamme de solutions, modules et workflows prêts à l’emploi, des options plus personnalisées sont également disponibles. Pour les clients confrontés à des défis uniques et particulièrement complexes qu’aucune solution préemballée ne peut résoudre, Tanium propose une gamme de services d’entreprise.
Faire en sorte que votre entreprise de gestion des risques et de la confidentialité des données soit en ordre
Des amendes de non-conformité de plusieurs millions de dollars suffisent à concentrer l’esprit de n’importe quelle salle de conseil. Pourtant, les incidents de violation de données et de confidentialité peuvent également entraîner une perte de clients, des frais juridiques, des frais informatiques et de remédiation, et une atteinte importante à la réputation.
Mais avec les bons outils pour générer des informations et contrôler où vous en avez le plus besoin, au niveau de l’endpoint, vous pouvez protéger la réputation de votre marque et les résultats de votre entreprise.
Pour en savoir plus sur Tanium Data Risk and Privacy, veuillez nous contacter ou consulter une démo de Tanium Platform.
Vous pouvez également lire mon autre article de blog 7 Ways to Minimis Data Risk and Enhance Privacy Compliance.

