Il y a quinze ans, la plupart des organisations s'inquiétaient des cyberattaques très stéréotypées de type « » (s'ouvre dans un nouvel onglet) , conçues pour toucher toutes les entreprises ou tous les ordinateurs existants. Les assaillants agissaient par soif de gloire. Ils cherchaient à attirer l'attention et à semer le trouble.
Mais les temps ont changé. Aujourd'hui, nous nous intéressons à des attaques très ciblées et sophistiquées, dont beaucoup sont le fait d'États-nations ou de groupes agissant de manière professionnelle.
Les pirates s'attaquent aux données qu'ils peuvent vendre ou utiliser pour paralyser des entreprises et des gouvernements.
Dans cet article, nous vous expliquerons pourquoi les outils traditionnels de gestion des incidents liés à l' (s'ouvre dans un nouvel onglet) ne permettent pas de faire face à ces attaques. Nous vous expliquerons comment Tanium peut vous permettre de gérer les menaces complexes et émergentes grâce à la visibilité et au contrôle nécessaires pour les détecter, y répondre et y remédier — avant qu’elles ne causent un préjudice important.
« L’un des plus grands défis en matière de sécurité d’un point de vue technologique réside dans ce vieil adage selon lequel “le périmètre est mort” », déclare Kris McConkey, associé responsable des opérations de lutte contre les cybermenaces chez PwC.
La plupart des outils de gestion des incidents ne remplissent pas leur fonction
Quelle est l'ampleur de la cybercriminalité ? Eh bien, on prévoit que cela causera des dommages s'élevant à 6 000 milliards de dollars américains (s'ouvre dans un nouvel onglet) à l'échelle mondiale en 2021. En termes économiques, cela la placerait en troisième position, derrière les États-Unis et la Chine.
Les organisations ont tenté de se protéger contre cette vague de menaces nouvelles et complexes en adoptant de nombreux outils de sécurité innovants. Il est pourtant devenu évident que ces outils sont trop rigides et trop spécialisés pour être efficaces, que ce soit en matière de détection ou d'intervention.
« Dans le cadre de ses missions de chasse aux menaces menées auprès de ses clients, Booz Allen (s'ouvre dans un nouvel onglet) a constaté que la durée moyenne de présence — c'est-à-dire le temps pendant lequel un adversaire sophistiqué reste indétecté dans le réseau d'une victime — était de 200-250 jours avant sa découverte. »
Cela concorde avec le rapport « » de Verizon, intitulé « 2019 Data Breach Investigation Report » ( ) (s'ouvre dans un nouvel onglet), qui a révélé que seules 3 % des organisations détectent une violation de données lorsqu'elle se produit.
Les outils traditionnels de gestion des incidents ne parviennent généralement pas à apporter une amélioration significative à la sécurité des terminaux , car leur approche présente des lacunes. Parmi ces défauts, on peut citer :
- Des capacités de détection et d'enquête lentes, cloisonnées et limitées
La plupart des outils ne fournissent qu’un contexte très limité pour les enquêtes de sécurité et s’appuient sur des périodes restreintes de données télémétriques historiques — ne dépassant pas 7-30 jours —, ce qui oblige les équipes à analyser les menaces à partir de données incomplètes, obsolètes et imprécises.
- Des capacités de remédiation fragmentées, trop ciblées et cloisonnées
La plupart sont des solutions ponctuelles axées sur des cas d'utilisation limités, ce qui oblige les organisations à élargir sans cesse leur gamme d'outils pour se prémunir contre des menaces individuelles, sans pour autant améliorer leur niveau de sécurité global.
- Des résultats médiocres face aux menaces modernes dans des environnements modernes
La plupart n'ont pas adapté leur approche pour faire face à des menaces qui ne suivent pas des schémas simples et prévisibles, et ne disposent pas de la souplesse nécessaire pour lutter contre les menaces dynamiques qui ciblent les environnements modernes et distribués de terminaux.
Non seulement ces outils n'offrent pas la protection dont les organisations ont besoin, mais ils surchargent également les services informatiques d'une multitude croissante de solutions à usage unique difficiles à gérer. Les équipes de sécurité se retrouvent dans une position réactive, submergées d'alertes et de données sur les menaces, mais sans pouvoir améliorer leur niveau de protection face aux risques.
Sept façons dont Tanium peut vous aider
L'approche de Tanium en matière de réponse aux incidents offre une visibilité complète sur l'environnement des terminaux, ce qui permet aux entreprises de détecter les indicateurs subtils de compromission qui laissent présager des attaques inédites — des attaques que les outils traditionnels risquent fort de ne pas détecter. Les équipes de sécurité peuvent enquêter plus rapidement sur les menaces et comparer les données historiques et actuelles afin de se faire une idée précise de la manière dont une menace est apparue et s'est développée, ainsi que des objectifs qu'elle cherche à atteindre. Tanium associe ces capacités de détection à un ensemble complet de mesures correctives, le tout au sein d'une seule et même plateforme.
Grâce à Tanium, votre équipe informatique peut :
- Réduire le temps moyen nécessaire à l'analyse et à la résolution des menacesIdentifiez, analysez et cartographiez rapidement l'ampleur de chaque menace, puis déterminez la réponse appropriée en temps réel. Éliminez plus rapidement les menaces présentes dans votre environnement, en contrecarrant leurs objectifs et en limitant les dégâts qu'elles pourraient causer. Évaluez l'ampleur d'une violation de données — et maîtrisez-la — grâce à des données historiques remontant jusqu'à un an.
- Réduisez les risques au sein de votre environnement de terminauxRéduisez votre surface d'attaque et améliorez le niveau de risque global de votre environnement de terminaux. Détecter les menaces connues et inconnues dès leur apparition et y réagir. Créez un environnement de terminaux plus sûr, mieux protégé contre les attaques futures.
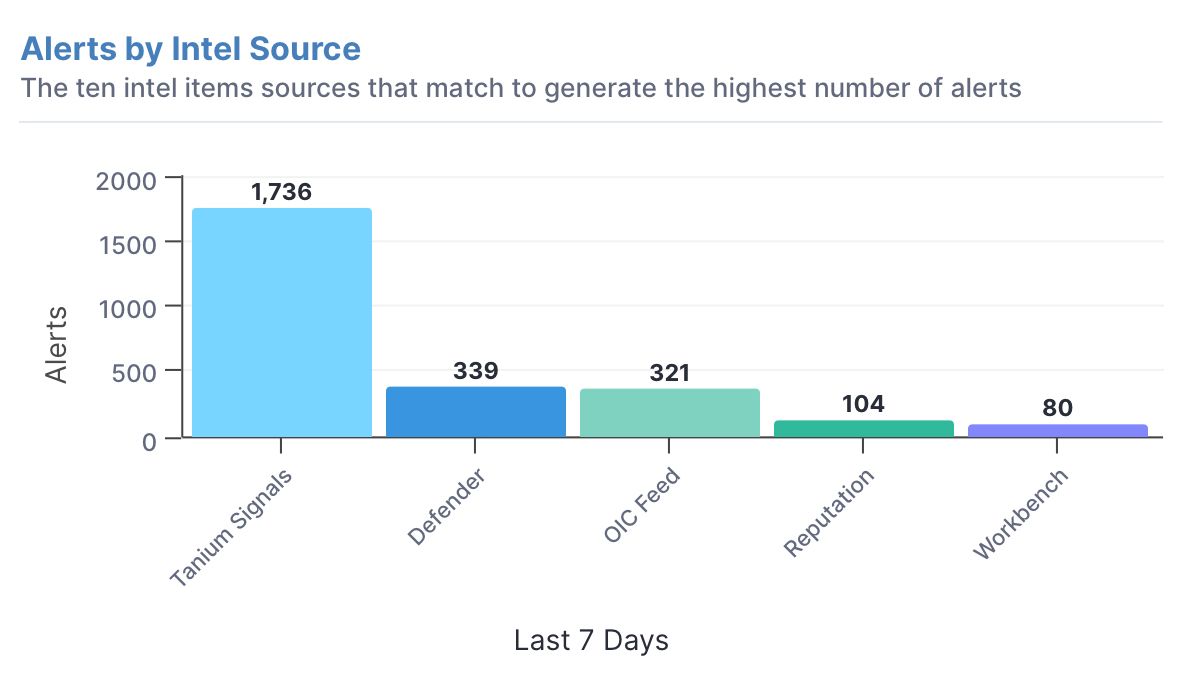
- Intégrez une large gamme de flux d'informations sur les menaces :Tanium s'adapte aux spécificités de votre environnement de terminaux. Vous pouvez adapter les informations issues des données de renseignement sur les menaces que vous déployez aux règles détaillées utilisées tant par les solutions de protection des terminaux que par les solutions SIEM afin de déterminer ce qui constitue un véritable incident. Profitez du connecteur « » de Tanium avec OpenCTI (Open Cyber Threat Intelligence) (s'ouvre dans un nouvel onglet), une plateforme open source qui permet aux organisations de gérer leurs connaissances en matière de cybermenaces.
- Réduisez les délais de repriseMettez en œuvre des mesures correctives sur l'ensemble de votre environnement de terminaux en quelques heures seulement — et non en plusieurs semaines, voire plusieurs mois.
- Gagnez en efficacité à grande échelleOffrez à vos équipes de sécurité une solution plus performante et automatisez autant que possible les actions essentielles de gestion des incidents. Réorientez rapidement et en toute transparence vos enquêtes d'un terminal unique vers l'ensemble de l'environnement.
- Rationalisez votre infrastructure informatiqueÉliminez les solutions ponctuelles et regroupez plusieurs fonctions de gestion des incidents au sein d'un agent unique, flexible et évolutif.
- Combinez la sécurité des terminaux et les workflows opérationnelsEffectuez la plupart des actions de détection, de réponse et de correction à partir d'une console unique, au sein d'une même plateforme.
Quatre étapes simples pour renforcer la sécurité et améliorer la gestion des incidents
Tanium assure la gestion des incidents grâce à une solution de sécurité unifiée des terminaux dont l'efficacité s'accroît au fur et à mesure de son utilisation. Bon nombre de nos clients suivent un processus en quatre étapes qui leur permet de détecter et de réagir immédiatement aux menaces présentes dans leur environnement, tout en renforçant la sécurité de leurs terminaux et en améliorant leur niveau global de protection face aux risques.
Voici comment procéder en seulement quatre étapes :
- Assurez une visibilité en temps réel en dressant un tableau plus complet de l'environnement des terminaux et en mettant en place une surveillance continue des menaces. Tanium identifie généralement 10-20 % de terminaux de plus que ce que nos clients pensaient posséder.
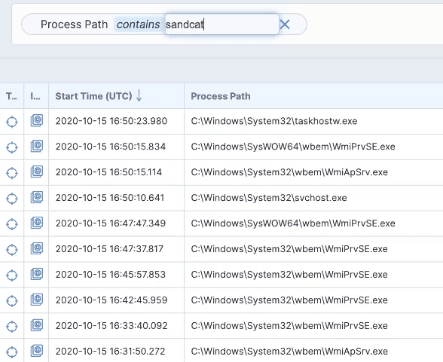
- Détectez et maîtrisez les menaces en menant des enquêtes ponctuelles ou en alertant automatiquement le personnel de sécurité lorsque des schémas suspects sont détectés. Tanium est capable d'effectuer rapidement des recherches dans l'ensemble de l'environnement des terminaux afin de détecter des schémas d'attaque connus ou des comportements suspects.
- Remédiez aux menaces et renforcez la sécurité de l'environnement en mettant en œuvre les mesures de contrôle appropriées sur l'ensemble des terminaux compromis ou à risque au sein de l'entreprise. Tanium peut effectuer des actions de correction courantes, telles que l'application de correctifs, la gestion des pare-feu ou l'application de configurations.
- Mettez en place des de surveillance continue afin de vous assurer que chaque menace qu’ils corrigent ne puisse pas se reproduire facilement ni se propager au sein de leur environnement. Tanium est capable d'exploiter les informations issues des incidents et de les mettre à profit à grande échelle grâce aux contrôles de sécurité natifs du système d'exploitation, afin de renforcer et de protéger en permanence les terminaux.
Les workflows et solutions de réponse aux incidents de Tanium s'inscrivent dans le cadre d'une vaste plateforme unifiée de gestion et de sécurité des terminaux
La plateforme Tanium d’ propose une suite modulaire de solutions pouvant être adoptées individuellement ou dans leur intégralité, soit pour combler les lacunes des capacités existantes d’une organisation en matière de gestion des terminaux, soit pour lui offrir des solutions complètes de gestion des terminaux via une plateforme unique.
L'accès basé sur les rôles permet aux utilisateurs de plusieurs groupes d'utiliser la solution simultanément en toute sécurité et apporte des avantages à l'ensemble de votre organisation. Tanium réduit le risque de subir une violation de données, limite l'ampleur des dommages subis en cas de violation et améliore votre profil de risque global.
Équipe des opérations informatiques
Identifiez et corrigez les vulnérabilités de votre environnement, afin de réduire le nombre de violations de sécurité en renforçant les barrières d'accès pour les acteurs malveillants.
Équipe dirigeante
Réduisez le nombre de solutions ponctuelles et regroupez la plupart des actions de sécurité et de gestion des terminaux au sein d'une plateforme unique, unifiée et légère.
Équipe chargée de la sécurité de l'information
Bénéficiez d'une suite complète d'outils permettant de détecter, d'analyser, de traiter et de remédier aux menaces avant qu'elles ne causent un préjudice important.
« Tout ce qui vaut la peine d’être volé et qui se trouve sur un ordinateur finira par être volé — ou on empêchera qu’on le vole », explique Orion Hindawi, cofondateur et directeur technique de Tanium. « La question que les organisations doivent se poser est la suivante : “Avons-nous quelque chose qui vaille la peine d’être volé ?” » La plupart répondront : « Oui. »
Tanium a été conçu pour relever les défis actuels
Tanium est en mesure d'assurer une réponse aux incidents fondamentale, globale et efficace, même dans les écosystèmes opérationnels les plus exigeants et les plus complexes. Dans la plupart des cas, nos solutions, modules et workflows prêts à l'emploi fournissent à nos clients les outils dont ils ont besoin pour bénéficier d'une visibilité plus complète et contextualisée sur leurs opérations informatiques.
Pour en savoir plus sur la solution Tanium Incident Response d' , consultez les pages et . Inscrivez-vous dès aujourd'hui pour une démonstration sur (s'ouvre dans un nouvel onglet),ou .

