Toutes les histoires policières comportent un crime, un mobile, un enquêteur et des indices. J'ai toujours adoré les romans policiers, car ils nous amènent sans cesse à réfléchir et à nous poser des questions : pourquoi cette personne se comporte-t-elle ainsi ? Quel était son mobile ? Et quelle arme a-t-on utilisée ?
Lorsque nous pensons à Sherlock Holmes (s'ouvre dans un nouvel onglet), le célèbre détective de Sir Arthur Conan Doyle, nous pensons à un esprit brillant, à un sens de l'observation aigu et à de grandes capacités de déduction.
L'enquête sur un crime implique de nombreuses étapes menées par divers professionnels. On peut les classer en trois grandes étapes : sur les lieux du crime, au laboratoire et au tribunal. De même, une enquête en matière de cybersécurité comporte ses propres étapes de détection : les activités menées sur le terminal, l'analyse des indicateurs de compromission et la collecte de preuves numériques à des fins juridiques.
Le ruban de police
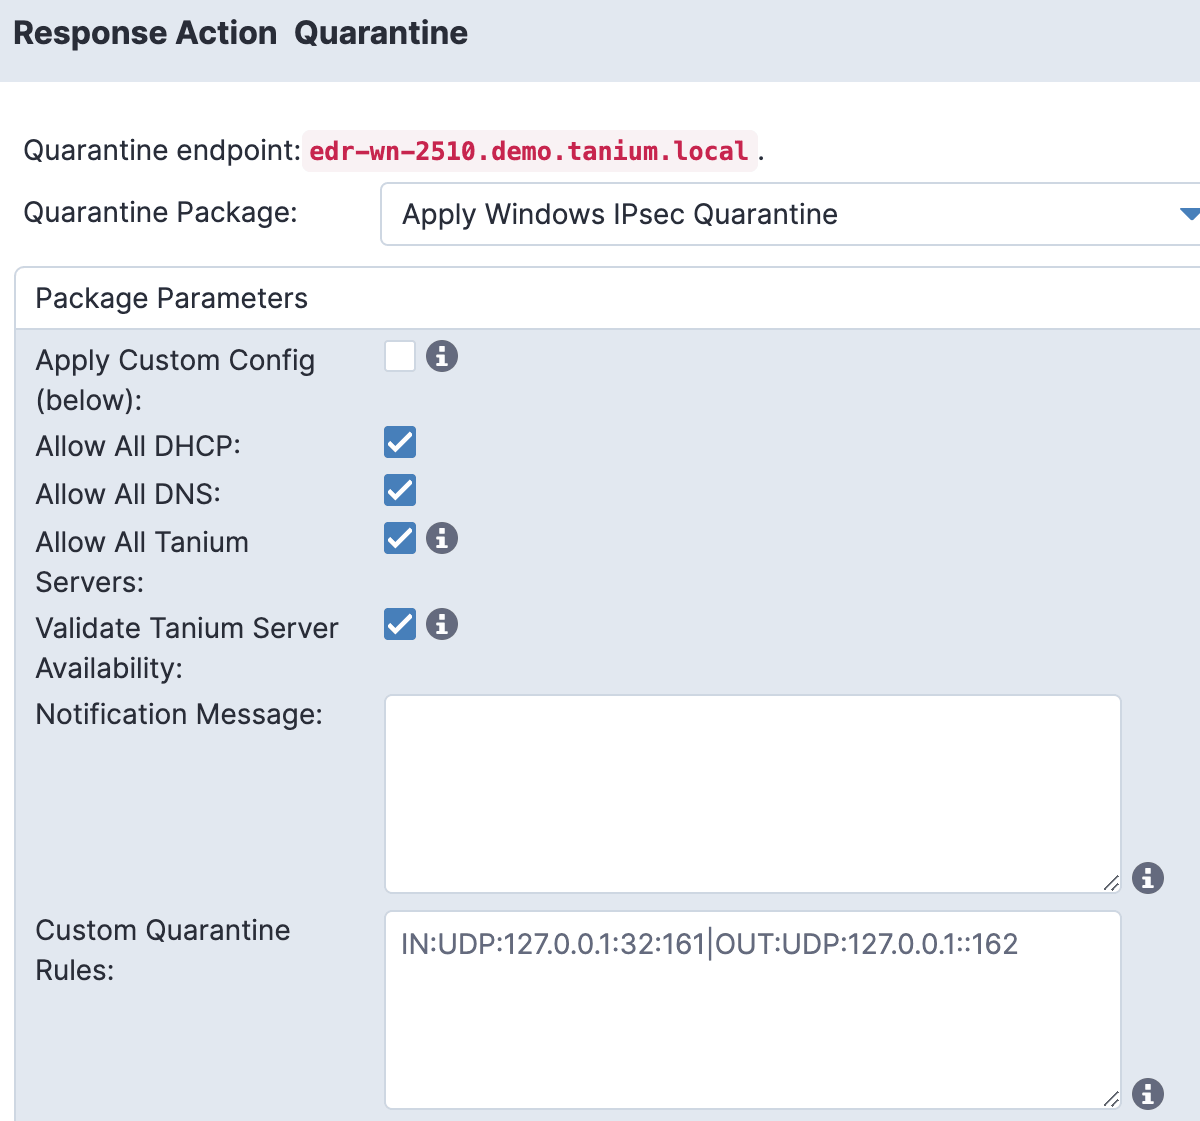
Vous risquez d'être arrêté pour avoir gêné, entravé ou résisté à un agent de police si vous franchissez le ruban de signalisation mis en place par les forces de l'ordre. De même, Tanium peut mettre en place un « ruban jaune de scène de crime » sur les terminaux afin de bloquer toute communication sortante ou entrante avec les ressources du réseau. Par ailleurs, cela permet à nos enquêteurs spécialisés en cybersécurité de continuer à travailler sur le terrain depuis le serveur Tanium tout en menant leur enquête.
Grâce à la fonctionnalité de mise en quarantaine de Tanium, vous pouvez isoler un terminal Windows, Linux ou Mac présentant des signes de compromission ou d'autres activités suspectes.
Les empreintes digitales
S'inspirer du détective le plus célèbre au monde, Sherlock Holmes, peut aider les analystes en sécurité dans leurs enquêtes.
«Rien ne vaut un témoignage de première main. » Les indicateurs présents au sein de l'entreprise sont ceux que vous devriez examiner en premier lieu.
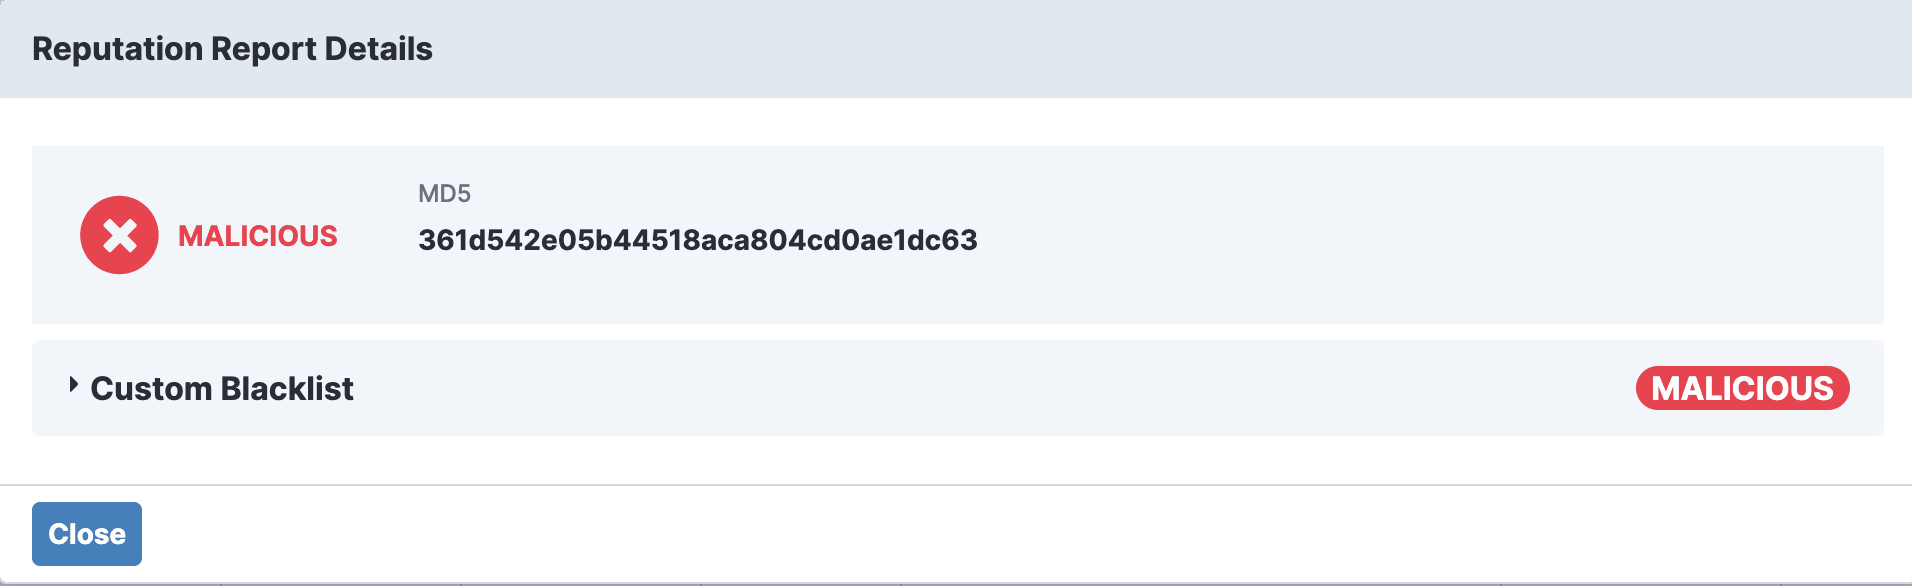
Les indicateurs, ou indicateurs de compromission (IOC), constituent les indices d'une enquête en matière de cybersécurité. Il s'agit des éléments détectés sur un réseau ou dans un système d'exploitation qui sont les plus susceptibles d'indiquer une intrusion informatique. Par exemple, le numéro de fichier ( MD5 ) d'un logiciel malveillant, l'adresse IP ou le nom d'hôte du serveur de commande et de contrôle (C&C), l'adresse e-mail de réception, etc.
L'arme
Un bon enquêteur ne cessera de se demander : « Y a-t-il ici des éléments qui pourraient m'aider à mettre au jour les agissements de l'adversaire et à déterminer quelles armes ou quelle famille de logiciels malveillants ont été utilisées lors de l'attaque ? »
Il s'agit de l'arme utilisée pour commettre l'infraction, et elle constitue un élément essentiel pour élucider cette affaire.
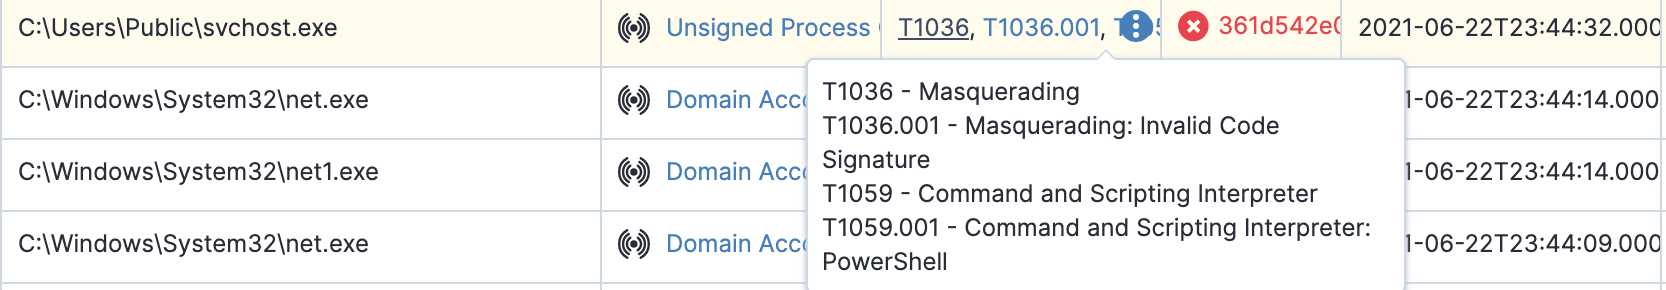
Tanium Signals peut aider à identifier les fichiers et commandes utilisés comme armes grâce à des outils de type « living off the land » sur un terminal infecté. Il décrit les comportements suspects d'un terminal sur la base de règles prédéfinies — par exemple, les événements liés aux processus, au réseau, au registre et aux fichiers, afin de détecter les comportements malveillants et les méthodes d'attaque. Le graphique ci-dessous montre comment des scripts PowerShell malveillants ont été utilisés pour recenser les comptes de domaine à des fins de reconnaissance interne.
Les preuves médico-légales
Notre Holmes des temps modernes devrait posséder des compétences en criminalistique afin de reconstituer le tableau complet de l'attaque au fil du temps.
La collecte et l'analyse des preuves numériques sont essentielles tant pour remédier au problème que pour mettre en place les contrôles appropriés afin d'empêcher de futures attaques similaires. Tanium facilite la collecte rapide et complète de données à des fins d'analyse judiciaire (s'ouvre dans un nouvel onglet) ainsi que le stockage à partir des terminaux infectés.
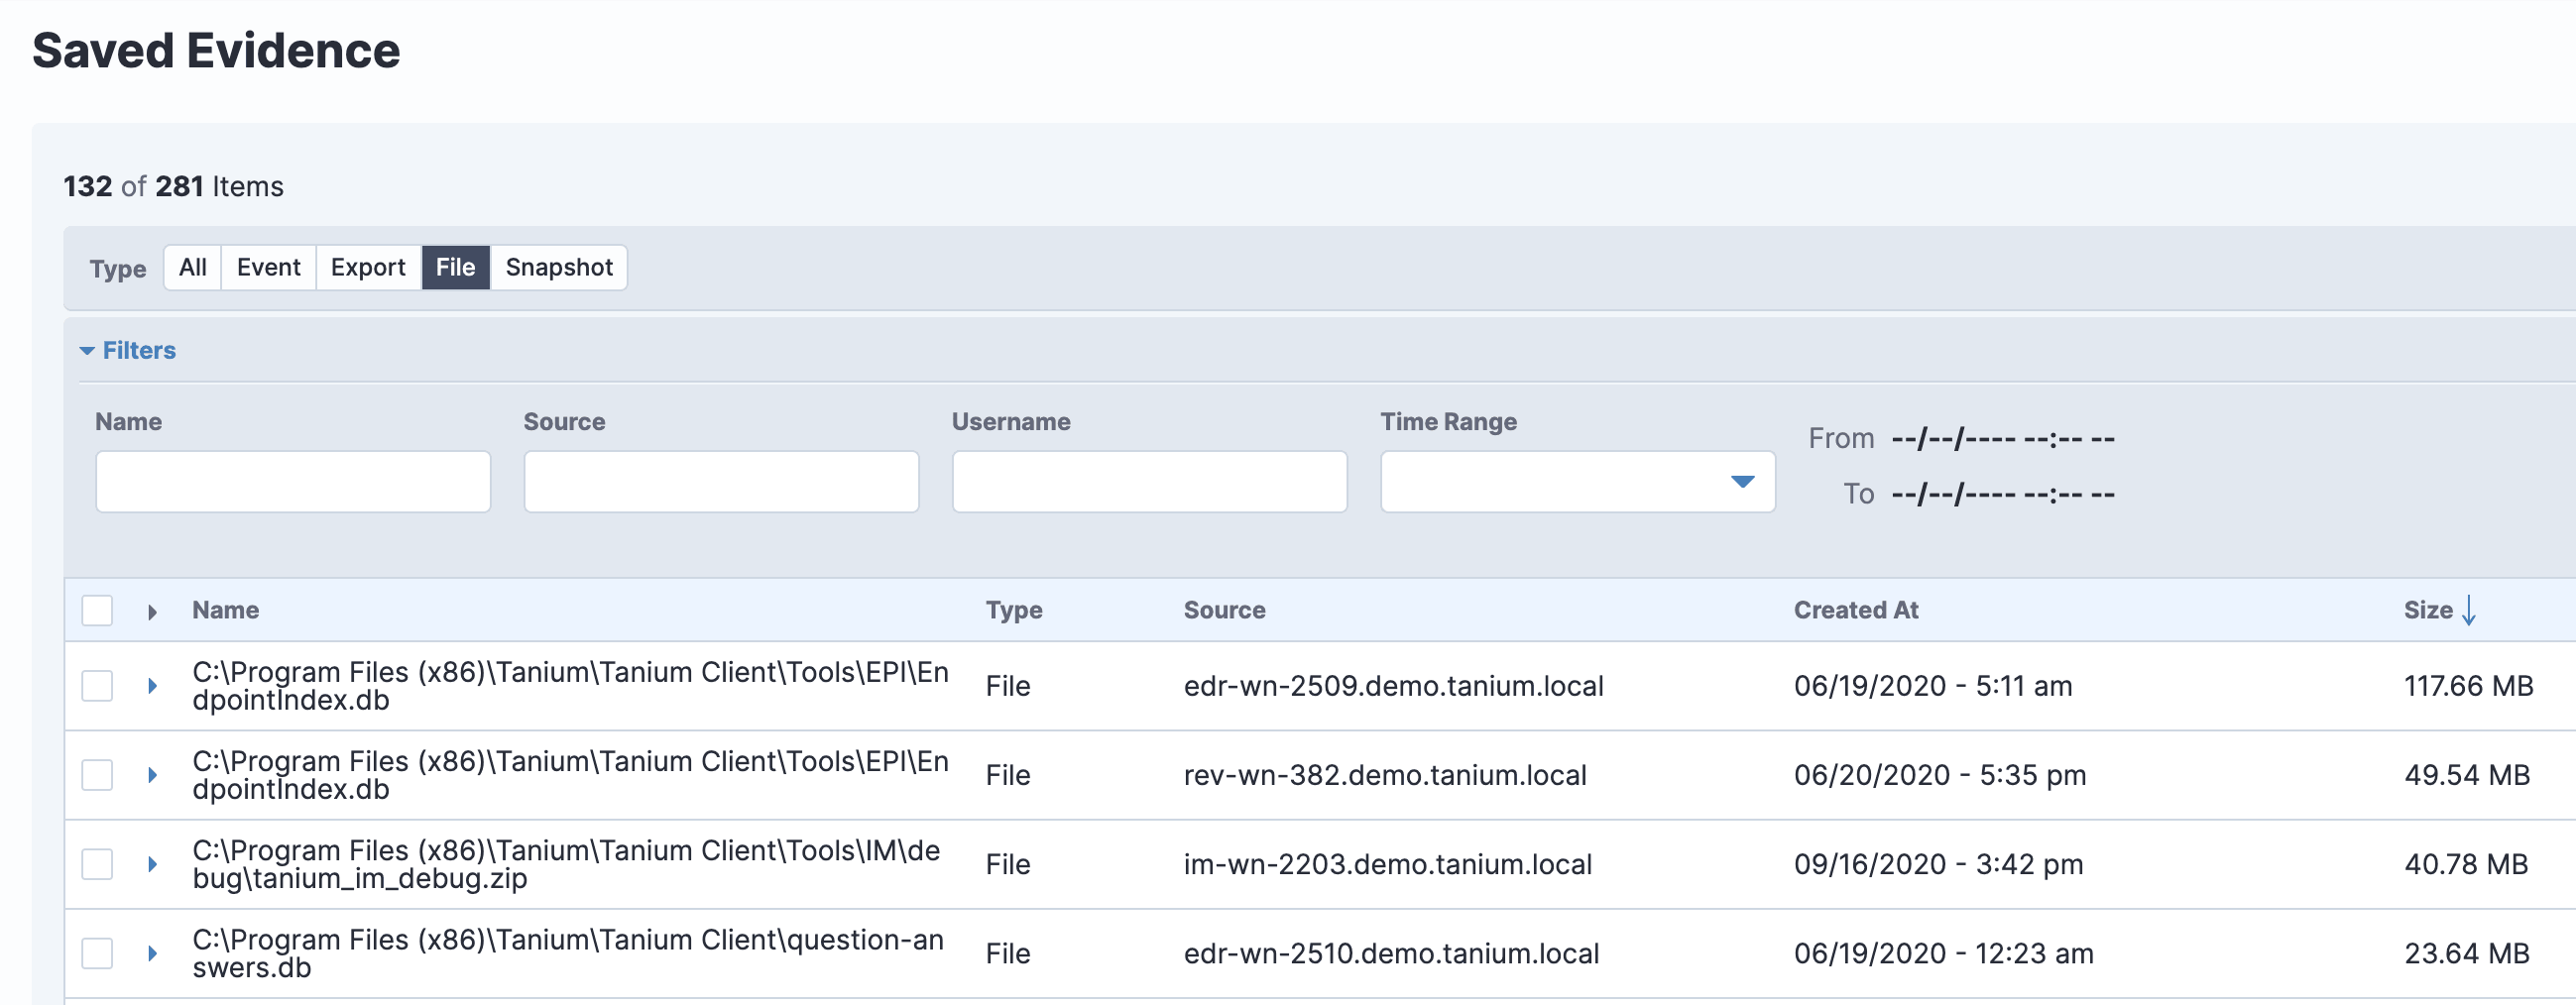
La criminalistique joue le rôle de témoin oculaire dans l'analyse des logiciels malveillants et la collecte de renseignements sur les menaces.
Tanium permet aux équipes de criminalistique de répondre aux exigences de l'analyse criminalistique moderne. Le cycle de vie de la réponse aux incidents peut inclure les étapes supplémentaires suivantes avant la réinstallation du système d'exploitation sur un terminal.
L'entretien avec le témoin oculaire
Tout comme Holmes interrogerait un témoin oculaire d'un crime, l'arborescence de Tanium permet de mieux comprendre la succession d'événements ayant conduit à une intrusion.
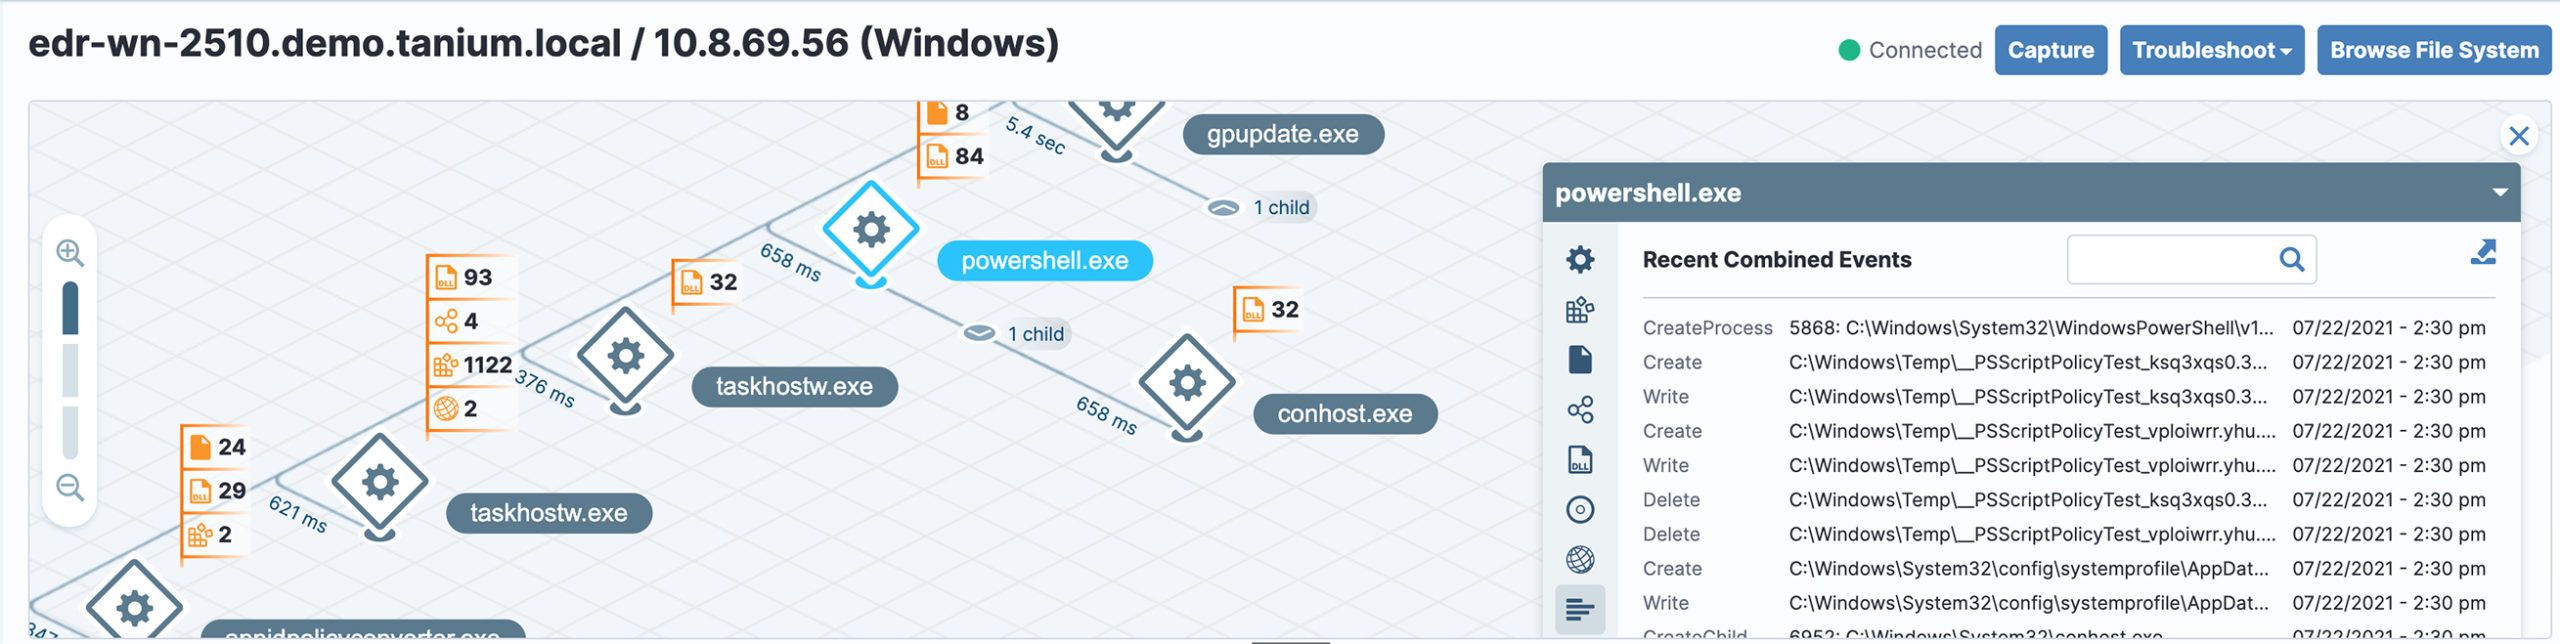
L'arborescence des processus affiche l'activité des fichiers, du réseau, du registre et des processus enfants déclenchée par un processus en cours d'exécution. Cette page fournit également le chemin d'accès et les arguments du processus, le contexte utilisateur, le hachage et la ligne de commande parente — une arborescence des processus réseau, comprenant le processus actuel, ainsi que les nœuds parents, enfants et pairs.
Nettoyage de la scène de crime
Les spécialistes du nettoyage des lieux de crime (également appelés spécialistes de la bioremédiation et agents de nettoyage médico-légaux) désinfectent les lieux de crime et offrent des services professionnels et bienveillants aux familles touchées par ce drame.
Les services de remise en état de Tanium permettent de nettoyer la scène du crime en arrêtant les processus, en désactivant les services, en supprimant des fichiers et des entrées de registre, et bien plus encore.
Les politiques de purge de remédiation sont utilisées sur les terminaux perdus ou volés afin d'effacer à distance les données non essentielles ou de verrouiller le terminal pour empêcher toute tentative de connexion.
Hygiène informatique
Outre les enquêtes criminelles, Tanium peut également contribuer à prévenir la cybercriminalité. En prenant en charge les systèmes d’exploitation de correctifs (Tanium Patch (s’ouvre dans un nouvel onglet)), en mettant à jour les fonctionnalités de sécurité des applications tierces (Tanium Deploy (s’ouvre dans un nouvel onglet)) et en recherchant en permanence les vulnérabilités et les erreurs de configuration (Tanium Comply (s’ouvre dans un nouvel onglet)), Tanium contribue à rendre votre quartier plus sûr et moins vulnérable à la criminalité.
Enseignements tirés
Les outils Tanium facilitent les enquêtes sur les terminaux. Si toutes les enquêtes menées sur les lieux d'un crime présentent leurs propres complexités, certaines situations peuvent impliquer des lieux atypiques ou des exigences particulières dont les forces de l'ordre et les autres intervenants doivent avoir connaissance.
Passionné dès mon plus jeune âge par la sécurité de l'information et la criminalistique, j'ai été attiré par le domaine de la cybersécurité, tout comme Sherlock Holmes l'est par une affaire complexe.
La cybercriminalistique est devenue un sujet très en vogue dans le domaine de la sécurité. Il est important de faire preuve de souplesse et d'apprendre rapidement, d'autant plus que ce domaine est devenu l'un des plus dynamiques et des plus importants en matière de sécurité d'entreprise.
Tanium (s'ouvre dans un nouvel onglet) offre aux enquêteurs en cybersécurité d'excellents outils pour détecter, enquêter, contenir et remédier aux cybercrimes.
Pour en savoir plus sur les solutions de sécurité des terminaux et de gestion des risques proposées par Tanium ( ), rendez-vous sur et demandez une évaluation gratuite de votre cyber-hygiène « » (s'ouvre dans un nouvel onglet) afin de découvrir ce qui se trouve sur votre réseau.

