Interdire ou ne pas interdire, telle est la question épineuse qui fait actuellement l'objet d'un débat parmi les législateurs du monde entier, face à la multiplication vertigineuse des attaques par ransomware visant les entreprises, les administrations publiques et d'autres organisations.
Les partisans de l'interdiction du paiement des rançons liées au ransomware « » estiment qu'il s'agit simplement d'une question d'offre et de demande : si les pirates informatiques savent que les organisations d'un État ou d'un pays n'ont pas le droit de verser des rançons, ils concentreront leurs attaques ailleurs. Le FBI désapprouve la pratique consistant à payer les rançons, estimant que cela incite les malfaiteurs à poursuivre leurs activités. Outre les débats en cours au Congrès, au moins trois États —New York, la Pennsylvanie et la Caroline du Nord — ont envisagé cette année d’interdire le paiement de rançons, et des projets de loi ont été présentés aux niveaux fédéral et des États tant par les républicains que par les démocrates .
Les sceptiques craignent qu'une telle législation ne fasse plus de mal que de bien, en créant une multitude de problèmes supplémentaires pour les victimes de piratage informatique, ce qui pourrait les rendre encore plus vulnérables à de nouvelles menaces. Si une organisation choisit de contourner la loi et de payer une rançon, les pirates informatiques seront alors en mesure de faire chanter la cible afin de la contraindre à garder ces informations secrètes.
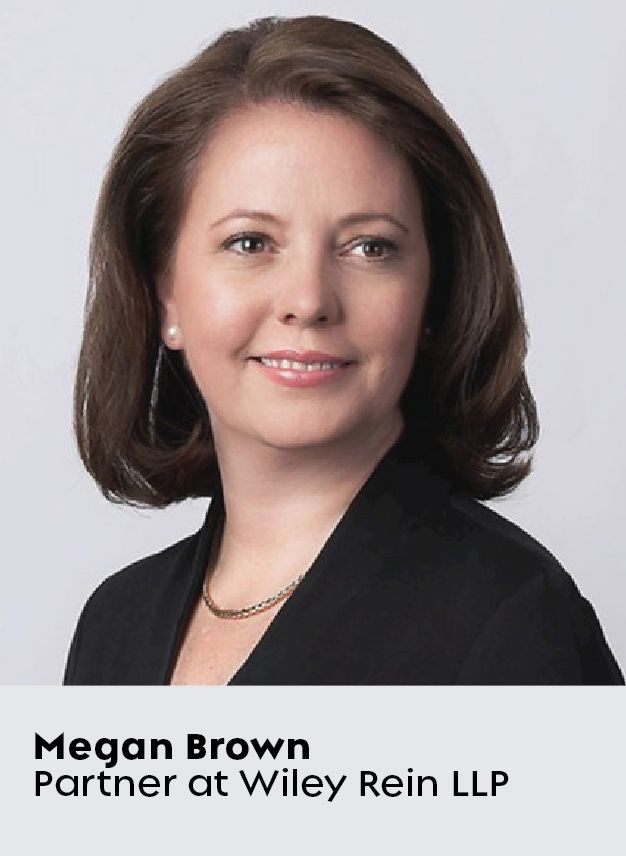
Megan Brown, ancienne conseillère juridique du ministre américain de la Justice, fait partie des sceptiques. Aujourd'hui avocat spécialisé en cybersécurité au sein du cabinet Wiley Rein LLP, M. Brown comprend les chefs d'entreprise et les dirigeants d'organisations qui se retrouvent de plus en plus souvent la cible d'attaques.
Au cours d’un entretien franc avec l’ Endpoint d’, Mme Brown expose son point de vue sur les projets de loi actuellement examinés par le Congrès, qui obligeraient les victimes à signaler les attaques par rançongiciel et les paiements de rançon, et explique pourquoi elle n’est pas convaincue que ces mesures soient efficaces.
La conversation a été condensée et légèrement remaniée pour des raisons de longueur.
Comment conseillez-vous une entreprise victime d'une attaque par ransomware quant à l'opportunité de payer la rançon ?
Les entreprises ont tendance à prendre assez rapidement, de leur propre chef, la décision binaire de payer ou non. Le rôle des avocats consiste alors à gérer les risques liés à cette décision.
Quels sont les risques liés au paiement d'une rançon en vertu de la législation en vigueur ?
Vous courez le risque de verser de l'argent à des terroristes. Et c'est illégal. Divers régimes réglementaires fédéraux, qu'il s'agisse de l'Office of Foreign Assets Control [OFAC] ou d'autres organismes, imposent un véritable « stop » avant que vous ne versiez de l'argent à des terroristes ou à toute personne figurant sur la liste des entités désignées.
«Les partisans d’une position absolue — « Il est immoral de payer la rançon » — devraient aller dire cela à un cabinet médical qui ne parvient pas à programmer d’opérations chirurgicales. »
Il s'agit d'un régime de responsabilité objective, ce qui signifie que même si vous ne saviez pas que vous versiez de l'argent à une organisation servant de façade à un groupe terroriste, si cela venait à être révélé, vous auriez des ennuis.
Alors, pourquoi les entreprises finissent-elles par payer les cybercriminels ?
Il y a là un risque énorme dont, je pense, les gens ne se rendent pas compte. Si vous occupez un poste de cadre supérieur ou si vous siégez au conseil d'administration d'une entreprise, vous avez une obligation fiduciaire envers cette entreprise, ses actionnaires, ses propriétaires et ses investisseurs — qu'il s'agisse de fonds spéculatifs ou de grands-parents qui ont placé leur épargne-retraite en bourse.
Imaginons donc que votre entreprise soit victime d'une attaque par ransomware paralysante de type « ». Vous n'arrivez pas à faire fonctionner vos sauvegardes, et toutes vos données sont chiffrées. Si vous ne payez pas la rançon, remplissez-vous votre obligation fiduciaire ? Si vous pouvez faire économiser à l'entreprise plusieurs centaines de milliers en bitcoins, quelle serait alors la décision la plus rationnelle que ce mandataire devrait prendre ? Dans de nombreux cas, c'est pour payer.
Beaucoup pensent que payer une rançon n'est pas la bonne solution. Point. Les entreprises ne devraient-elles pas assumer davantage leurs responsabilités en matière de protection dès le départ ?
Ceux qui adoptent une position absolue — « Il est immoral de payer la rançon » — devraient aller dire cela à un cabinet médical de l' , , qui ne parvient pas à programmer d'interventions chirurgicales. Ou encore une entreprise qui ne peut pas accéder à ses fichiers essentiels, qui ne peut pas fournir ses services, et qui est vouée à disparaître.
«Je ne suis tout simplement pas convaincu que la solution consiste à punir les victimes. »
Je rejette l'idée selon laquelle ces entreprises seraient elles-mêmes responsables de cette situation. Et même si c'était le cas, d'un point de vue sociétal, la bonne solution consiste-t-elle à laisser une entreprise faire faillite ? Qu'une école ne puisse plus fonctionner ou qu'une multitude de données sensibles se retrouvent sur le dark web ?
Néanmoins, n'y a-t-il pas des arguments d'intérêt général en faveur de l'arrêt des paiements aux auteurs de rançongiciels ?
Oh, bien sûr. Vous êtes en train de créer un marché qui comporte des incitations
à poursuivre ces mauvaises pratiques, n'est-ce pas ? Il y a des malfaiteurs qui proposent des logiciels de rançon en tant que service à d'autres malfaiteurs, car cela leur rapporte de l'argent. Je ne suis tout simplement pas convaincu que la solution consiste à punir les victimes.
Pourquoi ne pas prendre des mesures strictes pour limiter l'utilisation des cryptomonnaies dans le cadre du paiement de rançons ?
Les spécialistes de la blockchain diront que l'utilisation du bitcoin et de ces monnaies numériques est en réalité utile, car il existe des moyens de retracer les paiements. Vous l'avez constaté lorsque le ministère de la Justice (DOJ) a récupéré une partie de la rançon versée dans l'affaire Colonial Pipeline.
Que pensez-vous des lois relatives aux ransomwares que l'administration Biden promeut et que le Congrès examine actuellement ?
Il semble qu'un consensus se dessine en faveur d'une obligation générale de signalement des incidents. Certains projets de loi obligeraient les victimes à signaler très rapidement aux autorités si elles ont été victimes d'une attaque ou d'une menace par ransomware, si elles ont versé une rançon et à qui. Le secteur privé doit savoir que, en cas de cyberattaque, on attendra de vous que vous la signaliez.
Est-il probable que l'on voie adopter une loi qui interdirait purement et simplement le paiement de la rançon ?
Cela ne m'étonnerait pas de découvrir que cela figure dans l'un des projets de loi les moins viables.
Ce n'est pas là que se trouve la dynamique ?
D'après ce que j'ai pu constater, la procédure consiste à vérifier si le nom figure sur les listes de personnes indésirables, puis à envisager des alternatives au paiement, par exemple en demandant : « Pouvez-vous reprendre vos activités grâce à vos sauvegardes ? » Pourriez-vous faire autre chose avant le paiement ?
«Si vous comptez légiférer, vous devriez essayer d’encourager l’action volontaire par la carotte plutôt que par le bâton. »
L'idée est de vous assurer que vous avez bien effectué toutes les vérifications nécessaires avant le paiement. Pour être franc, je pense qu’une grande partie de ces vérifications est déjà effectuée. Aucune entreprise ne souhaite se mettre en porte-à-faux avec le régime de l'OFAC.
Les obligations supplémentaires en matière de déclaration proposées sont-elles raisonnables ?
Je crains que l'obligation de signalement ne risque de freiner la coopération volontaire . De nombreuses entreprises contactent déjà le DHS [Département de la Sécurité intérieure]. Ils appellent le FBI.
Lorsqu'une loi vous oblige à faire une déclaration dans un délai de 72 heures et que, si vous commettez une erreur, l'État ne manquera pas de vous sanctionner, cela change la donne. Aujourd'hui, vous pourriez vous sentir plus libre de dire : « Voilà ce que nous avons vu, mais nous ne savons pas exactement de quoi il s'agit. »
[À lire également : Comment les entreprises font face aux ransomwares]
Vous pourriez vous permettre d'être un peu plus libre dans vos propos que si vous deviez rédiger un rapport écrit qui doit respecter les 25 critères suivants — et si vous commettez une erreur, l'agence peut vous sanctionner d'une amende.
Si vous étiez chargé(e) de rédiger les lois, quelles seraient-elles ?
Je ne sais pas si nous avons besoin d'une nouvelle loi. Ou bien, si vous comptez légiférer, vous devriez essayer d’encourager l’action bénévole en misant davantage sur la carotte que sur le bâton.
Si vous voulez que quelqu'un fasse quelque chose, il faut que cela ne lui coûte pas cher et qu'il n'y prenne aucun risque, n'est-ce pas ? Offrez-leur des garanties en matière de responsabilité, facilitez-leur la tâche. Il existe déjà la loi CISA (Cybersecurity Information Sharing Act de 2015), qui est de nature permissive. Elle encourage le partage volontaire et offre toute une série de garanties intéressantes pour cette activité. Je ne sais pas pourquoi ils n'envisagent pas de renforcer cela, mais voilà où nous en sommes.

