Chaque année, les organisations investissent de plus en plus d'argent pour sécuriser leurs actifs. Et chaque année, les menaces qui pèsent sur ces actifs s'intensifient.
Selon le cabinet d'études technologiques Gartner, les dépenses mondiales totales consacrées à la cybersécurité atteindront 172 milliards de dollars en 2022, contre 137 milliards de dollars il y a à peine deux ans. Les grandes entreprises augmentent leur budget de sécurité de 12 % en moyenne chaque année.
Parallèlement, le nombre d'infractions graves a augmenté de 25 % , passant de 2020 à 2021. Le coût des attaques par ransomware a été multiplié par plus de 50 depuis 2015, selon Cybersecurity Ventures, qui prévoit que les pertes dépasseront 265 milliards de dollars d'ici 2031.
« Le secteur de la sécurité est en crise », déclare Steve Zalewski, ancien responsable de la sécurité des systèmes d'information chez Levi Strauss et désormais consultant indépendant en cybersécurité chez S3 Consulting.
De nombreux facteurs ont contribué à ce décalage entre les dépenses engagées et les résultats obtenus, explique M. Zalewski. Selon lui, les fournisseurs doivent mieux partager leurs ressources et collaborer davantage pour contrecarrer les attaquants. Et les professionnels de la sécurité doivent mieux comprendre le rôle qu'ils jouent pour aider l'entreprise à générer des bénéfices.
Mais l'une des principales raisons tient à un décalage fondamental entre la manière dont les RSSI et les dirigeants d'entreprise évaluent la réussite.
Suivez la piste de l'argent
Selon M. Zalewski, de nombreux professionnels de la cybersécurité évaluent les mauvais indicateurs. Les responsables de la sécurité des systèmes d'information (RSSI) se présenteront devant le conseil d'administration pour évoquer le nombre d'attaques bloquées, d'e-mails malveillants supprimés, d'employés formés à reconnaître les tentatives d'hameçonnage de type « », ou encore les sommes investies dans la mise à niveau de leur technologie de gestion des informations et des événements de sécurité (SIEM). Mais on ne parle pas assez de l'impact des cyberattaques réussies sur les résultats financiers de l'entreprise, ni du coût que cela représente pour celle-ci de limiter ces risques.
«En tant que RSSI, mon rôle n’est pas d’assurer la sécurité de l’entreprise. » « Mon travail consiste à protéger les bénéfices »Steve Zalewski, ancien responsable de la sécurité des systèmes d'information chez Levi Strauss
Une enquête « septembre 2021 » menée par , Harvard Business Review, , Analytic Services a révélé que 68 % des RSSI présentent des indicateurs techniques aux décideurs. La mesure « 56 % » ne concerne que les préjudices financiers potentiels.
« En tant que RSSI, mon rôle n’est pas d’assurer la sécurité de l’entreprise », déclare M. Zalewski. « Mon travail consiste à protéger les bénéfices. »
Investir massivement dans des solutions de sécurité réduit les bénéfices ; ces investissements doivent donc être justifiés. Selon M. Zalewski, les responsables de la sécurité des systèmes d'information (RSSI) doivent établir un lien entre les risques liés à la cybersécurité et les risques opérationnels, puis les quantifier d'une manière compréhensible pour les dirigeants et le conseil d'administration. Cela conduit en fin de compte à s'interroger sur le niveau de risque que les entreprises sont prêtes à assumer, ainsi que sur les dépenses qu'elles sont disposées à engager pour réduire leur exposition au risque.
L'indicateur qui prime sur tous les autres ? « Le chiffre d'affaires », explique Bob Zukis, fondateur et PDG de Digital Directors Network, qui conseille les entreprises en matière de gouvernance numérique et cybernétique, et professeur associé à la Marshall School of Business de l'USC. Si vous souhaitez attirer l'attention du conseil d'administration, commencez par parler d'argent.
« C'est votre point de départ », déclare Zukis. « Si vous arrêtiez le système commercial numérique, qu’adviendrait-il des revenus générés par ce système ? » « Dès lors que vous aurez mis en adéquation les mesures de sécurité et le chiffre d'affaires, le conseil d'administration vous écoutera sans relâche. »
Mettre en correspondance les risques et le chiffre d'affaires
En juin, Gartner a publié une liste de 20 indicateurs axés sur les résultats que les organisations peuvent utiliser pour évaluer la valeur de leurs investissements en matière de sécurité. Les organisations peuvent s'appuyer sur les indicateurs qu'elles mesurent déjà — tels que le délai moyen de résolution des incidents, la fréquence des correctifs et le taux de clics sur les e-mails de hameçonnage — et comparer leurs résultats à ceux d'autres entreprises de leur groupe.
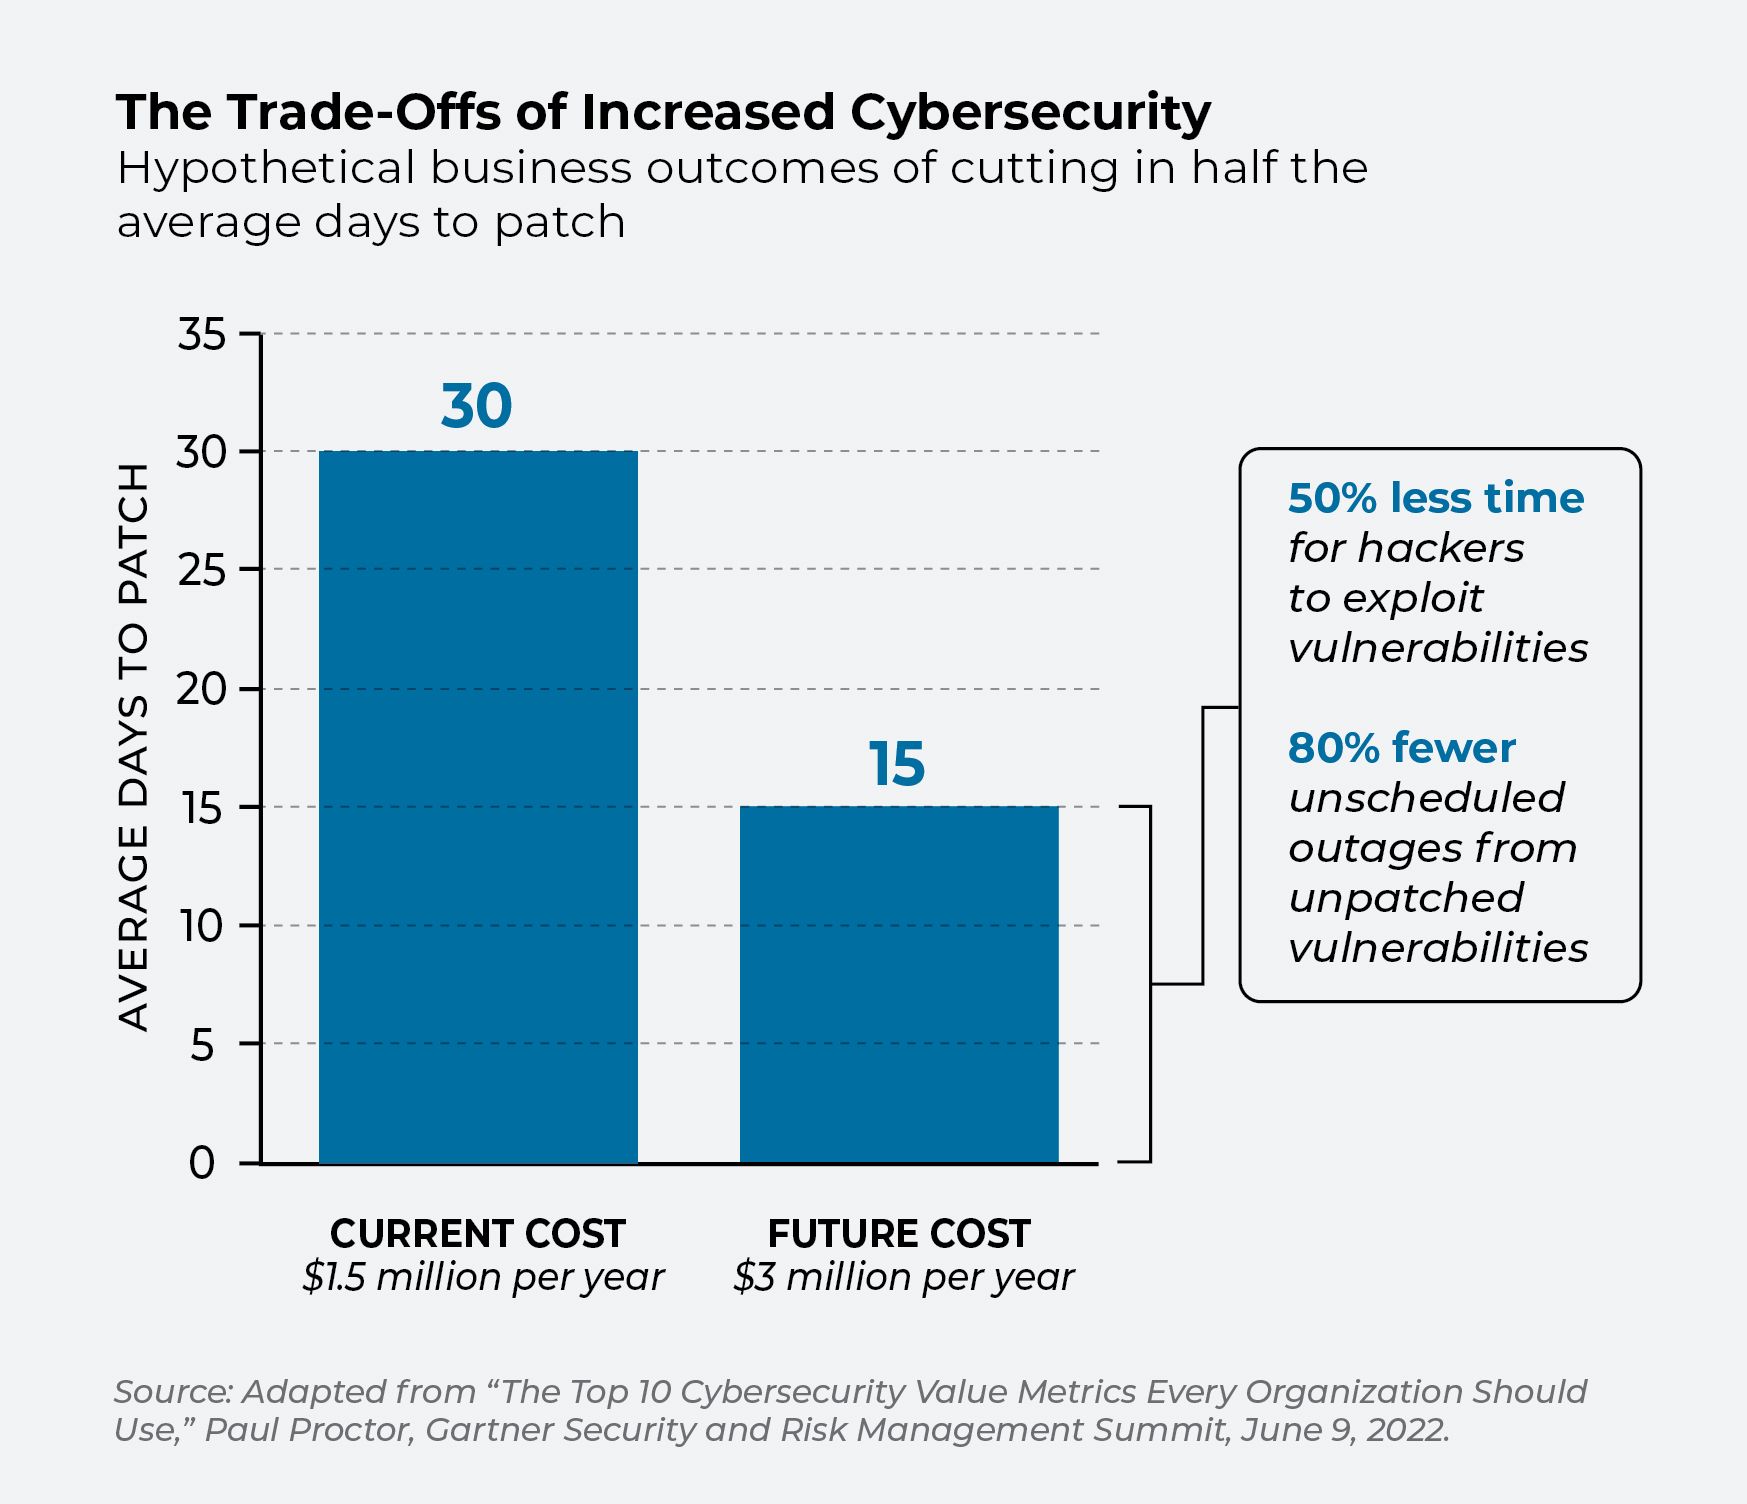
« Disposer d'un ensemble commun de critères de référence permettra aux responsables de la sécurité des systèmes d'information (RSSI) d'avoir des « discussions mûres sur les investissements en cybersécurité dictés par les besoins de l'entreprise », a déclaré Paul Proctor, vice-président et analyste émérite chez Gartner, lors d'un webinaire organisé en avril. À partir de là, les responsables de la sécurité et les dirigeants d'entreprise peuvent aborder des questions telles que le coût qu'impliquerait la réduction du délai nécessaire à la correction des vulnérabilités de 30 jours à 15 jours, et se demander si la réduction supplémentaire du risque justifie cet investissement. (Voir le graphique ci-dessous.)
« Les conseils d’administration considèrent la sécurité comme de la magie et les professionnels de la sécurité comme des sorciers », a déclaré M. Proctor. « Donnez un peu d'argent au sorcier, il lancera quelques sorts et l'organisation sera protégée. » Si quelque chose tourne mal, ils disent : « Je suppose qu’il nous faut un nouveau magicien. » « Cela a conduit à de très mauvaises décisions d'investissement. »
Parlons chiffres et bon sens
Cependant, évaluer l'impact potentiel des incidents de sécurité sur le chiffre d'affaires d'une entreprise relève encore davantage de l'art que de la science. Il est relativement facile d'estimer le manque à gagner si un site de commerce électronique est hors service pendant une heure. « Calculer l'impact financier des systèmes numériques qui soutiennent une entreprise physique, comme celles du secteur industriel ou pharmaceutique, est un véritable casse-tête », explique Kevin Richards, président de la division Solutions de gestion des risques cybernétiques chez X-Analytics.
«Le calcul de notre impact financier constitue le plus grand défi auquel le secteur de la cybersécurité est confronté depuis 30 ans. »Kevin Richards, président de la division Solutions de gestion des risques cybernétiques chez X-Analytics
« C'est le plus grand défi auquel le secteur de la cybersécurité ait été confronté depuis 30 ans », déclare M. Richards, dont l'entreprise s'appuie sur des données issues de plus d'une décennie de déclarations de sinistres en matière de cyberassurance et de violations de données réelles pour calculer les dommages potentiels d'une attaque réussie. La plateforme cloud de X-Analytics aide ensuite les dirigeants à prendre des décisions éclairées quant à l'affectation de leurs budgets de sécurité et à la manière dont ceux-ci pourraient évoluer au fil du temps.
« Les indicateurs qui comptent le plus, ainsi que l'importance que les dirigeants d'entreprise leur accordent, peuvent varier considérablement d'une organisation à l'autre », explique M. Richards. L'essentiel est que les responsables de la sécurité des systèmes d'information (RSSI) se réunissent avec les dirigeants de l'entreprise et aient une discussion franche au sujet de leur tolérance au risque.
[À lire également : Les scores de risque cyber ne devraient pas se résumer à un simple chiffre]
« Dès lors que l’on commence à chiffrer concrètement ces risques, on se rend compte qu’ils sont bien plus importants que ce que l’on imaginait », ajoute-t-il. « Ce n’est pas quelque chose que l’on peut faire à la va-vite. »
Il ne s'agit pas non plus d'une discussion que les entreprises peuvent se permettre de repousser, en particulier celles qui sont cotées en bourse. Les récentes propositions de la SEC en matière de gouvernance d' , invitent les sociétés cotées à accorder une attention bien plus grande aux questions de sécurité. L'évaluation de l' des risques cybernétiques au niveau du conseil d'administration deviendra une nécessité, et non plus un simple atout.
« Les conseils d’administration devront compter parmi leurs membres une personne qui maîtrise les enjeux liés à la cybersécurité », déclare M. Zukis, du Digital Directors Network. « Les responsables de la sécurité des systèmes d'information (RSSI) devront définir les notions de quantification et d'importance relative de manière à ce qu'elles se traduisent en dollars et en cents. » « Et s’ils ne sont pas capables de raconter cette histoire, ils devront se trouver un autre emploi. »

