Sujet
Tanium Blog

Les commandes Slash apportent des workflows SecOps experts à Atlas
Avec /hunt, /investigate et /signal, Atlas transforme une simple interaction de chat en un workflow SecOps guidé basé sur l’état des endpoints en temps réel.
L’IA accélère la découverte des vulnérabilités. Tanium vous aide à suivre le rythme.
Les résultats quotidiens de vulnérabilité dans les environnements clients Tanium sont passés de 10-40 milliards à 101 milliards après mi-juin 2026. Voici ce qui motive la hausse et comment suivre le rythme.

Présentation d’Agentic SecOps : réalité des endpoints en temps réel pour le SOC piloté par l’IA
Agentic SecOps modifie le modèle d’exploitation : avec Tanium Atlas, les équipes de sécurité peuvent diriger le travail en langage naturel, la raison plutôt que les données d’endpoint en temps réel et garder les humains sous contrôle.

Le programme de stages d’été de Tanium : une plateforme de lancement pour le leadership en cybersécurité
Découvrez le programme de stages d’été de Tanium et pourquoi c’est une excellente option pour les étudiants et les professionnels qui entrent dans la cybersécurité.

Outils d’automatisation de la sécurité : ce qu’ils sont et comment ils fonctionnent
Les outils d’automatisation de la sécurité utilisent des workflows logiciels pour détecter, enquêter et remédier aux cybermenaces avec une intervention manuelle minimale. En s’intégrant à votre pile de sécurité, ces outils réduisent la fatigue liée aux alertes, accélèrent la réponse automatisée aux incidents et maintiennent une conformité continue.

La gestion automatisée des vulnérabilités a été expliquée : outils, processus et avantages
La gestion automatisée des vulnérabilités utilise une analyse continue, une hiérarchisation basée sur les risques et des workflows de remédiation orchestrés pour identifier, évaluer et corriger les faiblesses de sécurité avec une intervention manuelle minimale.

Élaborer une stratégie efficace de sécurité des endpoints en 2026
Une stratégie de sécurité des endpoints est un plan structuré qui définit la manière dont une organisation protège, surveille et gère tous les appareils se connectant à son réseau (y compris les ordinateurs portables, les ordinateurs de bureau, les serveurs, les appareils mobiles, les charges de travail cloud et les systèmes OT) grâce à des politiques coordonnées pour le contrôle d’accès, la détection des menaces, la gestion des vulnérabilités et la réponse aux incidents.

Au sein de Tanium : célébrer les femmes en ingénierie avec Julia Grunewald, titulaire du brevet et résolveuse de problèmes
Chaque grande innovation commence par quelqu’un qui est prêt à poser une meilleure question. Lors de la Journée internationale des femmes en ingénierie, nous célébrons les femmes qui examinent un processus rompu et décident de construire quelque chose de nouveau. Chez Tanium, nous avons beaucoup de femmes. En 23 juin, nous sommes fiers de mettre en lumière Julia Grunewald, une chef de produit qui a pensé différemment, changé la façon dont nos clients comprennent les risques et obtenu deux brevets américains en cours de route.

Gestion continue des vulnérabilités : votre programme est-il réellement continu ?
La gestion continue des vulnérabilités (CVM) est une approche continue et automatisée pour découvrir, analyser, hiérarchiser et corriger les faiblesses de sécurité dans l’environnement informatique d’une organisation. Il remplace les analyses périodiques par une visibilité en temps réel qui réduit les fenêtres d’opportunités des attaquants.

Tanium Atlas : un opérateur. Le poids total de la plateforme.
Tanium Atlas est généralement disponible pour chaque client commercial et du cloud du gouvernement américain. Voici ce qui change pour les opérateurs qui font le travail dans un paysage de menaces IA, et pourquoi je voulais écrire cela moi-même.

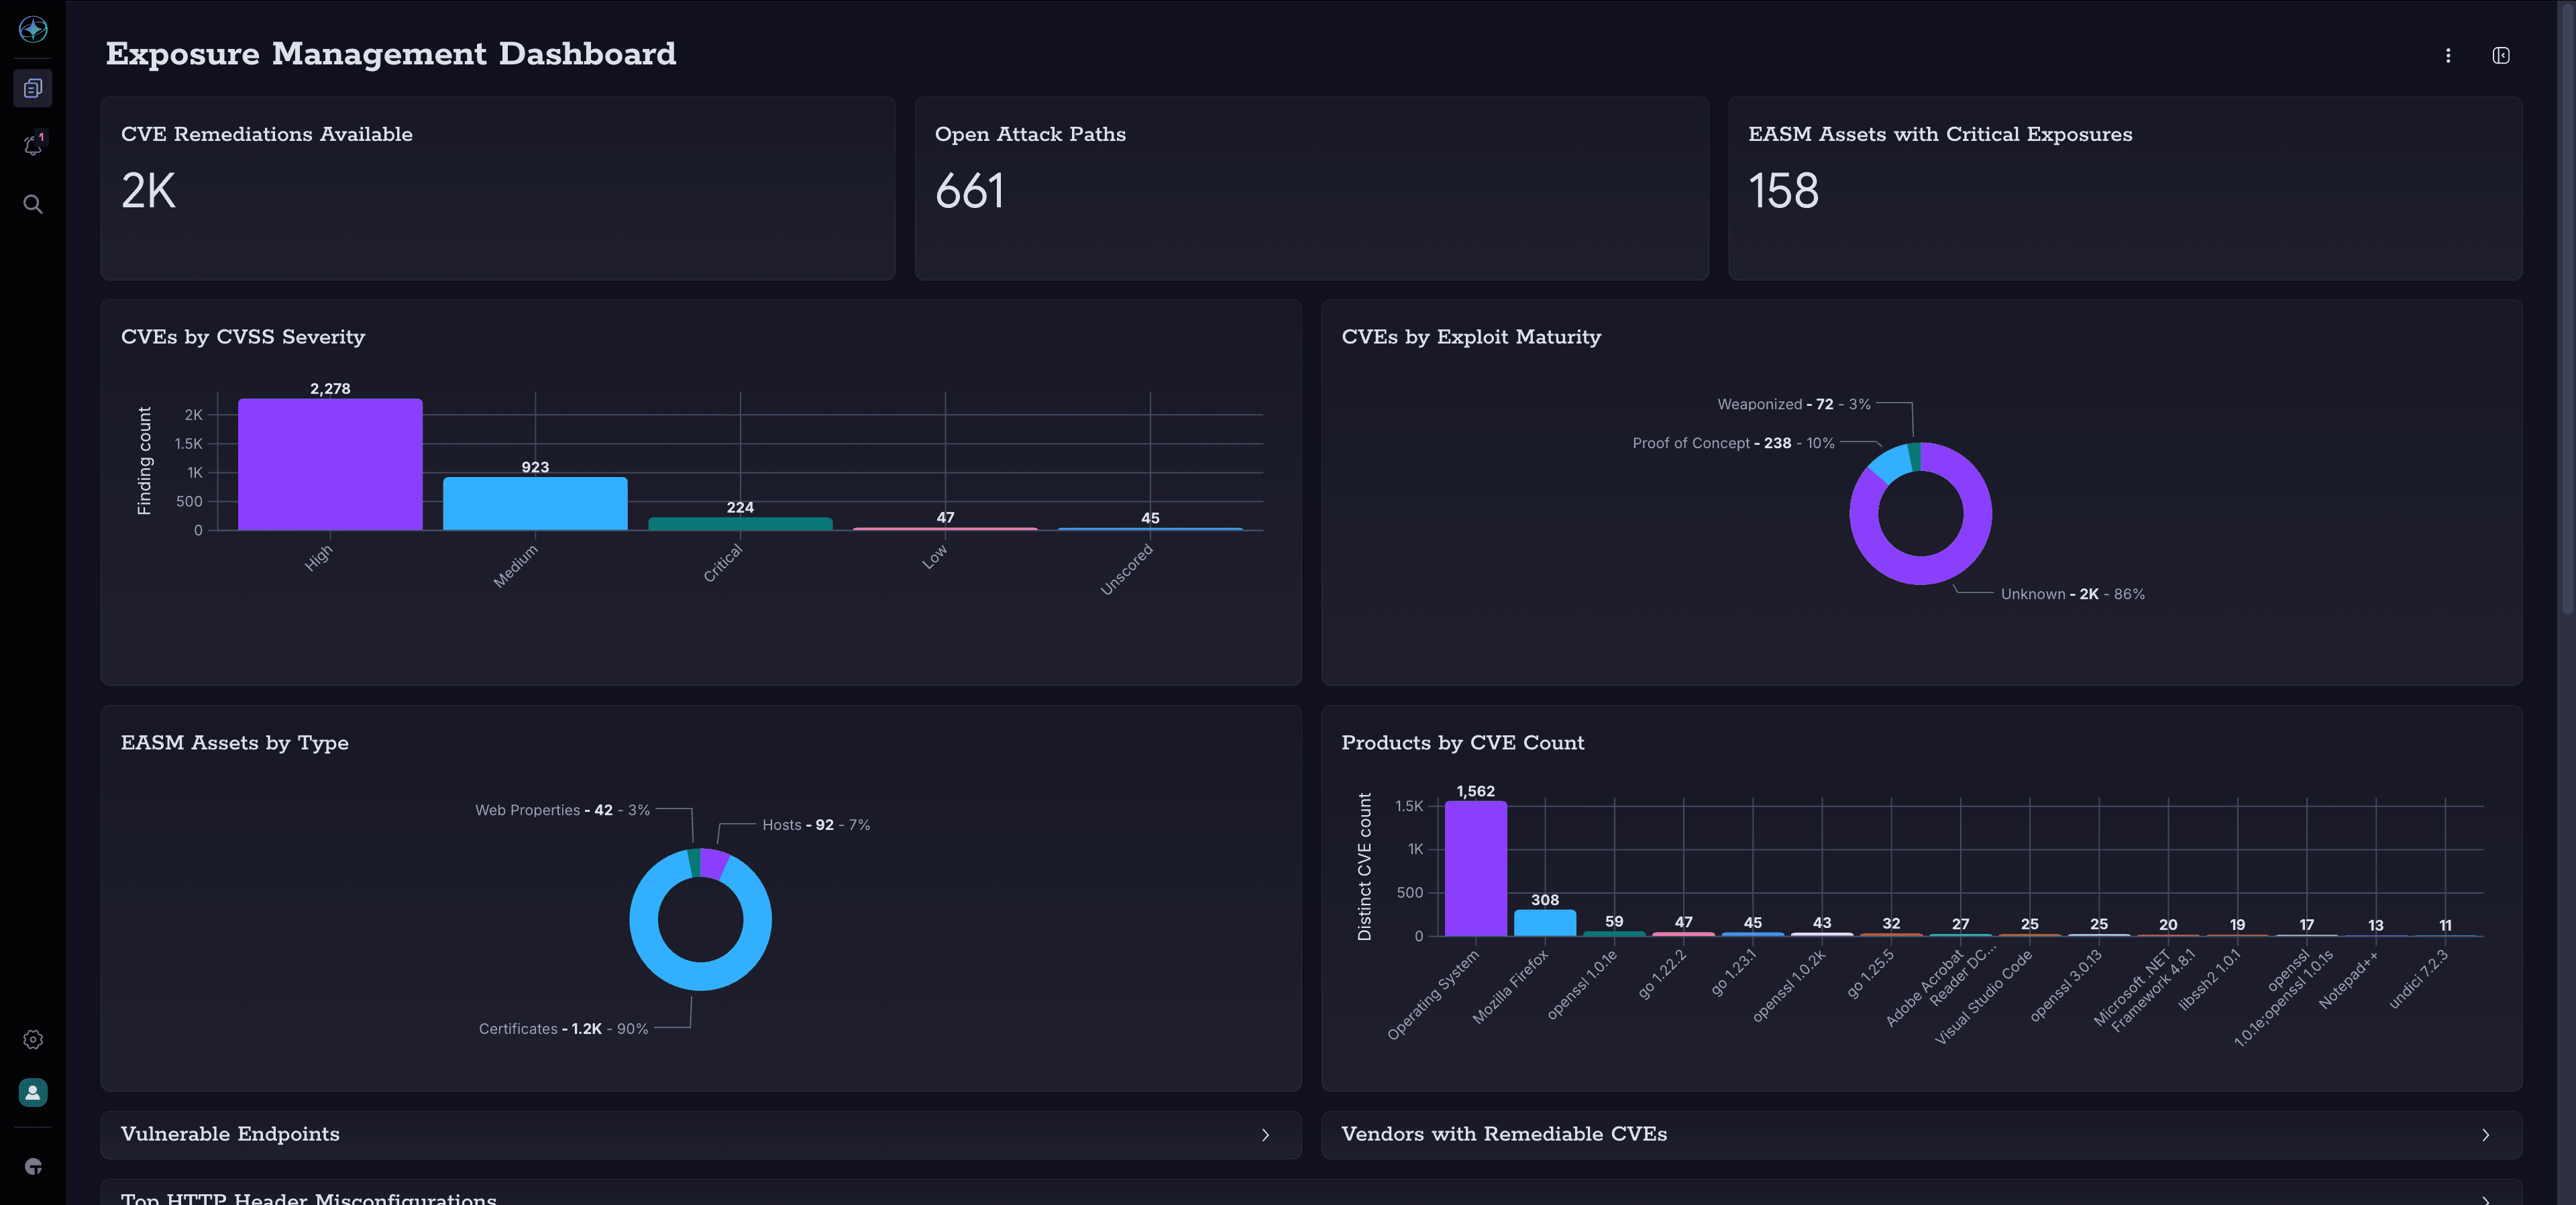
Voir la surface d’attaque complète. Agissez sur ce qui compte réellement.
Les volumes CVE augmentent, les menaces découvertes par l’IA se multiplient et la visibilité sur toute la surface d’attaque reste fragmentée. Les solutions intégrées et les transferts manuels ne peuvent tout simplement pas suivre le rythme. Les organisations qui prennent de l’avance partagent un point commun : elles ont remplacé les workflows fragmentés par une hiérarchisation alimentée par l’IA et une remédiation autonome dans une vue unifiée des risques internes et externes.
Mise à jour de sécurité : la réponse de Tanium à la violation de Klue qui a permis l’exfiltration de données de Salesforce
La réponse de Tanium à la violation de la chaîne d’approvisionnement de Klue qui a exposé les données CRM de Salesforce. Découvrez ce qui s’est passé, quelles informations ont été impliquées et comment rester en sécurité.

