Sujet
Renseignements sur les menaces
Chasser ou être chassé : les chasseurs de HuntIQ s'attaquent au php2shell
Découvrez comment Tanium a mis en place un inventaire PHP à l'échelle de l'ensemble du parc dans chaque tenant de Tanium Cloud environ huit heures après la publication par PHP de son correctif php2shell .
Chasser ou être chassé : l'accident qui révèle tout sur le HTTP2Shell
Découvrez comment Tanium a transformé un bug dissimulé dans un autre logiciel en une solution à l'échelle de l'ensemble du parc informatique, grâce à une campagne de recherche Tanium Atlas éprouvée et à des conseils de détection validés en laboratoire, le tout en l'espace d'une journée après l'élargissement de la portée de la faille.
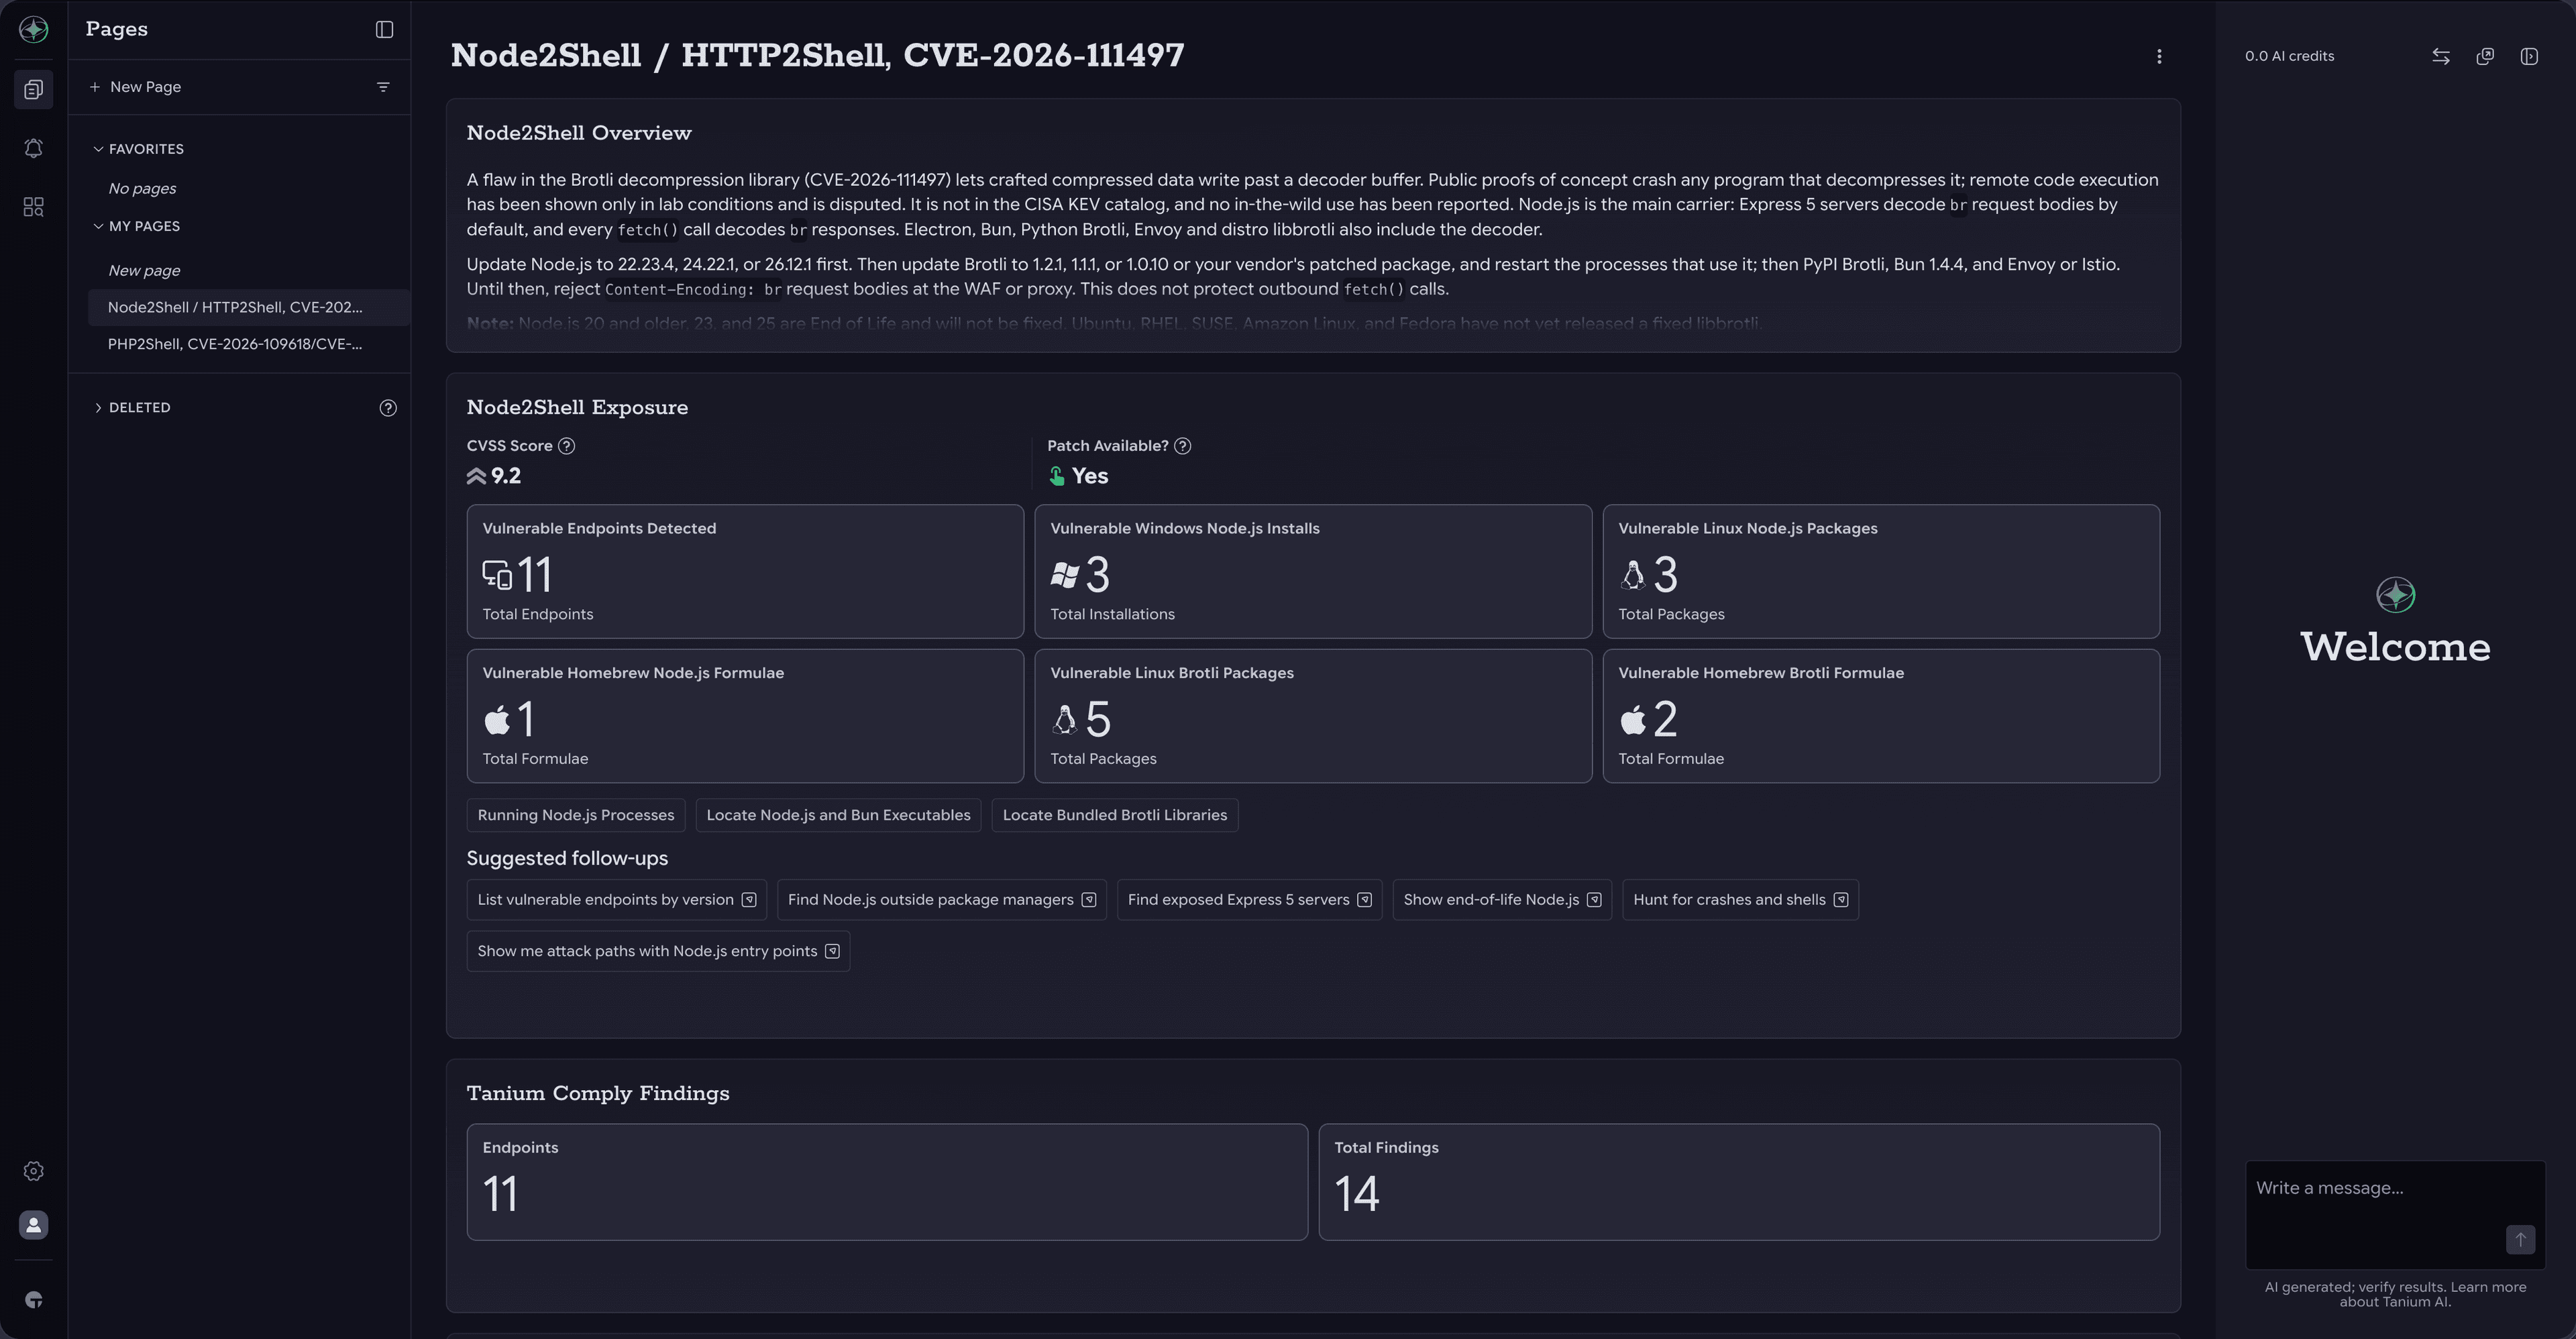
HTTP2Shell : Identifier et corriger les copies vulnérables de Brotli avec Tanium
Une faille critique dans le décodeur Brotli de Google (CVSS 9,2) peut permettre à un attaquant distant de provoquer le plantage ou de prendre le contrôle d'applications qui décompressent des données Brotli. Mettez à jour Node.js, Python Brotli et Bun dès maintenant.
Faille de sécurité eMudhra CA : identifiez et corrigez vos vulnérabilités avec Tanium
Les clés privées de huit autorités de certification intermédiaires eMudhra peuvent être calculées à partir de leurs certificats publics. Les navigateurs les bloquent dès leur mise à jour ; la plupart des autres logiciels nécessitent une mise à jour de leur liste de certificats de confiance.
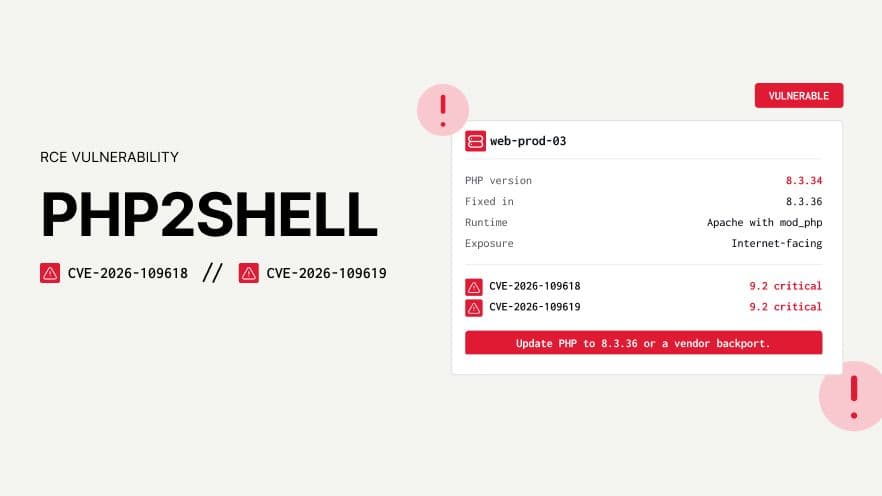
PHP2Shell : Réponse aux points CVE-2026-109618 et CVE-2026-109619
Deux failles critiques dans le cœur de PHP (CVSS 9,2) permettent à un attaquant non authentifié d'exécuter du code à l'aide d'une requête Web spécialement conçue. Effectuez dès maintenant la mise à jour vers la version 8,5,12, 8,4,27, 8,3,36 ou 8,2,35 .
Chasser ou être chassé : chaque service était unique, et c'était là le problème
L'empilement ne fonctionne plus lorsque les GUID propres à chaque utilisateur et les chemins d'accès aux profils rendent chaque ligne unique.
Hunter Wins : HuntIQ Tradecraft est votre nouvelle bibliothèque de techniques de chasse
La série « Chasser ou être chassé » raconte des histoires de chasse. HuntIQ Tradecraft, désormais disponible sur le Centre de ressources Tanium, vous fournit les guides pratiques pour les mettre en œuvre vous-même.
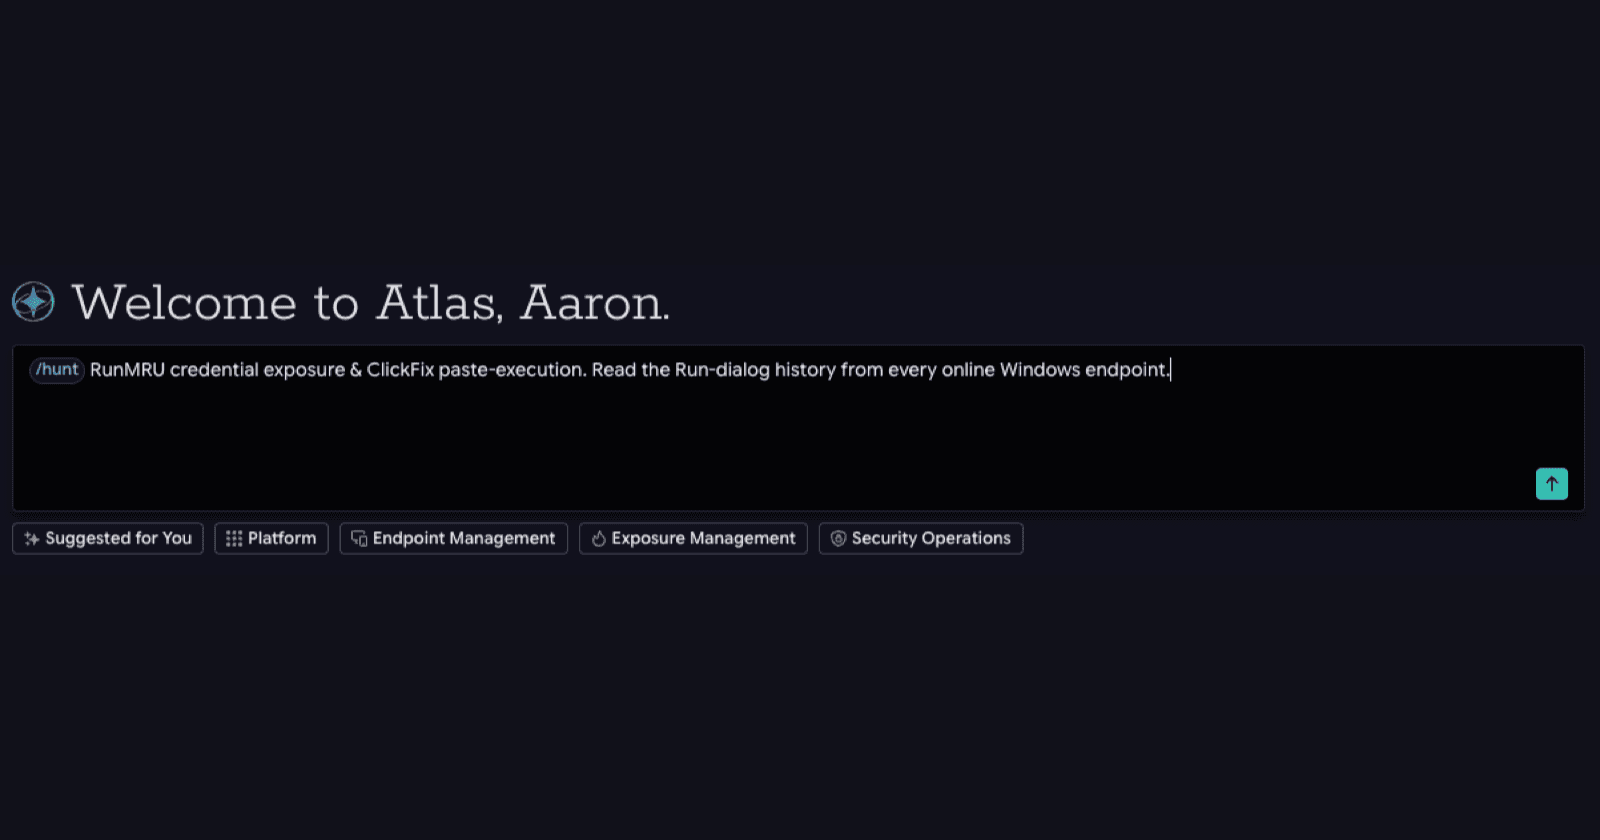
Chasser ou être chassé : analyse de RunMRU visant à mettre au jour des identifiants
Un guide de recherche conçu pour ClickFix a cherché des commandes copiées-collées et a trouvé à la place des identifiants valides pour accéder à un portail tiers.
Chasseur ou proie : FalconFlank Zero-Day
Dans les 48 heures qui ont suivi la divulgation de la faille « FalconFlank », Tanium HuntIQ a mis au point sept détections comportementales et une alerte « Atlas Hunt » afin de repérer les attaquants qui détournent à leur profit le propre mécanisme de nettoyage des comptes privilégiés de CrowdStrike Falcon. Découvrez comment Tanium Atlas analyse l'ensemble d'un parc de postes Windows pour en recenser les vulnérabilités en environ une minute.

Chasser ou être chassé : ShieldBreak Zero-Day
Découvrez comment Tanium HuntIQ a transformé une faille « zero-day » de Windows Defender en une mesure de protection validée avant même qu'un numéro CVE ne lui soit attribué.
Vulnérabilité critique de type « RCE » dans Netlogon sur les contrôleurs de domaine (CVE-2026-41089)
Une vulnérabilité critique permettant l'exécution de code à distance sans authentification dans Windows Netlogon (CVE-2026-41089, CVSS 9,8) permet à un attaquant distant d'exécuter du code avec les privilèges SYSTEM sur un contrôleur de domaine. Appliquez les mises à jour de sécurité « mai 2026 » sur tous les contrôleurs de domaine au cours de la même fenêtre de maintenance.
Risques liés à la sécurité de Claude Mythos : ce que nous apprend la « carte du système anthropique »
La présentation en avant-première de « Claude Mythos » par Anthropic a mis en évidence une accélération significative des capacités d'identification autonome des vulnérabilités et des chaînes d'exploitation dans les principaux logiciels et systèmes d'exploitation. Les responsables gouvernementaux et les dirigeants du secteur s'attachent à cerner les risques réels que présente ce modèle, ainsi qu'à déterminer comment tirer parti de ces technologies de pointe pour assurer la protection et la défense face à une utilisation malveillante.

