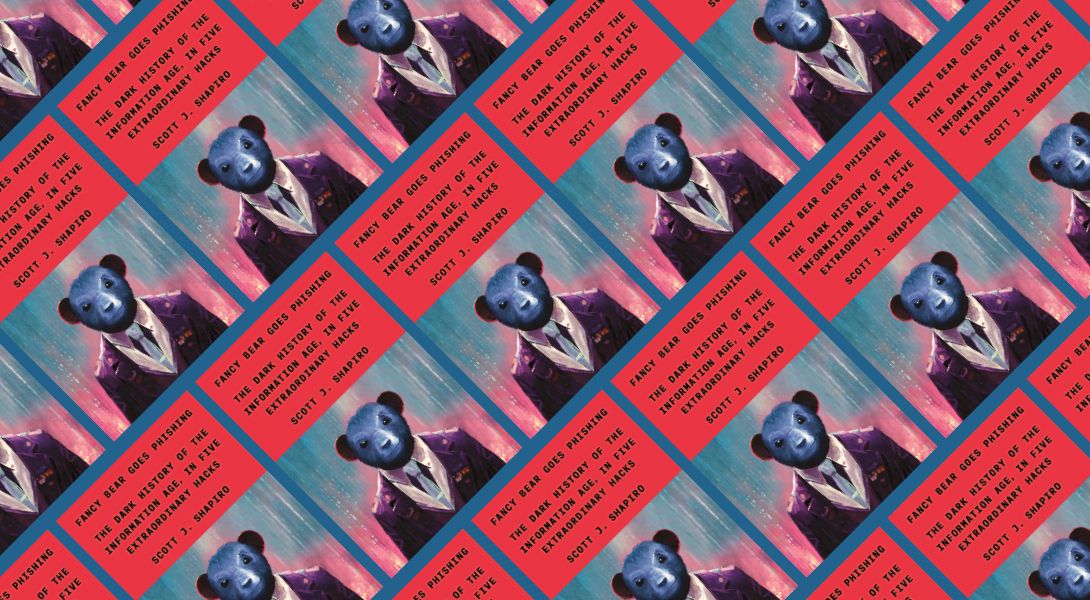
- « FANCY BEAR SE LANCE DANS LE PHISHING : L'histoire sombre de l'ère de l'information, à travers cinq piratages extraordinaires » par Scott J. Shapiro (Farrar, Straus & Giroux, 432 pages, 30 $)
Pour quelqu’un qui enseigne le droit et la philosophie à Yale, Scott J. Shapiro possède une solide formation en informatique — ainsi qu’une vision très humaniste du piratage informatique, fondée sur son expérience personnelle.
Il a été programmeur pendant 10 ans. Il avait sa propre entreprise d'informatique. Il a publié dans la revue « Theoretical Computer Science ». Mais lorsqu'il a décidé qu'il voulait s'initier au piratage informatique, il s'est rendu compte que c'était pratiquement impossible. Il lui a fallu des années pour apprendre à le faire.
Son nouveau livre, « Fancy Bear Goes Phishing : The Dark History of the Information Age, in Five Extraordinary Hacks », s'adresse à des personnes comme lui, qui se demandent comment fonctionne le piratage informatique et pourquoi Internet est si peu sécurisé.
La parution de son ouvrage ne pouvait pas mieux tomber, compte tenu de la vague de cybercriminalité qui s'abat aujourd'hui sur les entreprises, qu'elle soit le fait d' d'États-nations, de cyber-gangs malveillants , d'employés mécontents ou encore d'adolescents en rupture sociale .
Malgré la gravité de l'actualité actuelle en matière de cybersécurité, Shapiro a souhaité écrire un livre qui présente ces menaces de manière réaliste, mais dans un style léger et, parfois, presque comique. L'histoire du piratage informatique, fait-il remarquer, est parsemée de plus de bévues et de gaffes que vous ne le pensez. (Remarque à l'attention des chefs d'entreprise : il n'est jamais trop tard pour investir dans la détection proactive des menaces ( ), la chasse aux menaces (threat hunts) , l'évaluation des risques cybernétiques (cyber risk scoring), la sensibilisation des employés ( ), ainsi que d'autres formes de cyber-hygiène intelligente ( ).)
« Fancy Bear Goes Phishing » vous emmène à la découverte de l'univers et de l'état d'esprit des pirates informatiques à l'origine de cinq cyberattaques tristement célèbres :
- Le ver Morris —Le tout premier incident majeur de cybersécurité au monde, survenu en 1988 et qui se déroule ici comme un roman policier. Un étudiant en master, dont le père est responsable de la cybersécurité à l'Agence nationale de sécurité (NSA), provoque une panne d'Internet à cause d'une grave erreur dans son code.
- L'usine à virus bulgare —En 1990s, la Bulgarie est devenue le centre du développement de virus, et pour la première fois, le monde a pris conscience de l'impact des cyberattaques générées par des virus informatiques.
- Le piratage du téléphone de Paris Hilton —Comment pouvez-vous consulter le contenu du téléphone de quelqu’un alors que vous ne l’avez jamais eu en votre possession ? Cloud computing was a new concept in 2005 when a Massachusetts teen attacked the socialite’s cellphone address book and exposed contact info for celebrities like Eminem and Anna Kournikova. M. Shapiro apporte de nouvelles informations concernant ce piratage.
- Le piratage du DNC par Fancy Bear —La campagne de spearphishing menée par Fancy Bear, un groupe cybercriminel russe tristement célèbre, a conduit à la publication de 20 000 e-mails provenant du Comité national démocrate (DNC) sur 2016.
- Le botnet Mirai —Partant d’une véritable obsession pour le jeu Minecraft, deux groupes d’adolescents ont fait étalage de leurs compétences informatiques et ont mis au point une armée d’ordinateurs piratés, ou botnet, qui, en 2016 , a rendu inaccessibles, à leur guise, certains des sites web les plus célèbres et les plus essentiels.
Dans une interview exclusive, , responsable du programme « Focal Point » d' , s'est entretenu avec M. Shapiro afin d'obtenir des informations détaillées sur l'« upcode », qu'il désigne comme le principal facteur à l'origine de cyberattaques de ce type. En fin de compte, dit-il, nous devons envisager le piratage (et les pirates informatiques) sous un tout nouvel angle.
(Cette interview a été remaniée pour plus de clarté.)
Vous êtes directeur du laboratoire de cybersécurité de Yale, mais vous êtes titulaire d'un doctorat en philosophie et vous enseignez le droit. En quoi votre parcours influence-t-il ou oriente-t-il votre approche de la cybersécurité ?
Nous avons toujours tendance à considérer la cybersécurité comme un problème technique qui nécessite avant tout une solution technique. Mais les recherches montrent comment la loi modifie les motivations qui sous-tendent les comportements des individus, et expliquent pourquoi ceux-ci agissent de manière appropriée ou inappropriée. On pourrait naturellement se demander : ne devrions-nous pas considérer la cybersécurité comme un problème humain ?
«La cybersécurité consiste à respecter des règles — des règles créées par des êtres humains qui influencent le comportement humain. »
L' en matière de cybersécurité consiste à respecter des règles — des règles élaborées par des êtres humains et qui influencent le comportement humain. J'appelle ces règles « upcode ». Le « upcode » désigne le code situé au-dessus de vos doigts sur le clavier, tandis que le « downcode » correspond au code informatique généré sous vos doigts. Ce que j’essaie de montrer dans ce livre, c’est que les failles techniques exploitées dans tous ces piratages trouvent en réalité leur origine dans les failles politiques, juridiques, sociales et psychologiques du code.
L'un des points essentiels que vous soulevez est que l'« upcode » conditionne la production de l'« downcode ». Comment faire comprendre cela aux personnes qui développent les technologies victimes de piratage ?
Ce n'est pas le cas. Vous devez obtenir l'adhésion des entreprises, des dirigeants, du Congrès et des agences gouvernementales. Nous avons besoin que ces personnes commencent à réfléchir à ce qu'elles peuvent faire pour modifier les incitations auxquelles sont confrontés les développeurs afin de renforcer la cybersécurité.
Ce qui rend cette approche passionnante, c'est qu'il existe une multitude de façons d'aborder la réflexion sur la cybersécurité et le piratage informatique. Vous pouvez y parvenir directement en formant les développeurs différemment. Vous pouvez renforcer la responsabilité des éditeurs de logiciels afin de les inciter à donner à leurs employés des consignes leur imposant de coder d'une certaine manière. S'ils sont tenus pour responsables, ils agiront différemment.
Malgré votre solide expérience technique, et même après avoir été programmeur pendant 10 ans, il vous a tout de même fallu beaucoup de temps pour apprendre à pirater. Pourquoi était-ce si difficile d'apprendre quelque chose que les adolescents — du moins ceux de ce livre — maîtrisaient si facilement ?
Je ne savais pas où chercher pour m'informer. Lorsque j'ai commencé à m'y intéresser, la première chose qui m'est venue naturellement a été de consulter des ouvrages, de lire des thèses et de parcourir des articles. Je cherchais des informations, sans me rendre compte que c'était là qu'il fallait les trouver. Vous apprenez à pirater sur Internet, grâce à YouTube et sur les forums de hackers. À l'époque où j'apprenais, le piratage informatique n'était pas encore un domaine bien établi.
Vous avez choisi cinq incidents cybernétiques à mettre en avant dans cet ouvrage. Pourquoi justement ces astuces-là ?
J'aurais voulu proposer 25 astuces, mais mon agent m'a dit que 25 , c'était trop, alors nous avons réduit ce nombre à cinq. Mais la raison pour laquelle j'ai choisi ces cinq exemples est la suivante : ils sont tous bien connus au sein de la communauté de la cybersécurité et sont considérés comme représentatifs de différents styles d'attaques informatiques.
«En réalité, je pense que les hackers sont comme vous et moi. »
Le ver Morris, qui se réplique de lui-même, a constitué la première attaque informatique, survenue à la fin de l'année 1980s, et cet événement était entouré d'un véritable mystère. J'ai ajouté l'usine de virus bulgare car je souhaitais comprendre pourquoi la Bulgarie était la capitale mondiale des virus en 1990s. L'article de l' consacré à Paris Hilton vise à montrer comment il était possible, au début des années 2000s, d'accéder au téléphone de l'une des personnalités les plus célèbres au monde, illustrant ainsi les risques liés au cloud.
« Fancy Bear » n'est pas tant une analyse de la manière dont ils s'y sont pris que de la façon dont ils ont réussi à s'en tirer et des raisons pour lesquelles le FBI a mis autant de temps à informer le Comité national démocrate (DNC) que les Russes avaient pénétré dans son réseau. Et enfin, comment ne pas s'intéresser à l'affaire du botnet Mirai, qui oppose trois adolescents américains à trois adolescents israéliens ?
[À lire également : Dans l'esprit d'un adolescent hacker insaisissable]
Ces récits sont présentés par ordre chronologique, mais ce sont aussi tout simplement de belles histoires.
Cet ouvrage met en évidence une incompréhension générale de la cybersécurité et du piratage informatique. Que souhaitez-vous que les lecteurs retiennent de ce livre ?
Je pense que les gens se font une idée fausse des hackers : ils les considèrent comme des loups solitaires, souffrant de troubles mentaux, ou encore comme des génies impossibles à contrôler. En réalité, je pense que les hackers sont comme vous et moi, mais qu'ils font face à certaines difficultés.
La grande majorité des actes de piratage informatique relève de la cybercriminalité, qui est motivée par des raisons financières. Les pirates informatiques se moquent bien de vous. Mais votre rôle consiste à veiller à ne pas leur faciliter la tâche, car plus ils devront redoubler d'efforts pour réussir un piratage, moins ils gagneront d'argent. Ils veulent votre carte bancaire ; ils ne veulent pas vous regarder préparer le dîner via votre webcam.
AUTRES LECTURES RECOMMANDÉES
Vous souhaitez savoir ce que lisent (et écrivent) d'autres cadres d'entreprise, dirigeants d'entreprise, équipes de sécurité et passionnés de technologie ? Pour en savoir plus, cliquez ici :
- Meilleure nouvelle parution (sur la cybersécurité) : Le guide « Star Wars » des menaces informatiques Le livre : MENACES : Ce que tout ingénieur devrait apprendre de Star Wars (Wiley, 352 p., 25 $)
L'auteur : Adam Shostack

