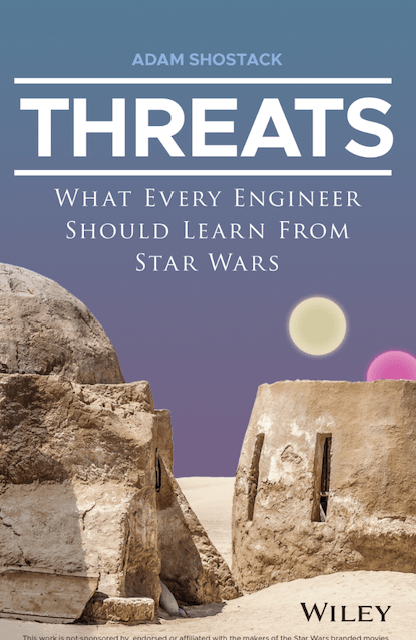
- MENACES : Ce que tout ingénieur devrait retenir de « Star Wars » par Adam Shostack (Wiley, 352 pages, 25 $)
Comment R2-D2 en vient-il à décider de montrer à Obi-Wan Kenobi, mais pas à Luke Skywalker, un hologramme de la princesse Leia, qui détient des informations cruciales sur l'Étoile de la Mort ? Pour les fans de Star Wars qui s'y connaissent en informatique, la réponse est l'authentification.
C'est ainsi qu'Adam Shostack (à droite) entame son nouvel ouvrage, qui vise à rendre plus accessibles les thèmes complexes que sont la recherche de menaces « » et la modélisation des menaces.
Menaces : ce que tout ingénieur devrait retenir de « Star Wars » – et ne vous laissez pas rebuter par le titre ; cet article est également instructif pour les responsables de la sécurité des systèmes d’information (RSSI) qui sollicitent davantage de financement auprès du conseil d’administration – explique comment les ordinateurs authentifient les personnes, et comment les personnes authentifient les ordinateurs, les menaces spécifiques liées à chacune de ces situations, ainsi que les mesures à prendre pour y faire face.
Dans son exemple d'introduction, Shostack s'appuie sur une scène clé d' tirée du premier film Star Wars , en comparant R2-D2 et d'autres droïdes à nos propres ordinateurs dans la vie réelle. Luke est peut-être notre héros audacieux dans le film, mais pour R2, à ce stade, il s’agit d’un utilisateur non autorisé qui pirate un système informatique contenant des données sensibles concernant une immense station spatiale. R2’s protocoles de cybersécurité n’autorisent l’accès à ce système qu’aux utilisateurs légitimes, tels que Leia et Obi-Wan, l’ancien chevalier Jedi devenu ermite.
« “R2-D2 ne souhaite diffuser la vidéo qu’au véritable Obi-Wan, celui qui est authentique, et non à n’importe qui qui se présente et la réclame », écrit-il.
Ces personnages sont bien plus que de simples icônes de la culture pop. Pour M. Shostack, ces outils constituent des ressources utiles pour sensibiliser aux menaces liées à l'usurpation d'identité ( ), aux mots de passe (), au phishing ( ), au hameçonnage (), au vishing ( ), à l'usurpation d'identité par voix (), à la surveillance des données sensibles ( ) et à une multitude d'autres stratégies cybercriminelles.
, de Focal Point, a rencontré M. Shostack pour discuter des motivations qui ont présidé à la rédaction de cet ouvrage, des réactions qu’il a suscitées, ainsi que du rôle de l’ « Star Wars » en tant qu’analogie accessible permettant d’expliquer certains aspects complexes de la cybersécurité.
[L'entretien ci-dessous a été remanié pour des raisons de clarté et de concision.]
Pourquoi Star Wars l'emporte sur Star Trek en matière de cybersécurité
Focal Point (FP) : Commençons par les bases. Qu'est-ce qui vous a inspiré pour écrire un livre qui allie des perspectives techniques à des analogies tirées de Star Wars ?
Adam Shostack (AS): I've been using Star Wars as a thing to talk about security for like 15 years. J'ai constaté deux choses : d'une part, si vous n'êtes pas passionné par ce que vous faites, vous ne pouvez pas bien vous en sortir ; cela donne l'impression que c'est forcé. Et comme je suis un fan d' , de Star Wars et de « », je peux le faire.
«Star Wars, le film original, traite d’une fuite de données. »
Mais surtout, je pense que Star Wars – et je ne dis pas cela dans un esprit critique – mais dans Star Wars la technologie a son importance. En revanche, dans la série télévisée Star Trek, , les personnages disent souvent des choses comme « Le moteur est en panne » ou « Nous n'y arriverons pas », et tout est vraiment centré sur les êtres humains. Considérant que « Star Wars : », le film original, raconte une fuite de données au cours de laquelle des individus ont dérobé une bande magnétique contenant des plans, et que la princesse Leia et ses alliés s’efforcent d’en tirer parti.
C'est donc ainsi que je m'en suis servi comme d'un moyen, d'un point d'entrée. Et j'ai finalement décidé que je devais aller plus loin que cela ; je devais en faire un véritable livre.
FP : D'accord. Si nous devions expliquer à quelqu’un le concept d’une faille « zero-day » de type « », nous pourrions dire : « Vous vous souvenez comment Luke a réussi à détruire toute l’Étoile de la Mort d’un seul tir dans le premier Star Wars film ? » « C'est parce qu'il avait connaissance d'une faille de type « zero-day » dont l'Empire n'avait pas connaissance. »
C'est logique. Les rédacteurs techniques doivent sans cesse expliquer ce genre de choses, et les RSSI se rendent compte que s’ils veulent vraiment avoir un impact et obtenir davantage de financement l’année prochaine, ils doivent le faire davantage en réunion de conseil d’administration : utiliser des analogies pour expliquer les choses dans un langage accessible à leur public.
AS : L'essence même de la communication réside dans la capacité à aller à la rencontre de votre public. C'est un aspect que, selon moi, nous sous-estimons dans le domaine de la sécurité. Je pense que beaucoup de gens aiment dire des choses comme : « Le code était difficile à écrire, donc il devrait être difficile à lire », ou encore : « J'ai eu du mal à apprendre cela. » « Je ne veux pas vous faciliter la tâche. » Je vais aller droit au but : ça me met hors de moi. Il n'est pas nécessaire de compliquer davantage les choses.
Ce que les RSSI peuvent retenir de cet ouvrage
FP : Quand je pense à un livre comme celui-ci, Star Wars qu’il s’agisse d’analogies ou non, pour comprendre bon nombre des concepts qui y sont abordés, il faut disposer d’un certain niveau technique.
AS : Vous avez tout à fait raison. Le livre s'intitule « : What Every Engineer Should Learn From Star Wars » ( ), et non «: What Everybody Should Learn » ().
FP : Mais cela a aussi une valeur plus large, n'est-ce pas ? Que peuvent retirer les RSSI ou les responsables de la sécurité informatique de la lecture de cet ouvrage ?
AS : La première valeur est la « breadth ». Beaucoup de personnes se lancent dans le domaine de la sécurité après avoir suivi des parcours différents, et ces parcours ne leur enseignent pas toujours les mêmes choses. Ce livre permet donc de combler certaines lacunes.
Le deuxième point concerne la cohérence du langage. Dans le milieu de la sécurité, nous adorons notre jargon et nos acronymes à trois lettres, mais franchement, personne d'autre ne les apprécie.
Le troisième chapitre est consacré aux chaînes d'action « » ; il fait progresser l'état de l'art et montre (entre autres) comment résoudre la tension entre la pensée en graphes et la pensée en chaînes.
Sur Star Wars canon et accessibilité
FP : Vous avez indiqué que votre livre se concentre principalement sur les trois films phares de la série «» «Star Wars» . Pourriez-vous nous expliquer plus en détail pourquoi vous avez adopté cette approche ?
AS : Mon livre, de manière tout à fait délibérée, ne traite pratiquement que des trois films phares. Il ne s'appuie ni sur les préquelles ni sur la trilogie plus récente.
Je me suis délibérément limité à la trilogie originale, car son univers est mieux compris par tous. Il existe tout un univers dérivé très riche, composé de séries animées, de livres et d'autres films. Cependant, ce sont les trois films phares que la plupart des gens connaissent, ce qui rend le contenu plus accessible à un public plus large.
FP : Vous voulez donc dire qu'il s'agit d'une question d'accessibilité générale ?
AS : Exactement. « Star Wars : » s'inscrit clairement dans la continuité de la trilogie originale. Cela permet d'établir plus facilement des analogies que la plupart des gens comprendront.
L'évolution de la modélisation des menaces et des données sensibles
FP : La surface d'attaque de l' ne cesse de s'étendre et le paysage des menaces évolue en permanence, exposant ainsi de plus en plus de données sensibles des entreprises à des risques. Et pourtant, au fond, les principes fondamentaux restent les principes fondamentaux. Beaucoup de choses n'ont pas vraiment changé. Avez-vous l'impression que la manière dont les entreprises doivent procéder à la modélisation des menaces, ou votre approche en la matière, a évolué ? Ou bien les fondamentaux ne sont-ils que des fondamentaux ?
AS : J'aime comparer cela à la musique : il existe différents genres, comme le rock 'n' roll et le jazz. Il y a une nouvelle chanson chaque jour, chaque heure, n'est-ce pas ? Et si certaines de ces nouvelles musiques sont géniales, d'autres le sont moins, mais les principes fondamentaux ne changent pas si vite.
«Nous devons reconnaître que les menaces présentent de nombreuses similitudes les unes par rapport aux autres. »
Ainsi, lorsque je réfléchis à la modélisation des menaces, j’espère que mon cadre en quatre questions…
- « Sur quoi travaillons-nous ? »
- « Qu'est-ce qui ne va pas ? »
- « Que va-t-on faire à ce sujet ? »
- « Avons-nous bien travaillé ? »
…est intemporel. Nous pouvons et devons poser ces questions.
Les réponses varieront bien sûr en fonction de la situation et des personnes qui posent la question. C'est la manière dont nous y répondons, ainsi que les détails de ces réponses – les architectures de microservices sont différentes des iPhones, qui sont eux-mêmes différents des systèmes Linux traditionnels – qui comptent. La manière dont nous envisageons ce qui peut mal tourner, et je pense que c'est là le point essentiel de cet ouvrage, est déterminante. Il faut reconnaître que les menaces présentent de nombreuses similitudes les unes par rapport aux autres.
Si nous parvenons à amener chaque ingénieur à réfléchir à ces questions, ils pourront commencer à se demander : « Que pouvons-nous faire à ce sujet, dans le cadre du système sur lequel je travaille actuellement ? » L'objectif de la partie ludique de l'ouvrage – celle consacrée à « » et « Star Wars » – est de susciter l'intérêt des lecteurs. Et j'espère que vous verrez que le ton passe rapidement d'un peu léger à assez sérieux lorsqu'il s'agit de vous expliquer ce que vous devez savoir.
AUTRES LECTURES INTÉRESSANTES
Vous souhaitez savoir ce que lisent (et écrivent) d'autres cadres d'entreprise, dirigeants d'entreprise, équipes de sécurité et passionnés de technologie ? Pour en savoir plus, cliquez ici :
- Meilleure nouvelle parution (sur le cyberespace) : « A Philosopher’s Guide to Cracking the “Upcode” » Le livre : « FANCY BEAR GOES FISHING : The Dark History of the Information Age, in Five Extraordinary Hacks » (Farrar, Straus & Giroux, 432 p., 30 $)
L’auteur : Scott J. Shapiro

