auteur de l’action
Sue Poremba
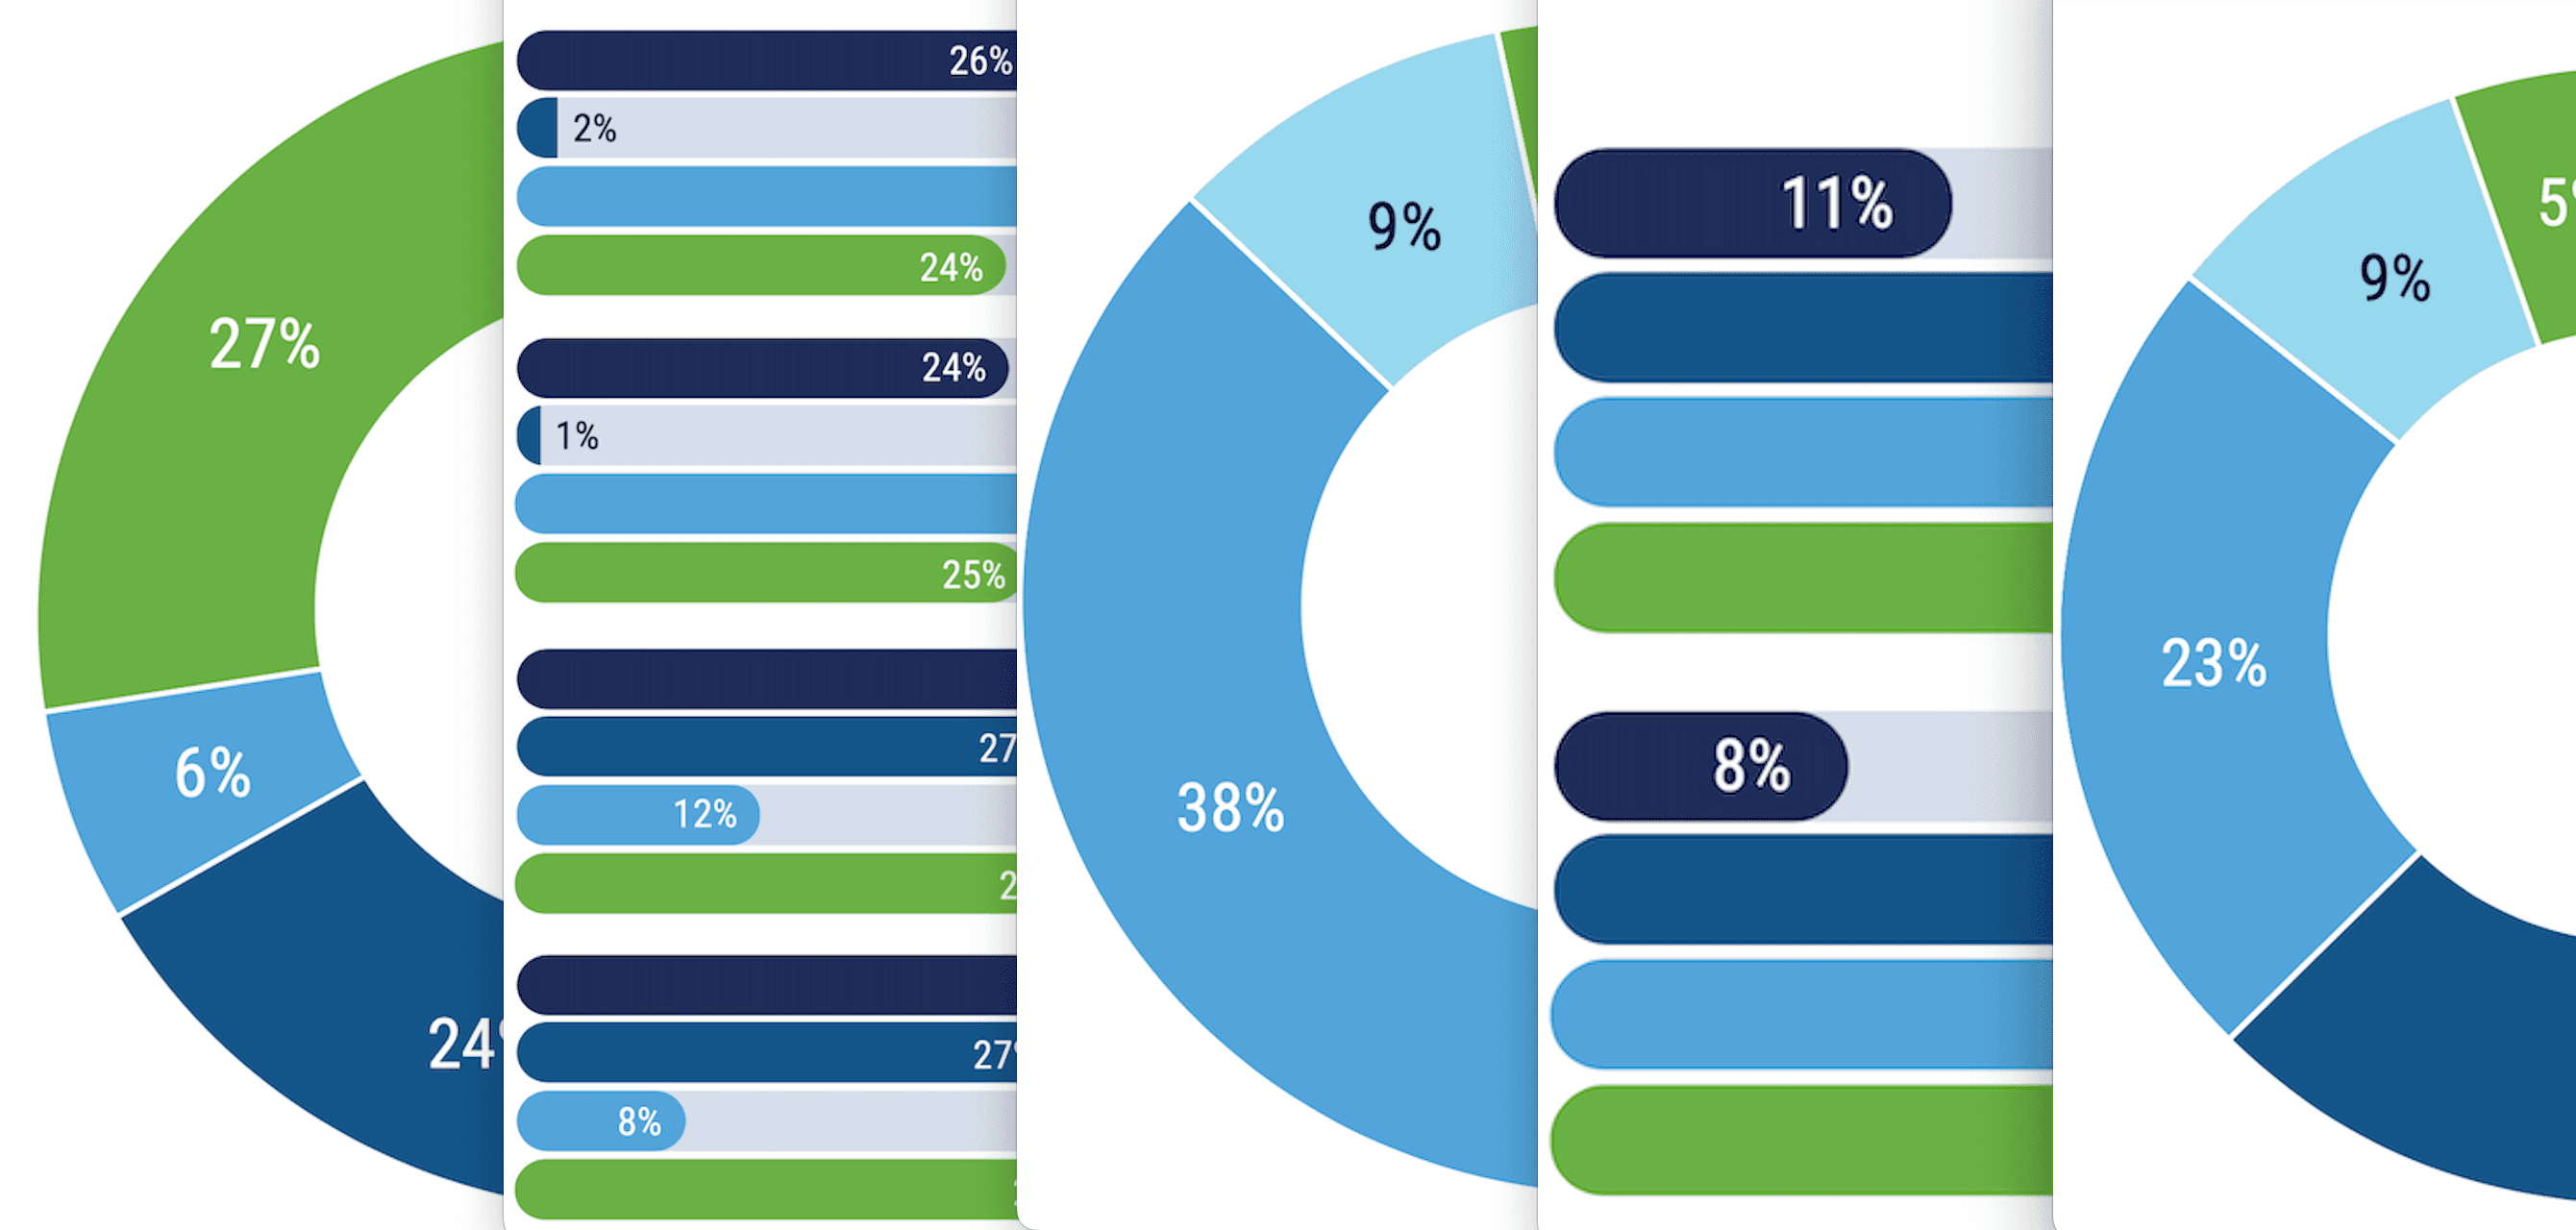
Analyse approfondie de la confidentialité des données : 5 Graphiques clés du rapport d'ISACA 2025
La réglementation incite de plus en plus d'entreprises à mettre en place des programmes de protection des données, mais les chercheurs de l'ISACA ont été surpris par certains des « comment », des « pourquoi » – et des « pourquoi pas » – révélés dans ce nouveau rapport. Nous en mettons cinq en avant afin d'aider les entreprises à élaborer leurs propres plans en matière de protection des données.
Histoire de succès RSSI : Le meilleur remède contre les formations ennuyeuses en cybersécurité
« L'évangéliste de la vie privée » Ken Fishkin avait le fort sentiment que la formation vidéo en cybersécurité dans son cabinet d'avocats de 350 personnes ne passait pas vraiment le message. Comment le savait-il ? Trop de personnes continuaient à tomber dans des arnaques. Voici comment il a résolu ce problème.
Construire la diversité dans l'IA : 3 Les nouvelles recrues discutent de l'offre et de la demande dans la révolution technologique
Selon les experts, les équipes diversifiées, composées de personnes aux parcours et aux points de vue variés, sont plus à même de détecter et d'atténuer les menaces liées à la cybersécurité, et cela s'avère également vrai lorsqu'il s'agit de déployer des systèmes d'IA de manière responsable et éthique. Nous avons discuté avec trois professionnels du secteur de l'IA de leur parcours : l'acquisition de compétences, leur recrutement et leur adaptation au monde du travail.
Aperçu de RSA 2024 : tirer les leçons du passé pour la détection des menaces liées à l'identité basée sur le renseignement
Dans ce deuxième volet de notre série en trois parties consacrée à la RSA, Focal Point s'entretient avec Nicole Hoffman, de Cisco Talos, au sujet de l'IAM… et d'un livre hors du commun.
Le guide essentiel sur les correctifs lents : les raisons, les risques, les remèdes
Une enquête récente révèle des retards importants dans la correction des failles logicielles critiques. Voici pourquoi cela se produit, pourquoi les équipes de sécurité sont parfois incitées à laisser faire, et les mesures qui peuvent inverser cette tendance (de plus en plus dangereuse).
Histoire de succès CISO : Comment Zoom a atteint la cybersécurité 2,0 grâce à la notation des cyber-risques
Dans le premier volet d'une série d'entretiens individuels avec des RSSI de premier plan, Focal Point s'entretient avec Michael Adams, de Zoom, pour évoquer le moment où l'évaluation des risques cybernétiques s'est véritablement avérée payante.
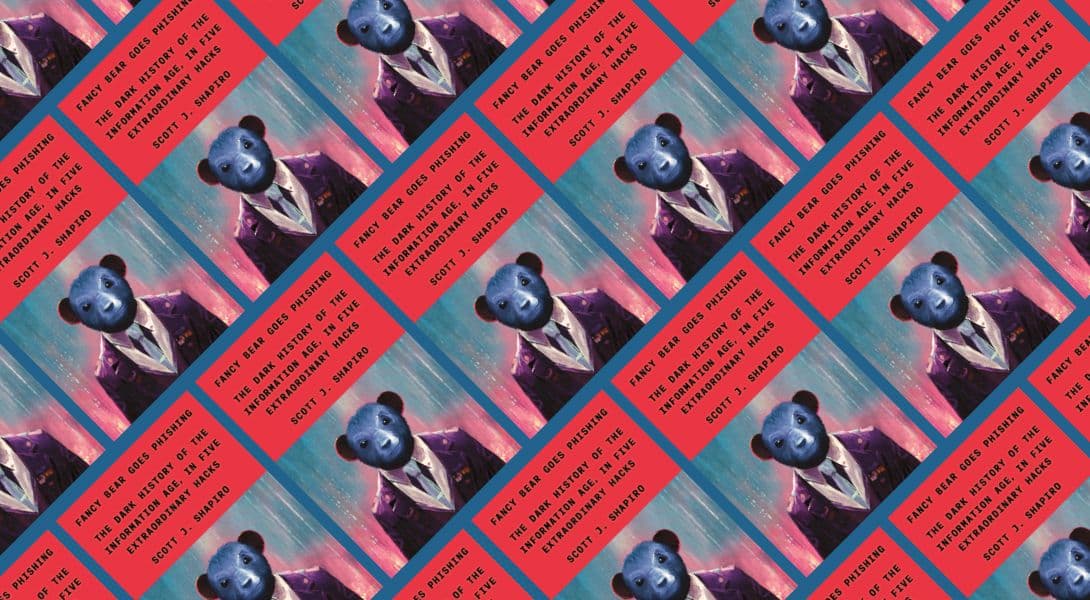
Meilleure nouvelle lecture (cyber) : Le guide d'un philosophe pour déchiffrer l'« Upcode »
Nous avons discuté avec Scott J. Shapiro, professeur de philosophie à Yale, de son nouvel ouvrage, *Fancy Bear Goes Phishing : The Dark History of the Information Age, in Five Extraordinary Hacks*, ainsi que de sa vision singulière du piratage informatique, qui, selon lui, trouve son origine dans des vulnérabilités politiques, juridiques, sociales et psychologiques — ce qu’il appelle « l’upcode ».
Ces films ne remporteront pas d'Oscars, mais ils pourraient bien sauver votre entreprise
Adieu PowerPoint : ces vidéos de formation à la sensibilisation à la sécurité s'appuient sur une mise en scène digne de Netflix et sur le suspense pour capter l'attention des employés.

