
Il est assez difficile de trouver de bons talents en cybersécurité, mais avec une liste croissante de réglementations de conformité conçues pour protéger les informations des consommateurs, de plus en plus d’organisations réalisent qu’elles ont besoin de professionnels qualifiés dans un autre domaine essentiel : la confidentialité des données.
Dans son cinquième rapport annuel sur l’ état de la confidentialité , l’ISACA a découvert que les organisations comprennent la valeur de la confidentialité des données, comment elle joue un rôle dans la réduction des violations de données et contribue à accroître la réputation de la marque et la confiance des consommateurs. Cependant, le rapport a également révélé que les programmes de protection de la vie privée les plus courants sont le paysage juridique et réglementaire complexe. Et il y a le défi supplémentaire que les équipes s’appuient sur des outils d’IA pour partager et protéger les données.
Malgré le rôle important que les services de protection de la vie privée peuvent jouer dans la protection des informations des consommateurs, ces effectifs ne augmentent pas, en fait, ils sont même un peu en baisse.
« Je pense que la chose la plus surprenante pour moi est que cette année, la taille médiane du personnel chargé de la protection de la vie privée était un peu plus petite, huit cette année contre neuf [l’année précédente] », a déclaré Safia Kazi, directrice des pratiques professionnelles en matière de protection de la vie privée à l’ISACA, lors d’une récente conversation sur le rapport sur la protection de la vie privée de l’ISACA. Ce n’est pas une énorme baisse, accordée, mais ce ne sont que ces légères tiques ascendantes et descendantes de l’aiguille qu’elle surveille pour mieux anticiper les tendances à long terme.
« Nous constatons que beaucoup plus de personnes utilisent l’IA pour des tâches liées à la confidentialité. »Safia Kazi, directrice des pratiques professionnelles en matière de protection de la vie privée, ISACA
D’autre part, Kazi a ajouté que la nouvelle du manque de personnel, bien que surprenante, ne se sentait pas aussi mauvaise parmi les répondants que l’année dernière. Une théorie sur pourquoi ? « Nous constatons que beaucoup plus de personnes utilisent l’IA pour des tâches liées à la confidentialité », a-t-elle déclaré.
Anciennement connue sous le nom d’Association d’audit et de contrôle des systèmes d’information, l’ISACA est une association professionnelle mondiale à but non lucratif et un groupe de certification et de formation informatique de premier plan axé sur la promotion de la confiance numérique. Le rapport State of Data Privacy, qui a interrogé plus de 1 600 responsables de la sécurité, responsables et autres professionnels de l’informatique du monde entier, a couvert un large éventail de sujets. Focal Point et Kazi ont vécu dans cinq domaines clés :
1. Obtenir l’adhésion du conseil pour la confidentialité des données
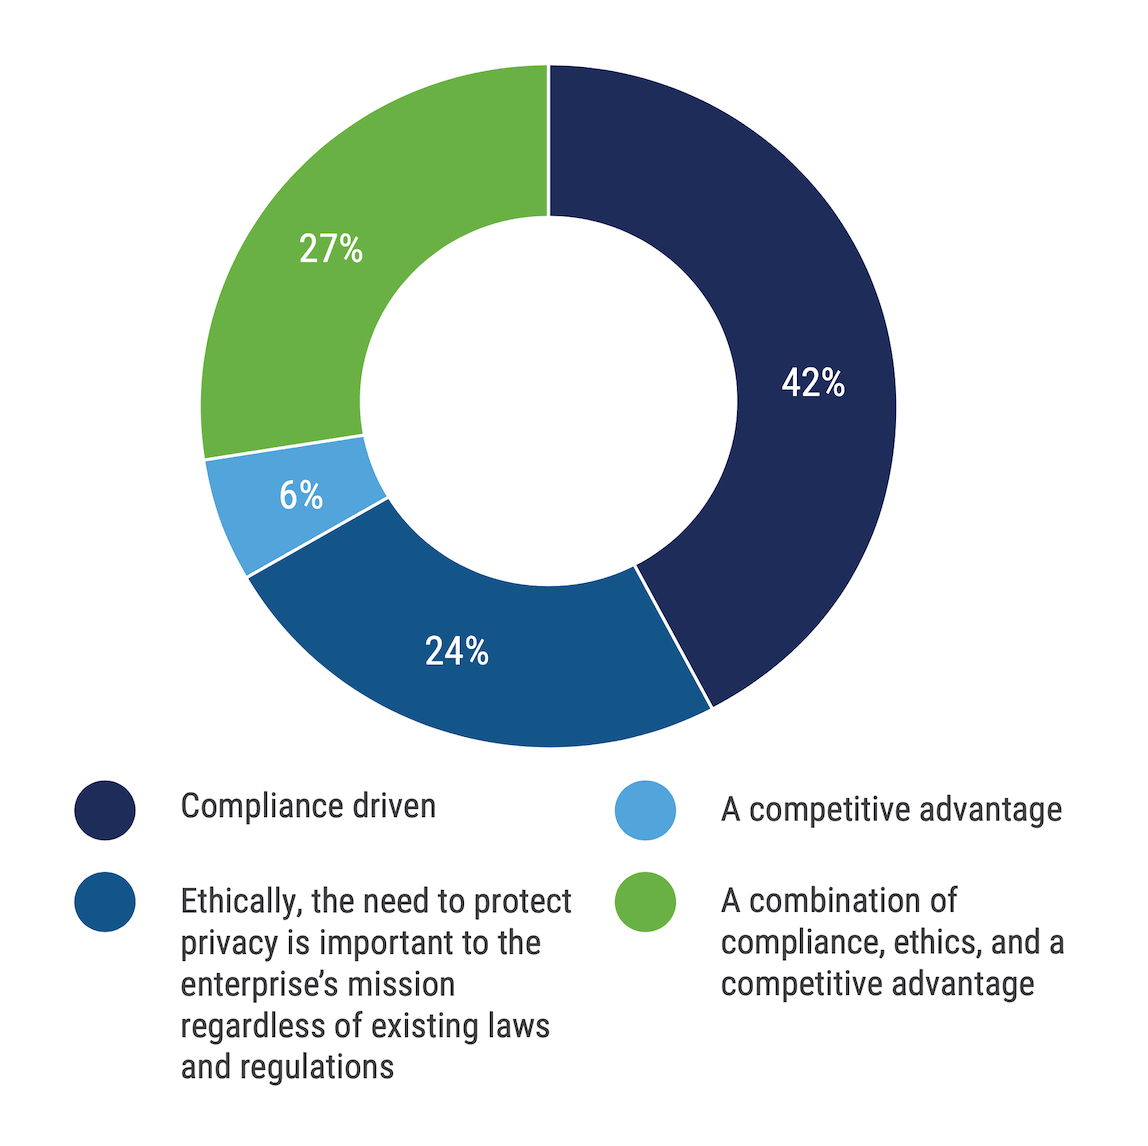
Vues du conseil d’administration des programmes de protection de la vie privéePensez-vous que votre conseil d’administration considère le programme de protection de la vie privée de votre entreprise comme :
Source : État de confidentialité 2025 de l’ISACA
L’adhésion du conseil d’administration de toute organisation à la confidentialité des données est essentielle pour atteindre les objectifs de l’équipe chargée de la confidentialité. Selon le rapport, les conseils d’administration soutiennent les efforts de protection de la vie privée, 57 % des répondants déclarant obtenir un soutien adéquat et 74 % déclarant que les objectifs de confidentialité s’alignent sur les objectifs commerciaux, ce qui n’a pas beaucoup changé par rapport aux 2023 chiffres.
« Ceux qui étaient orientés sur l’éthique se sentaient plus à même d’être conformes aux nouvelles lois et réglementations [que] les entreprises qui étaient purement axées sur la conformité. »Kazi
Cependant, la plupart de ces conseils prennent en charge la confidentialité des données en raison des exigences de conformité, et non parce qu’ils la considèrent comme une proposition de valeur.
« Idéalement, cependant, j’espère que les organisations pourront commencer à réfléchir davantage à la raison pour laquelle la confidentialité des données est importante », a déclaré Kazi. « Il est intéressant de noter que ce que nous avons découvert, c’est que les entreprises qui étaient purement axées sur la conformité n’étaient pas vraiment plus confiantes dans leur capacité à être conformes. Nous avons constaté que ceux qui étaient orientés sur l’éthique se sentaient plus à même de se conformer aux nouvelles lois et réglementations. »
Les organisations qui ont tendance à être orientées sur l’éthique prennent des mesures pour évaluer et analyser leurs pratiques en matière de données d’une manière qui tient compte de la manière dont une mauvaise utilisation peut avoir un effet négatif sur les clients et les employés. Il s’agit de réaliser les implications réelles qui peuvent survenir si les organisations ne protègent pas correctement les données.
2. Budgets de confidentialité des données : les flèches pointent vers le bas
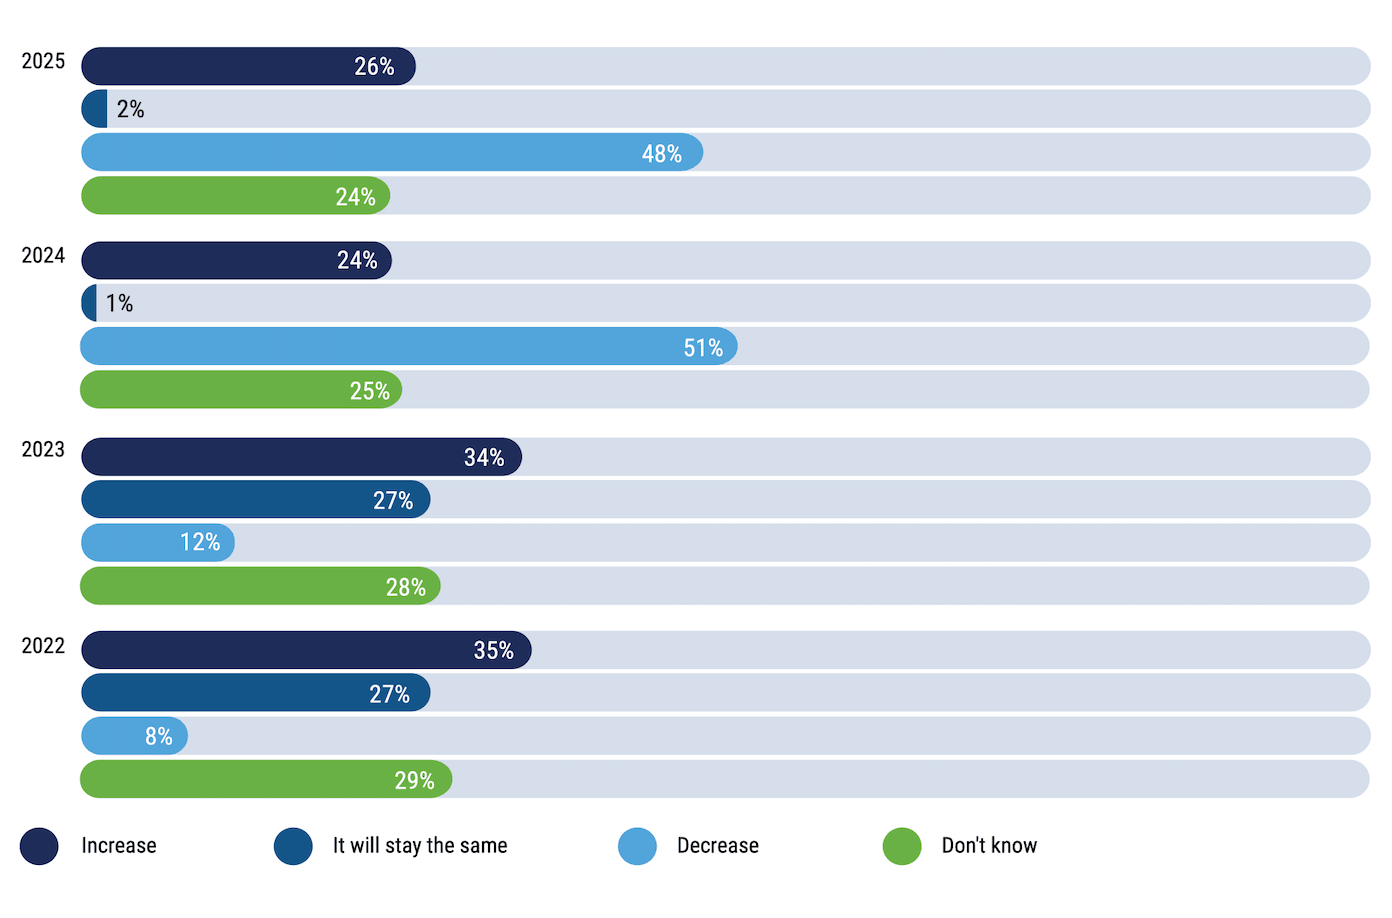
Modifications du budget de confidentialitéComment le budget de confidentialité de votre organisation va-t-il changer au cours des 12 prochains mois ?
Source : État de confidentialité 2025 de l’ISACA
En 2022 et 2023, les répondants s’attendaient à des augmentations du budget pour la confidentialité, mais en 2024 et en anticipant 2025, ils s’attendent à ce que l’argent alloué à la confidentialité des données diminue. Kazi a admis que cela a surpris les chercheurs de l’ISACA, en particulier le fait que tant de 2024 répondants (51 %) s’attendaient à une baisse. Par le passé, il était plus proche de 12 %.
Ce qui préoccupe Kazi, c’est que les craintes de la baisse du budget n’étaient pas infondées. En réponse, l’ISACA a ajouté une nouvelle question à l’enquête cette année, demandant des détails sur le budget de confidentialité des répondants au cours des 12 derniers mois. La réalité ne correspondait pas à la prédiction, car seulement 10 % ont déclaré que leur budget avait réellement chuté. Mais cela pourrait être une réalité à court terme.
[Lire également : Guide des budgets de cybersécurité en 2025]
L’étude de cybersécurité de l’ISACA n’a pas trouvé de résultats similaires dans la question budgétaire. « Cela m’amène à croire que certaines équipes d’entreprise qui traitent déjà des problèmes de ressources, le personnel de sécurité pourrait potentiellement être chargé de responsabilités liées à la confidentialité », a déclaré Kazi. « Que les entreprises considèrent la création d’un programme de protection de la vie privée comme plus gourmand en ressources que son maintien. Et une fois qu’ils ont vu qu’ils respectent la conformité, ils peuvent faire des réductions. »
3. Conformité à la confidentialité des données : des conseils et des outils d’experts font la différence
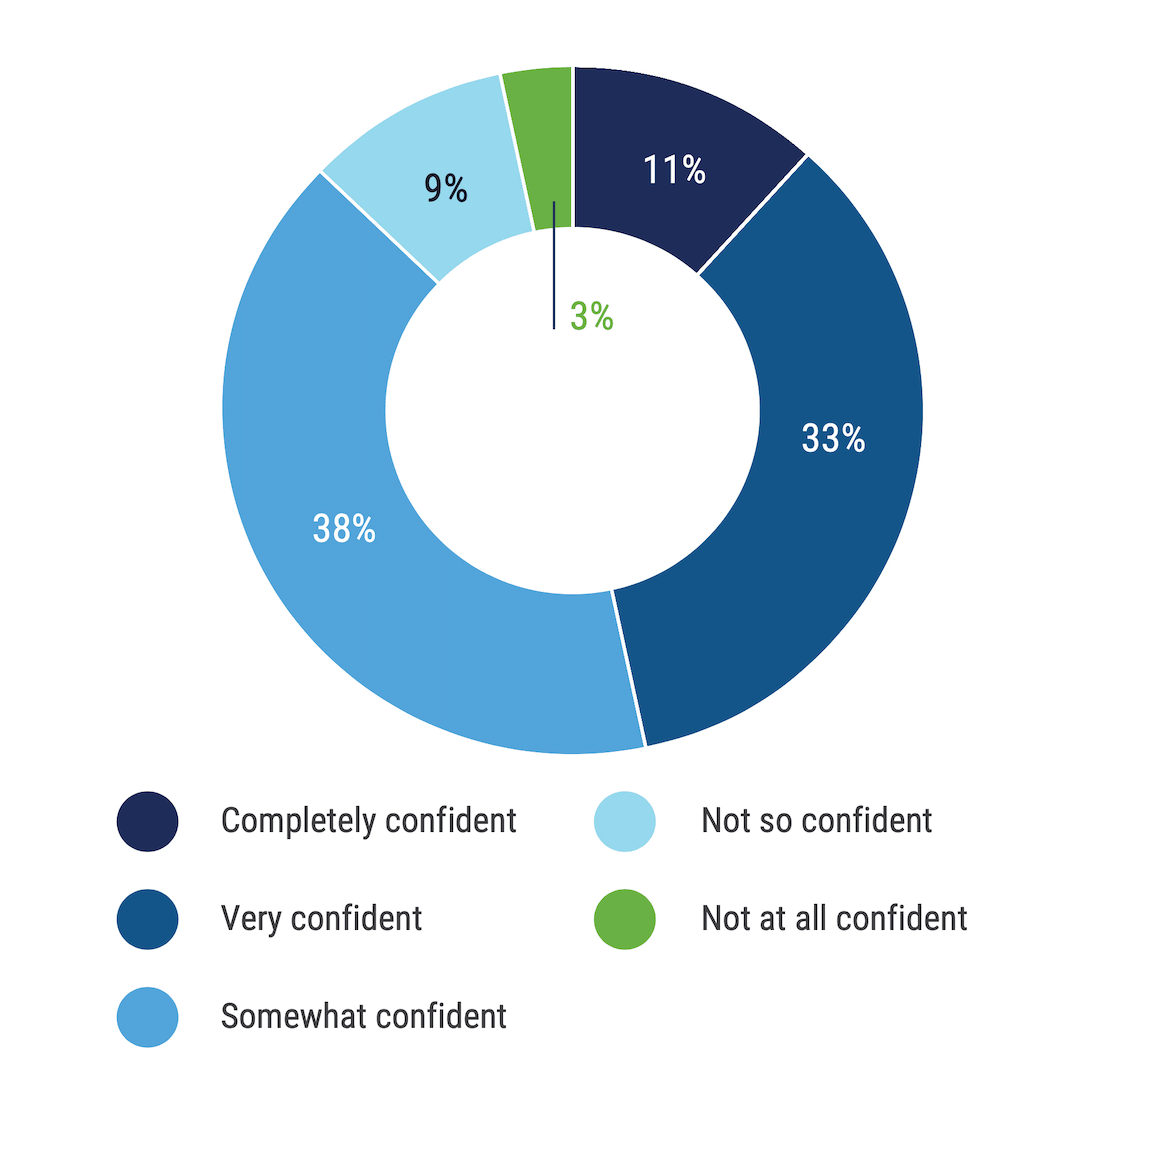
Confiance dans la garantie de la confidentialité des données et la conformitéDans quelle mesure êtes-vous confiant dans la capacité de l’équipe chargée de la confidentialité de votre organisation à assurer la confidentialité des données et à respecter les nouvelles lois et réglementations en matière de confidentialité ?
Source : État de confidentialité 2025 de l’ISACA
La conformité influence fortement le programme de confidentialité des données d’une entreprise. Si cela n’était pas clair dans les commentaires de Kazi, 82 % des répondants utilisent un cadre de conformité pour élaborer leur programme de confidentialité des données, et la plupart s’appuient sur les conseils d’experts juridiques pour s’assurer que l’entreprise continue de respecter les normes de conformité.
« Avoir une cadence régulière de réunion avec les professionnels du droit et de la conformité qui sont plus connectés à ce qui se passe en ce qui concerne l’application est vraiment essentiel pour être en conformité. »Kazi
« Rencontrer les équipes juridiques et de conformité est vraiment essentiel, car lorsqu’une loi ou un règlement est publié, de nouvelles mesures d’application seront prises chaque année », a déclaré Kazi. « Avoir une cadence régulière de réunions avec des professionnels du droit et de la conformité qui sont plus connectés à ce qui se passe en ce qui concerne l’application de la loi est vraiment essentiel pour être en conformité. »
Cependant, Kazi a déclaré que les organisations devraient également tirer parti des outils disponibles pour aider à la gestion des données, car ils peuvent aider à maintenir la conformité de l’entreprise. « Je pense vraiment que dépenser un peu d’argent pour de bonnes pratiques de gestion des données va vous offrir un très bon retour sur investissement. »
4. Utilisation de l’IA pour la confidentialité des données
Plans d’utilisation de l’IAQuels sont les plans de votre organisation pour utiliser l’IA (bots ou apprentissage automatique) pour effectuer des tâches liées à la confidentialité ?
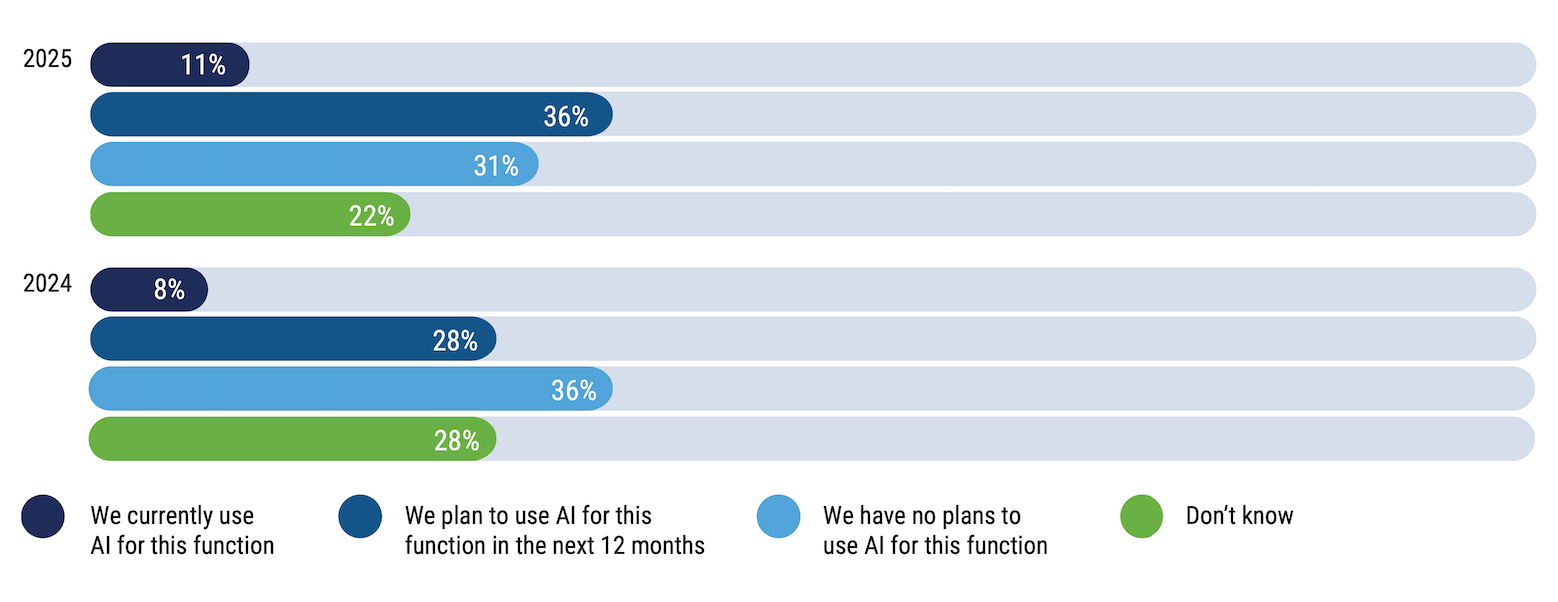
Source : État de confidentialité 2025 de l’ISACA
Il est impossible de parler de quoi que ce soit aujourd’hui sans examiner l’impact de l’IA. Les professionnels de la confidentialité sont de plus en plus intéressés par l’utilisation de l’IA, pas nécessairement de l’IA générative, mais de l’IA/ML, maintenant que le machine learning est de plus en plus utilisé dans les outils de cybersécurité et de gestion et de surveillance des données.
Alors que l’utilisation de l’IA générative devient plus populaire dans les organisations, Kazi pense que cela créera un défi sérieux pour les professionnels de la confidentialité.
[Lire également : Racing va déployer GenAI ? La sécurité commence par une bonne gouvernance]
« Les organisations se précipitent pour adopter cette nouvelle technologie sans effectuer d’évaluations de l’impact sur la vie privée, d’évaluations des risques pour la vie privée », a déclaré Kazi. « Les professionnels de la protection de la vie privée disent, OK, comment pouvons-nous faire en sorte que l’utilisation de cette technologie s’aligne sur nos autres buts et objectifs de protection de la vie privée. Je pense qu’à terme, beaucoup de tâches de gouvernance et d’ éthique de l’IA relèveront des professionnels de la protection de la vie privée. »
5. Confidentialité dès la conception : il s’agit d’éthique
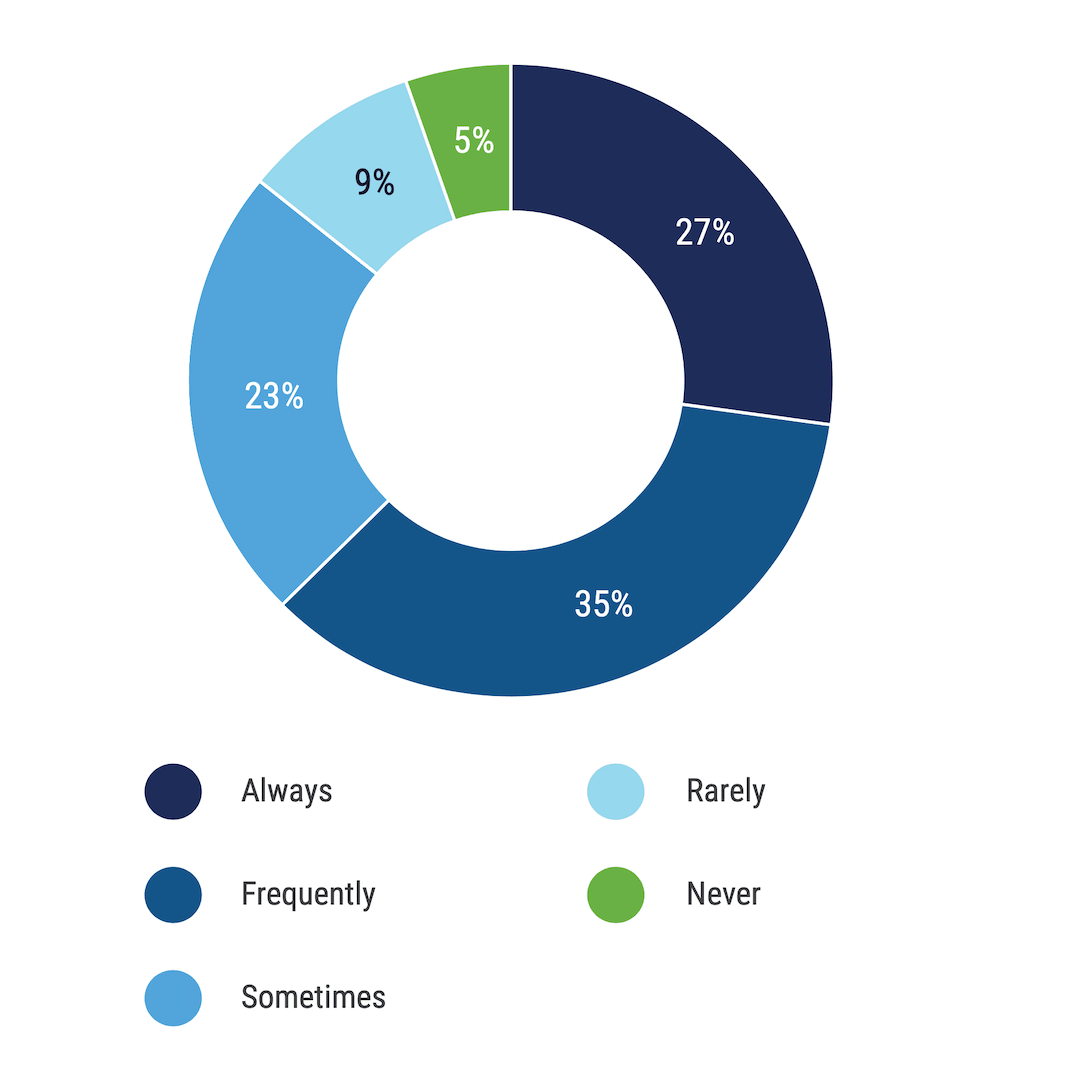
Fréquence de protection de la vie privée dès la conceptionÀ quelle fréquence votre entreprise pratique-t-elle la protection de la vie privée dès la conception ?
Source : État de confidentialité 2025 de l’ISACA
L’ISACA définit la confidentialité dès la conception comme « l’intégration de la confidentialité dans l’ensemble du processus d’ingénierie [et] est essentielle pour s’assurer que de nouveaux produits et services peuvent soutenir les objectifs de confidentialité ». Les deux tiers des répondants ont déclaré utiliser la confidentialité dès la conception lors de la création de nouvelles applications. Et ils sont certainement avisés de le faire, compte tenu de nouveaux cadres réglementaires tels que l ’AI Act de l’UE, qui promeut une approche de confidentialité dès la conception.
« Je pense que beaucoup de nos répondants comprennent que la confidentialité dès la conception est importante », a déclaré Kazi. « Cependant, cela peut nécessiter une sorte de ressources, car cela signifie que les professionnels de la protection de la vie privée doivent être impliqués dans des projets de développement dès le début. Je pense qu’il est totalement compréhensible que certaines entreprises disent simplement qu’elles ne peuvent pas respecter la confidentialité dès la conception dans chaque projet, elles doivent donc donner la priorité. »
Les budgets et la conformité sont tous nécessaires pour créer un bon programme de confidentialité des données, mais Kazi a ajouté une chose supplémentaire qu’elle souhaite que les gens retirent du rapport, pourquoi l’éthique autour de la confidentialité des données est si importante.
« Les lois et réglementations évoluent beaucoup plus lentement que la technologie », a déclaré Kazi. Cela signifie que les personnes qui construisent des technologies doivent commencer à hiérarchiser l’éthique sur les données afin de protéger la vie privée des consommateurs.

