Ces dernières semaines ont rappelé aux dirigeants d'entreprise que les entreprises du monde entier sont vulnérables face à des cyberattaques catastrophiques.
En peu de temps, Colonial Pipeline a versé une rançon de 4,4 millions de dollars à des cybercriminels qui avaient paralysé ses systèmes informatiques, et le président Biden a publié un décret obligeant les prestataires fédéraux à renforcer la sécurité de leurs logiciels et à signaler rapidement au gouvernement toute violation ou activité malveillante.
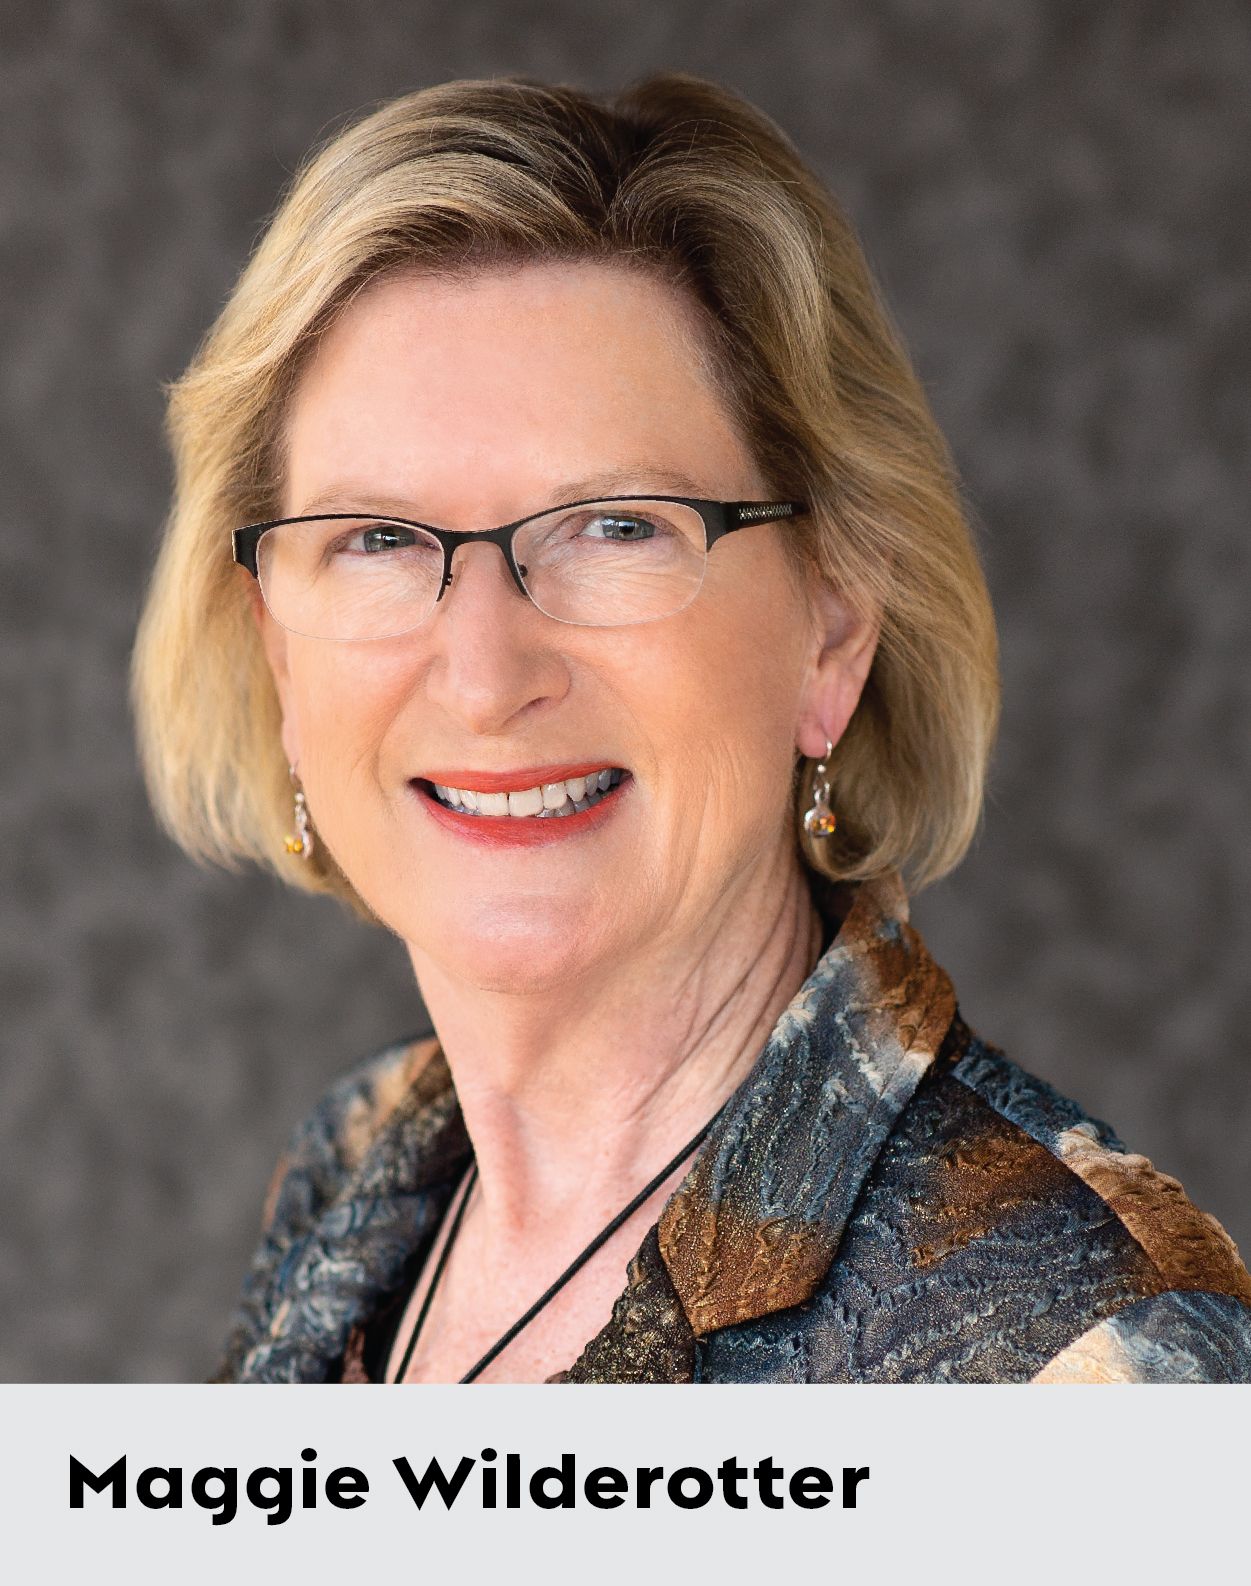
Heureusement, de nombreux PDG ont adopté une approche proactive. Peu de gens ont pu observer cela de près comme Maggie Wilderotter. En tant qu'ancienne PDG (ayant dirigé Frontier Communications pendant près de 12 ans) et membre du conseil d'administration de Hewlett-Packard Enterprise, Costco et Tanium, elle est confrontée à ces questions au quotidien.
Mme Wilderotter s’est récemment entretenue avec Endpoint, de , au sujet de ce qu’elle observe au sein des conseils d’administration, des défis commerciaux que posent les cybermenaces, de l’importance de la collaboration entre les secteurs public et privé, ainsi que de la manière dont les entreprises doivent diversifier leurs conseils d’administration et des raisons pour lesquelles elles doivent le faire afin de faire face aux cybermenaces émergentes.
Quel rôle les conseils d'administration devraient-ils jouer dans la gestion des cybermenaces ?
Les conseils d'administration doivent jouer un rôle actif. Une partie du travail du conseil d'administration consiste à veiller à ce que nous atténuions les risques et à ce que nous comprenions quels sont les principaux risques auxquels l'entreprise est exposée. Nous devons comprendre quelles mesures l'entreprise met en œuvre pour gérer ce risque : .
Et nous devons veiller à ce que la gouvernance et la transparence répondent aux besoins non seulement des actionnaires de l'entreprise, mais aussi de ses parties prenantes. Cela inclut ses clients, ses partenaires gouvernementaux et les autres entreprises qui dépendent d'elle au sein de leur chaîne d'approvisionnement.
Par exemple, je préside trois comités d'audit de sociétés cotées en bourse. Nous sommes chargés de la surveillance des risques pour le compte du conseil d'administration, qui en assume la responsabilité ultime. Certains conseils d'administration de sociétés cotées disposent en effet d'un comité chargé des technologies numériques. « Cyber » est un examen que nous menons chaque trimestre au sein du comité d'audit, et nous procédons à une analyse approfondie avec le conseil d'administration une fois par an. Mais cela repose en grande partie sur ce que nous savons, et non sur ce que nous ignorons.
Quels sont les défis liés à la mise en place d'un contrôle de la sécurité ?
Nous avons encore affaire à de nombreux réseaux obsolètes. Les processus et les capacités de ces réseaux ne leur permettent pas nécessairement de résister à la sophistication des cyberattaques actuelles. La transformation de ces réseaux demande du temps, des efforts, de l'argent et d'autres ressources.
Je pense donc que tout le monde passe plus de temps à rattraper son retard qu’à prendre de l’avance. Et en ce qui concerne les systèmes hérités, on observe une grande réticence à y toucher, soit parce que les entreprises ne souhaitent pas subir de temps d'arrêt, soit parce que cela coûte cher. Mais il faut simplement prendre son courage à deux mains et passer à l'action.
«En ce qui concerne les systèmes hérités, on observe une grande réticence à ne serait-ce que les modifier. »
Au fil du temps, on constate que lorsqu’une nouvelle vulnérabilité informatique est découverte, les entreprises finissent par acheter une solution ponctuelle au lieu d’envisager une « » (solution globale) s’appuyant sur une plateforme capable d’être étendue pour résoudre un problème. Ainsi, au fil du temps, les entreprises se retrouvent avec de multiples solutions ponctuelles, qui ne sont ni intégrées ni interopérables.
Les directeurs techniques (CTO), vos directeurs informatiques (CIO) et vos responsables de la sécurité des systèmes d'information (CISO) ont choisi ces solutions et les ont mises en œuvre. Puis, au fil du temps, les entreprises se rendent compte que, si les solutions ne sont pas correctement intégrées, elles ne sont en réalité pas protégées. Disposant d'un large éventail de solutions ponctuelles d' , les leaders technologiques ne sont pas enclins à les remplacer rapidement en raison des investissements réalisés pour les mettre en place et les exploiter au sein de leurs systèmes.
Cela donnerait également l'impression que ces dirigeants ont manqué de discernement dans leurs décisions, puisqu'ils ont mis en place ces solutions ponctuelles dès le départ. La durée des mandats des DSI et des RSSI est déjà courte dans les grandes entreprises. Vous êtes donc contraints de « vous contenter » d'un ensemble de solutions qui n'est pas tout à fait satisfaisant.
Comment une entreprise peut-elle donc résoudre ce problème ?
La solution consiste à faire en sorte que la haute direction — notamment le PDG, le directeur financier et le directeur des opérations — ainsi que le conseil d'administration soient prêts à donner leur accord pour remplacer ces solutions ponctuelles par des plateformes pouvant être exploitées avec plusieurs solutions applicatives entièrement intégrées.
[À lire également : Comment prendre le contrôle des actifs au sein de votre organisation]
Par ailleurs, ces plateformes permettent d’établir des liens horizontaux entre toutes les facettes de l’entreprise afin d’assurer la visibilité, les tests de vulnérabilité, ainsi que — pour cette mesure de défense essentielle — l’isolation lorsqu’un incident survient. Et si un incident survient, qu'il s'agisse d'une faille de sécurité ou d'une autre activité malveillante, vous devez disposer d'un système capable de vous fournir des informations concrètes afin que vous puissiez agir rapidement. Les attaques continueront à évoluer et à gagner en sophistication. Le coût de la violation de sécurité subie par Colonial Pipeline s'est élevé à 44 millions de dollars, un montant considérable mais inférieur au coût moyen d'une violation de sécurité pour les grandes entreprises, qui s'élève à 200 millions de dollars.
Aujourd'hui, les conseils d'administration recherchent une expertise en matière de cybersécurité et de technologies, et s'ils ne disposent pas eux-mêmes de cette expertise, ils se tournent vers des consultants externes, des partenariats avec le secteur et des groupes de réflexion pour se former.
Le gouvernement fédéral a-t-il pris des mesures suffisantes pour faire comprendre aux entreprises la gravité de la menace et pour leur apporter le soutien dont elles ont besoin ?
L'une des mesures que le gouvernement n'a pas prises, et qui, je pense, plairait beaucoup au secteur privé, consiste à considérer la cybercriminalité comme un acte de guerre. Qu'est-ce que je veux dire par là ? C'est l'attaque contre Sony perpétrée par la Corée du Nord qui a été à l'origine de tout cela. [En 2014, la Corée du Nord a piraté le système informatique de Sony Pictures après que le studio eut sorti un film de Seth Rogen parodiant le dirigeant nord-coréen, Kim Jong-un.]
«Nous constatons aujourd’hui que des acteurs étrangers utilisent des ransomwares pour bloquer les actifs des entreprises. » Il s'agit là d'actes de guerre. »
Nous constatons actuellement que des acteurs étrangers recourent à des logiciels de rançon pour bloquer les actifs des entreprises. Il s'agit là d'actes de guerre. Ces attaques reviennent à ce qu'un pays tente de détruire l'économie d'un autre pays. Je n'ai pas eu connaissance de débats publics à ce sujet au Congrès, ni même entre le Congrès et le monde des affaires. C'est ce qui devrait se passer.
Qui, au sein du gouvernement, devrait en être responsable ?
De nombreux organismes publics assument certaines responsabilités en matière de cybersécurité, mais il conviendrait de mettre en place un plan ou un programme plus cohérent. Une collaboration plus proactive entre les secteurs public et privé est véritablement nécessaire. J'ai dirigé une entreprise de télécommunications pendant 12 ans. Le secteur des télécommunications est très réglementé.
Ce secteur détient de nombreuses informations relatives aux communications personnelles de nombreuses personnes. Notre organisme de régulation est la FCC, qui affiche un excellent bilan en matière de protection des consommateurs. L'autre secteur soumis à une réglementation stricte en matière de cybersécurité est le secteur financier, qui regroupe les grandes banques et les banques régionales.
[À lire également : Les menaces mondiales exigent une réponse mondiale]
Il existe donc des bonnes pratiques pouvant servir de point de départ aux partenariats public-privé afin de mettre en place des capacités en matière de cybersécurité et de veiller à ce que celles-ci soient partagées avec les chaînes d'approvisionnement en logiciels « », qui sont réparties à travers le monde et dont les dispositifs de sécurité ne sont pas toujours très sophistiqués. Cela contribuerait grandement à améliorer la protection et la détection.

