Il s'agit du deuxième volet de notre série de trois articles de blog intitulée « EDR Matters ». Dans cette série, Chris Hallenbeck, directeur de l'équipe « Détection et réponse aux incidents sur les terminaux » chez Tanium, partage son point de vue personnel sur la manière dont les organisations peuvent se positionner pour adopter une approche proactive, plutôt que purement réactive, en matière de délimitation, de recherche et d'analyse des incidents.
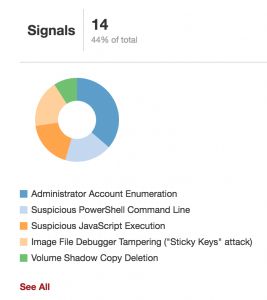
Tableau de bord des alertes de Tanium Threat Response
Les capacités d'investigation et d'analyse médico-légale sont essentielles à une stratégie de sécurité des terminaux efficace — et tout aussi importantes que la détection, la correction et la prévention. En effet, nous conseillons à nos clients de ne pas attendre qu'un incident se produise pour mener une opération de recherche. Nous appelons cela la « recherche proactive de menaces par le principe du «» () », et cette approche part du principe qu’une intrusion est en cours mais n’a pas encore été détectée.
Nous constatons que la plupart des organisations adoptent une approche réactive, plutôt que proactive, en matière de recherche de talents. Cela signifie qu'ils ont tendance à aborder les outils d'investigation sous l'angle des alertes. Dans le domaine des solutions EDR et EPP, cela implique généralement de déclencher une alerte suite à une détection générée par des sources de renseignements structurées, telles qu’OpenIOC, Yara ou STIX, ou par des indications de comportement telles que les Tanium Signals.
Dans ces cas-là, il est recommandé de commencer par les mesures suivantes dans le cadre de vos initiatives EDR et EPP :
- Heure de l'alerte ou de la détection ;
- L'expression du signal ou l'information à l'origine de l'alerte ;
- les données de point de terminaison correspondant à l'alerte ; et
- Système(s) concerné(s).
Cependant, toutes les enquêtes ne partent pas d'alertes. Par exemple, vous savez peut-être à quel moment un employé malhonnête a agi et vous avez besoin d'effectuer une recherche portant sur une période donnée. Dans d'autres cas, vous devrez peut-être rechercher des éléments spécifiques – par exemple, lorsqu'un fichier malveillant échappe à vos dispositifs d'analyse des e-mails, ou lorsqu'une feuille de calcul contenant les évaluations des employés commence à circuler dans les locaux. Vous pourriez également souhaiter rechercher de manière proactive les anomalies s'étendant à ce que l'on appelle les activités de la « zone grise », jugées trop bruyantes pour déclencher des alertes.
Quel que soit le point de départ du processus d'enquête, vous devez pouvoir approfondir l'analyse des résultats et des systèmes qui vous intéressent, et explorer la chronologie des événements afin de vous forger une idée précise de ce qui s'est passé. En tant qu'enquêteur, vous devez faire face à la montagne de données générées en permanence par les systèmes dans le cadre de leur fonctionnement normal ; c'est pourquoi l'enrichissement des données — tel que la réputation des fichiers — peut vous aider à distinguer les éléments fiables de ceux qui ne le sont pas et à affiner davantage votre compréhension de l'incident.
Les analystes disposent de nombreuses façons différentes d'aborder et de comprendre les événements. Certains préfèrent les images, les diagrammes et les arborescences de processus, tandis que d'autres préfèrent peut-être une présentation sous forme de texte ou de tableau. La plateforme EDR que vous choisirez devra vous permettre, à vous et à vos analystes, de combiner différents styles de présentation des données.
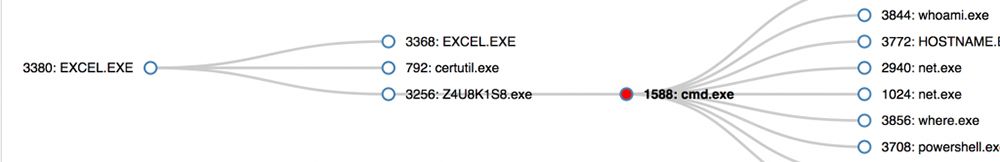
(Représentation schématique du processus « Tanium Threat Response ».)
Une fois que vous avez identifié les premiers systèmes qui vous intéressent, il est temps de combler les lacunes dans les connaissances et, éventuellement, de conserver des éléments de preuve en vue d'un examen ou d'une intervention ultérieurs. Votre solution EDR devrait vous permettre de :
- Récupérer à distance des fichiers depuis le disque.
- Récupérez à distance le contenu de la mémoire, ainsi que des copies d'autres éléments de preuve bruts utiles (arborescences du registre, données de navigateur, historique du shell sous Linux/macOS, etc.).
- Communiquer avec des hôtes hors réseau, tels que les télétravailleurs, et leur envoyer des requêtes.
- Enregistrez ou ajoutez les événements à vos favoris pour pouvoir les consulter ultérieurement.
- Effectuez une capture instantanée des données de télémétrie à des fins d'expertise judiciaire.
- Passez à volonté d'analyses approfondies sur un seul hôte à des recherches à l'échelle de l'entreprise.
- Recherchez de manière itérative d'autres systèmes affectés à l'aide des indicateurs de compromission (IOC) que vous générez au fur et à mesure de l'avancement de votre enquête.
De nos jours, les pirates s'en tiennent rarement à l'infection initiale par un logiciel malveillant. Une fois qu'ils ont pris pied dans votre réseau, ils cherchent à étendre leur présence, à voler des identifiants et à utiliser des outils natifs pour se fondre parmi les utilisateurs légitimes. Presque toutes les interventions, et enquêtes relatives à des incidents impliquant plusieurs systèmes d' s se transforment en une véritable chasse aux informations. Votre équipe d'enquête et d'intervention se transformera en équipe de recherche afin de clore l'incident et de s'assurer qu'elle en a bien cerné toute l'étendue. Inévitablement, votre enquête arrivera à un stade où vous souhaiterez bloquer cette activité malveillante. Votre plateforme EDR permettra-t-elle à vous-même ou à vos analystes de se consacrer à l'élaboration de politiques de protection ou de mise en conformité ?
Enquêtes et analyses judiciaires : comment Tanium peut vous aider
Tanium assure l'enregistrement en continu des données télémétriques d'analyse d'incidents afin de vous aider à analyser et à cerner la portée des incidents. Toutefois, les enquêtes doivent aller au-delà des données enregistrées par un « enregistreur de vol » de terminal. Notre offre « » () et «Threat Response» ( ) combine l'accès à des données historiques et la possibilité d'interroger l'état actuel du système ainsi que les fichiers au repos, le tout à grande échelle et à une vitesse inimaginable. Cela inclut l'accès en temps réel à des sources de preuves exhaustives, telles que les index de tous les fichiers présents sur le disque, les éléments natifs du système d'exploitation et l'intégralité du contenu de la mémoire volatile. Enfin, cela vous offre la possibilité d'affiner vos recherches, de tester différentes idées et de comparer des données en temps réel, sans avoir à recourir à un traitement ultérieur. Par exemple, lorsque vous pouvez collecter des données sur les mécanismes de persistance à partir de tous les systèmes de votre environnement et les présenter sous forme de graphiques empilés, vos analystes peuvent repérer les valeurs aberrantes susceptibles d'indiquer une activité malveillante.
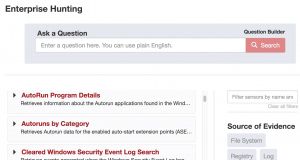
(Fonctionnalité « Hunting » de Tanium Threat Response Enterprise.)
Tanium vous permet de partir d'une page blanche, mais la plupart des entreprises préfèrent disposer d'un ensemble de base cohérent de workflows d'enquête à partir desquels les analystes doivent commencer leur travail. À cette fin, la section « Enterprise Hunting » de Tanium Threat Response propose une série de requêtes suggérées. Un sélecteur interactif vous permet d'affiner votre enquête en fonction du système d'exploitation, de la source des preuves et de la phase du cycle de vie de l'attaque. Dans le cadre d'Enterprise Hunting, Tanium propose des cas d'utilisation courants intégrés, permettant aux analystes de poursuivre leur recherche d'un simple clic.
La gestion de l'incident est terminée : quelle est la prochaine étape ?
Bien que les étapes que nous avons décrites ci-dessus soient essentielles pour vous aider à régler un incident, votre travail ne fait en réalité que commencer. Bien sûr, vous et votre équipe pouvez être fiers d’avoir réagi efficacement à l’alerte initiale, d’avoir évalué l’ampleur de l’incident et d’avoir recueilli un large éventail de données à l’intention de vos dirigeants. Vous avez généré des indicateurs de compromission (IOC) afin de détecter en continu d'autres hôtes affectés et vous avez mené une recherche pour valider la portée initiale de l'incident. Ce sont là des éléments essentiels de votre réponse, et c'est très gratifiant de pouvoir cocher toutes ces cases. Vous devez ensuite identifier la cause profonde de l'incident. Et la rapidité est également un facteur important dans ce domaine.
Plus le délai entre l'intrusion, la détection et la fin de votre enquête est court, plus vous avez de chances d'en découvrir la cause profonde. Par exemple, cet incident a peut-être été favorisé par une mauvaise configuration du système ou par l'absence de correctifs. Dans ce cas, il est important de répondre aux questions suivantes :
- Vos équipes de sécurité ont-elles une vue d'ensemble de l'avancement des opérations de correction ou des modifications de configuration ?
- Qui se chargera de nettoyer les systèmes infectés, et comment ce processus sera-t-il suivi ?
- En cas d'urgence, telle que WannaCry, votre service de sécurité est-il en mesure d'aider les équipes informatiques à appliquer un correctif ponctuel ou à désactiver un service vulnérable ?
Comme nous l'avons vu, la plupart des enquêtes peuvent se transformer en opération de recherche, mais votre organisation ne devrait pas attendre qu'un incident se produise pour mener une telle opération. On prend de plus en plus conscience que les intrusions sont inévitables, mais que la présence prolongée de l'attaquant sur votre réseau n'est pas une fatalité. La détection proactive part du principe qu'une intrusion est en cours mais n'a pas encore été détectée.
Votre plateforme EDR vous permettra-t-elle de vous contenter d'une approche purement réactive, ou pourrez-vous rechercher de manière proactive et efficace les comportements anormaux à l'échelle de l'entreprise et mener des enquêtes lorsque cela s'avère nécessaire ?
Dans la première partie de notre série d’articles de blog « EDR Matters », nous abordons la phase d’investigation du processus et examinons comment la plateforme Tanium peut être utilisée pour bénéficier d’un meilleur contrôle et d’une plus grande flexibilité.
Vous souhaitez découvrir Tanium en action ? Prenez rendez-vous pour une démonstration individuelle ou participez à notre webinaire hebdomadaire. Venez échanger avec nos experts Tanium lors de nos prochains événements organisés dans le cadre de l' :.
À propos de l'auteur : Chris Hallenbeck est directeur au sein de l'équipe Endpoint Detection and Response (EDR) de Tanium. Il a rejoint Tanium après avoir passé près de sept ans au service de l'État au sein de l'équipe américaine d'intervention en cas d'urgence informatique (US-CERT). Au sein de l'US-CERT, il a été chargé de concevoir et de mettre en place les capacités de réponse aux incidents de l'organisme, tout en réorientant ses efforts vers la fourniture de conseils stratégiques en matière de prévention. Au cours d'innombrables missions de gestion des incidents (IR) menées tant auprès d'administrations publiques que d'entreprises du secteur privé victimes d'attaques visant leurs infrastructures critiques, il a constaté une tendance récurrente : un manque d'attention accordée aux opérations informatiques et aux principes fondamentaux de la sécurité informatique. Avant de rejoindre l'US-CERT, Chris a travaillé pour RSA Security et EMC en tant qu'ingénieur en sécurité, ainsi qu'au sein de l'équipe mondiale d'intervention en cas d'incident d'AOL/Time Warner. Il a débuté sa carrière en tant qu'administrateur système Unix à l'université de Binghamton. Lorsqu'il n'est pas en train de courir après des électrons, Chris préfère de loin se trouver dans un endroit tropical, à 50-100 pieds sous l'eau.

