Même si vous êtes occupé à développer votre arsenal de cybersécurité, ne négligez pas vos relations amicales.
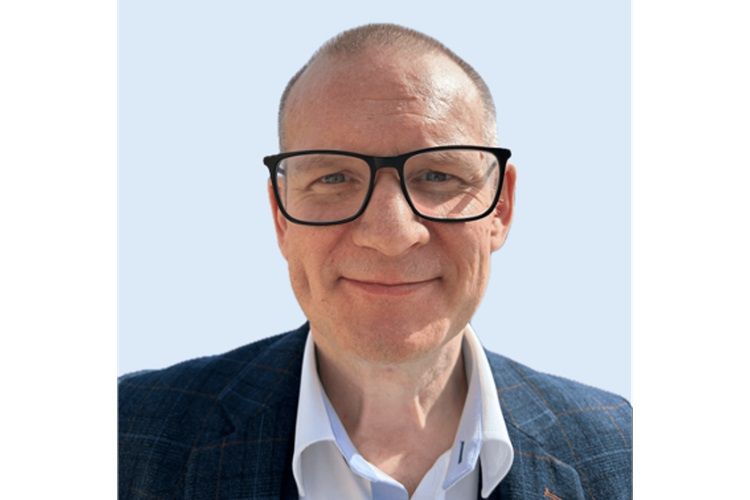
C'était l'un des conseils essentiels prodigués par Dan Jones (à droite) lors de la récente conférence sur le gouvernement et la cybersécurité organisée par iBestuur, , une publication néerlandaise de référence consacrée au secteur public et très prisée des décideurs politiques européens. M. Jones, conseiller en cybersécurité chez Tanium, a participé à une table ronde aux côtés de Frank van Beem, responsable adjoint de la sécurité des systèmes d'information au ministère néerlandais de la Défense.
« Comme l’a dit Frank, et je reprends cette formule avec fierté : “On ne noue pas d’amitiés en période de crise” », a déclaré M. Jones à l’issue de l’événement, qui s’est tenu aux portes d’Amsterdam fin octobre.
M. Jones est un fervent défenseur de la collaboration et du développement des relations, et souligne à quel point celles-ci doivent faire partie intégrante de la réflexion permanente sur la cybersécurité au sein de toute organisation.
Il a passé près de 30 ans au sein du ministère britannique de la Défense, où il a occupé diverses fonctions, notamment celles de responsable informatique, de responsable du portefeuille des services d’information et de communication (avec une affectation de quatre ans en Arabie saoudite, où il était basé à Riyad) et, enfin, dans le domaine des opérations cyberdéfensives. Au cours de son mandat, il a joué un rôle déterminant dans l'élaboration de stratégies d' visant à atténuer les risques liés à la chaîne d'approvisionnement numérique, et a adopté une approche globale de la résilience en matière de cybersécurité , en intégrant les personnes, les processus et la technologie.
Cette année, il s'est orienté vers le secteur privé, où il occupe le poste de conseiller principal en sécurité pour la région EMEA chez Tanium, l'un des principaux fournisseurs de solutions de cybersécurité (et éditeur de ce magazine).
Nous nous sommes entretenus avec M. Jones peu après la conférence afin de recueillir son point de vue sur la collaboration (les contrats à court terme y sont propices, selon lui), l’ , l’intelligence artificielle (ne passez pas directement à la Formule 1 – il vous expliquera pourquoi), ainsi que les futures réglementations européennes « NIS2 » et « DORA » , qui visent à renforcer la sécurité numérique (et qui suscitent déjà des inquiétudes chez de nombreux dirigeants d’entreprise, notamment en Europe et aux États-Unis, quant à leur mise en conformité).
(L'entretien ci-dessous a été remanié pour des raisons de clarté et de concision. Cet article a été publié pour la première fois le mois dernier sur le site iBestuur . Vous pouvez lire l'article original en néerlandais « » ici :.)
Vous aimez participer vous-même à des conférences, non seulement pour les bitterballen* qui sont servis après, mais aussi pour faire de nouvelles rencontres. Pourquoi est-ce si important pour vous ?
En cas de crise, on a besoin d'amis. Et comme Frank van Beem vient de le dire : on ne noue pas d'amitiés en période de crise. Vous devez nouer des liens et acquérir des connaissances en échangeant vos expériences avec d'autres spécialistes.
Je le répète depuis des années : la cybersécurité est avant tout une question humaine, même si l'on a tendance à la présenter sous le couvert d'un jargon technique. Les cybermenaces revêtent de multiples facettes, et il arrive souvent qu'aucune personne ni aucune équipe ne détienne à elle seule toutes les réponses.
Disposer des bons partenaires en matière d’ s peut faire toute la différence en cas de crise. Les relations que vous nouez aujourd'hui pourraient bien devenir la bouée de sauvetage dont vous aurez besoin plus tard. Et il n'y a pas de meilleur endroit pour les fonctionnaires que de nouer ces nouveaux liens lors d'un événement comme celui-ci, où chacun peut s'exprimer ouvertement et en toute franchise.
Selon vous, comment les organisations devraient-elles hiérarchiser la technologie, les ressources humaines et les processus dans le cadre de la gestion de la cybersécurité ?
Je dirais qu'il est essentiel de considérer la cybersécurité comme un triangle composé de la technologie, des personnes et des processus.
«L’efficacité de la technologie dépend entièrement des personnes qui la gèrent, et leurs processus doivent être rigoureux. »
Une technologie performante ne suffit pas à elle seule à protéger une organisation. L'efficacité de la technologie « » dépend entièrement des personnes qui la gèrent, et leurs processus doivent être rigoureux. Une cybersécurité efficace repose sur un équilibre entre ces trois éléments. Vous avez besoin d'une technologie adaptée, de personnel qualifié pour la mettre en œuvre et de processus permettant de relier tous ces éléments entre eux. Souvent, les incidents de cybersécurité mettent en évidence les faiblesses de cet équilibre.
N'oubliez pas non plus qu'aucune organisation n'évolue en vase clos. Un service public échange non seulement des données avec d'autres services publics, mais dépend également de différents fournisseurs. Toutes ces connexions doivent fonctionner sans le moindre accroc.
Les risques liés à la chaîne d'approvisionnement ne sont-ils pas souvent sous-estimés ?
C'est en effet un gros problème. Les risques liés à la chaîne d'approvisionnement constituent l'un des principaux défis actuels. Une faille ou un dysfonctionnement dans le système d'un fournisseur peut provoquer une réaction en chaîne et affecter d'innombrables services. Les organismes du secteur public doivent faire preuve de transparence vis-à-vis de leurs fournisseurs, et inversement. C'est là que les contrats à court terme peuvent parfois s'avérer utiles ; ils permettent aux deux parties d'évaluer l'efficacité de leur collaboration au fil du temps.
Dans le secteur public, les contrats à court terme assortis d'attentes clairement définies favorisent une responsabilisation permanente et permettent à chacun de s'investir de manière productive et transparente.
De nos jours, on observe une tendance à la conclusion de contrats à long terme. Mais vous-même, vous n'y êtes pas favorable ? Il ne fait aucun doute qu'elles contribuent à la stabilité de la relation entre le client et le fournisseur.
Oui et non. Les contrats à long terme peuvent procurer un sentiment de sécurité, mais ils peuvent aussi conduire à un relâchement si ils ne sont pas gérés correctement. J'ai déjà vu des cas où les contrats à long terme se résument à la question suivante : « Comment faire pour aller jusqu'au bout de ce contrat ? » au lieu de créer de la valeur mutuelle.
Avec des contrats plus courts et faciles à renouveler, il est nécessaire de gagner en permanence la confiance de l'autre partie, ce qui favorise la responsabilité et la réactivité. Les marchés publics sont souvent conclus pour des durées plus longues, mais je pense qu'il vaut la peine d'étudier cette approche afin de favoriser la flexibilité et l'adaptabilité, d'autant plus que les cybermenaces évoluent.
Dans le cadre de mon précédent poste au ministère britannique de la Défense, j'ai hérité d'un contrat de 10 ans conclu avec un fournisseur. Nous n'avons rien pu obtenir d'eux. Au moment de mon départ, j'avais remplacé ce contrat unique par plus de 60 contrats à court terme. Nous étions bien plus efficaces ainsi. Je suis bien conscient que le fait de devoir renouveler davantage de contrats à chaque fois représente également un défi. Il faut trouver le juste équilibre. Chaque équipe doit évaluer ses capacités. Mais d'après mon expérience, multiplier les contrats à court terme est la meilleure solution de remplacement.
De nombreux participants à votre séance souffrent manifestement du syndrome NIS2. Est-ce un fardeau ou un plaisir ?
NIS2 fait partie de ces cadres qui revêtent une importance cruciale pour les entités du secteur public. Il a pour objectif d'améliorer la cybersécurité des services essentiels en Europe.
Je constate des réactions mitigées : parfois, le cours NIS2 est considéré comme « une exigence de plus ». Je vous encourage toutefois à considérer la réglementation comme un guide qui met l'accent sur des pratiques essentielles, telles que la visibilité des actifs et la gestion des risques liés aux tiers. En réalité, la norme NIS2 impose principalement des mesures que les organisations auraient de toute façon prises ou auraient dû prendre.
Et ne vous y trompez pas : il y a un 2 après le NIS, vous pouvez donc parier qu’il y aura également un NIS3, qui placera la barre encore plus haut.
Il est toujours surprenant de constater que de nombreuses organisations n'ont pas encore mis en place les bases nécessaires.
C'est en effet un sujet de préoccupation. J'ai entendu des questions concernant des techniques avancées telles que la « threat hunting » ( ), le rôle de l'analyse des données de sécurité ( analytics), ainsi que ce que peut signifier l'intelligence artificielle ( ) . Mais dans le même temps, de nombreuses organisations ne savent pas encore exactement ce que contient leur réseau ni dans quelle mesure tous leurs terminaux sont protégés.
«» De nombreux spécialistes de la cybersécurité souhaitent tirer pleinement parti de l'IA dès maintenant. Mais c'est comme vouloir devenir pilote de Formule 1 dès que l'on a obtenu son permis de conduire. »
Je constate également que les organisations ne sont pas suffisamment préparées. Un plan de continuité d'activité a peut-être été élaboré à un moment donné pour définir les mesures à prendre en cas de crise, mais ces plans ne font pas l'objet de suffisamment d'exercices pratiques. En matière de cybersécurité, trop d'organisations négligent la nécessité de s'entraîner. L'approche de l'armée britannique en est un bon exemple : ses membres s'entraînent jusqu'à ce que les procédures deviennent un réflexe. En cas d'incident réel, il n'y a pas d'hésitation.
Les organismes publics auraient tout intérêt à mener des exercices similaires, tels que des simulations sur table ou des simulations d'incidents cybernétiques. Ces exercices permettent de mettre en évidence les lacunes des plans et de définir les rôles. Souvent, lors d'une attaque, on découvre des failles, non pas au niveau de la technologie, mais au niveau des processus et de la coordination. La mise en pratique de ces scénarios renforce la confiance et prépare les équipes à réagir efficacement.
Mais avant toute chose, assurez-vous que les bases sont bien en place. Le recours à l'IA, par exemple, pour automatiser et coordonner les tâches manuelles répétitives permet de réguler le rythme des processus essentiels et de réduire les erreurs.
Bien sûr, de nombreux spécialistes de la cybersécurité souhaitent tirer pleinement parti de l'IA dès maintenant. Mais c'est comme vouloir devenir pilote de Formule 1 dès que l'on a obtenu son permis de conduire. Il faut d'abord passer par les catégories inférieures avant de pouvoir se lancer en Formule 1.
Vous avez passé beaucoup de temps aux Pays-Bas ces derniers temps. Selon vous, comment les organismes publics aux Pays-Bas et sur d'autres marchés européens se positionnent-ils en matière de cybersécurité ?
Je dirais qu'il existe une forte prise de conscience, mais que la mise en œuvre cohérente peut varier. Le secteur public néerlandais, par exemple, a pris conscience que, pour garantir une sécurité réelle, il doit non seulement renforcer ses propres systèmes, mais aussi tenir compte de ses dépendances vis-à-vis de tiers.
Des réglementations telles que la NIS2 soulignent cette interdépendance, mais il est possible d'aller plus loin. Chez Tanium, nous encourageons nos clients à tester, tester et tester encore. Certaines équipes maîtrisent mieux ces principes fondamentaux que d'autres, mais dans l'ensemble, je pense qu'il est de plus en plus admis que la bonne mise en œuvre de ces principes fait la différence entre la résilience et la vulnérabilité.

