Sujet
Risques et sécurité
Mois de la sensibilisation à la cybersécurité : assurer la sécurité des 250 prochains grâce à la recherche active de menaces informatiques
À l'occasion de ce Mois de la sensibilisation à la cybersécurité, découvrez avec Tanium pourquoi la recherche active des cybermenaces est désormais indispensable aux équipes de sécurité pour lutter contre les cybermenaces modernes.
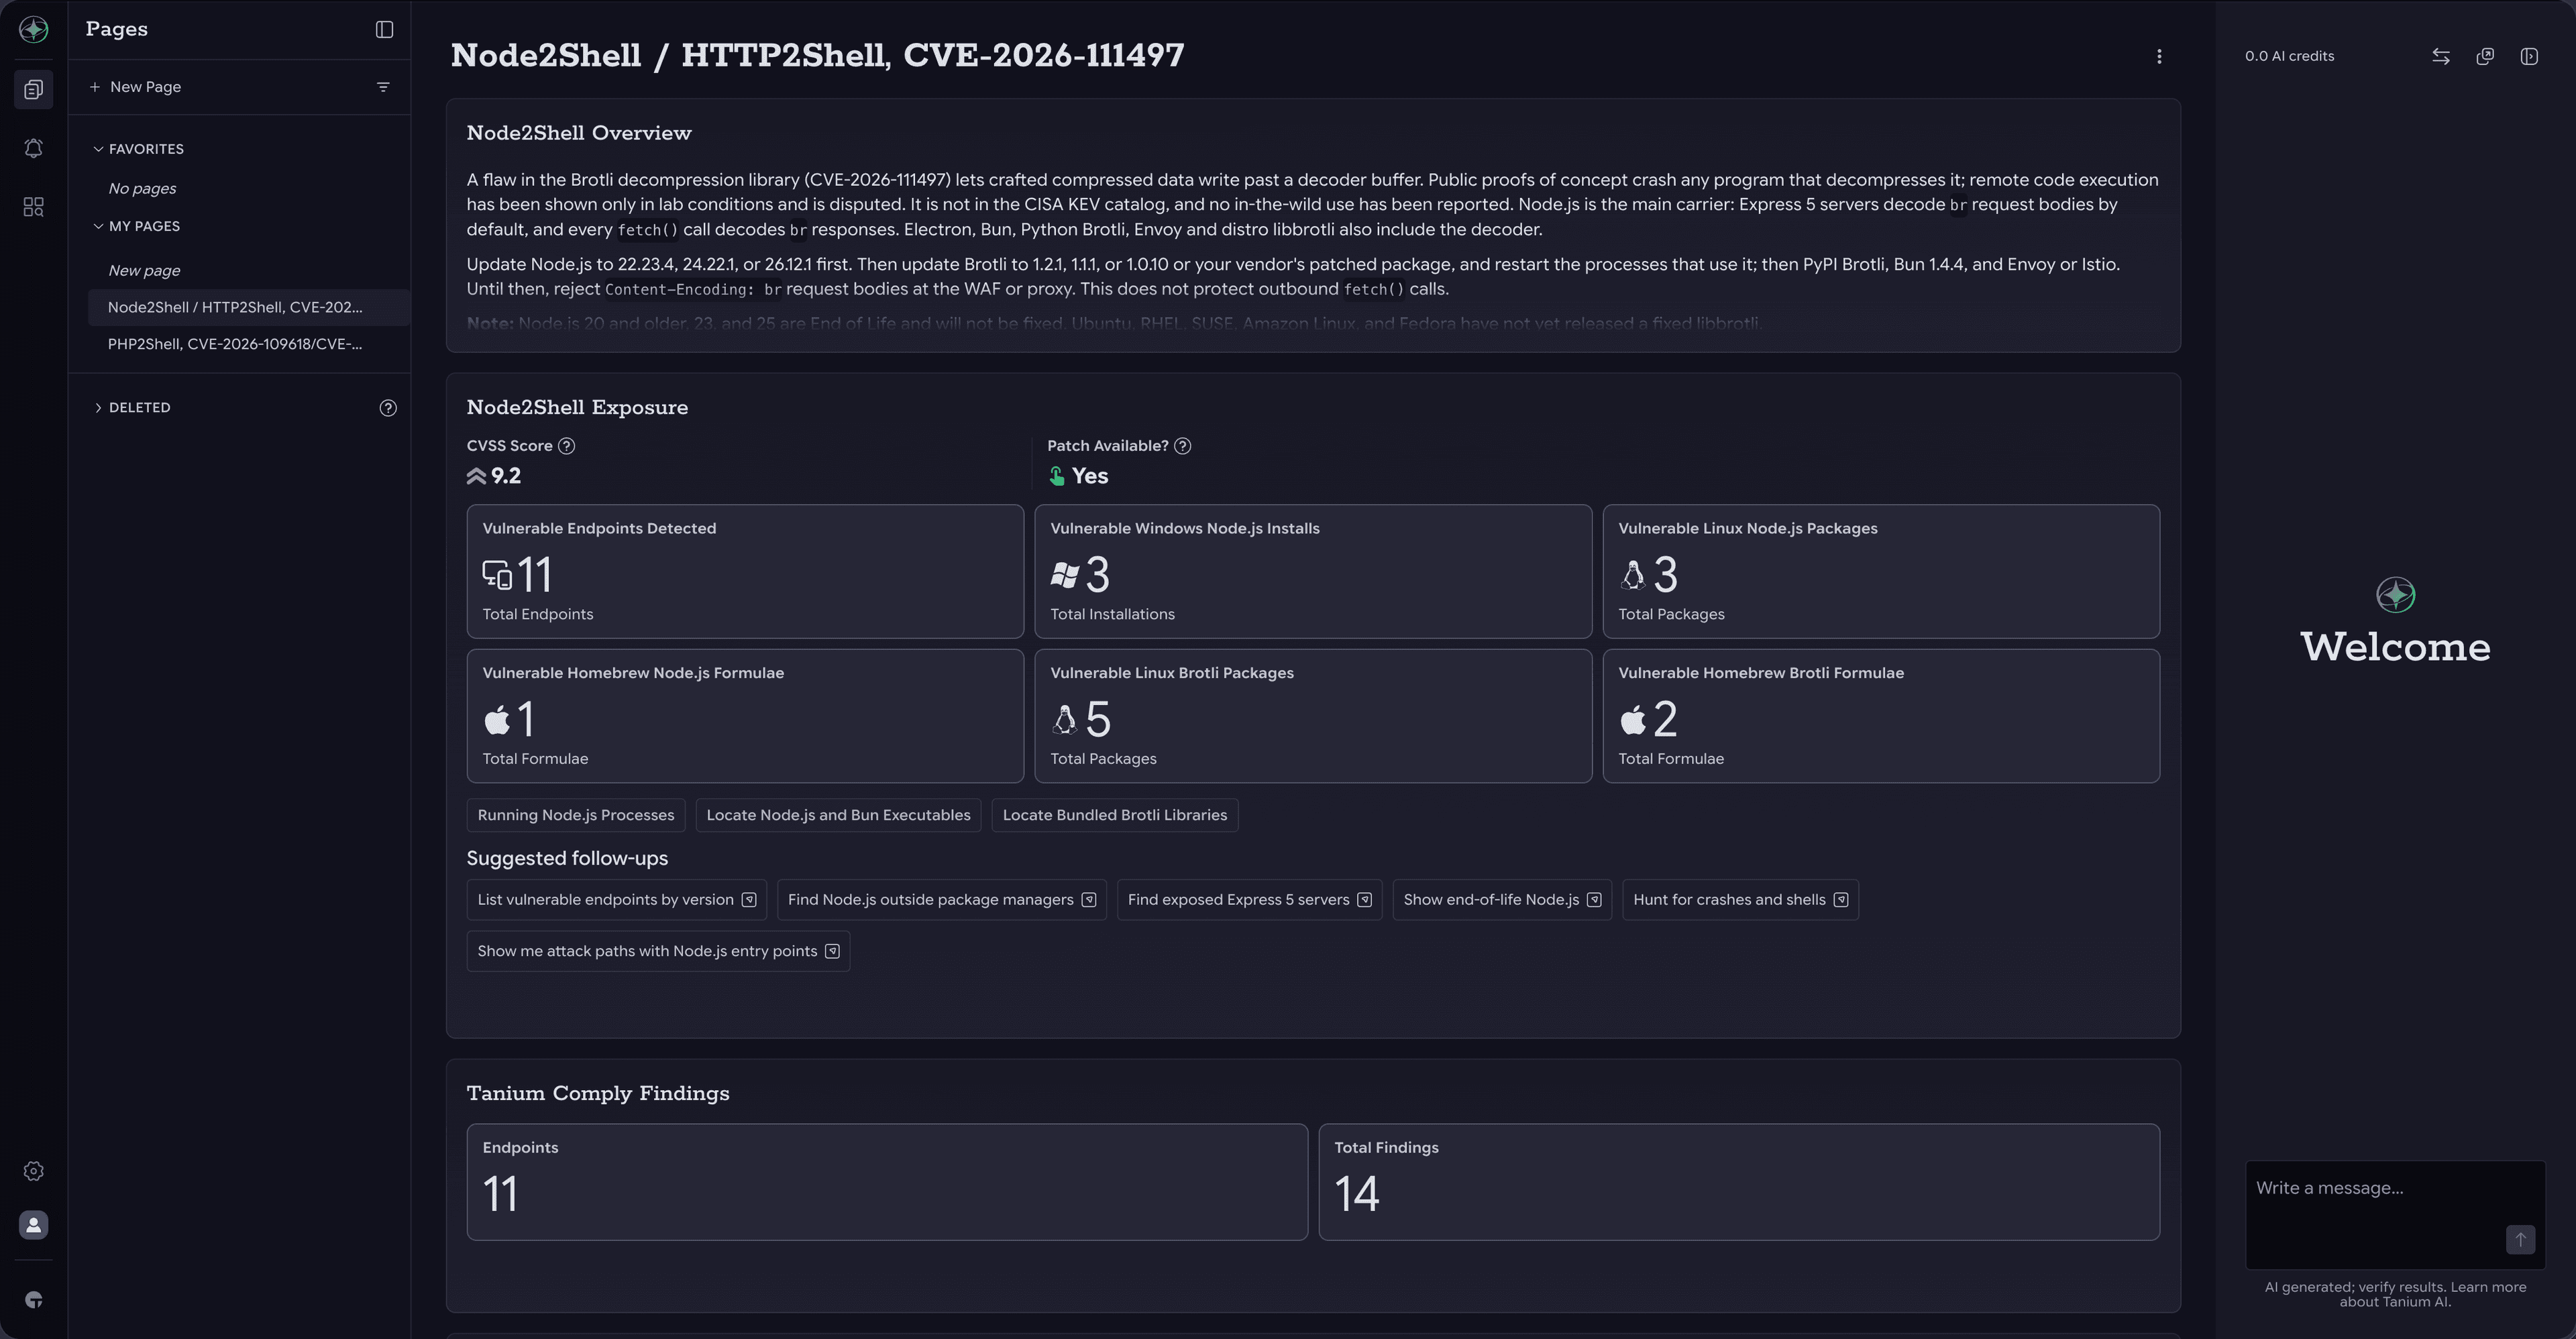
HTTP2Shell : Identifier et corriger les copies vulnérables de Brotli avec Tanium
Une faille critique dans le décodeur Brotli de Google (CVSS 9,2) peut permettre à un attaquant distant de provoquer le plantage ou de prendre le contrôle d'applications qui décompressent des données Brotli. Mettez à jour Node.js, Python Brotli et Bun dès maintenant.
Faille de sécurité eMudhra CA : identifiez et corrigez vos vulnérabilités avec Tanium
Les clés privées de huit autorités de certification intermédiaires eMudhra peuvent être calculées à partir de leurs certificats publics. Les navigateurs les bloquent dès leur mise à jour ; la plupart des autres logiciels nécessitent une mise à jour de leur liste de certificats de confiance.
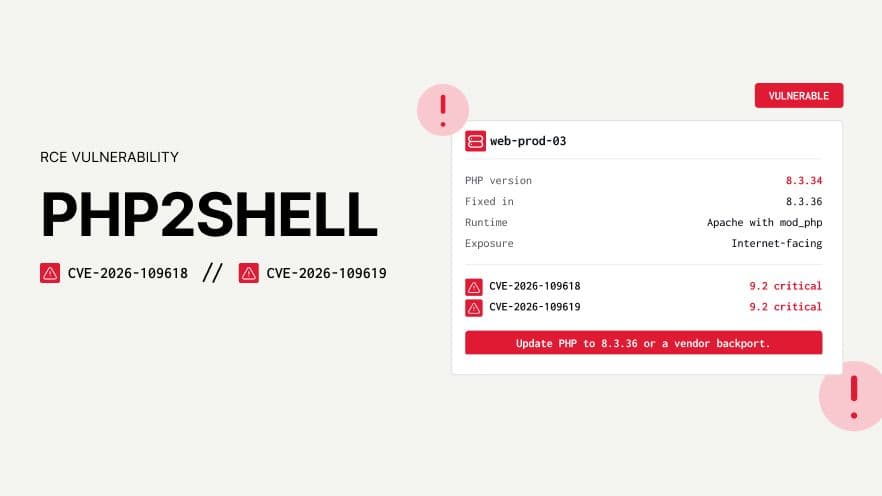
PHP2Shell : Réponse aux points CVE-2026-109618 et CVE-2026-109619
Deux failles critiques dans le cœur de PHP (CVSS 9,2) permettent à un attaquant non authentifié d'exécuter du code à l'aide d'une requête Web spécialement conçue. Effectuez dès maintenant la mise à jour vers la version 8,5,12, 8,4,27, 8,3,36 ou 8,2,35 .
Vulnérabilité critique de type « RCE » dans Netlogon sur les contrôleurs de domaine (CVE-2026-41089)
Une vulnérabilité critique permettant l'exécution de code à distance sans authentification dans Windows Netlogon (CVE-2026-41089, CVSS 9,8) permet à un attaquant distant d'exécuter du code avec les privilèges SYSTEM sur un contrôleur de domaine. Appliquez les mises à jour de sécurité « mai 2026 » sur tous les contrôleurs de domaine au cours de la même fenêtre de maintenance.
Coupe du Monde ’26: Ce qu'il faut pour sécuriser le plus grand événement sportif mondial
Pour les cyberdéfenseurs, ce travail est, par nature, invisible. Pour les fans, un peu de sensibilisation peut faire toute la différence.
Tanium au Gartner Security & Risk Management Summit 2026
Alors que les responsables de la sécurité s'apprêtent à s'attaquer aux priorités les plus urgentes du secteur, Tanium apportera les informations en temps réel et les capacités d'IA agentique nécessaires pour combler le fossé entre la compréhension et la mise en œuvre.
mai 2026 Faille de sécurité sur GitHub : la sécurité des extensions reste un défi – que peut-on y faire ?
Le 20 mai 2026, GitHub a révélé qu'un appareil appartenant à un employé avait été compromis par une extension malveillante de VS Code, les pirates affirmant avoir exfiltré environ 3 800 dépôts internes.
Attaque de la chaîne d'approvisionnement Mini Shai-Hulud : pourquoi cette campagne change la façon dont les défenseurs doivent envisager les logiciels de confiance
L'attaque de la chaîne d'approvisionnement Mini Shai-Hulud a compromis plus de 170 packages sur npm et PyPI, notamment des packages de TanStack, Mistral AI et Guardrails AI, en détournant des workflows de publication CI/CD pour distribuer des versions malveillantes qui présentaient des signaux de provenance apparemment valides.
Échec de la copie (CVE-2026-31431) : ce que les administrateurs Linux doivent savoir dès maintenant
« Copy Fail », également appelé « CVE-2026-31431 », est une vulnérabilité du noyau Linux liée à l'élévation de privilèges locaux qui peut permettre à un utilisateur local non privilégié de corrompre des données de fichiers stockées dans le cache de pages dans certaines conditions, et potentiellement d'élever ses privilèges. La vulnérabilité dépend du noyau du fournisseur utilisé et des correctifs rétroportés. L'installation d'un correctif du noyau fourni par l'éditeur constitue la principale mesure corrective ; des mesures d'atténuation temporaires sont disponibles dans certains environnements si l'application du correctif est retardée.
Incident de sécurité chez Vercel : ce que cette faille révèle sur la confiance dans OAuth, les risques liés à la chaîne d'approvisionnement et la rapidité d'intervention
D'après les informations rendues publiques, l'incident serait lié à une utilisation abusive d'une application tierce à laquelle un accès OAuth avait été accordé pour un compte d'employé de Vercel, ce qui a permis un accès non autorisé à certaines ressources internes. Certains jetons liés aux clients, variables d'environnement ou autres éléments d'accès ont peut-être été exposés, bien que Vercel n'ait pas indiqué que le vol de mots de passe faisait partie de la voie d'accès initiale. Cette faille montre à quel point les intégrations SaaS de confiance et les accès délégués sont devenus une surface d'attaque importante pour les entreprises dont les flux de travail des développeurs sont interconnectés, même lorsqu'aucune vulnérabilité logicielle de l'infrastructure de production n'est exploitée.

Comprendre l'« IA fantôme » dans votre environnement de terminaux
Découvrez comment l'IA « fantôme » se manifeste sur les terminaux, des modèles locaux aux serveurs MCP, et pourquoi la visibilité, la gouvernance et la configuration sécurisée sont aujourd'hui essentielles.

