Sujet
Perspectives technologiques
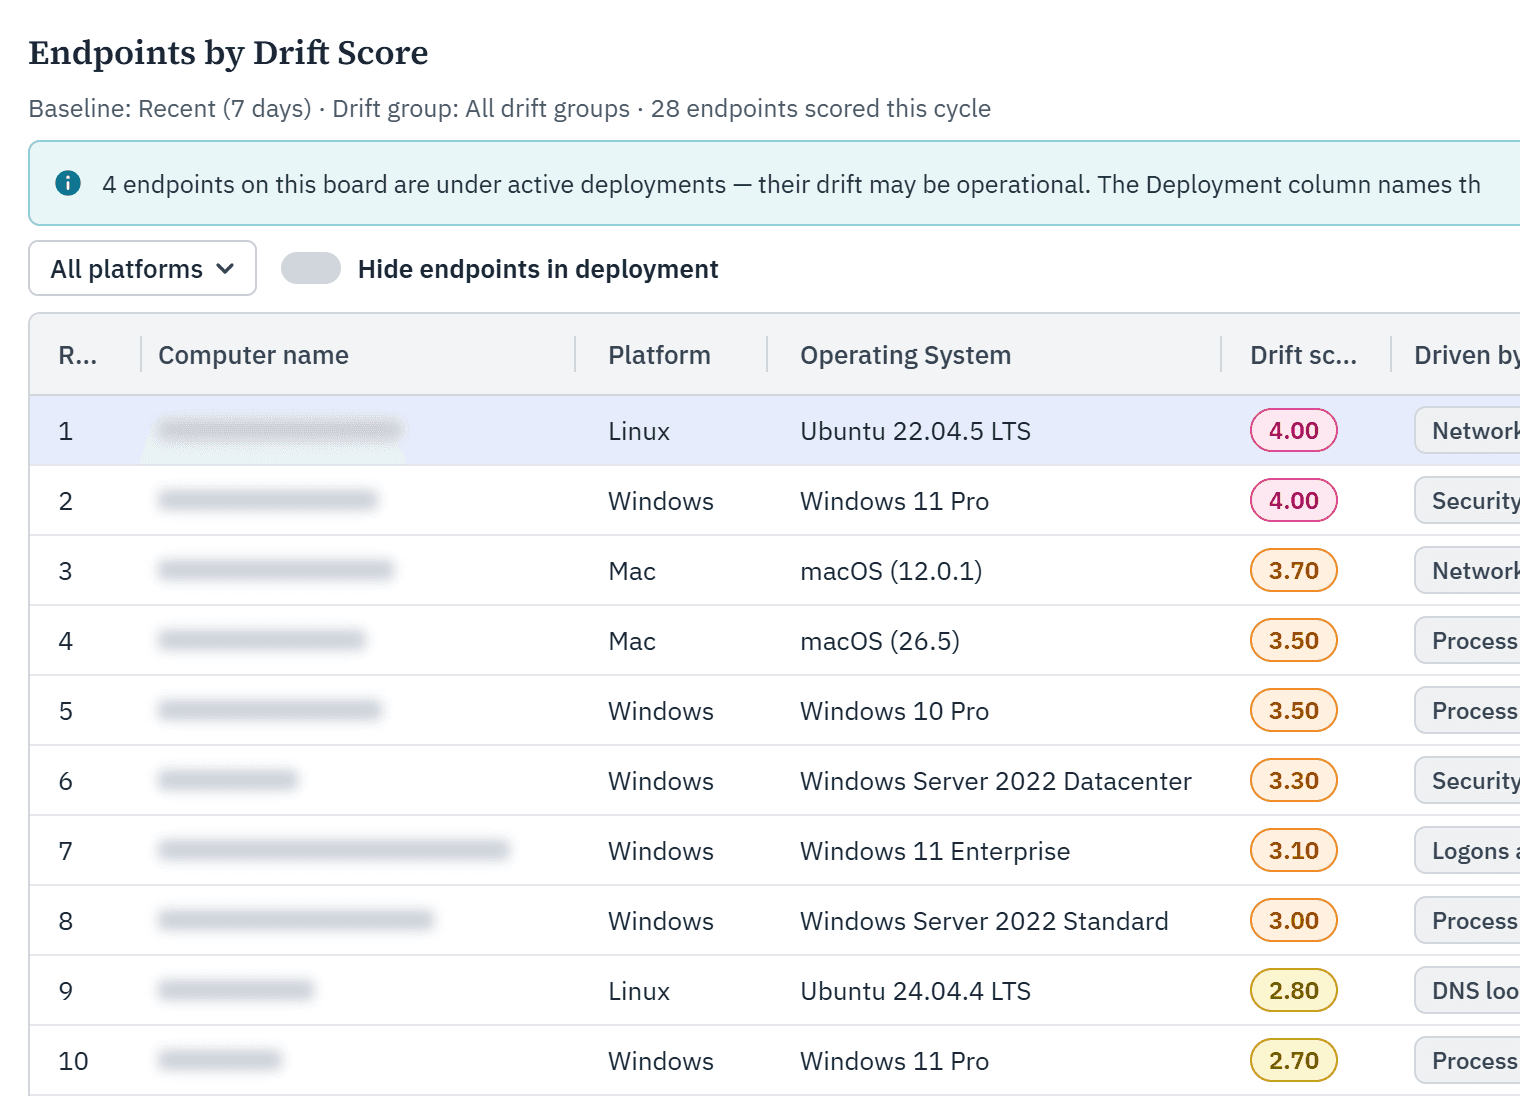
Repérez les moments où une machine cesse de se comporter normalement : présentation de l'« Endpoint Drift »
Les pirates qui utilisent des identifiants volés et vos propres outils d'administration ne déclencheront aucune règle — Endpoint Drift détecte de toute façon lorsqu'une machine cesse de se comporter normalement.
Commencer par identifier nos propres vulnérabilités : l'engagement de Tanium en matière de sécurité grâce à l'IA « Frontier »
Tanium utilise des modèles d'IA de pointe pour détecter les vulnérabilités de ses propres logiciels avant que quiconque ne puisse le faire. Voici ce que nous avons appris, et pourquoi les clients doivent s'attendre à davantage d'avis de sécurité et de correctifs.
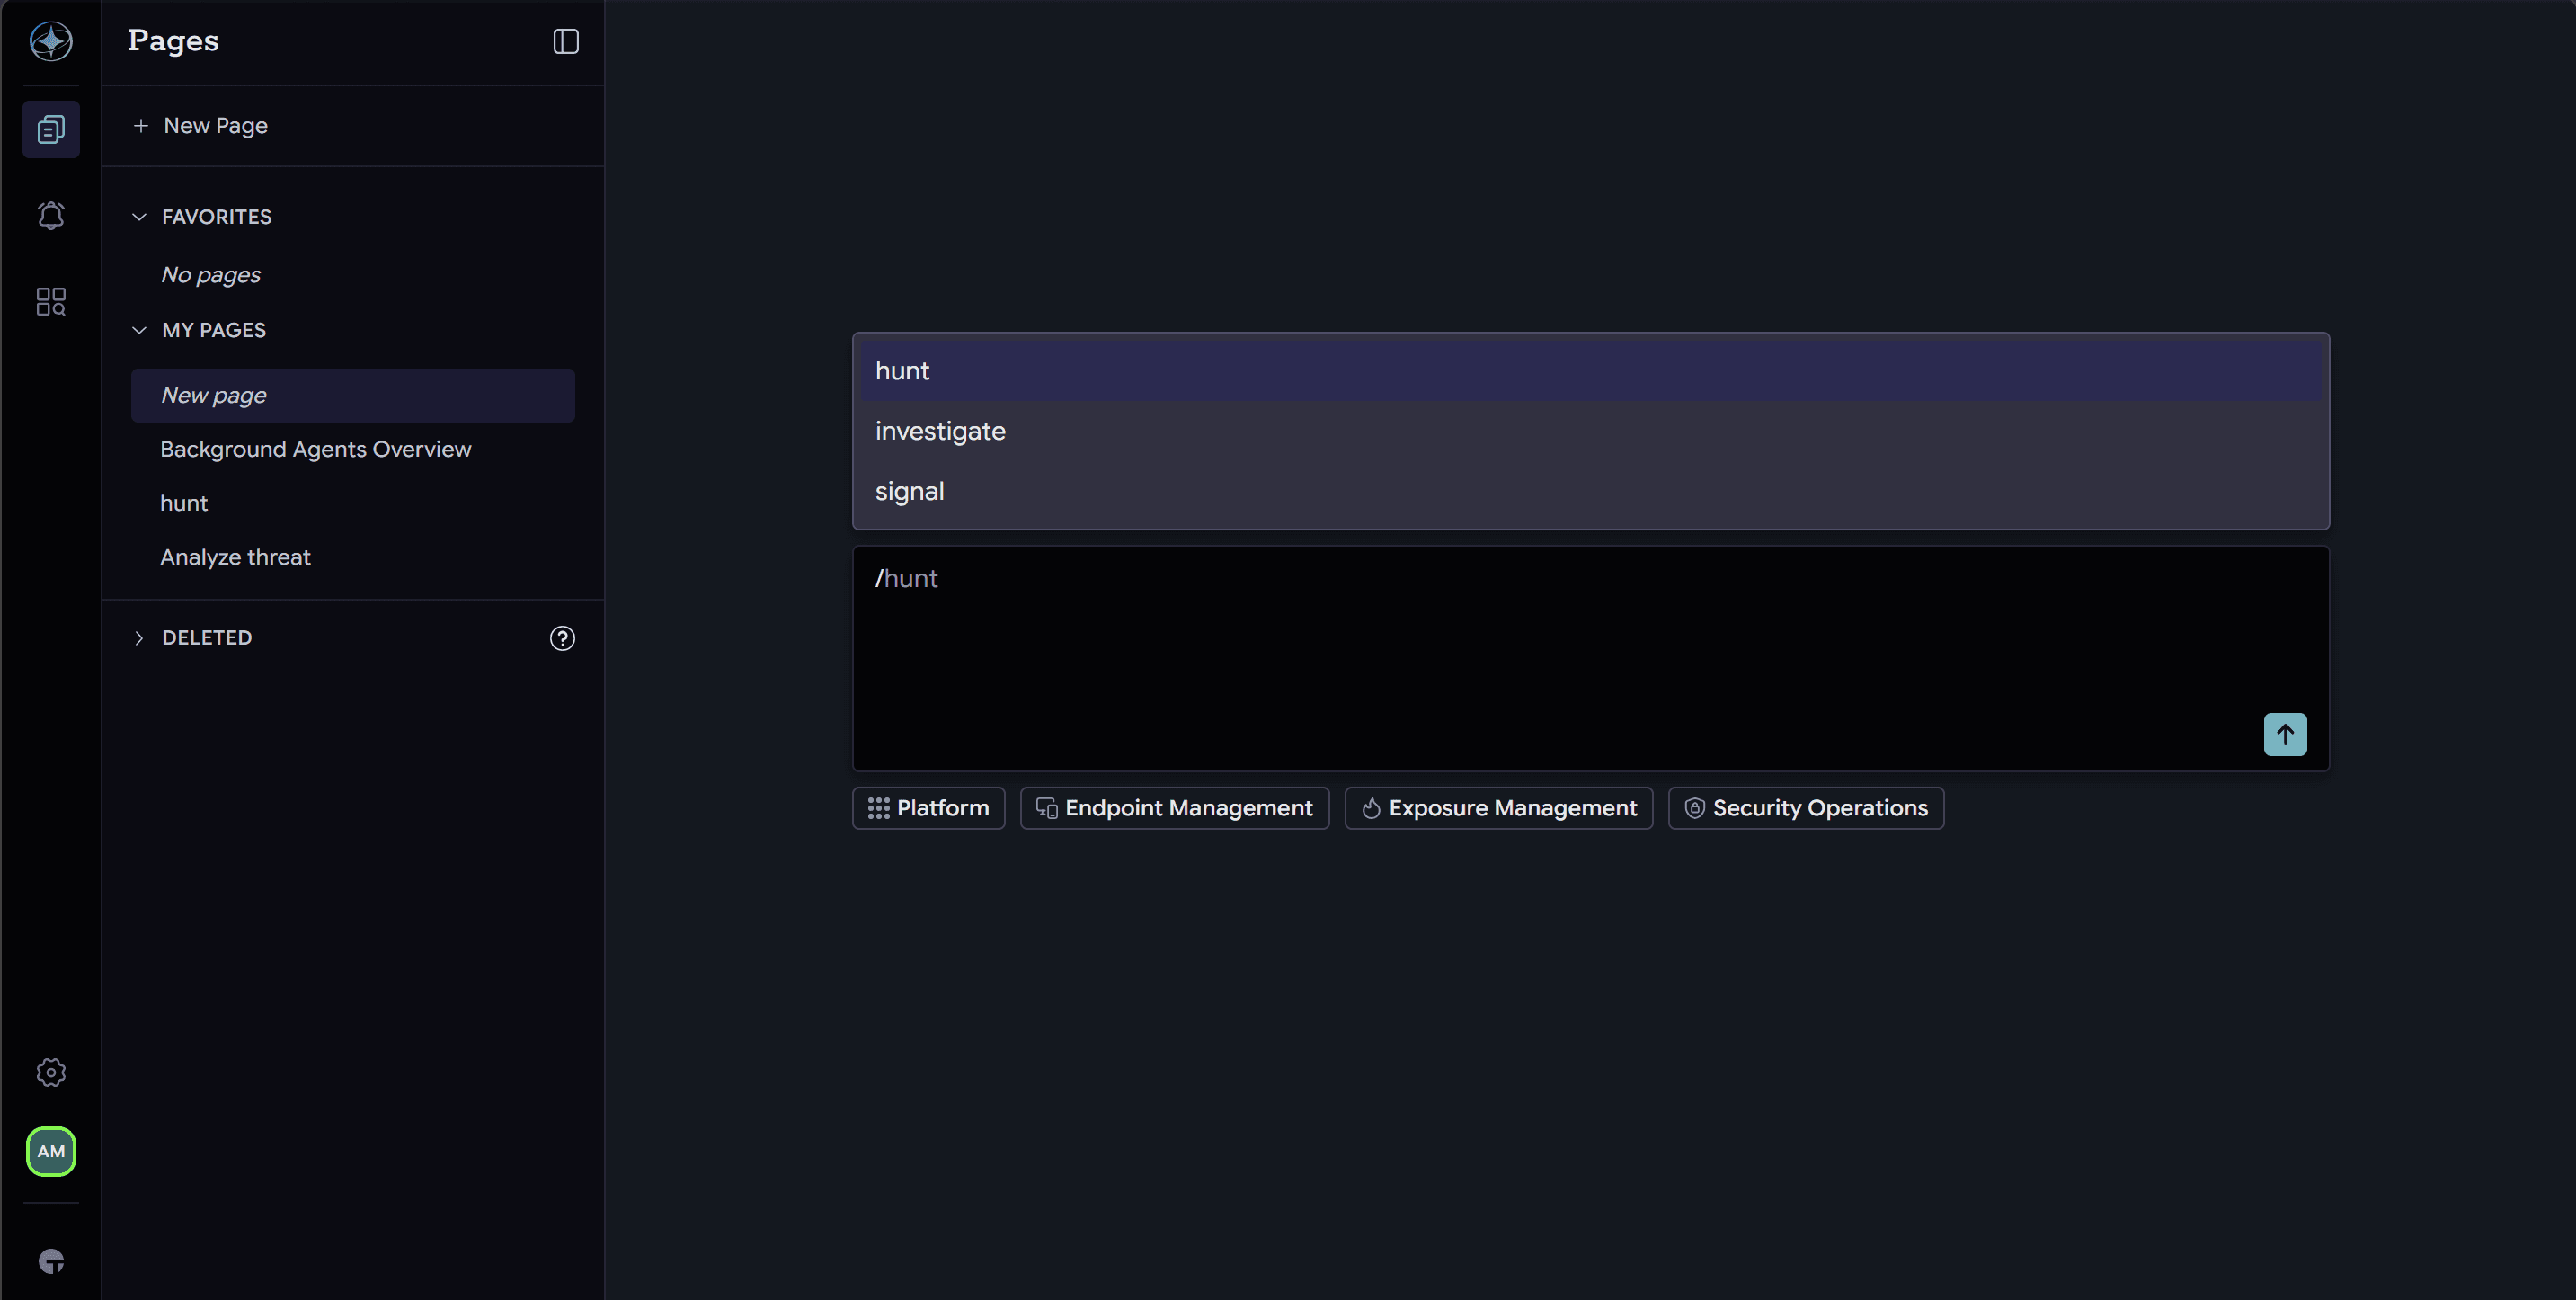
Les commandes « slash » apportent à Atlas les workflows propres aux experts en sécurité des opérations (SecOps)
Grâce aux commandes /hunt, /investigate et /signal, Atlas transforme une simple interaction par chat en un processus SecOps guidé, fondé sur l'état en temps réel des terminaux.

Présentation d'Agentic SecOps : une vision en temps réel des terminaux pour un SOC piloté par l'IA
L'approche « Agentic SecOps » transforme le modèle opérationnel : grâce à Tanium Atlas, les équipes de sécurité peuvent diriger les opérations en langage naturel, analyser les données en temps réel des terminaux et garantir que les humains gardent le contrôle.
Tanium Atlas : un seul opérateur. Toute la puissance de la plateforme.
Tanium Atlas est disponible pour l'ensemble des clients cloud commerciaux et du gouvernement américain. Voici ce qui change pour les opérateurs qui interviennent dans un contexte de menaces liées à l'IA, et pourquoi j'ai tenu à rédiger cet article moi-même.
Découvrez l'ensemble de la surface d'attaque. Agissez sur ce qui compte vraiment.
Le nombre de CVE ne cesse d'augmenter, les menaces détectées par l'IA se multiplient et la visibilité sur l'ensemble de la surface d'attaque reste fragmentée. Les solutions « prêtes à l'emploi » et les transferts manuels ne parviennent tout simplement pas à suivre le rythme. Les organisations qui prennent une longueur d'avance ont un point commun : elles ont remplacé des flux de travail fragmentés par une hiérarchisation des priorités et une correction autonome basées sur l'intelligence artificielle, le tout dans une vue unifiée des risques internes et externes.

« Locked Shields » et le modèle OSI : cessez de rejeter la faute sur le pare-feu
Un retour aux fondamentaux pour comprendre ce que les équipes bleues défendent réellement à chaque couche, et pourquoi ce sont justement ces éléments peu spectaculaires (Couche 2, BGP) qui continuent de faire la différence.
Les équipes de sécurité résolvent le mauvais problème de visibilité
L'IA a élargi à la fois la surface d'attaque, l'environnement informatique et le coût d'un manque de visibilité.
Windows Autopatch est-il prêt pour une utilisation en entreprise, ou sacrifie-t-il trop de contrôle au profit de la commodité ?
Windows Autopatch est un service Microsoft, inclus avec Windows Enterprise E3 et versions supérieures, qui automate la planification et le déploiement des mises à jour de qualité Windows, des mises à jour de pilotes et des mises à jour d'applications Microsoft 365 sur les appareils gérés par Intune. Ce service réduit la charge manuelle liée à la planification des patches en gérant les anneaux de mise à jour et leur cadence en votre nom, mais il le fait en masquant les contrôles granulaires dont dépendent les workflows de gestion des correctifs d'entreprise.
Comment une gouvernance intelligente peut contenir la prolifération agentique
Alors que les agents d'IA se multiplient à une vitesse fulgurante au sein de l'entreprise, la gouvernance doit évoluer pour s'adapter à leur autonomie, à leur ampleur et aux risques qu'ils présentent.
Tanium Atlas : une IA qui ne se contente pas de répondre—elle exécute
Tanium Atlas concentre toute la puissance de Tanium dans une seule invite : décrivez ce dont vous avez besoin, et Atlas s'en charge, tout en respectant vos règles de gouvernance.
Opérations IT autonomes : transformer la gestion informatique en entreprise
À la RSAC 2026, le CTO de Tanium, Matt Quinn, défend l'idée que l'IT autonome (prise de décision en temps réel au niveau des endpoints, à grande échelle) constitue le socle opérationnel que les entreprises doivent mettre en place avant que l'accélération de l'IA ne les dépasse.

