Lorsque le président Biden a publié ce printemps un décret sur la cybersécurité — visant à renforcer la sécurité des logiciels à la suite de la cyberattaque massive contre SolarWinds —, il a proposé ce que beaucoup d’acteurs du secteur technologique redoutaient et espéraient à la fois : la création d’une commission fédérale d’examen en cybercriminalistique.
Sur le modèle du National Transportation Safety Board (NTSB), qui enquête sur les accidents aériens et routiers, le National Cybersecurity Safety Board (NCSB) proposé serait chargé d'enquêter sur les piratages informatiques criminels de grande envergure visant des entreprises, des infrastructures et des agences fédérales américaines.
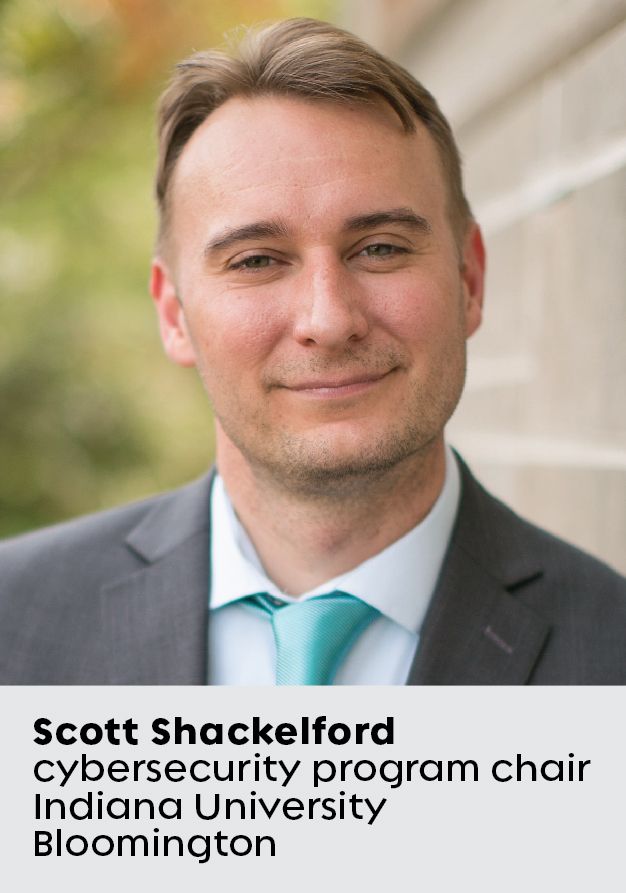
Mais tout le monde n'est pas d'accord, affirme Scott Shackelford, un spécialiste du droit qui dirige un programme sur la cybersécurité et la gouvernance d'Internet à l'université de l'Indiana et qui s'est exprimé cette semaine lors de la conférence Black Hat de l' au sujet des défis à venir. Parmi celles-ci : le secteur privé se montre réticent à communiquer des informations confidentielles. Les autorités de régulation mettent en garde contre d'éventuels conflits d'intérêts au sein d'un conseil d'administration composé de dirigeants du secteur. Et les défenseurs de la vie privée s'inquiètent du partage des données à caractère personnel.
Lors d'un entretien récent avec , M. Shackelford, responsable de l' des terminaux, a évoqué le fonctionnement d'une commission d'examen des incidents cybernétiques ainsi que la nécessité pour les DSI et les RSSI de commencer dès aujourd'hui à s'y préparer.
Comment le NCSB fonctionnerait-il à la suite d'un incident tel que celui de SolarWinds ?
Les violations sont désormais signalées par différents acteurs, allant du bureau du procureur général au niveau de l'État jusqu'à la Commission fédérale du commerce. Nous ne disposons pas d'un organisme unique chargé de cela. Dans l'idéal, les informations relatives aux incidents informatiques seraient transmises à un Bureau des statistiques sur la cybersécurité. En effet, la Commission « Cyberspace Solarium » de l' — l'organisme intergouvernemental chargé de protéger les États-Unis contre les cyberattaques — a recommandé la création de ce bureau afin de collecter des données sur les incidents cybernétiques.
[À lire également : L'homme qui pourrait contribuer à prévenir une catastrophe informatique]
Dès que le NCSB est informé d'une violation, sa première mesure consiste à constituer une équipe interdisciplinaire d'enquêteurs. Ils interrogeaient les équipes de sécurité des entreprises victimes de la violation, les éditeurs de logiciels dont les produits avaient été infectés, ainsi que les analystes en criminalistique informatique d' chargés d'étudier cette violation, parmi de nombreuses autres sources. Les enquêteurs demanderaient par voie d'assignation la communication d'informations issues de bases de données. Une fois qu'ils auraient déterminé ce qui s'était passé et qui en était responsable, ils publieraient un rapport et formuleraient des recommandations qui deviendraient alors des normes du secteur.
Quels sont les défis techniques, politiques et administratifs liés à la mise en place d'un NCSB ?
La cybersécurité touchant à de nombreux aspects de notre économie, elle se heurte à une certaine résistance de la part des entreprises technologiques — éditeurs de logiciels et fabricants de matériel informatique —, ainsi qu’à une résistance probable de la part des secteurs qui ne sont pas fortement réglementés ou qui ne sont pas habitués à la réglementation. Des conflits d'intérêts potentiels pourraient survenir, qu'il s'agisse des membres du conseil d'administration ou des équipes d'enquête. Nous vivons également une période marquée par la localisation des données. Il est possible de mettre en place des réseaux régionaux ou mondiaux regroupant ces organismes, mais parallèlement, il existe un débat bien plus vaste sur l'avenir des flux de données à l'échelle mondiale, ce qui rend cette entreprise d'autant plus difficile à mener à bien.
Les enquêtes du NTSB peuvent durer un an, voire plus. Comment un NCSB pourrait-il agir suffisamment rapidement pour contribuer à atténuer les effets d'une attaque en cours ou à prévenir la prochaine ?
C’est un exercice d’équilibre délicat : réunir les différents acteurs et produire un rapport complet qui sera immédiatement utile aux professionnels et aux décideurs politiques, tout en apportant une réponse en temps réel à une situation difficile dans laquelle de nombreuses autres organisations, et en fin de compte de nombreuses personnes, restent vulnérables. Je pourrais imaginer un bulletin mensuel publié par le NCSB afin de donner un aperçu de ses conclusions. Il s'agirait d'une vue d'ensemble qui s'inscrirait dans le cadre d'autres initiatives actuellement à l'étude, telles que l' obligatoire, la gestion des incidents et le signalement des incidents.
Compte tenu de la pénurie de main-d'œuvre dans le secteur informatique, où le conseil d'administration trouvera-t-il des collaborateurs pour constituer une équipe ?
Vous aurez besoin de personnes maîtrisant parfaitement la criminalistique informatique et les principes fondamentaux de la cybersécurité. Un modèle idéal consisterait à mettre en place un programme national de service civique destiné aux étudiants, leur permettant de financer leurs études en échange de leur engagement, une sorte de « Cyber Peace Corps ». Vous pouvez facilement modifier les lois fédérales qui ont institué l'AmeriCorps et le Peace Corps afin d'y inclure la cybersécurité parmi les autres actions de renforcement des capacités qu'ils mènent tant au niveau national qu'international. De nombreuses entreprises du secteur technologique commencent également à offrir à leur personnel la possibilité de prendre des sortes de mini-congés sabbatiques et de s'engager dans des causes louables, comme elles l'ont fait pour contribuer à garantir le bon déroulement de la dernière élection. Cela pourrait servir de modèle dans ce cas-ci.
Les États pourraient-ils prendre les devants si le Congrès tardait à mettre en place un organisme national ?
Rien n'empêche un État ou un groupement régional d'États de mettre en place un dispositif similaire à celui du NCSB fédéral. Les gouverneurs pourraient mettre en place des comités de cybersécurité au niveau administratif . Pour enquêter sur un incident, cette commission pourrait constituer une équipe d'experts issus du bureau du procureur général de l'État, des forces de l'ordre locales et des organismes de régulation de l'État. Je pense que vous obtiendriez également l'adhésion du secteur privé, qui est souvent la cible de ces attaques par ransomware, en particulier les entreprises impliquées dans les infrastructures critiques, telles que les services publics de gaz et d'électricité, les fournisseurs d'énergie et les compagnies des eaux.
Que devraient faire dès aujourd’hui les DSI et les RSSI pour se préparer à collaborer avec une commission d’examen des cyberattaques au niveau régional ou national ?
Commencez par vous assurer que votre organisation respecte déjà des normes telles que les « CIS Controls » du SANS Institute ( ) et le cadre de cybersécurité du NIST ( ). Les DSI devraient disposer d'équipes et de processus de signalement des incidents afin d'aider le comité de cybersécurité chargé d'enquêter sur une violation de données. Franchement, je pense qu'ils devraient se lancer dans ces initiatives ne serait-ce que pour se montrer de bons citoyens. Les DSI et les RSSI devraient également commencer à demander à leurs experts en sécurité internes s'ils souhaitent siéger au sein d'un comité d'examen. Ces fonctions au sein de conseils d'administration constitueront une excellente occasion pour vos propres experts de découvrir ce qui se passe dans d'autres secteurs et de faire profiter votre organisation de ces connaissances, ce qui vous rendra plus forte et plus sûre.

