Les attaques dévastatrices par ransomware qui ont paralysé un important gazoduc et le plus grand fournisseur mondial de viande montrent à quel point la question de la cybersécurité devient cruciale pour les entreprises américaines.
Le président Biden a réagi aux récentes attaques en signant un décret « » visant à renforcer la cybersécurité, qui impose de nouvelles normes logicielles aux prestataires du gouvernement et accélère la déclaration des failles de sécurité.
Mais il s'avère que les lignes de front de la cyberguerre d'aujourd'hui sont bien plus proches de chez nous. Souvent, elles relèvent de la compétence des collectivités territoriales et s'appuient sur des infrastructures locales dont dépendent les entreprises et les pouvoirs publics pour fournir des services aux consommateurs et aux administrés. Les responsables informatiques des États ont toutefois du mal à établir des partenariats avec leurs homologues fédéraux.
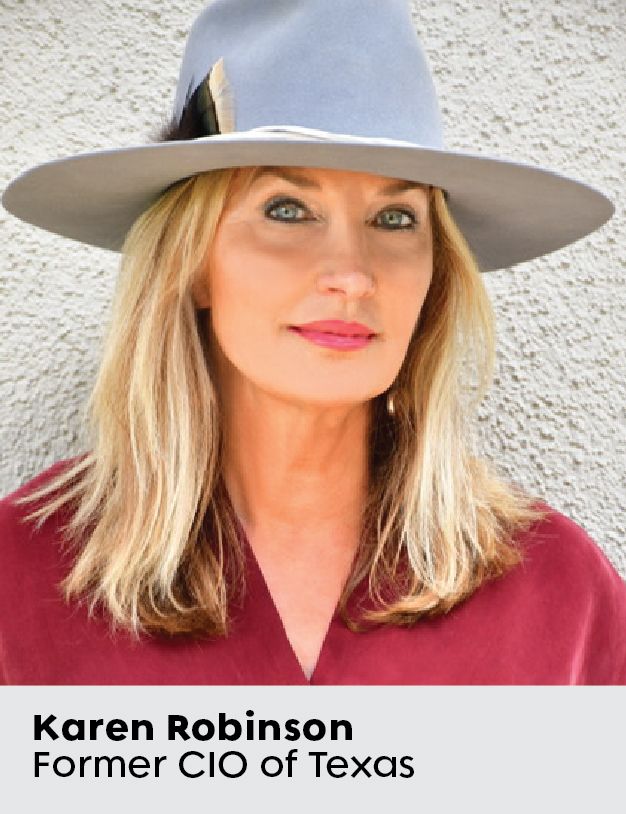
Selon Karen Robinson, cela doit changer.
M. Robinson est l'ancien directeur des systèmes d'information de l'État du Texas et membre de l'Association nationale des directeurs des systèmes d'information des États. Tout au long de sa carrière, elle a collaboré avec des organismes tant publics que privés afin d'aider les États et les administrations à améliorer l'innovation technique et la cybersécurité.
Aujourd’hui PDG d’ , KWR Acuity Strategies, un cabinet de conseil qui accompagne les responsables technologiques des pouvoirs publics en matière de modernisation numérique et de stratégies de cybersécurité, elle s’est récemment entretenue avec Endpoint au sujet de la nécessité de partenariats public-privé pour lutter contre la cybercriminalité, de la manière dont la pandémie a modifié les priorités informatiques des États, ainsi que du rôle des DSI des États dans la conduite des efforts de transformation numérique au profit de leurs citoyens et des entreprises locales.
Quel rôle les États jouent-ils dans le renforcement de la cybersécurité nationale ?
Compte tenu des faiblesses des technologies de l'information actuelles et de la puissance croissante des outils et des méthodes utilisés par les cybercriminels, nous ne pouvons plus nous contenter de nous appuyer sur les périmètres de sécurité pour assurer l' s actifs numériques et la protection des données.
L'un des principes des meilleures pratiques consiste à placer la protection aussi près que possible des actifs. Une meilleure sécurisation de l' , telle que décrite sur , consiste à mettre en place des mécanismes de protection au sein et autour de l', ce qui permet aux entreprises et aux administrations publiques de fournir des produits et des services en toute sécurité.
Mais tous les États ne sont pas sur un pied d'égalité en matière de cybersécurité et d'informatique, n'est-ce pas ? Quels sont les dangers et les défis liés à l'existence d'approches hétérogènes à l'échelle du pays ?
Chaque État a des besoins qui lui sont propres. Chacune d'entre elles dispose d'actifs essentiels, de processus opérationnels et d'un niveau de tolérance au risque qui lui sont propres. Les États présentent des caractéristiques démographiques et culturelles différentes. Une « cyber-hygiène » efficace , une gestion des risques informatiques doivent être adaptées au niveau de criticité et aux besoins.
«Notre cybersécurité collective n’est aussi solide que son maillon le plus faible. »
La sécurité informatique de notre communauté ne vaut que par son maillon le plus faible. Prenez l'exemple de l'attaque contre Colonial Pipeline. Une seule attaque a provoqué la fermeture d'un gazoduc qui alimentait 45 % de la côte Est. Cette attaque met en évidence notre interdépendance et explique pourquoi nous devons tous nous préoccuper de notre préparation face aux cybermenaces.
Que pouvons-nous faire pour garantir l'égalité des chances ?
Certains États disposent de ressources abondantes, avec des cadres de contrôle bien établis, des évaluations régulières et périodiques, ainsi que des opérations de sécurité de pointe et des centres de fusion. Dans le même temps, d'autres États continuent de faire face à un manque de moyens financiers pour assurer leur mission et soutenir leurs infrastructures essentielles. Le recours à un outil complet permettant aux organisations de gérer en toute confiance les performances, de faire face aux menaces et de garantir la conformité est essentiel au bon fonctionnement des opérations informatiques de base.
[À lire également : Comment les DSI du secteur public peuvent-ils se montrer plus fermes ?]
Pour garantir l'égalité des chances, nous avons besoin d'un financement public en faveur des technologies, de la mise à disposition d'outils de pointe, ainsi que du partage des approches et des bonnes pratiques. Mais ce dont on a le plus besoin, c'est d'un cadre crédible et cohérent sur la base duquel tous les États puissent planifier et mettre en œuvre leurs programmes de sécurité. La pertinence et les progrès de ces programmes peuvent alors être évalués de manière cohérente.
Comment le gouvernement fédéral et les États peuvent-ils collaborer pour renforcer notre sécurité ?
Le gouvernement fédéral renforcerait la cybersécurité en mettant en place un cadre « global » ou un comité de gouvernance définissant les niveaux de cybersécurité souhaités, tout en laissant aux États la latitude nécessaire pour « atteindre » les niveaux correspondant à leur niveau de risque et à leurs besoins.
Nous savons aujourd'hui que les États ne fondent pas leurs programmes sur un référentiel sectoriel cohérent, tel que la norme ISO 27001 (la norme internationale relative à la mesure de la sécurité de l'information) ou le référentiel fédéral du NIST [National Institute of Standards and Technology].
La pandémie a accéléré la transformation numérique, mais elle a également entraîné une réduction des budgets des collectivités territoriales. Quels arguments les DSI des collectivités territoriales peuvent-ils avancer pour obtenir les ressources dont ils ont besoin afin de poursuivre leurs efforts de numérisation ?
On a quelque peu exagéré l'ampleur de la destruction des ressources. D'après notre expérience, les ressources et les budgets, loin d'être réduits, ont fait l'objet d'une réorientation significative afin de contribuer à la création ou au renforcement de capacités numériques. Cela concerne à la fois les nouvelles technologies et les nouveaux procédés.
[À lire également : Comment le constructeur de moteurs Cummins met en œuvre la « cyber-hygiène »]
Maintenant que ces capacités fonctionnent correctement, les administrations publiques doivent continuer à y investir, à les renforcer et à les sécuriser. Le public souhaite bénéficier de services publics aussi conviviaux que ceux destinés aux particuliers. Dès lors que les États proposeront un service fluide, centralisé et accessible d'un simple clic, les citoyens bénéficieront de l'expérience utilisateur qu'ils attendent.
Quand les États atteindront-ils le même niveau qu'Amazon ou Netflix ?
La mise en place des services publics numériques de l'État de l' , accessibles à l'adresse , pendant la pandémie s'est faite à l'aide de processus et de technologies existants qui n'étaient pas nécessairement adaptés aux besoins. Mais ils ont réussi à mener leur mission à bien.
Les services numériques ont été mis en place sur des infrastructures existantes — et peut-être incomplètes ou moins performantes. Et dans de nombreux cas, la sécurité n'a été prise en compte qu'après coup lors de la mise en place des services, la priorité et l'accent ayant été mis sur la rapidité de mise sur le marché.
Je pense qu’au cours des 18 à 36 prochains mois, nous assisterons à la modernisation, au renforcement et à l’amélioration de ces processus numériques, en tirant parti des enseignements tirés au cours des 15 derniers mois.
Je pense également que nous verrons émerger des approches et des technologies de pointe issues des programmes de développement. C'est une période passionnante. J'ai hâte de voir ce que l'avenir nous réserve.

