À ce jour, l'histoire de la manière dont les grandes organisations — des fabricants et cabinets de conseil internationaux aux administrations publiques — ont mobilisé leurs effectifs pendant la pandémie a déjà été maintes fois racontée. Non seulement les équipes de travail à distance ont continué à fonctionner, mais elles ont également permis à leurs entreprises d'étendre leur présence sur le marché, d'accroître leur productivité et de stimuler l'innovation numérique.
Les DSI ont été salués comme les héros de cette initiative.
Mais avec des millions de collaborateurs se connectant aux réseaux des entreprises et du secteur public via des dizaines de millions de terminaux — ordinateurs portables, PC, tablettes, machines virtuelles dans le cloud —, la complexité liée à la sécurisation de ces terminaux a explosé. Aujourd'hui, le ransomware « » et d'autres logiciels malveillants constituent la principale menace pour la sécurité des organisations. Viennent ensuite les erreurs humaines, les menaces internes et les vulnérabilités logicielles (voir : la faille « Log4j »), selon le nouveau rapport « 2022 Endpoint Security Visibility Report », réalisé pour Tanium par Cybersecurity Insiders.
Alors que les cyberattaques de type « » visant des organisations privées et publiques se sont multipliées, touchant des infrastructures critiques, des éditeurs de logiciels et des organismes publics, les dirigeants du monde des affaires et du secteur technologique ont eu du mal à préserver leur résilience. La directive récente de l’Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) ( ) , qui ordonne à toutes les agences fédérales de corriger quelque 300 vulnérabilités logicielles, constitue une étape cruciale pour le gouvernement et pour les secteurs privés qui se tournent vers lui pour obtenir des orientations.
Cette nouvelle enquête, menée auprès de 345 professionnels de la cybersécurité, met en évidence ce qui fonctionne et ce qui ne fonctionne pas en matière de sécurité des données sur les terminaux. Les graphiques ci-dessous illustrent les défis et les solutions destinés aux responsables organisationnels, commerciaux, techniques et de la sécurité.
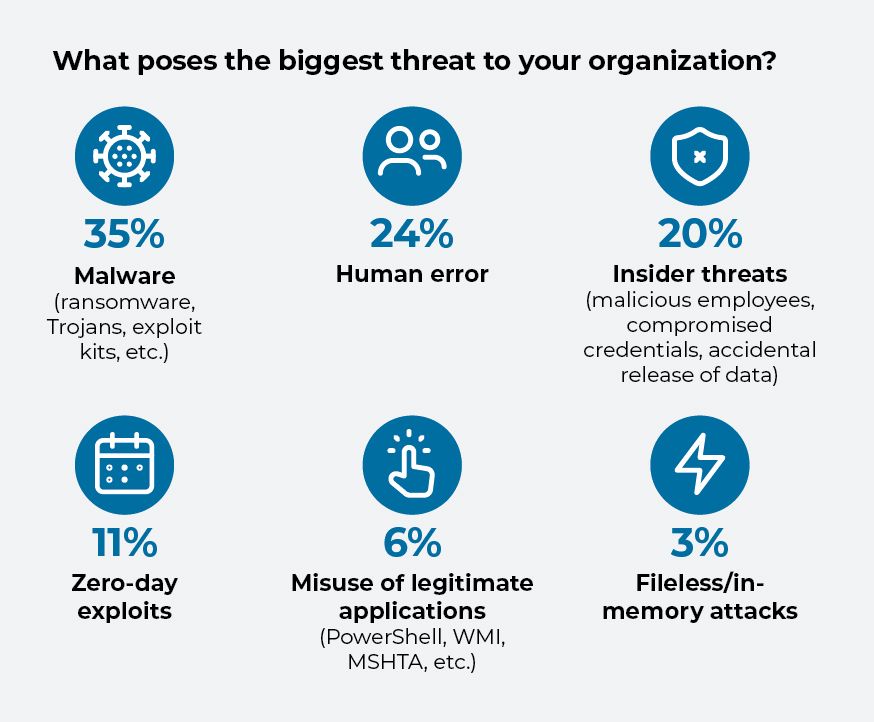
Hackers, encouraged by the yawning attack spaces created by remote working and distributed endpoints, have made 2021 the year of ransomware, seizing network assets and demanding cash for their return. Plus d'un tiers des personnes interrogées dans le cadre de cette enquête citent les logiciels malveillants et les ransomwares comme les principales menaces pour la sécurité de leur entreprise.
Les menaces moins importantes, mais néanmoins significatives, sont celles qui résultent d'une erreur humaine. Qu'il s'agisse d'envoyer un e-mail à la mauvaise personne ou de perdre ou se faire voler ses mots de passe, il arrive inévitablement que l'on commette des erreurs par négligence, et les personnes mal intentionnées n'attendent que cela pour en profiter. Près d'un quart des personnes interrogées citent les erreurs commises par les employés parmi leurs principales préoccupations en matière de sécurité.
Et si les menaces extérieures constituent le principal risque en matière de cybersécurité, les dangers qui se cachent en interne posent également problème. Un cinquième des personnes interrogées s'inquiète des risques que représentent les salariés peu fiables ou malveillants, qui ont des comptes à régler ou cherchent à en tirer un avantage personnel.
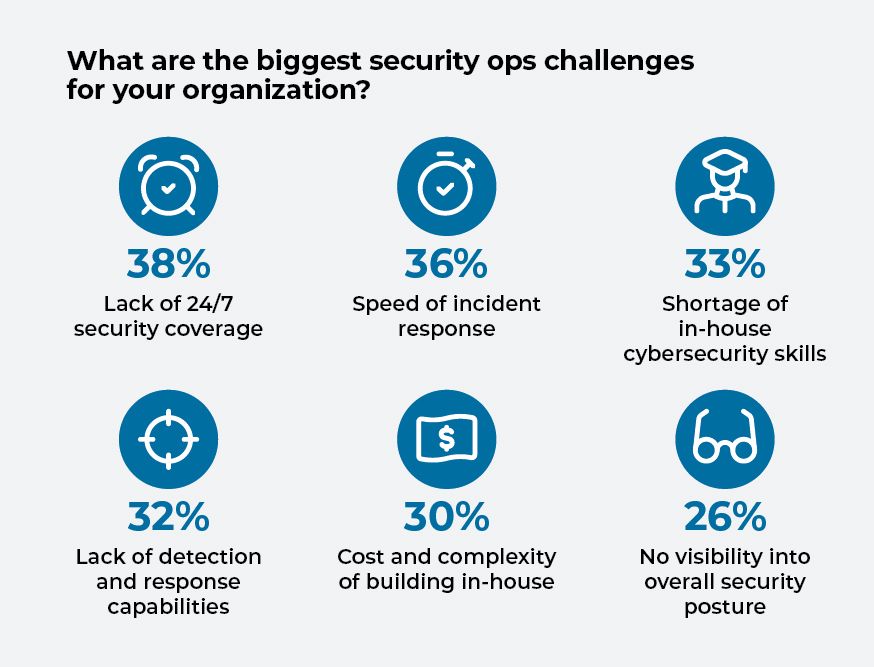
Si les organisations s'inquiètent des cybermenaces, elles s'interrogent également sur leur capacité à y faire face. Environ 36 % des personnes interrogées ont fait état de problèmes liés à la rapidité de leur réponse aux incidents de type « » (), et 32 % ont émis des doutes quant à leurs capacités de détection des menaces.
Plus d'un quart d'entre eux déclarent ne pas avoir de visibilité sur leur niveau global de cybersécurité. Cela pose problème, car trois domaines constituent les piliers fondamentaux d’une bonne cyberdéfense : il ne s’agit pas seulement des outils et des processus, mais aussi des personnes. Un tiers des personnes interrogées déclarent qu'elles manquent de compétences internes en matière de cybersécurité, et 38 % d'entre elles affirment que leur plus grand défi consiste à surveiller la cybersécurité 24 heures par jour.
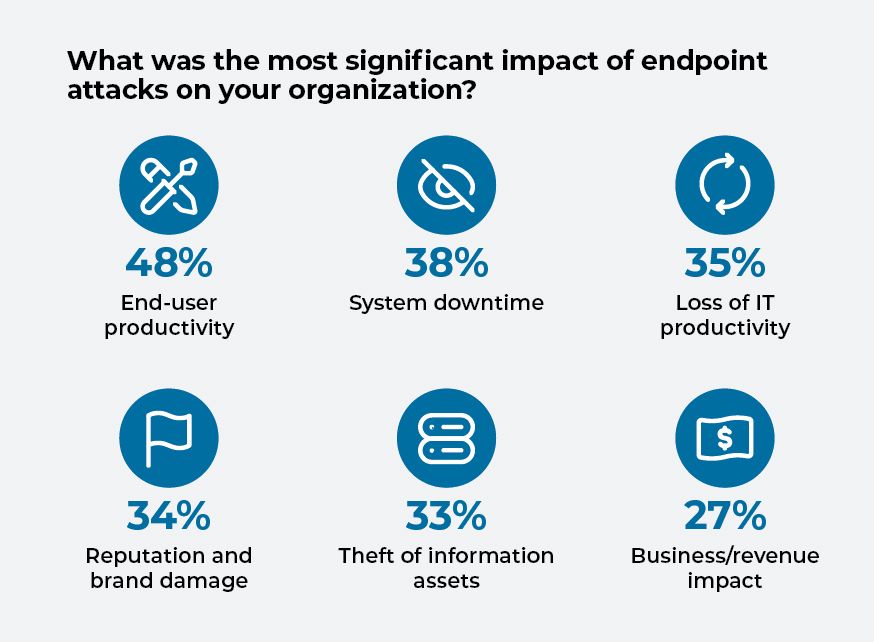
Les attaques visant les terminaux peuvent nuire à la productivité des utilisateurs finaux et permettre aux pirates informatiques de prendre le dessus sur leurs cibles. Lorsqu'une cyberattaque entraîne l'arrêt ou la perturbation des activités d'une entreprise, les chefs d'entreprise optent généralement pour la solution la plus rapide afin de rétablir le fonctionnement de leurs activités. S'il s'agit d'une attaque par ransomware, cela implique souvent que verse une rançon aux pirates.
Près de la moitié des personnes interrogées ont cité la baisse de productivité des utilisateurs finaux comme principal impact négatif des attaques visant les terminaux. Plus d'un tiers d'entre eux ont cité les temps d'arrêt du système, et une proportion similaire a évoqué la baisse de productivité informatique et l'atteinte à l'image de marque.
En septembre, le Bureau fédéral d'enquête (FBI) de l' , a détaillé les cybermenaces auxquelles sont confrontées la quasi-totalité des organisations, des petites exploitations agricoles aux grands producteurs, transformateurs, fabricants, marchés et restaurants. L'agence a indiqué que les pirates informatiques ciblent les failles des réseaux afin de voler ou de verrouiller des données et de crypter des systèmes, en particulier dans les secteurs d'activité qui « dépendent de plus en plus des technologies intelligentes, des systèmes de contrôle industriels et des systèmes d'automatisation basés sur Internet ».
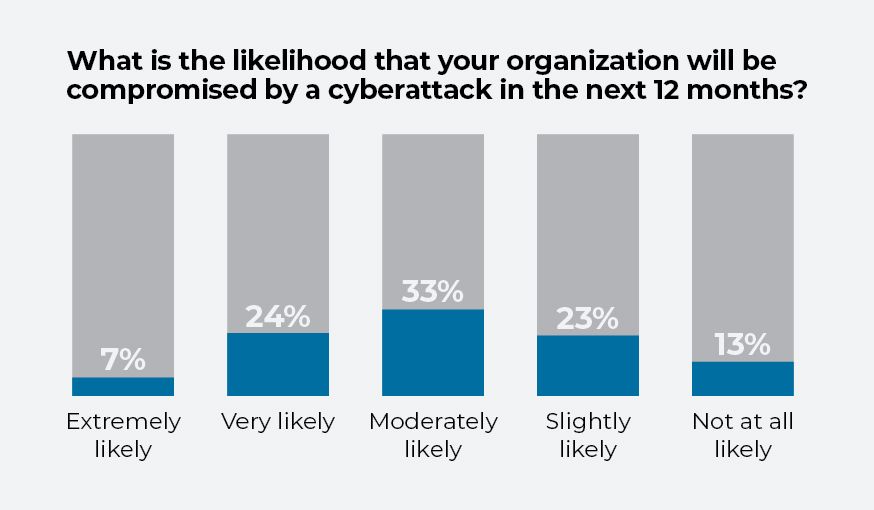
Presque toutes les organisations ont conscience de ces menaces. Un tiers des personnes interrogées estiment que le risque que leur organisation soit victime d'une cyberattaque au cours des 12 prochains mois est « modérément probable ». Un quart des personnes interrogées considèrent qu'une faille de sécurité est « très probable », tandis que 7 % estiment que ce risque est « extrêmement probable ».
L'application régulière des correctifs logiciels est essentielle à la cybersécurité. Mais la rapidité avec laquelle les correctifs sont appliqués est tout aussi importante que l'identification des failles. Le télétravail a entraîné une expansion des réseaux et un accroissement des besoins en matière de correctifs : les collaborateurs utilisent toute une gamme d'appareils pour accéder aux réseaux et aux services de l'entreprise depuis des lieux nouveaux et variés. Une gestion précipitée des correctifs comporte également des risques. L'application de correctifs de sécurité dans un environnement où les défenses informatiques sont insuffisantes constitue un point d'entrée très lucratif pour les cybercriminels.
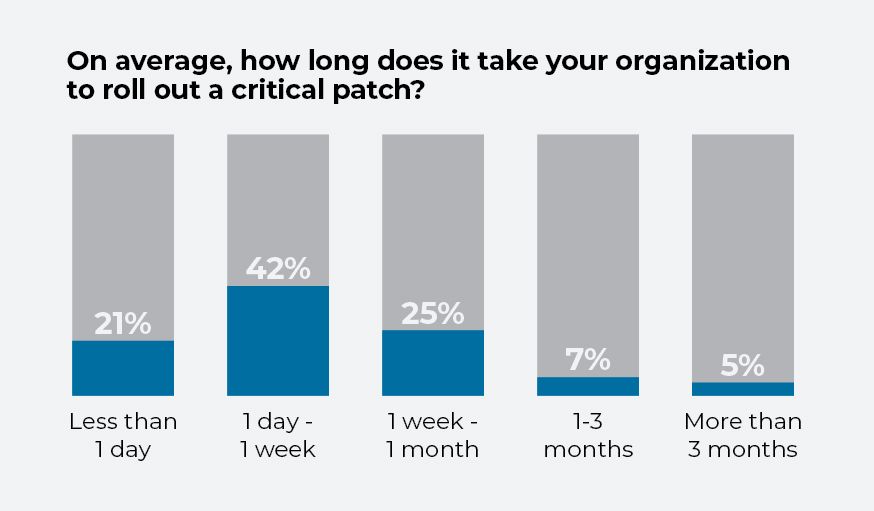
Selon cette enquête, le délai de mise en œuvre des correctifs le plus courant se situe entre un jour et une semaine, 42 % des personnes interrogées indiquant qu'elles procèdent à l'installation des correctifs dans ce délai. Environ 37 % d'entre eux déclarent mettre plus d'une semaine à appliquer les correctifs, tandis qu'un cinquième y parvient en moins d'une journée. Mais même le simple fait de prendre une journée pour installer un correctif peut permettre aux pirates informatiques de provoquer des perturbations massives et des dommages durables.
Si un cybercriminel ou un État parvient à s'introduire dans le réseau d'une organisation, limiter ses mouvements constitue la prochaine ligne de défense cruciale. Les organisations peuvent mettre en place des outils permettant de détecter les activités suspectes sur leurs réseaux et recourir à des stratégies visant à empêcher les mouvements latéraux, par exemple en limitant les droits d'administrateur et en ajustant les configurations d' réseau.
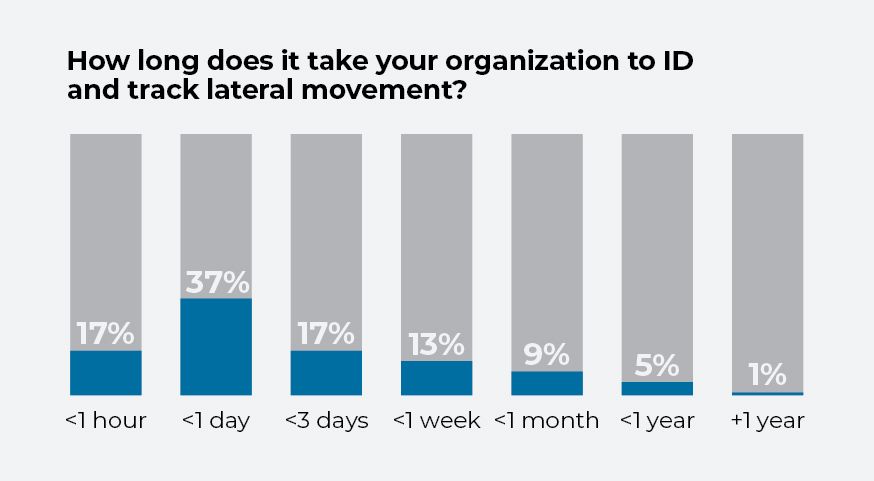
La réactivité en temps réel est essentielle à ces efforts. Plus d'un tiers des personnes interrogées dans le cadre de cette enquête indiquent qu'il leur faut moins d'une journée pour identifier et suivre les mouvements latéraux. Environ 17 % d'entre eux affirment que cela leur prend moins d'une heure, tandis que 17 % déclarent que cela leur prend moins de trois jours.

