
Le deuxième jour des discours d’ouverture de Converge a commencé sur une note importante, alors que le directeur des recettes de Tanium, Pedro Diaz , a accueilli les participants et mis en évidence l’impact croissant du petit-déjeuner Women & Allies in Tech, maintenant dans sa troisième année. Appelant cela « plus grand et meilleur chaque année », il a félicité les voix et les perspectives partagées pendant la session.
Pedro s’est ensuite tourné vers le programme de la journée, conçu pour renforcer le thème qui définit Converge : être inarrêtable face à la complexité et au changement.
Il a présenté une gamme riche en actions : une analyse approfondie des innovations de plateforme de Tanium avec le vice-président principal de la gestion des produits Randy Menon et son équipe, un panel de clients dirigé par le directeur de la clientèle Russ Slaten, et une conversation spéciale entre le PDG Dan Streetman et le réalisateur et acteur nommé aux Oscars Jesse Eisenberg sur l’IA, la collaboration et la résilience.
La journée a promis non seulement des informations techniques, mais également des discussions stimulantes sur ce qu’il faut pour garder une longueur d’avance.
Points à retenir de la présentation du produit Tanium
À la tête du discours d’ouverture sur les produits, Randy Menon, vice-président principal de la gestion des produits chez Tanium, a pris la parole pour mettre en lumière les pressions critiques auxquelles les équipes informatiques et de sécurité sont confrontées aujourd’hui :
- Productivité à grande échelle : les organisations doivent fournir des services plus rapides, à moindre coût et dans des environnements massifs.
- Réduisez la complexité opérationnelle : des décennies de couches technologiques ont créé des systèmes fragmentés que les équipes ont du mal à gérer.
- Sûreté et sécurité efficaces : chaque changement doit être fiable et éclairé par des données précises.
Pour relever ces défis, Randy a renforcé la mission principale de Tanium, en protégeant tous les endpoints avec des informations en temps réel en fournissant :
- Rapidité : agissez avant que les menaces ne s’intensifient.
- Échelle : aucun endpoint, quel que soit le type ou le volume, n’est laissé sans protection.
- Sécurité : l’automatisation et l’intelligence doivent rester fiables.
Cet engagement constitue la base de la vision de Tanium pour l’ informatique autonome, où les menaces sont mises en évidence, analysées et résolues rapidement en permettant aux équipes de garder une longueur d’avance dans un environnement de plus en plus complexe.
Thèmes de feuille de route : expansion des endpoints, IA et automatisation, résultats intelligents
Le discours d’ouverture a introduit trois thèmes stratégiques guidant les investissements de Tanium pour aider les clients à avancer plus rapidement avec plus de contrôle :
1.Extension des endpoints
La définition d’un endpoint par Tanium a évolué bien au-delà des ordinateurs portables et des serveurs. Aujourd’hui, elle comprend les appareils mobiles, les nœuds Edge, les charges de travail virtuelles, les systèmes de technologie opérationnelle (OT) robustes, les capteurs IoT et les charges de travail cloud. La feuille de route se concentre sur la fourniture d’une visibilité, d’un contrôle et d’une sécurité unifiés dans cet univers en pleine croissance sans ajouter de complexité.
Principales priorités pour cette expansion :
- OT et mobile : étendre la plateforme aux technologies opérationnelles et aux environnements mobiles, faisant de ces appareils des citoyens de premier ordre dans l’écosystème.
- Étendre les capacités de la plateforme principale : étendre l’automatisation, l’IA, la conformité et la télémétrie afin que l’expérience reste unifiée sur tous les types d’appareils.
- Expansion de classe d’appareils : élargissement de la couverture pour inclure le matériel émergent et spécialisé.
Pour concrétiser ces priorités, nous disposons d’un ensemble robuste de capacités actuellement en développement, chacune conçue pour étendre la portée de Tanium à divers environnements tout en maintenant une expérience unifiée et simplifiée.
En cours de développement
- Prise en charge complète des protocoles de gestion mobile, y compris l’inscription, la configuration, les correctifs et la gestion des applications pour iOS et Android, gérés parallèlement aux endpoints existants.
- Intégration native de ChromeOS via les API de gestion des appareils Chrome, permettant une synchronisation bidirectionnelle de l’appareil et de l’état de l’utilisateur, ainsi que des actions telles que la planification des mises à jour et la réinitialisation/effacement à distance.
- La découverte des actifs OT et la gestion de la conformité, qui rassemblent les systèmes industriels dans le même modèle opérationnel en temps réel que les actifs informatiques.
- Une console et un workflow uniques pour gérer les endpoints Windows, macOS, Linux, mobiles, OT et IoT.
- Application et automatisation cohérentes des politiques dans divers environnements, réduisant la fragmentation et les frais opérationnels.
- Intégration d’appareils IoT tels que des sensors et des équipements connectés à la plateforme Tanium pour une visibilité et une sécurité en temps réel.
- Prise en charge des nœuds périphériques et des charges de travail virtuelles, garantissant que chaque actif critique peut être géré et sécurisé sans ajouter de complexité.
2. IA et automatisation
Randy a décrit un passage des opérations réactives aux workflows proactifs et agents. Tanium crée des systèmes qui apprennent, s’adaptent et guident les actions humaines, permettant aux équipes informatiques et de sécurité d’orchestrer les résultats plutôt que d’exécuter des tâches manuelles.
Les investissements de Tanium sont organisés autour de ces objectifs :
Accélérer les opérations intelligentes
Passer de décisions réactives à des décisions proactives, basées sur des informations, qui se produisent en temps réel. L’objectif est de faire en sorte que le système fasse plus de gros efforts afin que les équipes puissent avancer plus rapidement, avec des capacités disponibles maintenant et d’autres en développement pour continuer à faire progresser l’automatisation et l’intelligence.
Disponible dès aujourd’hui
- Les scores de confiance fournissent une analyse en temps réel sur des millions d’endpoints pour guider les décisions de déploiement avec clarté et réduction des risques.
En cours de développement
- Les scores de confiance 2,0 personnalisent les scores par endpoint et agrégat, se mettent à jour en continu pendant les déploiements et intègrent des données locales pour une plus grande précision. Associé à des informations en temps réel, vous pourrez définir des règles de déploiement basées sur ces scores, garantissant des déploiements plus sûrs et moins de surprises.
Activation des workflows agents
Des workflows qui vont au-delà de l’automatisation pour comprendre les intentions, s’adapter au contexte et aider à obtenir des résultats. Cela fait passer le service informatique de « exécuter un script » à « m’aider à résoudre un problème ».
Disponible dès aujourd’hui
- Les workflows de remédiation basés sur l’IA via Tanium Ask fournissent une interaction en langage naturel pour l’enquête et la remédiation. Les utilisateurs peuvent poser des questions en langage simple, recevoir une analyse instantanée et des actions recommandées, et rester dans un workflow conversationnel sans naviguer sur plusieurs écrans. Ces workflows guidés permettent la traçabilité, y compris la source, les étapes de raisonnement et l’explicabilité, ainsi que des manuels prédéfinis pour les scénarios courants, permettant des décisions plus rapides et plus sûres.
Opérationnalisation de l’IA d’entreprise
Alimenté par l’architecture MCP de Tanium et la communication agent à agent, cela garantit que le bon modèle d’IA est utilisé pour la bonne tâche, que ce soit le raisonnement, la synthèse ou l’automatisation, et que tous les modèles fonctionnent ensemble de manière transparente.
En cours de développement
- Le serveur MCP de Tanium agit en tant que courtier sécurisé entre les applications d’IA approuvées par l’entreprise et la plateforme Tanium. Il expose les capacités Tanium définies, telles que la visibilité des endpoints, la configuration, les correctifs, la remédiation, comme des actions appelables pour les systèmes d’IA sans nécessiter d’informations d’identification directes ou d’accès de bas niveau, afin qu’ils puissent initier des actions telles que des workflows de correctifs ou valider des configurations au sein de la même interface. En centralisant les politiques, les garde-fous et les audits, elle garantit une exécution sûre et régie à l’échelle de l’entreprise. Sa conception extensible permet également aux organisations d’adapter les actions exposées, à qui et dans quelles conditions.
3. Résultats intelligents
Le troisième thème de la feuille de route consiste à fournir des résultats mesurables et réels qui aident les organisations à gérer, sécuriser et faire évoluer leur entreprise en toute confiance. Nous approfondissons également notre écosystème de partenaires pour amplifier cette valeur grâce à des intégrations plus riches, des données partagées et des workflows coordonnés.
Les investissements de Tanium se concentrent ici sur les domaines suivants :
Gestion intelligente des endpoints
Aller au-delà des systèmes qui informent simplement les systèmes qui travaillent activement aux côtés des équipes informatiques pour vous aider à gérer votre entreprise en toute sécurité et à grande échelle dans le monde réel. L’objectif est de consolider les tâches qui nécessitaient autrefois plusieurs outils et équipes en workflows coordonnés et automatisés.
Disponible dès aujourd’hui
- La gestion des logiciels basée sur l’IA identifie en permanence les applications sous-utilisées et recommande une réaffectation ou une suppression en fonction des politiques organisationnelles. Générez des plans de déploiement sûrs et basés sur des anneaux pour des changements graduels et contrôlés avec une supervision humaine.
En cours de développement
- Les scores de confiance 2,0 vont plus loin en incorporant l’intégrité des endpoints en temps réel et l’intelligence locale pour des prédictions plus précises, moins de surprises et des déploiements plus fluides, même pour les packages personnalisés et les environnements déconnectés.
- La galerie d’applications d’entreprise fournit un environnement sécurisé et organisé pour le déploiement logiciel. L’informatique peut examiner les applications tierces avant qu’elles n’atteignent les endpoints, garantissant que seuls des logiciels fiables sont disponibles tout en offrant aux utilisateurs finaux une flexibilité.
Gestion intelligente de l’exposition
Les organisations ont besoin de plus que de visibilité : elles doivent hiérarchiser et réduire les risques. Tanium développe des capacités pour comprendre les surfaces d’attaque externes et prévenir les problèmes avant qu’ils ne deviennent des incidents.
En cours de développement
- Fermer la boucle entre les évaluations et les configurations en envoyant des contrôles CIS Benchmark dans Tanium Enforce en tant qu’objets de politique exécutoires, en élargissant le moteur de politique avec des services système et des règles de pare-feu améliorées, et en permettant aux équipes de consolider les bases de référence, de mapper les résultats aux mesures d’application et d’automatiser la remédiation à grande échelle avec beaucoup moins d’efforts manuels.
Points clés à retenir : Tanium redéfinit les opérations informatiques en élargissant la couverture à chaque appareil connecté, en intégrant l’ automatisation basée sur l’IA pour des décisions plus rapides et plus intelligentes, et en fournissant des résultats qui réduisent les risques et la complexité à grande échelle.
Écosystème et simplification
Avec les thèmes de la feuille de route décrits, le discours d’ouverture est passé au prochain pilier de la stratégie de Tanium : étendre l’intelligence à l’ensemble de l’écosystème d’entreprise tout en simplifiant les opérations à grande échelle.
Shelly Sahani, directrice principale de la gestion des produits chez Tanium, a pris le terrain pour cadrer le défi auquel sont confrontées les organisations de tous les secteurs : la complexité dépasse le contrôle, les empreintes technologiques augmentent plus rapidement que les équipes ne peuvent gérer et les outils déconnectés maintiennent les opérations réactives.
Pour changer cela, Tanium a intégré l’intelligence directement dans la plateforme, afin que l’infrastructure puisse prédire les problèmes avant qu’ils ne deviennent des incidents, automatiser les réponses à l’échelle de l’entreprise et apprendre de chaque action pour devenir plus intelligent au fil du temps. Ce qui rend cela puissant, c’est que l’intelligence n’est pas cloisonnée, elle s’intègre parfaitement aux outils existants.
Elle a ensuite souligné deux impératifs essentiels pour atteindre l’informatique autonome :
1. Intelligence qui couvre l’écosystème
Les informations et les actions doivent circuler entre les outils sans friction. Tanium intègre sa visibilité et son contrôle en temps réel aux plateformes sur lesquelles les entreprises comptent déjà.
Disponible dès aujourd’hui
- L’intégration de Microsoft Security Copilot apporte l’intelligence des endpoints de Tanium à l’écosystème de sécurité de Microsoft, permettant aux analystes de poser des questions en langage naturel et de recevoir des réponses instantanées enrichies du contexte d’identité de Sentinel. Cela crée une expérience de tri unifiée qui accélère les enquêtes.
En cours de développement
- AI Agent for ServiceNow transforme les opérations de service informatique en intégrant l’intelligence Tanium directement dans les workflows ServiceNow, ce qui permet une résolution plus rapide des incidents et une prestation de service prédictive.
« L’intelligence sans simplicité n’est que de la complexité avec un meilleur moteur. »Shelly Sahani, directrice principale de la gestion des produits chez Tanium
2. Simplification qui élimine la complexité
Les organisations doivent rationaliser les architectures et accélérer les résultats. Tanium réduit les frictions grâce à des améliorations architecturales qui fournissent des workflows unifiés et une automatisation plus intelligente.
Disponible dès aujourd’hui
- L’ architecture simplifiée ServiceNow positionne Tanium comme source unique de vérité pour les serveurs, les appareils mobiles, les systèmes OT et les actifs gérés par Intune, éliminant ainsi plusieurs connecteurs et mises à jour manuelles. Les résultats ? Une architecture simplifiée avec une automatisation plus intelligente et une CMDB toujours à jour.
- Integrations Gallery fournit un hub centralisé pour les connecteurs prédéfinis et les flux de données rationalisés dans les outils SIEM, ITSM, CMDB et de sécurité, remplaçant les intégrations point à point fragiles par des workflows fiables et évolutifs qui fonctionnent simplement.
Échelle opérationnelle pour les partenaires
Shelly a clôturé en mettant l’accent sur l’engagement de Tanium en faveur de l’ habilitation des partenaires. En gérant la complexité au niveau de la plateforme, Tanium permet aux partenaires de s’appuyer sur son infrastructure sans réinventer la roue pour soutenir les entreprises mondiales, les environnements gouvernementaux et les fournisseurs de services gérés avec une livraison de valeur plus rapide et une gestion simplifiée pour nos clients communs.
Points clés à retenir : Tanium étend l’intelligence au-delà de sa propre plateforme pour s’intégrer de manière transparente aux écosystèmes d’entreprise tout en éliminant la complexité architecturale. En combinant la visibilité en temps réel avec des workflows simplifiés et l’habilitation des partenaires, les organisations bénéficient d’une source unique de vérité et d’une automatisation sans friction dans les opérations informatiques et de sécurité.
Renforcer la plateforme pour l’échelle et la confiance
Suite à la discussion de Shelly sur l’intelligence et la simplification de l’écosystème, le discours d’ouverture est passé au cœur de la stratégie de plateforme de Tanium.
Jason Ellison, vice-président de la gestion des produits et responsable du portefeuille de plateformes chez Tanium, a décrit les investissements fondamentaux conçus pour renforcer Tanium en tant que point de contrôle de confiance pour les opérations informatiques et de sécurité.
Ces investissements se concentrent sur trois piliers :
- Soutenir l’automatisation et la supervision
Passer d’opérations réactives à des workflows proactifs et autonomes tout en gardant les humains sous contrôle aux points de décision critiques. L’objectif est d’automatiser les tâches de routine, d’accélérer la remédiation et de maintenir la gouvernance pour les actions sensibles.
Disponible dès aujourd’hui
- Capacités étendues d’Automatiser telles que les playbooks paramétrés, la capacité de cibler et d’exécuter des playbooks directement à partir de Tanium Interact et Reporting, ou d’ajouter une étape logicielle de déploiement pour tirer parti de la galerie pour des déploiements rationalisés.
- La connexion directe aux endpoints permet un accès sécurisé et à faible latence aux endpoints, désormais migré vers le protocole Tanium pour plus de fiabilité et une réduction des ports ouverts. Pour les clients cloud, nous l’avons utilisé pour fournir Connect Cloud to Ground for SQL Server, permettant aux clients d’envoyer des données de Connect à leurs instances SQL internes via un Tanium Client.
- Jump Gate permet aux utilisateurs de se connecter directement et d’obtenir un accès à la ligne de commande via SSH ou PowerShell juste à temps sans informations d’identification permanentes, orchestrées via le Tanium Client.
En cours de développement
- Automatisez les améliorations , y compris les actions par lots des endpoints pour une exécution plus rapide et des déclencheurs qui permettent aux playbooks de s’exécuter automatiquement lorsque les endpoints répondent à des critères définis, ce qui permet une remédiation en temps réel sans attendre les tâches planifiées.
2. Contrôler le changement pour générer des résultats et des actions
Réduire les risques et la complexité lors de la mise en œuvre de changements dans divers environnements. Ces capacités offrent aux équipes informatiques une visibilité, une prévisibilité et un contrôle sur le séquençage des changements.
Disponible dès aujourd’hui
- Jump Gate permet aux organisations de sécuriser l’accès aux endpoints sans informations d’identification persistantes, réduisant ainsi les risques.
En cours de développement
- Les fenêtres de maintenance globales sont un cadre de planification unifié pour les correctifs, les déploiements et les actions de plateforme. Les utilisateurs peuvent reporter les modifications aux fenêtres prédéfinies, ce qui permet d’obtenir une visibilité sur le séquençage et de réduire les perturbations opérationnelles.
- Le rapprochement des identités et des endpoints combine les données de Tanium, d’Entra ID et des systèmes internes en un seul enregistrement unifié, ce qui simplifie la gestion des actifs et réduit les erreurs.
- Les workflows d’approbation des modifications pilotés par un moteur de règles robuste garantissent que les actions sensibles, telles que les redémarrages sur les endpoints critiques, nécessitent une approbation explicite. Cela concilie rapidité, gouvernance et transparence.
- La gestion améliorée des modifications des endpoints vous permet de spécifier le jour et l’heure des modifications entrant des anneaux pour correspondre à votre posture et à vos exigences organisationnelles.
« Tanium fournit ce point essentiel de visibilité et de contrôle à nos clients. Nous devons nous assurer que cela reste une base solide sur laquelle les clients et les partenaires peuvent compter et sur laquelle ils peuvent s’appuyer. »Jason Ellison, vice-président de Tanium chargé de la gestion des produits et du portefeuille de plateformes
3. Stabilité et performances continues
S’assurer que la plateforme reste fiable et performante à mesure que les capacités s’étendent. Tanium réalise des optimisations fondamentales et introduit de nouvelles technologies pour améliorer l’efficacité à grande échelle.
Disponible dès aujourd’hui
- Les gains de performance issus des optimisations récentes ont permis une réduction de 10 % de l’utilisation moyenne de la mémoire et une réduction de 38 % du temps d’installation des outils, améliorant ainsi l’efficacité dans les environnements à grande échelle.
En cours de développement
- Tanium Script Engine est un nouveau moteur intégré qui remplace la dépendance aux langages de script externes (VBScript, PowerShell, shell), garantissant une exécution cohérente entre les systèmes d’exploitation. Prend en charge une syntaxe de type Python pour faciliter la création et le contrôle du contenu.
Points clés à retenir : ces investissements font de Tanium la base de confiance de l’informatique autonome en unifiant l’automatisation et la supervision, en garantissant une gestion sûre des changements et en augmentant les performances à grande échelle.
Opérations de sécurité : de la défense réactive à la résilience proactive
Stephanie Aceves, responsable de la recherche des menaces chez Tanium, est entrée sur le marché et a introduit l’évolution du portefeuille de réponse aux incidents de Tanium dans les opérations de sécurité (SecOps) : un changement pour traiter l’ensemble du cycle de vie des menaces avec une recherche proactive, une détection avancée et une réponse en temps réel. Cette transformation reflète la réalité des attaques alimentées par l’IA : les adversaires avancent plus rapidement et deviennent plus sophistiqués, forçant les équipes de sécurité à évoluer.
L’approche de Tanium se concentre sur trois domaines stratégiques :
- Recherche des menaces : poursuivez de manière proactive les adversaires cachés en utilisant l’expertise humaine, Tanium Intelligence, l’IA et l’analyse avancée pour découvrir les menaces qui contournent la détection conventionnelle.
- Agents autonomes : des systèmes intelligents qui optimisent continuellement les défenses, rationalisent les workflows et permettent une réponse en temps réel à grande échelle.
- Détection avancée : techniques sophistiquées pour identifier les modèles d’attaque complexes et les comportements anormaux manqués par les outils traditionnels basés sur la signature.
Capacités favorisant les SecOps
Disponible dès aujourd’hui
- IOC Editor est un créateur de règles OpenIOC intégré à la console avec une validation de syntaxe en temps réel et un retour instantané. Liez les IOC à des réactions automatisées, telles que la mise en quarantaine des endpoints ou l’arrêt des processus malveillants. Les analystes peuvent également connecter les règles de détection aux actions automatisées, accélérant le confinement et réduisant les efforts manuels.
- HuntIQ et l’automatisation de la détection des anomalies fournissent une détection des écarts de référence qui signale les modifications inattendues, telles que les nouveaux comptes d’administration ou les services non autorisés, transformant les valeurs aberrantes en signaux exploitables.
En cours de développement
- Threat Navigator permet aux analystes de naviguer rapidement dans des jeux de données de télémétrie massifs, d’identifier les anomalies et d’affiner les chasses sans créer de requête complexe. Le filtrage et l’automatisation intelligents transforment les chasses en détections durables, réduisant le travail répétitif et accélérant la réponse. Enregistrez les enquêtes sous forme de documents d’informations et déclenchez des analyses, créant ainsi une boucle de rétroaction qui renforce l’ingénierie de détection.
- L’enrichissement de l’IA pour les alertes permet à chaque alerte d’être enrichie en contexte, y compris les informations sur les antécédents et le comportement des processus, réduisant ainsi la fatigue des analystes et accélérant les enquêtes.
- L’intégration à Tanium Ask signifie que les analystes peuvent demander des évaluations complètes en langage naturel, en recevant des workflows guidés et les étapes suivantes recommandées.
- Live Connections avec contexte d’IA enrichit les enquêtes avec des résumés des activités suspectes et des artefacts clés, permettant une réponse fiable sans expertise légale approfondie.
« Dans un SOC proactif, l’objectif est de ne jamais mener la même chasse deux fois. Au lieu de cela, nous visons à automatiser ces chasses en détections durables et résilientes. »Stephanie Aceves, responsable de la chasse aux menaces chez Tanium
Points clés à retenir : l’avenir de la défense contre les menaces repose sur des chasseurs experts, des outils de détection avancés et des agents autonomes travaillant de concert. Le portefeuille d’opérations de sécurité de Tanium est conçu pour rendre cette approche opérationnelle, aidant les organisations à passer de la lutte réactive contre les incendies à une résilience proactive et axée sur l’IA.
Gestion de l’exposition : des outils fragmentés à la réduction unifiée des risques
Julia Grunewald, directrice principale du portefeuille de gestion de produits et de gestion de l’exposition chez Tanium, a présenté la vision de Tanium consistant à transformer la gestion des vulnérabilités en une plateforme complète de gestion de l’exposition conçue pour réduire les risques grâce à l’automatisation et à l’intelligence.
Cette évolution est motivée par la réalité que les workflows actuels de gestion de l’exposition sont inefficaces et déconnectés. Les organisations ont du mal à gérer des données et des rapports fragmentés sur plusieurs outils, des priorités difficiles en raison d’une notation incohérente et d’un manque de contexte, ainsi qu’une remédiation complexe qui ralentit la réponse et augmente les risques.
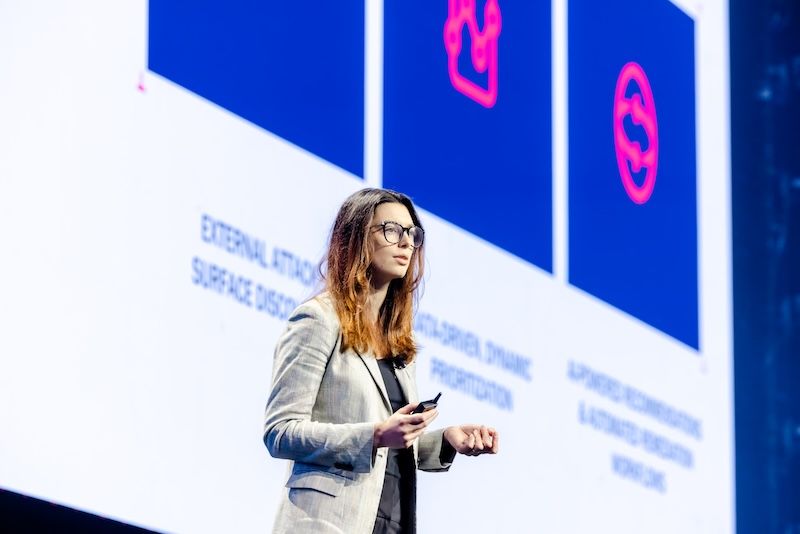
Pour surmonter ces obstacles, Tanium se concentre sur trois thèmes stratégiques qui redéfinissent la manière dont les organisations gèrent les risques :
- Découverte de la surface d’attaque externe : la visibilité doit s’étendre au-delà des endpoints traditionnels. Tanium consolide les actifs gérés, les charges de travail cloud, les appareils OT/IoT et les données de surface d’attaque externe en une vue unique et unifiée qui élimine le besoin de basculer entre les outils et les feuilles de calcul.
- Hiérarchisation axée sur les données : la hiérarchisation doit être claire et contextuelle. Tanium applique une notation des risques standard du secteur enrichie de données spécifiques à l’environnement, par exemple, si un endpoint est orienté vers Internet ou prend en charge des processus commerciaux critiques, afin que les équipes puissent se concentrer sur les expositions qui comptent le plus.
- Remédiation alimentée par l’IA : la remédiation doit être rapide, sûre et automatisée. En reliant les données d’exposition directement aux workflows basés sur l’IA, Tanium fournit un chemin clair vers la résolution, guidé par les scores de confiance et les recommandations en langage naturel qui simplifient la prise de décision.
Capacités favorisant la gestion de l’exposition
Disponible dès aujourd’hui
- Corrigez les vulnérabilités du système d’exploitation en affichant tous les correctifs du système d’exploitation en suspens regroupés par les vulnérabilités qu’ils résolvent, avec des pivotements transparents vers des listes de correctifs nouvelles ou existantes pour une remédiation plus rapide.
- Le remplacement des certificats TLS permet aux organisations de remplacer les certificats à grande échelle dans leur environnement, les aidant ainsi à s’adapter aux exigences de sécurité post-quantum.
- Les produits détectés identifient l’application qui a déclenché une vulnérabilité (par ex., Chrome vs Edge) pour des mises à jour précises et ciblées.
En cours de développement
- Le tableau de bord de gestion de l’exposition consolide les actifs gérés, les charges de travail cloud, les appareils OT et IdO dans une vue centralisée de l’exposition. Identifiez rapidement les vulnérabilités, les erreurs de configuration TLS/SSL, les résultats de sécurité des applications et les problèmes de conformité au cloud.
- Corrigez les vulnérabilités des applications en combinant le score standard de l’industrie avec la criticité des actifs, le risque de mouvement latéral et la hiérarchisation informée des menaces pour une prise de décision plus intelligente.
- Tanium Ask Agent pour la gestion de l’exposition exploite une interface en langage naturel pour résumer les résultats et générer des plans de remédiation recommandés, y compris des options de correctifs hors bande pour les vulnérabilités urgentes.
- Les améliorations fondamentales de l’analyse tireront parti de Tanium Index pour accélérer la détection des vulnérabilités tout en minimisant l’impact du CPU et de la mémoire sur les endpoints.
- Les workflows de validation effectueront des réanalyses ciblées pour confirmer la réussite de la remédiation et fermer la boucle grâce à des rapports automatisés.
« Nous allons faire évoluer notre gestion des vulnérabilités axée sur la remédiation en une plateforme complète de gestion de l’exposition avec la remédiation automatisée comme principe central, et non une réflexion après coup. »Julia Grunewald, directrice principale du portefeuille de gestion de produits et de gestion de l’exposition chez Tanium
Principaux enseignements : la plateforme de gestion de l’exposition de Tanium est conçue pour aller au-delà de la visibilité et de la hiérarchisation afin de fournir une remédiation et une validation automatisées, garantissant non seulement des actions, mais également un succès mesurable.
Suite à l’analyse approfondie de la feuille de route, le programme s’est poursuivi avec une session interactive qui a mis en avant les perspectives des clients et les connaissances du secteur.
Panel de clients : mettre en évidence le succès réel avec Autonomous IT
Russ Slaten, directeur de la clientèle chez Tanium, a organisé une conversation avec trois organisations avant-gardistes, la Gates Foundation, Vanguard et JLL, soulignant comment elles tirent parti de Tanium pour transformer l’informatique et la sécurité à une époque définie par les menaces basées sur l’IA et les changements rapides.
Éliminer les silos et stimuler l’efficacité
Jon Wu, directeur principal de la Fondation Gates, a expliqué comment le connecteur Tanium pour Microsoft Intune aide à consolider la gestion de plusieurs domaines Intune en un seul écran. En éliminant le saut de console et en permettant des actions sur les appareils mobiles directement dans Tanium, la fondation a obtenu une gestion complète du cloud et une évolutivité mondiale.
Jon a mis l’accent sur la valeur de l’approche collaborative de Tanium, notant que son équipe était profondément impliquée dans l’élaboration de l’intégration pendant son aperçu privé.
« Nous gérons l’ensemble de notre parc avec seulement Intune et Tanium, et, par conséquent, nous sommes entièrement gérés dans le cloud en tant qu’environnement. »Directeur principal de la Fondation Gates Jon Wu
Améliorer la maturité de la sécurité grâce à une expertise intégrée
Aaron Davis, responsable de la gestion des cybermenaces chez Vanguard, a décrit l’impact de la participation au programme Tanium qui va au-delà de la détection automatisée en intégrant un chasseur de menaces chevronné au sein de l’organisation. Ce partenariat a permis à Vanguard d’adapter sa stratégie SecOps, de normaliser les environnements de développement et de déployer des signaux personnalisés pour identifier et supprimer le code non approuvé.
Aaron a simplement résumé : « Si je devais le paraphraser, je dirais que nous l’adorons », créditant Tanium d’avoir aidé son équipe à passer d’une défense réactive à une résilience proactive.
« Nous devons faire passer nos analystes, nos ingénieurs des scribes aux poètes qui peuvent écrire des chansons dans tous les services, toutes les divisions et atteindre cet objectif. »Responsable Vanguard, Gestion des cybermenaces Aaron Davis
Visibilité et automatisation globales à grande échelle
Chris Mosteller, directeur exécutif de l’ingénierie de la sécurité chez JLL, a souligné comment Tanium est devenue la colonne vertébrale d’un parc informatique mondial couvrant des dizaines de milliers d’actifs. En standardisant sur Tanium, JLL a obtenu une visibilité en temps réel et réduit les risques de cybersécurité entre les régions.
« Nous avons décidé de standardiser Tanium pour cette plateforme d’entreprise pour la gestion. Depuis lors, nous avons pu exploiter la visibilité complète et l’intelligence en temps réel de chaque actif à tout moment, ce qui nous a aidés à l’autonomiser ainsi qu’à renforcer notre activité et à réduire également nos risques de cybersécurité dans l’ensemble de l’organisation. »Directeur exécutif de JLL, ingénierie de sécurité Chris Mosteller
Chris a détaillé comment les intégrations à Microsoft Defender pour Endpoint et ServiceNow ont rationalisé les workflows, du déploiement automatisé des agents aux mises à jour CMDB en temps réel, et établi le terrain pour l ’application de correctifs et la réponse aux incidents entièrement automatisées .
À l’avenir, JLL prévoit d’étendre l’automatisation à la gestion de l’exposition et à la remédiation des endpoints.
Que signifie l’informatique autonome pour eux ?
Pour ces leaders, l’informatique autonome est plus qu’un concept : il s’agit d’autonomisation, de collaboration et de rapidité. Jon l’a qualifié de « responsabilisant et meilleur ensemble », brisant les silos entre les équipes. Aaron l’a défini comme l’avenir : permettre aux analystes d’avancer plus rapidement que les adversaires basés sur l’IA. Chris considère qu’il s’agit de la prochaine étape dans la mise à l’échelle de l’automatisation sur les plateformes intégrées.
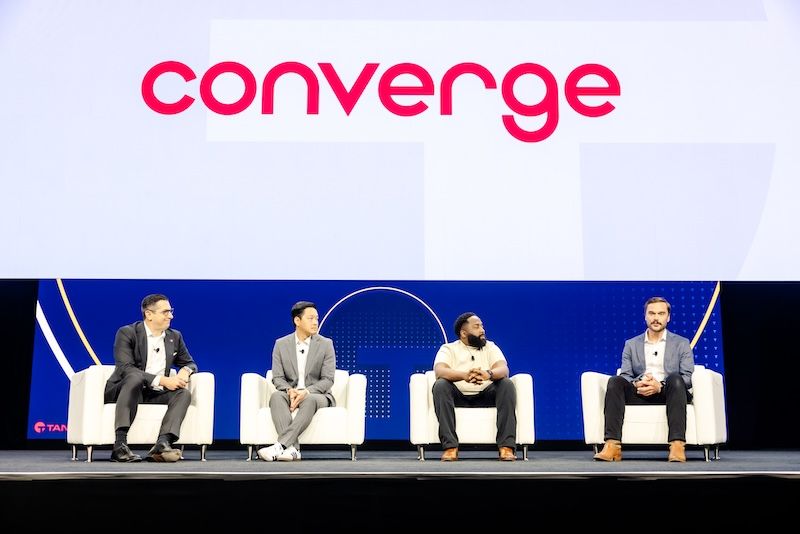
Ensemble, leurs histoires soulignent la mission de Tanium : rendre les organisations inarrêtables.
Une conversation avec Jesse Eisenberg
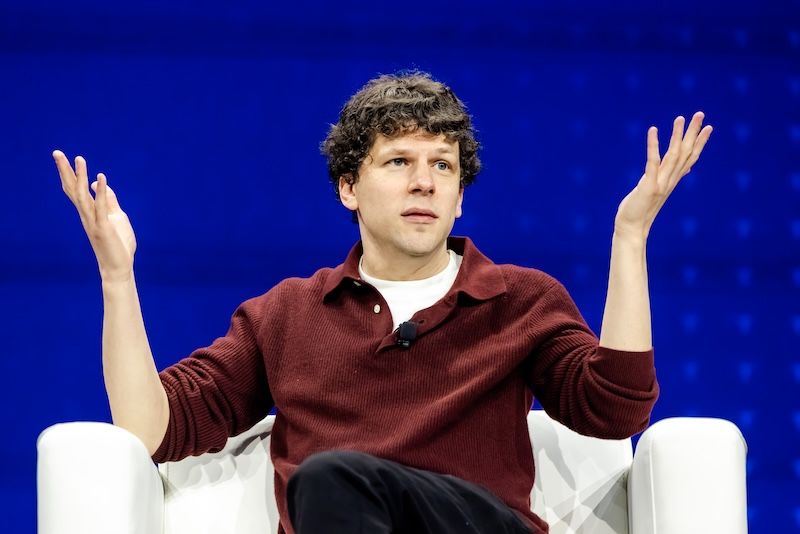
Dan Streetman, PDG de Tanium, a clôturé la journée par une discussion engageante avec l’acteur et réalisateur Jesse Eisenberg, nommé aux Oscars. Réputé pour sa narration nette et centrée sur l’humain, Jesse a partagé des informations sur la créativité, la résilience et le rôle en constante évolution de l’IA, en tirant des parallèles surprenants aux défis auxquels les responsables informatiques et de la sécurité sont confrontés chaque jour.
S’épanouir sous des contraintes
Jesse a parlé franchement de la manière dont les limites telles que les délais serrés et moins de ressources alimentent sa créativité. Qu’il s’agisse d’écrire des pièces pendant six heures tout en élevant un enfant ou de filmer sur des budgets modestes, il a expliqué que les limites aiguisent la concentration et inspirent l’originalité.
« J’ai toujours dit que si vous me donnez une page vierge, je passerai un an à penser à une histoire. Mais si vous me racontez, écrivez une histoire sur un homme qui est allergique aux poires, soudainement mon esprit est immédiatement actif. »Jesse Eisenberg, acteur et réalisateur nommé aux Oscars
Dan a connecté cet état d’esprit à l’informatique autonome : créer des protections et automatiser les tâches de routine afin que les équipes puissent se concentrer sur le travail à plus forte valeur ajoutée. Il s’agit de libérer les gens de la banale tout en maintenant les humains « au-dessus de la boucle » pour la supervision et les décisions critiques, en veillant à ce que la technologie amplifie, et non remplace, le jugement humain.
L’IA comme facilitateur et non comme substitut
Jesse a reconnu la controverse autour de l’IA dans les arts, mais a décrit comment il l’utilise comme un « service administratif » pour organiser des idées et des recherches, ce qui lui a permis de se concentrer sur les éléments humains du storytelling. Il a même testé ChatGPT en téléchargeant des milliers de pages de son travail et en lui demandant d’écrire une scène d’ouverture dans sa voix. Le résultat ?
« Cela a eu une sorte d’humour désordonné. Elle a eu une sorte de conscience de soi et d’auto-dépréciation, mais elle a juste manqué une âme. Je ne sais même pas comment le quantifier ou le codifier car c’est tellement amorphe. Cela vient de manquer une âme. »Jesse Eisenberg, acteur et réalisateur nommé aux Oscars
Cette lacune, dit-il, était un soulagement et un rappel que la technologie peut aider, mais ne remplace pas l’essence de la créativité.
La poursuite du sens et l’importance de la collaboration
Au-delà de la technologie, Jesse a réfléchi à sa recherche constante de but, se décrivant comme une « banale » et même révélant des plans pour faire don d’un rein. Cette motivation façonne son travail et sa vie.
Il a également souligné l’importance de la collaboration et des idées de test de stress dès le début, en s’appuyant sur la réalisation de films où plusieurs écrivains se mettent mutuellement au défi de renforcer une histoire avant la production. « Dites la pire chose à propos de ce film maintenant », a-t-il expliqué, en décrivant comment il rassemble son équipe avant la production pour faire apparaître les défauts potentiels tôt.
Jesse a souligné que l’identification initiale des problèmes est essentielle : « Je dois le savoir maintenant. Parce que si je découvre dans un an qu’un film sort et que les critiques le trouvent, nous sommes morts... C’est mal, mais cela semble bien pire plus tard. » Cette approche proactive, a-t-il noté, empêche les erreurs coûteuses et garantit que le produit final résiste à l’examen minutieux.
Dan a comparé cela aux opérations informatiques et de sécurité : les équipes doivent briser les silos et remettre en question les hypothèses avant que les menaces ne se matérialisent. « Les pires organisations, » a-t-il noté, « sont celles où la sécurité est telle que, « Ne me dérangez pas, je suis occupé à être sécurisé », et les opérations informatiques sont telles que, « Ne m’empêchez pas, la sécurité, je dois fournir cela ».
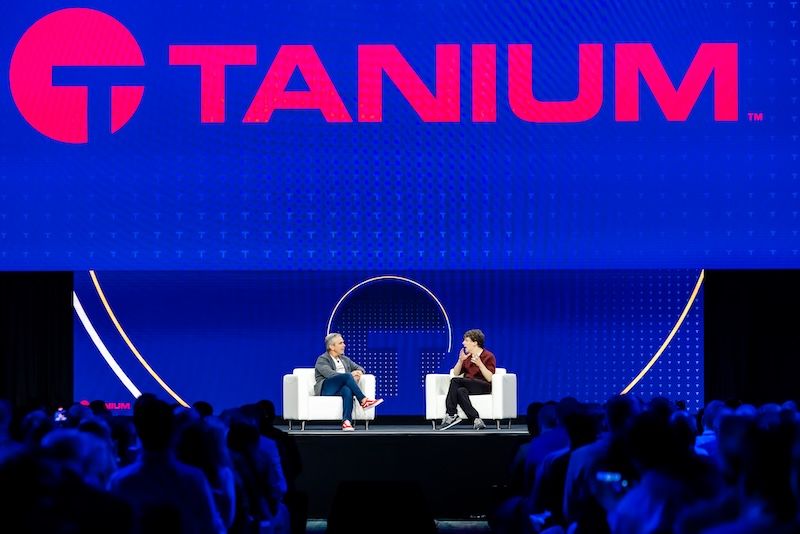
Les deux ont convenu que, bien que les conversations difficiles se sentent mal à l’aise sur le moment, elles sont essentielles à la résilience. Cet état d’esprit, qui traite les problèmes critiques tôt, façonne la manière dont Jesse aborde le travail créatif et dont Tanium aide les organisations à garder une longueur d’avance sur les risques.
Points clés à retenir : la créativité et la résilience prospèrent grâce à la structure, à la collaboration et à la bonne utilisation de la technologie. Pour les responsables informatiques, comme pour les artistes, l’objectif est le même : se concentrer sur ce qui compte le plus, automatiser ce qui ne l’est pas et travailler ensemble pour rester inarrêtable.
Devenons inarrêtables ensemble
Dan a conclu le discours d’ouverture final avec un message inspirant sur la collaboration, le courage et la recherche incessante de l’innovation. Il a réfléchi à l’énergie et à la franchise qui ont rempli la salle tout au long de la semaine, en soulignant que ces conversations ne concernaient pas uniquement des idées : elles visaient à se préparer à un avenir en rapide évolution.
Pour faire avancer les organisations, les secteurs et les services vitaux en toute sécurité et sans interruption, Dan a souligné la nécessité de renforcer la résilience, d’accélérer l’innovation et de permettre aux équipes informatiques et de sécurité d’agir de manière décisive. Il a lié cela à la mission et à la promesse partagées de Tanium en matière d’informatique autonome : offrir clarté, confiance et réactivité en temps réel afin que les entreprises restent inarrêtables.
En combinant visibilité en temps réel, remédiation automatisée et plan de contrôle unifié, Tanium permet aux équipes de dépasser les risques, de défendre la productivité et de simplifier les opérations tout en maintenant la supervision. Dan a exhorté tout le monde à poursuivre cet élan, permettant aux équipes informatiques et de sécurité de s’épanouir sur les lignes de front et de rester résilientes face à un changement constant.
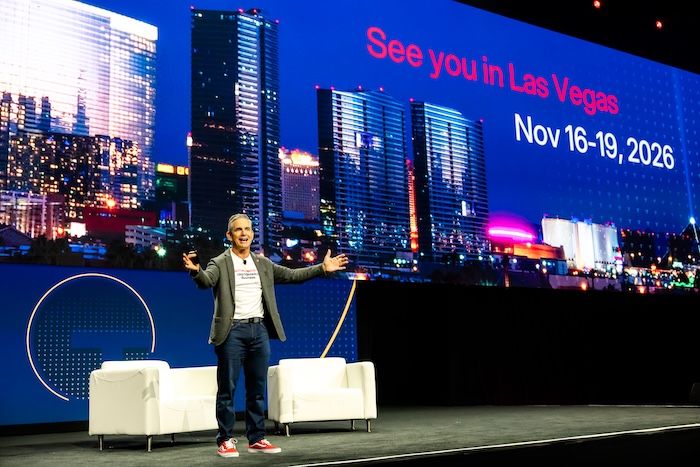
Avant de signer, Dan a révélé le chapitre suivant : Converge 2026 aura lieu à Las Vegas, le 16–19 novembre 2026. Et avec un sourire, il a ajouté une note ludique pour terminer la semaine : « Je vous verrai sur le VelociCoaster ! », un clin d’œil à la célébration exclusive des participants Converge à l’Universal Orlando Resort et une métaphore parfaite pour le frisson, la vitesse et l’enthousiasme qui ont défini l’événement de cette année.
Vous avez manqué l’événement en direct ? N’attendez pas : inscrivez-vous dès maintenant à Tanium Converge et sécurisez votre place pour un accès à la demande aux discours d’ouverture et aux sessions en petits groupes dès leur sortie.
Les déclarations de Tanium concernant ses plans, instructions et intentions sont sujettes à modification sans préavis à la seule discrétion de Tanium. Les informations concernant les futurs produits ou fonctionnalités potentiels sont destinées à décrire notre orientation générale en matière de produits et ne doivent pas être utilisées pour prendre une décision d’achat, ni être intégrées à un contrat. Il ne s’agit pas d’un engagement, d’une promesse ou d’une obligation légale. Le développement, la publication et le calendrier de tout produit ou fonctionnalité futur demeurent à notre seule discrétion.

