La conformité CIS désigne le respect des contrôles et des critères de référence établis par le Center for Internet Security (CIS) de l’ , une organisation à but non lucratif mondialement reconnue pour ses outils de cybersécurité, ses ressources et ses recommandations en matière de bonnes pratiques visant à protéger les systèmes informatiques et les données contre les cybermenaces. La mise en conformité avec la norme CIS ne se résume toutefois pas à un simple exercice consistant à cocher des cases. Cela nécessite une discipline constante, des configurations de sécurité judicieuses, l'automatisation et des solutions de surveillance 24 heures sur 24.
Et cela ne peut pas attendre.
Les enjeux n'ont jamais été aussi importants… ni aussi coûteux.
En 2024, IBM a estimé que le coût moyen d'une seule violation de données s'élevait à 4,88 millions de dollars, soit le montant le plus élevé jamais enregistré. Les auteurs d'attaques par ransomware sont devenus tout aussi impitoyables : selon une étude de Sophos intitulée « », , 59 % des entreprises ont été touchées au cours de l'année écoulée. Pour de nombreuses petites et moyennes entreprises, l'impact a été tel que severe—70 % de ces attaques ont entraîné le chiffrement des données.
Comme on le dit souvent, la meilleure défense, c'est une bonne attaque, à l'image des mesures de protection éprouvées issues des « Contrôles de sécurité critiques » du Center for Internet Security. En effet, l'équipe chargée du rapport « Verizon Data Breach Investigations Report » ( ) présente régulièrement les contrôles CIS que les organisations devraient mettre en œuvre pour se prémunir contre les vecteurs d'attaque les plus courants. Lorsqu'elles sont correctement mises en œuvre, ces mesures de contrôle renforcent la sécurité de votre environnement, simplifient la gestion des incidents et répondent aux normes de cybersécurité exigeantes et quantifiables des assureurs. Ils vous offrent également un langage commun pour informer les administrateurs et les commissaires aux comptes.
Ce guide vous expliquera en détail ce que signifie réellement la mise en œuvre des recommandations du CIS de manière à ce que votre système soit prêt pour un audit et efficace sur le plan opérationnel. Nous allons également comparer le CIS et le NIST, et vous montrer comment rationaliser ces deux systèmes grâce à une approche unifiée.
À la fin, vous disposerez d'un guide pratique clair et de quelques arguments clés prêts à l'emploi pour faire de la conformité CIS bien plus qu'une simple case à cocher, mais un véritable atout concurrentiel.
Que sont les indices de référence CIS ?
Les références CIS sont des normes de configuration sécurisée élaborées par le CIS. Vous pouvez considérer les références CIS comme les « instructions de montage » de technologies complexes — à cette différence près qu’elles sont rédigées et affinées par une coalition bénévole regroupant les cyber-experts, les éditeurs de logiciels, les fournisseurs et les chercheurs les plus soucieux de la sécurité au monde, ce qui garantit que les recommandations en matière de sécurité restent pratiques, indépendantes des fournisseurs et constamment à jour.
Les tests de performance examinent en détail les paramètres de configuration (par exemple, les droits d'accès aux fichiers, les clés de registre, les indicateurs du noyau, les politiques de service, etc.) des systèmes d'exploitation, des services cloud, des bases de données et des périphériques réseau, selon deux niveaux de gravité :
- Niveau 1 : Une base solide et fluide qui comble les failles de sécurité courantes tout en préservant la compatibilité avec la plupart des charges de travail d'entreprise
- Niveau 2 : Un profil « apportez votre propre casque » plus strict, destiné aux environnements à haut risque ou fortement réglementés où les exigences en matière d'audit, de chiffrement et de contrôles d'accès augmentent les compromis en termes de fonctionnalités
Bien que les références soient des lignes directrices et non des exigences réglementaires, les configurations qu’elles recommandent sont fondamentales, en particulier lorsque des erreurs de configuration passent inaperçues.
Pourquoi les organisations échouent aux évaluations CIS (et comment y remédier)
Les erreurs de configuration sont souvent à l'origine des non-conformités aux critères de référence, mais elles sont fréquemment le signe de problèmes plus profonds, tels que des inventaires d'actifs incomplets, des retards dans l'application des correctifs et une mauvaise gestion des privilèges.
Par exemple, ces problèmes correspondent généralement aux contrôles CIS n° 1, 2, 5, 7 et 8 :
- Inventaire des actifs et des logiciels (contrôles 1, 2)
Si un hôte, un conteneur ou un locataire SaaS ne figure pas dans votre CMDB, il ne fera jamais l'objet d'une analyse et, par conséquent, ne répondra jamais aux critères de référence. - Gestion des vulnérabilités et des correctifs (contrôle 7)
Une image Windows entièrement sécurisée perd de son efficacité dès qu'un noyau non corrigé est mis en circulation. La prochaine analyse mensuelle s'affiche, mais le problème vient d'un retard dans la cadence des correctifs, et non du modèle de compilation d'origine. - Les lacunes en matière de gestion des privilèges et de journalisation (contrôles 5, 8)
) : les rôles trop permissifs, l’absence d’ l’authentification multifactorielle (MFA) ou les journaux d’audit désactivés sont rarement qualifiés de « mauvaise configuration » dans le langage courant, alors qu’il s’agit précisément des paramètres signalés par le CIS.
Les erreurs de configuration sont à l'origine de nombreuses infractions, car c'est là que les contrôles sous-jacents sont mis en œuvre de la manière la plus visible — et que les problèmes commencent à apparaître. La bonne nouvelle, c'est que le contenu de référence est ouvert et fondé sur un consensus, ce qui permet de déployer rapidement des mises à jour dès l'apparition de nouvelles menaces ou de nouvelles versions de logiciels.
Les benchmarks CIS peuvent faciliter les efforts de mise en conformité avec des référentiels tels que HIPAA, PCI DSS, FedRAMP et ISO 27001 , en répondant à bon nombre des exigences techniques de configuration qu'ils prévoient. Toutefois, elles ne suffisent pas à elles seules pour garantir une conformité totale. Ces référentiels exigent généralement des contrôles organisationnels plus larges, tels que des politiques documentées, des évaluations des risques et des procédures d'intervention en cas d'incident, qui vont au-delà du renforcement technique des systèmes.
Vous souhaitez découvrir comment fonctionne le reporting de conformité en temps réel ? Dans ce « Tech Talk », les experts de Tanium vous expliquent comment créer des rapports de conformité personnalisés conformes aux critères CIS, sans avoir à combiner des outils cloisonnés.
Maintenant que nous comprenons ce qu’est un référentiel CIS et pourquoi il est utile de s’y conformer, la prochaine étape logique consiste à mettre ces principes de base en pratique.
CIS ne se limite pas aux systèmes d'exploitation ; ses modèles de renforcement de la sécurité couvrent les hyperviseurs, les bases de données, les services cloud et même les clusters Kubernetes. Dans la section suivante, nous établirons une correspondance entre les tests de performance et les plateformes sur lesquelles vous êtes le plus susceptible de travailler, afin que vous puissiez identifier les éléments de votre pile technique bénéficiant d'un filet de sécurité CIS sur lequel vous pouvez compter.
Quels sont les systèmes couverts par les indices de référence CIS ?
Élaborées et évaluées par une communauté internationale de professionnels et de fournisseurs, ces références fournissent des instructions normatives et d’ , étape par étape, pour plus de 100 modèles de configuration sécurisée couvrant plus de 25 gammes de produits de différents fournisseurs.
De nombreux paramètres de référence s'alignent sur les « Critical Security Controls » du CIS, ce qui permet aux organisations de faire le lien entre leurs configurations et des objectifs de sécurité plus généraux.
Voici un aperçu des types et de l'étendue des systèmes couverts par le CIS :
- Plateformes et infrastructures cloud : AWS, Microsoft Azure, Google Cloud Platform, Oracle Cloud
- Conteneurs et orchestration : Docker, Kubernetes, OpenShift
- Bases de données et logiciels serveurs : Oracle, Microsoft SQL Server, PostgreSQL, serveur HTTP Apache, NGINX, VMware
- Systèmes d'exploitation : Windows, macOS, AIX, RHEL, Ubuntu, Rocky, AlmaLinux, Amazon Linux, IBM i, IBM Z
- Équipements réseau et de sécurité : Cisco, Palo Alto Networks, Juniper, Check Point, Fortinet, F5, pfSense
- Systèmes d'exploitation mobiles : Android, iOS
- Logiciels de bureau et SaaS : Microsoft 365, Google Workspace
- Navigateurs Web : Chrome, Firefox, Safari
Que vous mettiez en place un cluster Kubernetes, que vous renforciez les règles de pare-feu sur un Cisco ASA ou que vous sécurisiez davantage une installation de Windows Server, il y a de fortes chances qu’il existe une référence CIS prête à vous fournir des étapes précises de configuration de sécurité. Cette portée et cette traçabilité font de ces critères de référence un cadre fiable et prêt pour l'audit en matière d'hygiène de sécurité dans les environnements hybrides et multicloud.
Si les critères de référence CIS constituent la clé qui vous fournit les moyens techniques de renforcer votre dispositif de sécurité, les contrôles CIS, quant à eux, sont le plan qui vous indique quels boulons serrer, dans quel ordre et pourquoi. Alors que les critères de référence portent principalement sur les configurations système, les mesures de contrôle couvrent un éventail plus large de dispositifs de sécurité, notamment des processus tels que la gestion des incidents, la formation des utilisateurs et la gouvernance des accès.
Que sont les contrôles CIS ?
Les contrôles CIS v8,1 constituent un ensemble sélectionné de 18 mesures de protection (contre 20 à l'origine) qui associent des schémas d'attaque courants à des actions défensives éprouvées. Celles-ci sont regroupées en trois groupes de mise en œuvre (IG1–IG3), ce qui permet aux organisations d'adapter leur niveau de maturité en fonction des risques et des ressources disponibles. Le groupe IG1 s'aligne sur les principes fondamentaux de cyberhygiène de l' et sert souvent de référence pour les petites et moyennes entreprises.
Parmi les thèmes principaux, on peut citer :
- Répertorier et surveiller l'ensemble des s de vos actifs (c'est-à-dire le matériel, les logiciels, le cloud et les solutions SaaS). Ne laissez pas l'informatique « » (informatique parallèle) se transformer en «informatique des attaquants».
- Mettez en place des références de sécurité (par exemple, les critères CIS) et automatisez la détection des écarts.
- Réduisez au minimum les privilèges et appliquez des règles strictes en matière de gestion des identifiants afin de limiter les 22 % de violations de données qui, selon le rapport « 2025 e rapport d'enquête sur les violations de données » publié par Verizon et réalisé par l', trouvent encore leur origine dans le vol ou l'utilisation abusive d'identifiants.
- Identifier et corriger les vulnérabilités. Ce même rapport sur les fuites de données a également révélé que 20 % des 2025 incidents provenaient de failles non corrigées, et que le délai moyen de correction s'élevait à 32 jours — ce qui laisse largement le temps de mettre au point une attaque efficace, en particulier contre des terminaux périphériques et des VPN non surveillés.
- Élaborez et mettez en pratique un plan d'intervention en cas d'incident. Plus un pirate reste longtemps dans vos systèmes, plus il ouvre de portes. Selon l'étude « IBM », le délai moyen de remédiation (entre la compromission initiale et la maîtrise totale de la situation) est le plus long dans le secteur des services financiers, avec 219 jours, soit plus de six mois de dégâts non détectés.
Les équipes chargées de la cybersécurité ne manquent pas de conseils, mais rares sont ceux qui s'accompagnent d'un guide pratique détaillé, étape par étape. Les contrôles de sécurité essentiels du CIS comblent cette lacune en couvrant l'ensemble du cycle de vie de la sécurité, de la configuration sécurisée à la gestion continue des vulnérabilités. La mise en œuvre de ces mesures de contrôle peut aider les organisations à atténuer les risques liés aux attaques connues et à automatiser leurs cyberdéfenses.
Il est temps de tout mettre en place. Dans la section suivante, nous allons examiner ce processus en détail : comment les contrôles et les critères de référence s'articulent-ils pour aller au-delà de simples « configurations sécurisées » ? Comment faire en sorte que les paramètres « quoi » et « comment » soient prêts pour l'audit dans l'ensemble de l'environnement hybride ?
Pourquoi la conformité aux normes CIS est-elle importante ?
Le CIS n'est pas un organisme de réglementation, mais il est souvent utilisé pour démontrer la conformité aux cadres réglementaires ; par conséquent, le respect des critères de référence et des contrôles n'est pas obligatoire.
Il est toutefois judicieux d'envisager le CIS pour au moins deux avantages majeurs :
- L'intégration en dur des paramètres de référence CIS relatifs aux meilleures pratiques de sécurité dans chaque système d'exploitation, chaque périphérique réseau et chaque charge de travail dans le cloud élimine les cibles faciles tant convoitées par les cyberattaquants.
- Les contrôles CIS sont mis en correspondance avec des référentiels reconnus à l'échelle mondiale, tels que ceux du NIST et de la norme PCI DSS, ce qui aide les organisations à aligner leurs dispositifs techniques de protection et leurs mesures de sécurité sur des objectifs de conformité plus larges.
Toutefois, ces correspondances ne suffisent pas à elles seules à garantir la préparation à l'audit. En règle générale, les auditeurs ne se contentent pas d'une simple conformité : ils recherchent des preuves concrètes et vérifiables de la mise en œuvre, telles que les configurations des systèmes, les procédures d'intervention en cas d'incident et les dossiers de formation des utilisateurs, qui démontrent que les contrôles ne sont pas seulement définis, mais qu'ils sont également activement appliqués.
C'est là que les benchmarks CIS entrent en jeu. En traduisant chaque « contrôle de sécurité critique » du CIS en paramètres concrets pour tous les principaux systèmes d'exploitation, périphériques réseau et services cloud, ces références transforment les bonnes pratiques abstraites en réflexes acquis.
Dès que vous appliquez un profil CIS, vous effectuez simultanément les opérations suivantes :
- Réduire les opportunités offertes aux attaquants en éliminant les vulnérabilités courantes — telles que les correctifs obsolètes, les erreurs de configuration et les terminaux périphériques insuffisamment protégés — qui sont souvent exploitées lors des premières phases des cyberattaques.
- Produire des preuves techniques , telles que les états de configuration et les référentiels de sécurisation, qui viennent étayer des référentiels tels que HIPAA, PCI DSS et NIST CSF, tout en reconnaissant qu’une préparation complète à l’audit nécessite également des documents justificatifs tels que des politiques, des registres de formation et des plans d’intervention en cas d’incident.
- Créer une carte de conformité claire qui aide les auditeurs à établir le lien entre vos contrôles de sécurité et les normes reconnues, ce qui facilite la démonstration de votre conformité et de votre maturité.
Les avantages financiers liés au respect des normes CIS sont également difficiles à ignorer. Ces coûts, qui vont de l'obligation de notification aux amendes réglementaires, en passant par les litiges et la perte de clientèle, semblent avoir un effet cumulatif susceptible d'engloutir rapidement tous les bénéfices que votre organisation aurait pu accumuler auparavant.
Même avec les mesures de sécurité les plus rigoureuses, des problèmes de sécurité tels que des erreurs de configuration peuvent tout de même passer inaperçus — et lorsqu’ils surviennent, ils entraînent souvent des violations de données coûteuses.
Les références CIS sont conçues pour réduire le risque d'erreurs de configuration en fournissant des recommandations de configuration sécurisées pour les plateformes cloud et d'autres systèmes. Bien qu’elles permettent de résoudre de nombreux problèmes courants, toutes les erreurs de configuration dans le cloud ne relèvent pas de leur champ d’application, en particulier celles liées à l’architecture, à l’identité ou à la conception des accès.
Le dividende de confiance revêt une importance tout aussi grande. Les clients, les assureurs et les partenaires intègrent de plus en plus souvent des clauses de sécurité dans leurs contrats, non seulement pour garantir la conformité, mais aussi pour réduire leur propre exposition aux risques liés à des tiers.
La mise en œuvre de configurations renforcées selon les normes CIS peut contribuer à démontrer votre engagement en faveur des meilleures pratiques en matière de sécurité, mais celles-ci ne constituent qu'un élément parmi d'autres dans le cadre plus large de la conformité. Les auditeurs et les assureurs recherchent généralement des preuves supplémentaires de l’atténuation des risques, telles que la gestion des vulnérabilités, l’ la planification des interventions en cas d’incident et la formation des utilisateurs, afin d’évaluer le niveau global de sécurité d’une organisation.
[À lire également : Qu'est-ce que la gestion des risques ? [Aperçu simplifié]
Comprendre l'importance de la conformité aux normes CIS permet de jeter des bases solides pour sécuriser les systèmes et respecter les meilleures pratiques du secteur. Toutefois, pour prendre des décisions éclairées concernant le cadre de sécurité de votre organisation, il est essentiel de comprendre comment le CIS se positionne par rapport aux autres normes de conformité et de sécurité.
Nous avons choisi deux frameworks open source très réputés : CIS et NIST. Le CIS propose des listes de contrôle détaillées, étape par étape, pour le renforcement de la sécurité de technologies spécifiques, tandis que le NIST fournit un cadre général, fondé sur les risques, destiné à aider les organisations à déterminer les mesures de contrôle dont elles ont besoin et à comprendre pourquoi.
Vous constaterez que, lorsqu’il s’agit de mettre en œuvre des cadres de cybersécurité, il ne s’agit souvent pas d’un choix entre l’un ou l’autre. Nous examinerons en détail quand et où vous parvenez à concilier sans faille les orientations stratégiques et la mise en œuvre concrète.
Quelle est la différence entre le CIS et le NIST ?
Considérez les recommandations en matière de cybersécurité comme un spectre. D'un côté, il y a la stratégie : les principes et les politiques qui aident les dirigeants à déterminer ce qu'il faut sécuriser et pourquoi. À l'autre extrémité se trouvent les tactiques : les réglages étape par étape qui transforment les politiques en défenses vérifiables. Le CIS et le NIST se situent aux deux extrémités de cette échelle.
| Caractéristiques | CEI | NIST |
|---|---|---|
| Objectif | Une liste de contrôle normative comprenant des contrôles de sécurité essentiels et des critères de référence permettant de renforcer la sécurité de certains systèmes dès leur mise en service | Un cadre de gestion des risques et un catalogue de mesures de sécurité qui vous aident à hiérarchiser et à piloter la cybersécurité à l'échelle de l'entreprise |
| Scope | Une approche plus ciblée : systèmes d'exploitation, périphériques réseau, services cloud et charges de travail | Une approche globale et indépendante de toute technologie : de l'appétit pour le risque des dirigeants aux dépendances au sein de la chaîne d'approvisionnement |
| Idéal pour | Les équipes qui ont besoin de résultats rapides et tangibles, en particulier les services informatiques de petite et moyenne taille disposant d'un personnel de sécurité réduit | Les organisations matures ou soumises à une réglementation qui mettent en place un programme selon une approche descendante (par exemple, en s'alignant sur le NIST CSF 2,0 ou la norme SP 800-53 , révision 5)) |
| Granularité | « Comment obtenir de bons résultats » grâce à des valeurs de configuration précises et des scripts que vous pouvez automatiser dès aujourd’hui | « À quoi cela ressemble-t-il concrètement » au niveau des règles, tout en vous laissant le soin de choisir les commandes et de définir les paramètres techniques |
| Relationship | Le CIS publie des tableaux de correspondance avec la norme NIST SP 800-53 , révision 5 , et le Cadre de cybersécurité (CSF), garantissant ainsi la traçabilité entre les mesures de protection tactiques et les objectifs stratégiques de gestion des risques | Le NIST établit un lien explicite avec les contrôles CIS ; ainsi, dès lors que vous choisissez une fonction NIST, vous pouvez sélectionner une mesure de protection CIS correspondante pour la mettre en œuvre |
Pourquoi le choix n'est que rarement « l'un ou l'autre » lorsqu'il s'agit d'une conformité efficace
La plupart des plans d'action en matière de sécurité nécessitent une combinaison des deux. Une approche courante consisterait à :
- Commencez par vous appuyer sur les recommandations du NIST pour identifier et hiérarchiser les risques, définir des niveaux de risque résiduel acceptables et obtenir l'adhésion de la direction.
- Mettez en œuvre les critères de référence CIS afin de garantir le renforcement de la sécurité, de fournir des éléments probants d'audit de bas niveau et d'automatiser la détection des écarts par rapport à ces références.
- Revenir au NIST pour l'amélioration continue et l'évaluation de la maturité du programme.
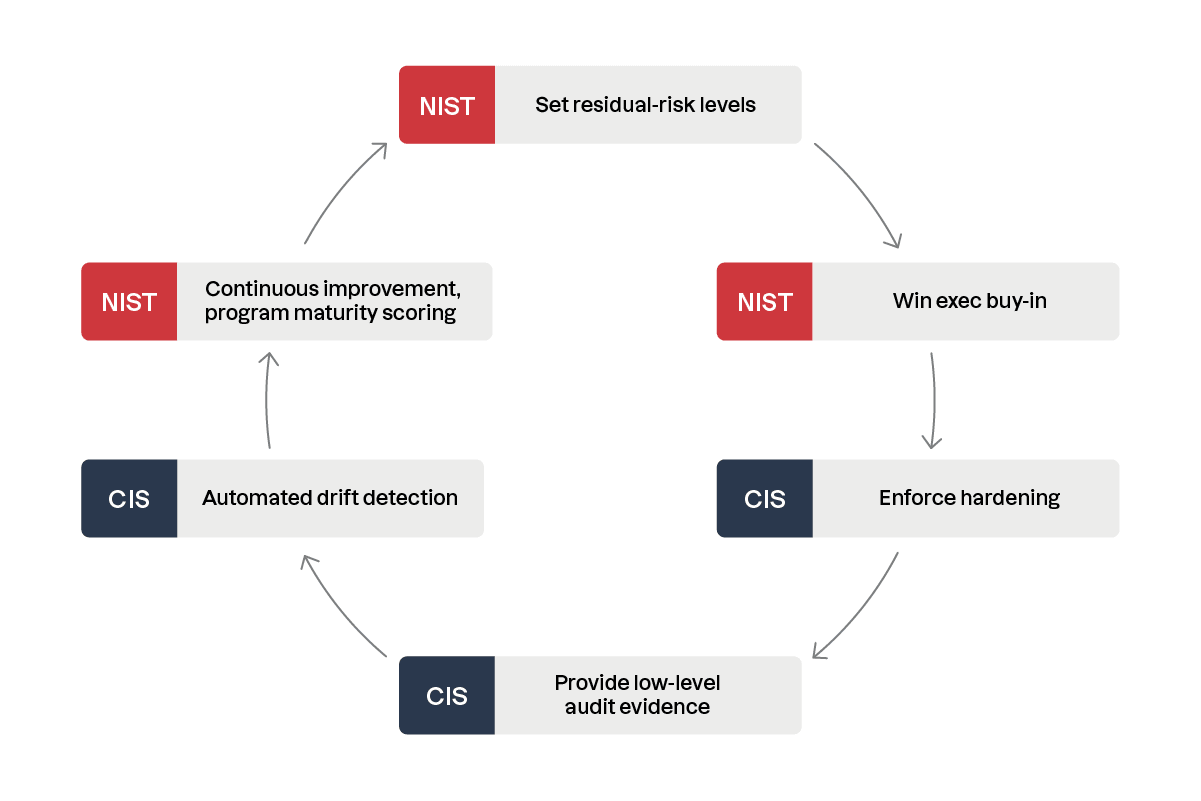
Les prestataires de soins de santé, par exemple, procèdent souvent à des évaluations du NIST CSF afin de satisfaire les autorités de régulation, puis mettent en œuvre les CIS Benchmarks au niveau des points d'intervention cliniques, où des erreurs de configuration peuvent avoir des conséquences vitales.
Si vous avez besoin d'une feuille de route et d'un modèle de gouvernance, le NIST est votre référence incontournable. Si vous avez besoin de tâches pour la fenêtre de mise à jour de demain, CIS est la solution la plus rapide. Et lorsque les auditeurs viennent frapper à votre porte, en démontrant que vos versions renforcées s'inscrivent clairement dans la lignée d'une mesure de sécurité CIS et d'un contrôle NIST, vous bénéficiez du meilleur des deux mondes : une stratégie étayée par des preuves.
[À lire également : Qu'est-ce que la gestion de la conformité ? Types et conseils d'amélioration]
Voici maintenant la partie la plus intéressante : transformer une théorie générale en fiches de modification, en scripts et en déjeuners-conférences qui font réellement évoluer votre niveau de risque.
Comment puis-je mettre en œuvre les mesures de contrôle CIS au sein de mon organisation ?
Les erreurs de configuration se multiplient dans les moments calmes qui s'écoulent entre la « mise en service du serveur » et sa « protection ». Les contrôles CIS comblent cette lacune avant même que le premier scan de ports ne soit lancé – sans qu'il soit nécessaire de se livrer à des prévisions hasardeuses.
Voici un plan d'action concret en cinq étapes pour passer des « bonnes intentions » à une infrastructure informatique solide :
- Faites le point sur la situation. Rapide. Analysez un système représentatif, tel que Windows Server, un Cisco ASA ou une instance EC2 isolée. En quelques minutes, vous recevrez un rapport comportant des alertes rouges signalant chaque échec aux tests de performance.
- Choisissez votre IG et votre lunette de visée. Le CIS répartit les 18 mesures de contrôle en trois groupes de mise en œuvre, qui peuvent être globalement classés en deux niveaux d’effort :
• IG1 : Les règles élémentaires de cybersécurité que toute organisation devrait considérer comme prioritaires • IG2/IG3 : Des mesures de plus en plus approfondies pour les surfaces d’attaque plus étendues ou les réglementations plus strictes
- Renforcez la sécurité et automatisez les processus. Une fois que vous aurez identifié les lacunes, harmonisez les configurations sécurisées dans l'ensemble de votre environnement. Utilisez les kits de déploiement CIS, les objets de stratégie de groupe (GPO) ou des outils de gestion de la configuration tels qu'Ansible ou Chef pour appliquer les paramètres à grande échelle. Automatisez le déploiement dans la mesure du possible afin de garantir que les nouveaux actifs soient conformes dès leur mise en service et restent sécurisés au fil du temps.
- Mesurez ce qui compte. On ne peut pas améliorer ce qu'on ne mesure pas. Une fois les contrôles mis en place, évaluez leur efficacité à l'aide d'indicateurs tels que la couverture des contrôles, la réduction du nombre d'incidents et le délai de correction. Utilisez des tableaux de bord ou des outils de conformité pour visualiser les progrès réalisés au sein des différents systèmes et équipes. Des mesures régulières permettent non seulement de valider vos efforts, mais aussi de définir les priorités en matière de corrections à apporter et de démontrer la valeur ajoutée aux parties prenantes.
- Formez vos collaborateurs, car les pirates continuent de mener leurs attaques. La technologie à elle seule ne peut pas empêcher l'erreur humaine —74 % des violations de données sont dues à des erreurs, au vol d'identifiants et à l'ingénierie sociale. Intégrez à chaque déploiement des sessions de formation courtes, basées sur des scénarios, ainsi que des exercices d' -phishing .
Analyser, hiérarchiser, automatiser, mesurer et former : ces cinq éléments permettront de transformer le CIS, qui n'est actuellement qu'un fichier PDF stocké sur un disque partagé, en un système de contrôle dynamique qui améliorera de manière tangible votre niveau de sécurité et réduira à la fois les risques techniques et les risques liés au facteur humain.
Maintenant que vous connaissez la démarche en cinq étapes, examinons les outils sur lesquels les organisations s'appuient traditionnellement pour assurer la conformité aux normes CIS. La compréhension de ces outils — ainsi que de leurs limites — permet de mieux comprendre pourquoi de nombreuses équipes s'orientent vers des approches plus intégrées et en temps réel, qui alignent la conformité sur l'ensemble des opérations de sécurité.
Quels types d'outils sont généralement utilisés pour assurer la conformité aux normes CIS ?
Tout cadre de sécurité et de conformité — qu’il s’agisse du CIS, du NIST, de l’ , de la norme PCI DSS, de la loi HIPAA ou de la norme ISO — repose sur un même principe : la visibilité. Avant de pouvoir évaluer, renforcer la sécurité, corriger des failles ou apporter la preuve de quoi que ce soit, vous devez savoir ce que contient votre environnement. Cela implique de disposer d'un inventaire précis et en temps réel des appareils et des logiciels qui y sont installés. Sans cela, tous les autres contrôles reposent sur des bases fragiles.
Ces catégories reflètent également une courbe de maturité : elles vont d’une approche réactive et fragmentée à un contrôle proactif et unifié. Les organisations qui s'appuient sur des outils disparates se retrouvent souvent contraintes de réagir au coup par coup, tandis que celles qui regroupent leurs capacités peuvent agir plus rapidement, avec davantage d'assurance et de résilience.
Traditionnellement, les organisations ont mis en place un ensemble disparate de solutions ponctuelles pour se rapprocher de ce parcours. Ces outils se répartissent généralement en cinq catégories :
- Visibilité et inventaire : Avant de pouvoir entamer toute évaluation ou mesure coercitive, les organisations doivent disposer d'une vue d'ensemble complète et à jour de leur environnement. Les outils traditionnels d' , destinés à la découverte des actifs et à l'inventaire des logiciels , fonctionnent souvent en silos, reposent sur des analyses périodiques ou nécessitent un rapprochement manuel entre les différents systèmes. Cela entraîne l'apparition de zones d'ombre, de données obsolètes et d'inventaires incohérents, en particulier dans les environnements hybrides ou dynamiques. Faute de visibilité en temps réel sur les appareils et les applications présents, les organisations se retrouvent contraintes d'adopter une attitude réactive, incapables d'évaluer les risques ou de mettre en œuvre des contrôles en toute confiance. La visibilité n'est pas seulement la première étape : c'est le fondement de toutes les autres mesures de contrôle.
- Évaluation : Des outils tels que l’outil d’auto-évaluation des contrôles CIS (CSAT) de l’ ou des scanners de vulnérabilité aident les organisations à évaluer leur niveau de conformité et à suivre leur maturité par rapport aux contrôles en générant des tableaux de bord destinés à la direction. Cependant, il s’agit souvent d’outils autonomes qui ne s’intègrent pas aux systèmes de télémétrie en temps réel ni aux systèmes d’application des règles, ce qui rend difficile la validation des résultats, la détection des écarts ou le déclenchement de workflows de correction.
- Renforcement de la sécurité : Les outils de configuration en tant que code (par exemple, Ansible, Puppet) et les services natifs du cloud (par exemple, les packs de conformité AWS Config, les initiatives Azure Policy) permettent aux équipes d’intégrer des paramètres conformes aux normes CIS dans leur infrastructure. Ces outils peuvent s’avérer très performants, mais ils nécessitent souvent une expertise approfondie, présentent des limites dans les environnements hybrides et ne disposent pas d’un mécanisme de validation continue. Sans visibilité en temps réel, il est difficile de savoir si les configurations restent conformes après leur déploiement.
- Correction : Une fois les risques ou les erreurs de configuration identifiés, l'étape suivante consiste à y remédier. Les approches traditionnelles de correction impliquent souvent des processus manuels, des systèmes de tickets ou des scripts dont la mise en œuvre nécessite l'intervention d'équipes spécialisées. Ces méthodes sont lentes, sources d'erreurs et difficiles à mettre à l'échelle, en particulier lorsque le temps est un facteur critique. Certaines organisations tentent d'automatiser la correction à l'aide d'outils d'orchestration ; toutefois, ceux-ci sont souvent déconnectés des systèmes qui détectent initialement les problèmes. Sans une intégration étroite entre la détection et la réaction, la remédiation devient un frein plutôt qu'un dispositif de protection.
C'est là que le passage d'une approche réactive à une approche proactive revêt une importance cruciale. Le renforcement de la sécurité consiste à prévenir les problèmes avant qu'ils ne surviennent, tandis que la correction consiste à y remédier lorsqu'ils se produisent. Un programme de conformité abouti ne se contente pas de réagir aux écarts ou aux vulnérabilités, mais les anticipe et les prévient grâce à une mise en œuvre continue et à une visibilité en temps réel.
- Vérification et rapports : Les auditeurs exigent des preuves. Les exportations CSAT, les tableaux de bord SIEM et les rapports des scanners de vulnérabilité peuvent vous fournir ces informations, mais la mise en concordance de ces données entre les différents outils implique souvent de gérer des horodatages incohérents, des divergences au niveau des actifs et des données cloisonnées. Le résultat ? Une approche fragmentée de la conformité, difficile à justifier en cas de pression.
La maturité de votre programme de conformité est directement liée à la rapidité et à la précision avec lesquelles vous êtes en mesure de parcourir ce cycle. Plus vous serez capable de le faire rapidement et avec assurance, plus votre organisation gagnera en résilience.
Cependant, l'utilisation de plusieurs outils peut entraîner une approche fragmentée qui, bien souvent, alourdit les processus opérationnels, accroît les risques et laisse subsister des lacunes critiques. En l'absence d'intégration entre les processus clés, tels que la détection, la mise en œuvre des mesures correctives et le reporting, les équipes peinent à passer rapidement de l'analyse à l'action, ce qui ralentit les délais de réaction et sape la confiance dans les efforts de mise en conformité. Et lorsqu’une faille « zero-day » apparaît, la question ne se résume pas à « Sommes-nous vulnérables ? » — mais à « À quelle vitesse pouvons-nous la détecter et la corriger ? »
C'est pourquoi il est important de disposer d'une plateforme unifiée. En regroupant ces cinq fonctionnalités au sein d'un seul et même système en temps réel, les plateformes unifiées éliminent les inefficacités liées à l'utilisation d'outils disparates, ce qui permet aux équipes d'agir plus rapidement et avec davantage d'assurance. Cette évolution permet également aux organisations de passer d'une approche de conformité réactive à une approche de sécurité proactive, en automatisant la correction des failles sans compromettre le bon fonctionnement de l'entreprise.
| Caractéristiques | Chaîne d'outils traditionnelle | Plateforme unifiée |
|---|---|---|
| Visibilité et stocks | Analyses périodiques, listes d'actifs cloisonnées, inventaires incohérents | L'identification et l'inventaire des actifs en temps réel constituent le fondement de tous les processus de sécurité et de conformité |
| Évaluation | Analyses manuelles, exportations CSAT, tableaux de bord statiques | Évaluation continue grâce à la télémétrie en temps réel, à la hiérarchisation des risques et à la prise en compte du contexte |
| Renforcement | Configuration en tant que code, politiques cloud, application manuelle | Application automatisée des règles et correction des écarts dans les environnements hybrides |
| Remédiation | Processus manuels, systèmes de gestion des tickets, outils d'orchestration isolés | Des workflows de correction intégrés et en temps réel, étroitement liés aux règles de détection et à la gestion des politiques |
| Vérification et rapports | Journaux isolés, exportations provenant de systèmes SIEM et de scanners, rapprochement manuel | Tableaux de bord prêts pour les audits, avec des données unifiées en temps réel et des preuves de conformité traçables |
Les limites des chaînes d'outils traditionnelles sont évidentes : elles sont fragmentées, réactives et lentes à s'adapter. Les exigences en matière de conformité devenant de plus en plus complexes et les menaces évoluant rapidement, les organisations ont besoin d'une approche plus intégrée et plus intelligente.
C'est là que Tanium entre en jeu. En réunissant la visibilité, le contrôle et la réactivité au sein d’une plateforme unique, Tanium permet aux entreprises de rationaliser leur mise en conformité, de réduire les risques et d’exercer leurs activités en toute confiance, avec rapidité et à grande échelle.
Comment Tanium vous aide à respecter la conformité
La solution « Tanium Risk & Compliance » regroupe l'évaluation, la mise en conformité et le reporting au sein d'une plateforme unique, ce qui évite d'avoir à combiner des outils cloisonnés ou à valider manuellement la conformité.
Notre plateforme évalue en permanence les systèmes par rapport aux critères de référence CIS à l'aide de données télémétriques en temps réel, corrige automatiquement les écarts et regroupe les éléments probants d'audit, notamment les inventaires des actifs, l'état de conformité et l'historique des modifications.
Dans le cadre de l' « Tanium Autonomous Endpoint Management (AEM) » de , le module « Risk & Compliance » s'associe à des solutions de recensement des actifs, de gestion des correctifs, d'application des configurations et de détection des menaces. Ensemble, ces fonctionnalités offrent une visibilité en temps réel, une hiérarchisation des vulnérabilités et une correction simplifiée, comblant ainsi les lacunes que les solutions ponctuelles traditionnelles laissent souvent ouvertes.
Grâce à une surveillance continue, à l’automatisation des processus et à des intégrations approfondies avec ses partenaires , Tanium permet aux organisations de garantir une conformité permanente et de mettre en place une stratégie de sécurité résiliente, prête à faire face aux audits, aux menaces et à tout ce qui se présente entre les deux.
Tanium AEM permet aux organisations de garder une longueur d'avance sur l'évolution des exigences réglementaires et les menaces émergentes, tout en réduisant les coûts opérationnels, en rationalisant les processus de mise en conformité et en renforçant la collaboration entre les équipes informatiques, de sécurité et d'exploitation.
Prenez rendez-vous dès aujourd'hui pour une démonstration gratuite et personnalisée à l'adresse afin de découvrir comment Tanium aide les équipes à passer d'une approche réactive basée sur des listes de contrôle à une sécurité en temps réel, prête pour les audits.

