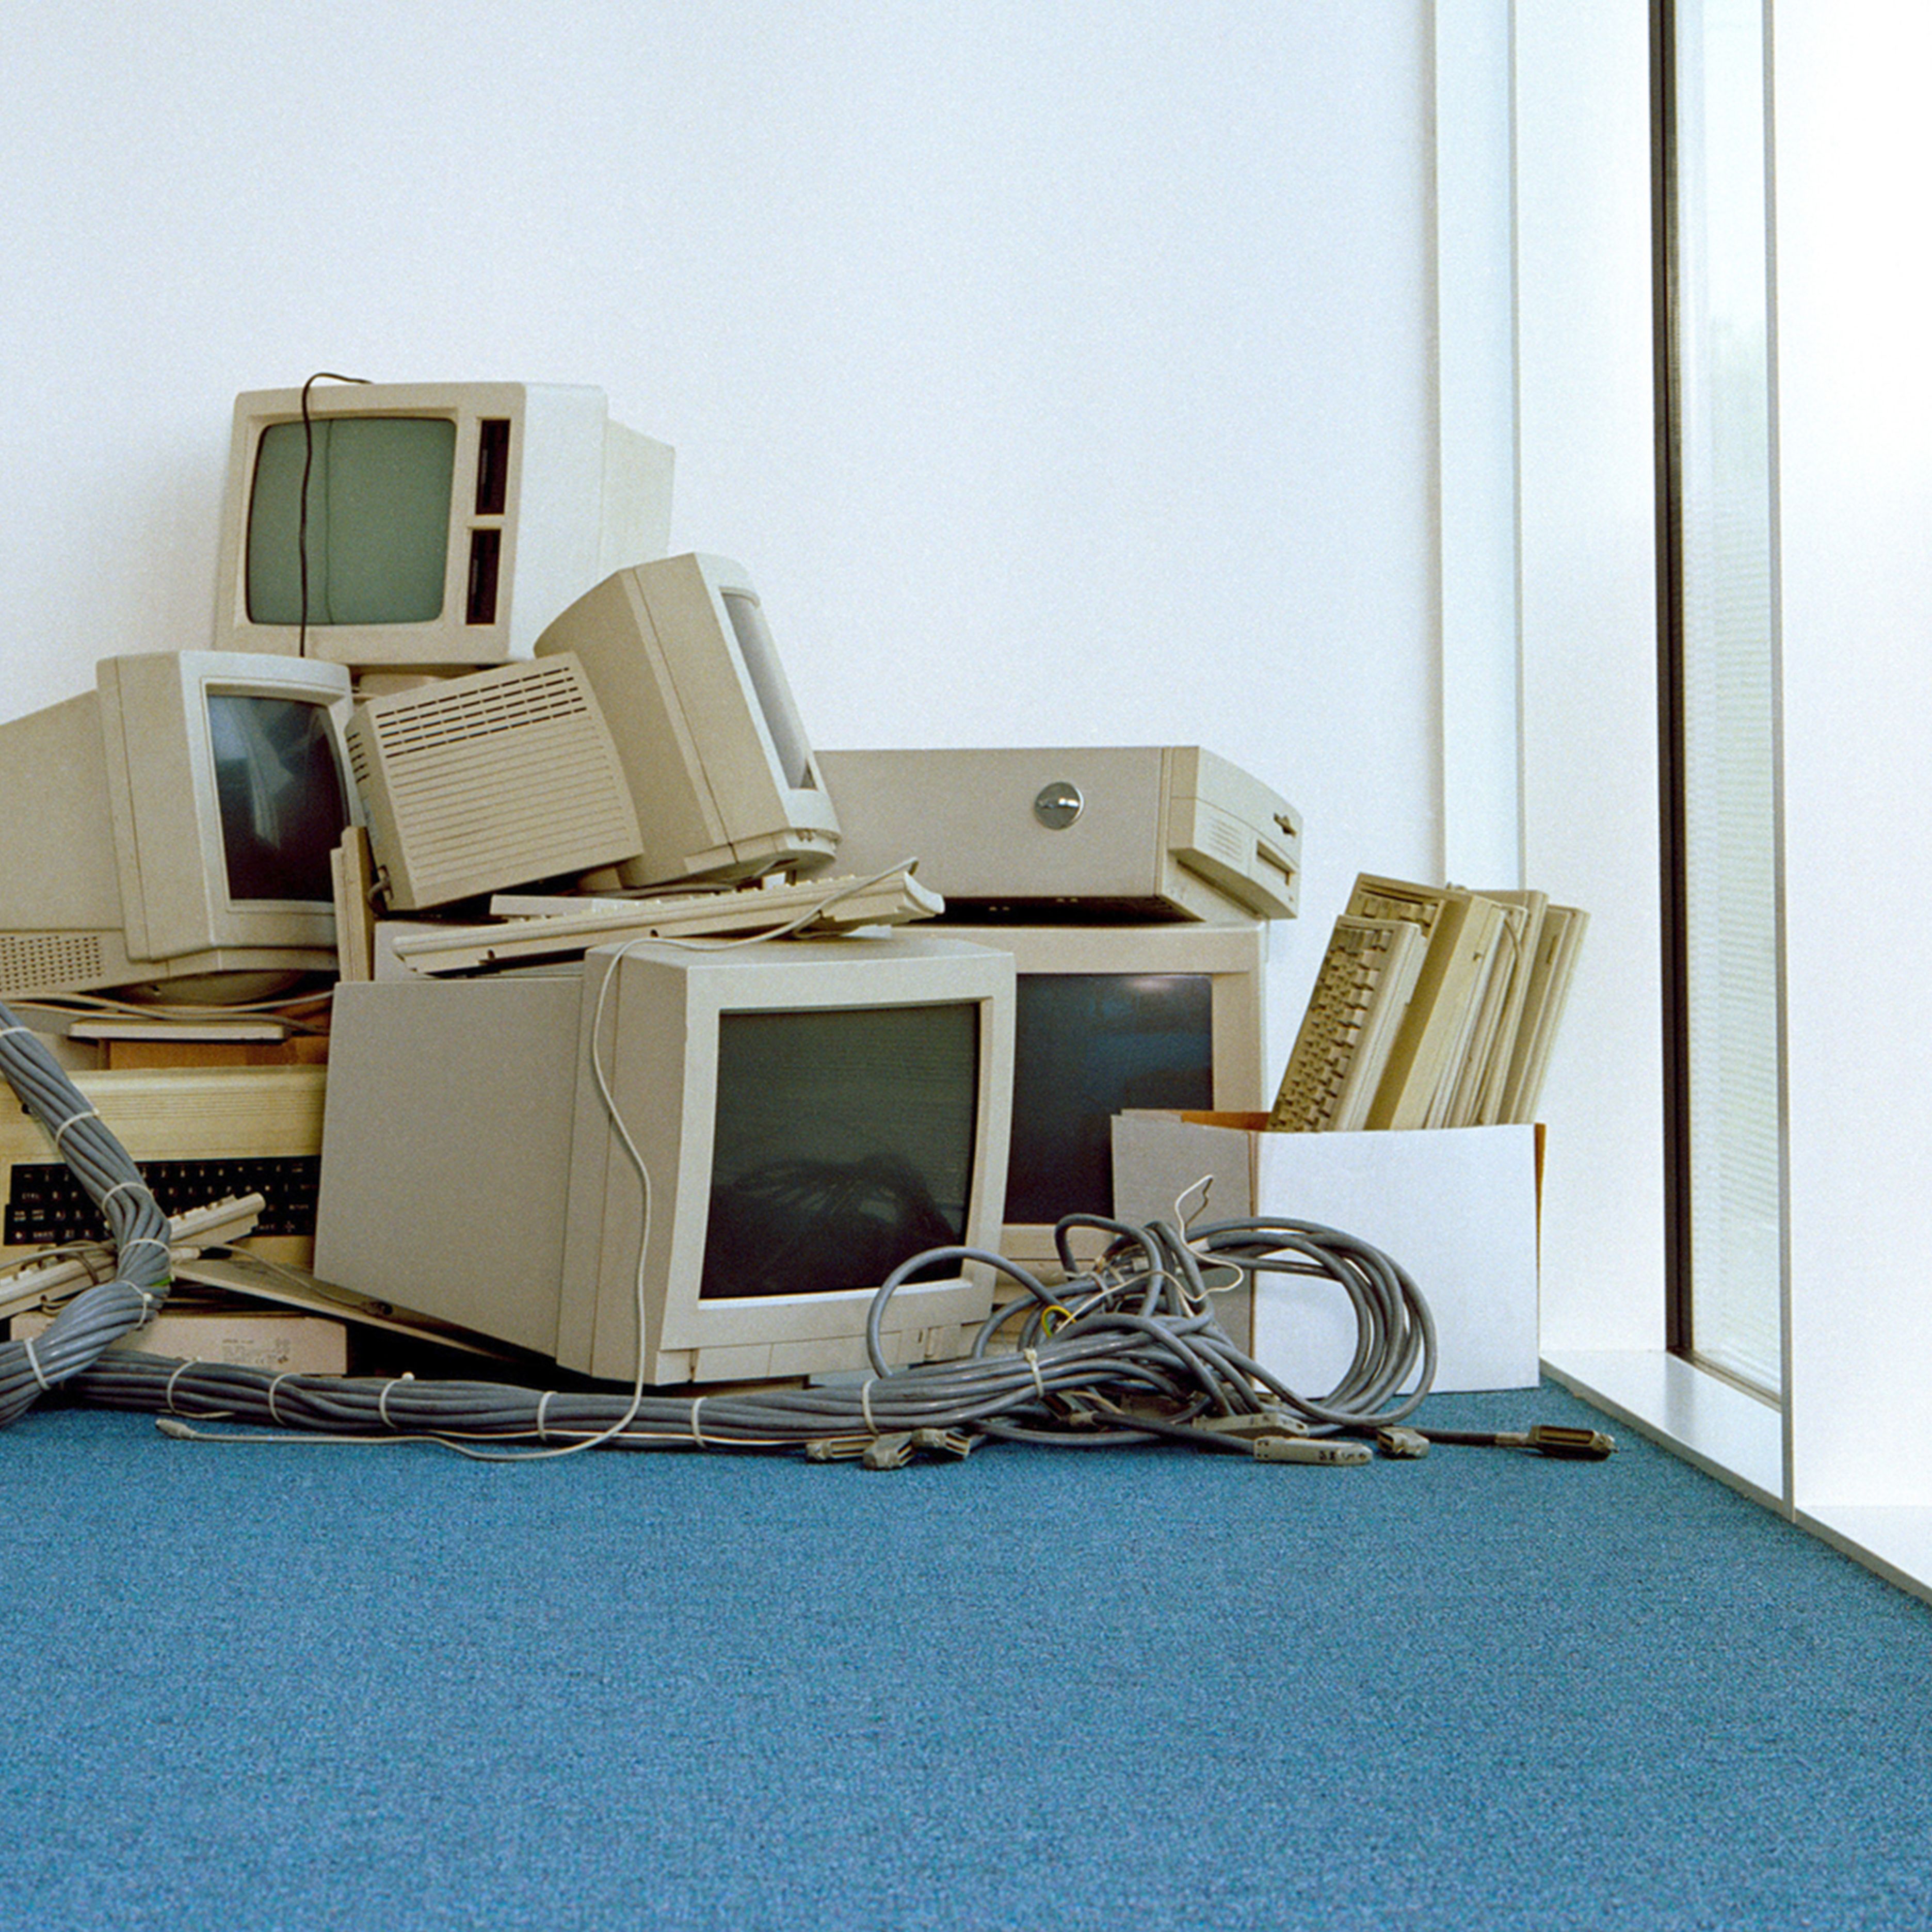
En matière de technologie — y compris en matière de sécurité —, il est souvent plus coûteux de réparer un problème plus tard que de le faire dès le début. « Repousser les améliorations inévitables nécessaires pour corriger un logiciel bogué ou une technologie obsolète revient à « emprunter de l’argent en pensant ne jamais avoir à le rembourser », explique le programmeur Ward Cunningham, qui a développé le premier wiki.
Cunningham a inventé le terme « dette technique» il y a plus d’une décennie pour décrire comment le fait de mettre précipitamment sur le marché une technologie comportant des bogues fonctionne de la même manière que l’accumulation des intérêts sur une dette. Si vous ne remboursez pas le capital, les intérêts s'accumulent jusqu'à absorber la totalité de votre budget, et il devient alors impossible de les rembourser.
Demandez à une douzaine de professionnels de la technologie de définir la dette technique et vous obtiendrez une douzaine de réponses différentes. Pour les développeurs de logiciels, la dette technique désigne sans doute le fait de prendre des raccourcis pour livrer du code. Un directeur des systèmes d'information (DSI), en revanche, peut considérer la dette technique comme l'effet cumulatif de l'utilisation d'outils obsolètes qui entrave la capacité d'une organisation à fournir des fonctionnalités numériques modernes et des innovations à ses collaborateurs, partenaires et clients.
Dans les deux cas, l'accumulation des tâches techniques non traitées, indispensables à la réussite future, entraîne une augmentation des coûts et de la complexité à long terme. Résultat : le personnel informatique met en place de plus en plus de solutions de contournement pour remédier à ce qu'il aurait dû régler depuis longtemps.
« Je considère la dette technique comme le résultat de décisions prises pour atteindre des objectifs à court terme, mais qui engendrent des charges à long terme », explique Fernando Montenegro, analyste principal en sécurité chez 451 Research, une division d’ ppartenant à S&P Global Market Intelligence.
Quelle que soit la définition que l'on en donne, la dette technique ne cesse de s'accumuler. Lorsqu’ McKinsey a interrogé 50 DSI au sein de 2020, le cabinet de conseil en gestion a constaté que 10 % à 20 % du budget informatique prévu pour de nouveaux produits était en réalité utilisé pour réduire la dette technique. En effet, la dette technique représentait entre 20 % et 40 % des investissements technologiques actuels d'une organisation, avant amortissement. Au moment de l'enquête, 60 % des DSI ont déclaré que leur dette technique avait considérablement augmenté au cours des trois dernières années.
Faire de la dette technique en matière de sécurité une priorité
Jonathan Feldman ne souhaite pas que la dette technique s'accumule trop. En tant que directeur des systèmes d'information de la ville d'Asheville, en Caroline du Nord, M. Feldman s'est employé sans relâche à veiller à ce que les systèmes informatiques de sa ville restent à la pointe de la technologie. Par exemple, il a progressivement fait évoluer les systèmes d'information d'Asheville, passant d'un logiciel sur site à la solution cloud « ».
«La dette technique résulte de la nécessité de prendre des décisions qui répondent à des objectifs à court terme mais qui engendrent des charges à long terme. »Fernando Montenegro, analyste en sécurité, 451 Research
Si la modernisation de l'environnement informatique passe souvent par l'adoption de logiciels dans le cloud, elle implique également la mise en place d'une pile technologique composée de langages de programmation, de frameworks et d'outils de développement, capable d'intégrer rapidement de nouvelles fonctionnalités et de s'adapter à l'évolution des besoins de l'entreprise. À titre d'exemple, M. Feldman souligne comment les systèmes logiciels basés sur le cloud et le modèle SaaS ont permis à la ville d'Asheville de passer rapidement au télétravail pendant la pandémie.
« Nous n’avons pas eu à nous embêter avec les VPN de type « » ni à installer de logiciels sur les terminaux des utilisateurs », explique M. Feldman. «Je connais des communes qui ont dû dépenser des centaines de milliers de dollars pour étendre leur concentrateur VPN afin de pouvoir accueillir l'ensemble de leurs télétravailleurs. Qui, dans le domaine de la sécurité, considère aujourd'hui que le VPN côté client est la solution à adopter en matière de sécurité ? « Absolument personne. »
De nombreuses raisons expliquent pourquoi les entreprises accumulent de la dette technique, notamment la gestion d'un trop grand nombre de plateformes de développement et d'une infrastructure trop vieillissante et obsolète. Le recrutement et la fidélisation d'un personnel technique qualifié alourdissent la charge, tout comme le manque de vision à long terme qui consiste à ne pas prévoir de budget pour la maintenance des systèmes et des logiciels pendant toute leur durée de vie.
Comment la dette technique se transforme en dette d' s techniques et de sécurité
L'une des principales causes de la dette technique liée à la sécurité réside dans la dichotomie qui existe entre la façon dont les professionnels de la sécurité et les autres professionnels du secteur technologique perçoivent la technologie. « Les professionnels de la sécurité de l’information ont tendance à aborder les problèmes en se demandant comment ils pourraient les contourner », explique Nick Selby, responsable de la sécurité chez Paxos, une plateforme d’infrastructure blockchain, et coanimateur du podcast « Tech Debt Burndown » de l’ , disponible sur . « Nous examinons ce que voit un pirate informatique en partant de l’extérieur vers l’intérieur et nous essayons d’identifier les failles qu’il faut combler. »
En revanche, les développeurs d’aujourd’hui souhaitent hiérarchiser leurs efforts « de l’intérieur vers l’extérieur », explique Selby. Ils s'interrogent sur ce qu'ils essaient de développer, sur ce qu'ils ne parviennent pas à développer, sur la manière de déployer le code plus rapidement et sur ce qui les en empêche.
M. Feldman fait remarquer qu'une technologie vieille de dix ans est susceptible de présenter des normes de chiffrement obsolètes, des API archaïques et un niveau de rigidité plus élevé que celui des applications actuelles, plus flexibles. « La plupart du temps, ce sera tout simplement compliqué à sécuriser », dit-il.
La dette technique en matière de sécurité accentue les failles latentes qui compliquent la protection des applications, des infrastructures et des terminaux obsolètes. « Je ne vois pas d’exemple de dette technique qui n’ait pas d’incidence sur la sécurité, dans la mesure où la dette technique affecte presque toujours le débit, l’évolutivité, la résilience et la disponibilité », explique Selby.
Les coûts liés à la dette technique sont souvent difficiles à mettre en évidence. Peut-être se retrouvent-elles dans des systèmes hérités difficiles à entretenir, dans un code obsolète qui ne répond plus aux besoins actuels mais dont le remplacement serait trop coûteux, ou encore dans des données stockées dans des silos qui ne peuvent être ni analysées ni exploitées à bon escient. Les équipes de sécurité peuvent se rendre compte que leurs moyens sont limités pour garantir de manière sécurisée la confidentialité, l'intégrité et la disponibilité des systèmes et des informations.
Étant donné que toute entreprise est confrontée à une dette technique et que celle-ci a un impact considérable sur la sécurité, que peut faire un dirigeant ? Les professionnels de la sécurité recommandent de ramener la dette technique en matière de sécurité à un niveau gérable :
Faites intervenir les équipes de sécurité dès le début
Le fait d’être un « » (responsable de la sécurité des systèmes d’information) impliqué dès le début peut signifier participer à la conception d’un nouveau système ou d’une nouvelle application, ou intervenir lorsque l’ajout de nouvelles fonctionnalités ou la mise en œuvre de modifications sont susceptibles de modifier le niveau de risque d’une entreprise.
« Pour les professionnels de la sécurité, plus nous recevons tôt le cahier des charges, mieux c’est », déclare Selby, de Paxos. Il recommande d'intégrer des ingénieurs en sécurité au sein des équipes d'ingénierie afin qu'ils travaillent ensemble dès le premier jour. « Personne n’a appelé la sécurité plus loin dans la file pour vérifier que tout allait bien », explique-t-il. « L'équipe de sécurité était déjà sur place et s'était occupée de tout depuis le début. »
Donnez la priorité au remboursement de vos dettes
La dette technique varie d'une entreprise à l'autre, tout comme les moyens les plus efficaces de la réduire. Parfois, la dette technique en matière de sécurité peut se traduire par des plateformes métier obsolètes dont la sécurisation nécessite un effort supplémentaire considérable. Dans d'autres cas, une entreprise peut avoir déployé un trop grand nombre d'outils de sécurité sans disposer d'un nombre suffisant de professionnels qualifiés pour les faire fonctionner.
[À lire également : Cybersécurité fédérale : trop d'outils nuisent à l'efficacité]
« De nombreux éléments qui ont un impact important sur la sécurité peuvent ne pas sembler directement liés à celle-ci », explique Selby. « Ce sont souvent les travaux de base qui constituent la dette technique, comme le renouvellement du matériel ou l’acquisition des outils adaptés à la tâche. » « Bon nombre de ces éléments ont généralement un impact global plus important sur la sécurité. »
Effectuez des remboursements réguliers de vos dettes
Peu importe la taille ou le degré de maturité d'une organisation. Toutes les organisations accumulent une dette technique au fil du temps. L'essentiel est de fixer une période précise pour rembourser la dette existante. « Si vous êtes une entreprise disposant d’une base technologique, quelle qu’elle soit, c’est tout simplement ainsi », déclare Selby.
Moderniser l'environnement
La modernisation ne consiste pas simplement à se doter des technologies les plus récentes et les plus performantes pour le simple plaisir de les posséder. Il s'agit de disposer d'une pile technologique d'entreprise suffisamment agile pour évoluer et s'adapter à mesure que les besoins de votre entreprise changent.
«Qui, dans le domaine de la sécurité, pense aujourd’hui que le VPN côté client soit la solution à adopter ? » Absolument personne. »Jonathan Feldman, directeur des systèmes d'information de la ville d'Asheville, en Caroline du Nord
Lorsque les organisations ne se modernisent pas, le directeur des systèmes d'information peut se voir contraint d'annoncer à une unité opérationnelle que l'entreprise n'est pas en mesure de réaliser un investissement important pour mettre en place une nouvelle fonctionnalité, explique M. Feldman, d'Asheville. « Alors qu'avec une plateforme moderne, il suffirait probablement d'appuyer sur un bouton. »
Répartir les investissements technologiques dans le temps
De nombreuses demandes budgétaires ne prennent en compte que les coûts initiaux liés au système et à son déploiement, sans tenir compte de la façon dont la dette technique s'accumule au fil du temps. « Ce n’est pas comme si nous avions besoin de 5 millions de dollars d , après quoi ce projet serait terminé en termes d’investissement en capital », explique M. Feldman. « Ce qu’il faut, c’est que l’organisation s’engage à consacrer un certain montant chaque trimestre, et ce tout au long du cycle de vie de l’application. »
M. Montenegro, de 451 Research, ajoute : « Vous êtes responsable à vie de ce que vous avez déployé. » « Les organisations doivent disposer des ressources nécessaires pour s'assurer que leur planification vise non seulement à résoudre le problème de l'endettement, mais aussi à éviter de s'endetter excessivement en raison d'une gestion inadéquate des systèmes tout au long de leur cycle de vie. »
[À lire également : Comment le DevOps et la sécurité peuvent collaborer]
En fin de compte, les organisations peuvent décider de réduire leur dette technique, mais cette décision ne relève pas nécessairement du contrôle des équipes de sécurité et des dirigeants. M. Montenegro conseille aux responsables de la sécurité de faire savoir à la direction informatique générale de l'entreprise que, lorsque les organisations accumulent certains types de dette technique, cela peut avoir des conséquences importantes sur leur profil de risque.
« Vous ne recevrez aucune carte de Noël de la part d’une équipe contrainte de retarder la sortie de ses produits en raison de failles de sécurité », déclare-t-il. « Mais l'organisation doit faire un choix important. »

