Les nouvelles règles en matière de cybersécurité proposées dans le cadre de la loi « » par la SEC exercent une pression considérable sur les membres des conseils d'administration et les dirigeants d'entreprise afin qu'ils assument davantage leurs responsabilités en matière de surveillance des risques cybernétiques.
Mais ces modifications réglementaires soulèvent davantage de questions qu'elles n'apportent de réponses.
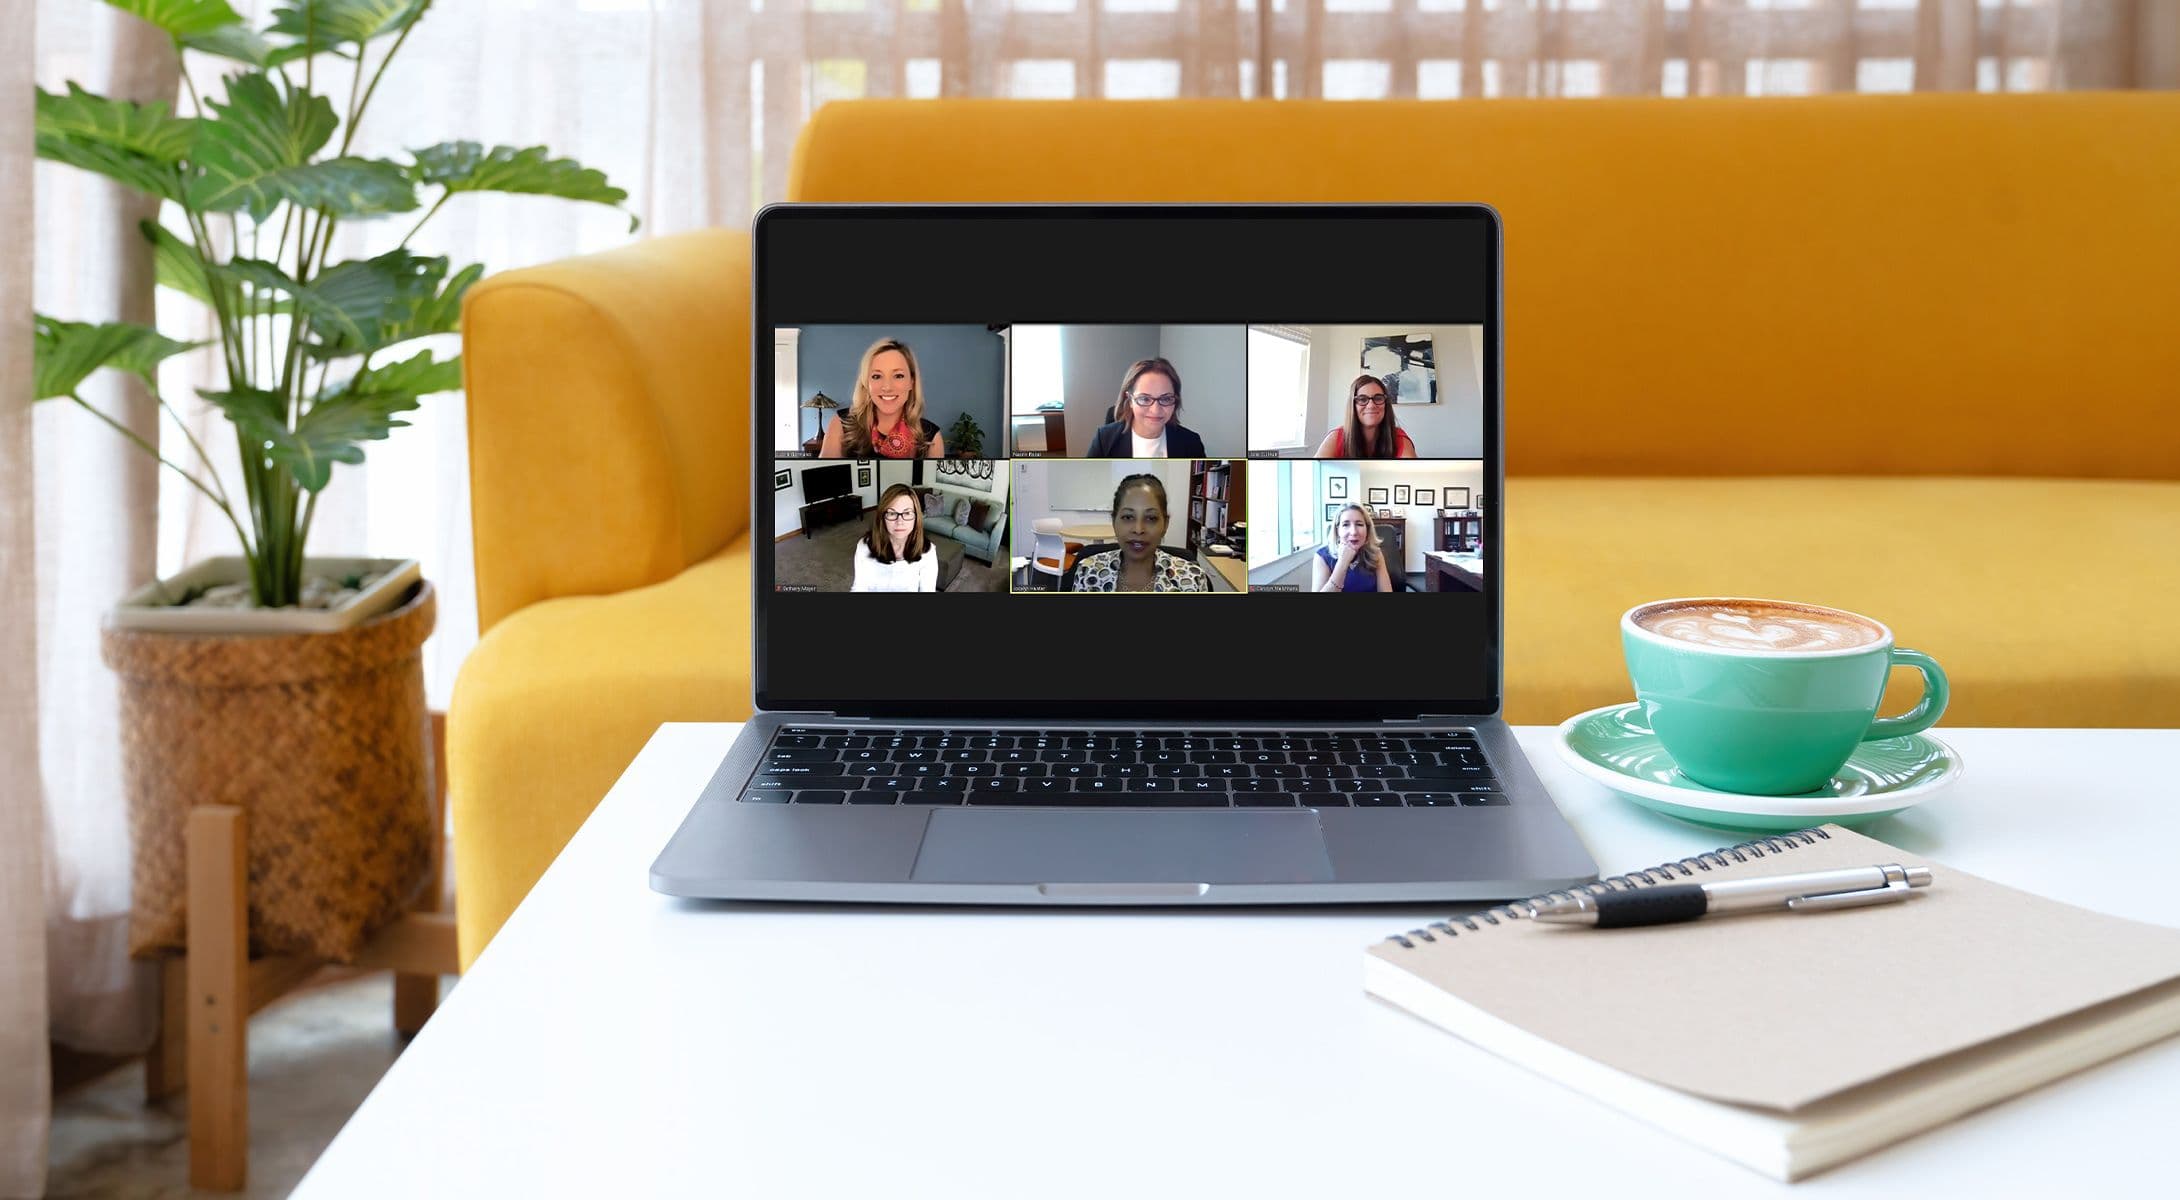
C'est ce qu'a indiqué un panel d'experts de premier plan issus du secteur et des autorités de régulation, réuni en ligne par le Centre pour la cybersécurité de l'Université de New York (NYU) le 12 juillet.
Lors de l’événement « Women Leaders in Cybersecurity » (Les femmes leaders de la cybersécurité) organisé par l’ , six intervenantes ont discuté de la manière dont les dirigeants d’entreprise devraient se conformer aux nouvelles obligations importantes en matière de signalement des incidents de cybersécurité, de gestion des risques, de stratégie et de gouvernance — et, en particulier, des implications d’une proposition controversée visant à imposer le signalement des cyberattaques dans un délai de quatre jours.
Jocelyn Hunter, vice-présidente et directrice juridique adjointe chez Home Depot, a souligné que les entreprises et les conseils d'administration s'efforcent de cerner « la nouvelle donne » et d'agir en toute transparence. Bethany Mayer, autre intervenante et présidente du conseil d'administration de la société de stockage en ligne Box, a déclaré : « En tant que membres du conseil d'administration, nous devons changer. »
Le 9 mars, la SEC a proposé des règles visant à renforcer les obligations d'information concernant toute une série de questions liées à l' de la cybersécurité, notamment la gestion des risques, la stratégie, la gouvernance et la gestion des incidents<. Ces nouvelles recommandations font actuellement l'objet d'une consultation publique, mais pourraient nécessiter la mise en œuvre de mesures telles que :
- Déposer un formulaire 8-K « » ( ) auprès de la SEC dans un délai de quatre jours ouvrés à compter de la survenue d’un incident de cybersécurité significatif ;
- Communiquer régulièrement les politiques et procédures de l'entreprise relatives à l'identification et à la gestion des risques liés à la cybersécurité, au rôle de la direction dans leur mise en œuvre, ainsi qu'à l'expertise du conseil d'administration en matière de cybersécurité et à ses responsabilités de contrôle ;
- Mise à jour des informations concernant des incidents déjà signalés.
«Nous n’essayons pas d’imposer un régime. »Carolyn Welshhans, responsable par intérim de l'unité chargée de la cybersécurité de la SEC
Carolyn Welshhans, directrice adjointe de la division chargée de l'application de la réglementation de la SEC et responsable par intérim de l'unité chargée des crypto-actifs et de la cybersécurité au sein de l'agence, a déclaré lors de la table ronde que les règles définitives pourraient s'avérer « très différentes » de ce qui a été proposé. À ce jour, quelque 100 lettres de commentaires ont été déposées auprès de la SEC. Ces commentaires sont pris en compte dans le cadre du processus d'élaboration de la réglementation. M. Welshhans n'a pas donné de calendrier concernant la date à laquelle ces règles seraient finalisées.
Qu'est-ce qui se cache derrière les nouvelles règles de la SEC en matière de cybersécurité ?
L'augmentation de la fréquence et de l'intensité des incidents informatiques ces dernières années a incité la SEC à agir. Ces dernières années, les cybercriminels ont lancé une vague inquiétante d'attaques par ransomware contre des entreprises américaines et des fournisseurs d'infrastructures critiques.
Ils ont fermé des usines de transformation de viande, des gazoducs, des écoles et des établissements de santé. Dans chaque cas, ils ont verrouillé les systèmes informatiques des victimes et exigé de l'argent en échange de la restitution des données volées. Qu'il s'agisse de , , des petites entreprises,, , de , , ou encore de gouvernements entiers, : aucune organisation n'est à l'abri de ces attaques.
«Certains des problèmes qui existaient il y a cinq ans n’ont toujours pas été résolus par les organisations. »Julie Cullivan, membre du conseil d'administration d'Axon, de Heartflow et d'autres sociétés
« La proposition de la SEC constitue donc un « signal fort », a déclaré Julie Cullivan, intervenante à cette table ronde, membre du conseil d’administration de plusieurs entreprises et ancienne responsable informatique chez Forescout Technologies. » « Du point de vue des risques, la situation s'est aggravée au cours des cinq dernières années », a-t-elle déclaré. « Et certains des problèmes qui se posaient il y a cinq ans n’ont toujours pas été résolus par les organisations. »
M. Cullivan a déclaré que les équipes de direction et les conseils d'administration devaient s'impliquer davantage dans les questions de cybersécurité. La SEC constate que les questions fondamentales ne sont toujours pas traitées et souhaite s'assurer que les entreprises soient tenues de rendre des comptes.
Ce point de vue a été partagé par M. Hunter, de Home Depot, ainsi que par Judith Germano , modératrice de la table ronde organisée par l’, membre émérite du Centre pour la cybersécurité de l’Université de New York (NYU) et ancienne procureure fédérale. Ils ont convenu que les entreprises auraient dû prendre des mesures élémentaires il y a déjà plusieurs années. Les bonnes pratiques en matière de gestion des correctifs , de et d'authentification multifactorielle sont bien connues depuis des années. L'Agence fédérale américaine chargée de la cybersécurité et de la sécurité des infrastructures (CISA) a récemment tiré la sonnette d'alarme concernant l'escalade constante et la sophistication croissante des cyberattaques.
La règle des quatre jours imposée par la SEC
Les dirigeants d'entreprise et leurs conseils d'administration sont particulièrement préoccupés par l'une des nouvelles exigences : celle de divulguer les incidents cybernétiques dans un délai de quatre jours à compter de leur classification comme événement « significatif ». Selon M. Germano, la règle des quatre jours est « problématique ». Ce délai pourrait inciter les entreprises à retarder la détermination du caractère significatif d'un événement et les dissuader de procéder à des divulgations informelles et confidentielles auprès des parties prenantes et des autorités de régulation, par crainte de déclencher une obligation de déclaration publique.
Cela pourrait également entraîner la divulgation publique d’incidents avant que les dégâts n’aient été maîtrisés et que les systèmes n’aient été corrigés, et avant que les autres parties concernées n’aient été informées et n’aient eu la possibilité de se protéger. «« Cela peut nuire à la cybersécurité, plutôt que de la renforcer », a-t-elle déclaré.
[À lire également : Qu'est-ce que la gestion des incidents ?]
« Sur une période de quatre jours, il est vraiment difficile de savoir ce qui va s’avérer significatif », a déclaré M. Mayer, de Box. « Il faut plus de temps que cela pour déterminer si un incident est significatif ou non. » De plus, une divulgation précoce pourrait laisser entendre que l'entreprise est en situation de vulnérabilité face aux cyberattaques, ce qui risquerait d'attirer davantage d'attaques, a-t-elle déclaré.
Selon M. Hunter, de Home Depot, cette période de quatre jours reste « une période marquée par de nombreuses incertitudes ». Les forces de l'ordre peuvent intervenir à ce stade précoce et vous déconseiller de divulguer rapidement l'information afin d'éviter d'effrayer les malfaiteurs qui pourraient encore être appréhendés alors qu'ils fouillent dans un système.
M. Cullivan a indiqué que des dirigeants et des experts en technologie avaient fait part de leurs craintes quant au fait que la règle des quatre jours inciterait les conseils d'administration à retarder certaines de leurs premières communications, qui peuvent, au mieux, être vagues. « J’ai vu des entreprises technologiques se faire critiquer pour ne pas s’être [retenues] », a-t-elle déclaré. « Je crains que les gens ne se retiennent, par crainte que cette communication ne soit perçue comme un signal donné trop tôt. »
[À lire également : Comment votre entreprise peut-elle survivre à une attaque par ransomware ?]
Mais M. Welshhans, de la SEC, estime qu’il s’agit d’un équilibre délicat entre la divulgation des informations et la rapidité, ce qui peut s’avérer crucial en cas de cyberattaque. « Dès lors que vous avez [constaté qu’une information] est significative, c’est une information que les investisseurs doivent connaître », a-t-elle déclaré.
M. Welshhans a toutefois indiqué que la règle des quatre jours était sujette à discussion et que les entreprises ne devaient pas craindre de divulguer ces informations. « Il y a de fortes chances », a-t-elle déclaré, « que nous en entendions parler de toute façon, car s’il y a une fuite et que cela se sait, vous devrez finalement le révéler. » « Nos autres partenaires des forces de l'ordre nous en font également part. »
Une expertise en cybersécurité au niveau du conseil d'administration est nécessaire
Compte tenu des nouvelles exigences en matière de transparence, il est temps que les entreprises intègrent un expert en cybersécurité au sein de leur conseil d'administration, a déclaré M. Mayer, de Box. « Compte tenu de la nature des risques auxquels les entreprises sont confrontées, en particulier les grandes sociétés cotées en bourse, il est indispensable de disposer d’un certain niveau de connaissances, non seulement en matière de technologie, mais aussi en ce qui concerne les questions juridiques et de responsabilité », a-t-elle déclaré. « Cela doit faire partie des informations dont dispose le conseil d’administration. »
Mme Mayer, quant à elle, s'inquiète du fait que même les grandes entreprises ne disposent pas, au sein de leur conseil d'administration, d'un niveau de base de connaissances en matière de cybersécurité d' . Cela peut constituer un véritable problème lorsqu'une faille de cybersécurité se produit.
«[Les conseils d’administration doivent] comprendre l’interaction entre l’innovation numérique et le leadership d’entreprise. »Nasrin Rezai, vice-présidente senior et responsable de la sécurité des systèmes d'information (RSSI) chez Verizon
Nasrin Rezai, intervenante, vice-présidente senior et responsable de la sécurité des systèmes d'information (RSSI) chez Verizon, partage la conviction selon laquelle les entreprises et les conseils d'administration doivent intégrer davantage de spécialistes en technologie au sein de leur direction. « Les conseils d'administration et les entreprises doivent « comprendre l'interaction entre l'innovation cybernétique et le leadership d'entreprise afin de s'assurer que les activités commerciales, la technologie et la cybersécurité sont étroitement liées », a-t-elle déclaré.
SEC : Il n'existe pas de solution « universelle »
M. Welshhans a déclaré lors de cet événement que les règles proposées par la SEC ne constitueraient pas une réglementation « universelle ». L'agence ne souhaite pas imposer un guide d'intervention en cas d'incident ni d'autres mesures spécifiques, a-t-elle ajouté. « Les entreprises doivent trouver une solution à ce problème », a-t-elle déclaré.
L'évaluation des risques et la manière d'y faire face varient d'une entreprise à l'autre. « Nous n'essayons pas d'imposer un régime », a-t-elle déclaré. « Et même avec la meilleure cybersécurité au monde, il finira bien par se passer quelque chose. » Il n'en reste pas moins que les investisseurs ont besoin de davantage d'informations pertinentes concernant ces violations lorsqu'elles se produisent.
«C’est une période vraiment difficile, mais c’est aussi une période où tout le monde met la main à la pâte. »Jocelyn Hunter, vice-présidente et directrice juridique adjointe chez Home Depot
« La SEC doit trouver le juste équilibre entre la responsabilisation et le risque d'être “autoritaire” », a déclaré M. Germano, de l'université de New York (NYU). Les législateurs, les entreprises et les organisations professionnelles ont critiqué ces règles, estimant qu’elles constituent une charge inutile, qu’elles pourraient mettre en danger la sécurité nationale en divulguant publiquement des informations sensibles et qu’elles imposeraient une ingérence sans précédent de la part du gouvernement.
M. Hunter, de Home Depot, a résumé ces critiques en soulignant que des propositions bien intentionnées, telles que l'obligation de divulgation dans un délai de quatre jours, pourraient ajouter une source de stress inutile à une situation déjà tendue. Lorsqu’un incident informatique se produit, « c’est une période vraiment difficile, mais c’est aussi un moment où tout le monde met la main à la pâte », a-t-elle déclaré. « Et cela ne ferait que venir compléter ce que tout le monde s'efforce de faire. »