Début mars, la SEC a proposé des modifications réglementaires dans le cadre de la loi « » qui obligeraient les sociétés cotées à fournir des informations plus détaillées sur les incidents de cybersécurité, la gestion des risques et leur stratégie. Cette proposition a incité les entreprises et les conseils d'administration à réfléchir à la manière de se préparer à cette nouvelle surveillance.
Certains experts en sécurité estiment que ce type de négligence — à une époque où les cybermenaces sont de plus en plus fréquentes et graves — devrait faire partie d’un ensemble de bonnes pratiques destinées aux dirigeants d’entreprise
et aux responsables.
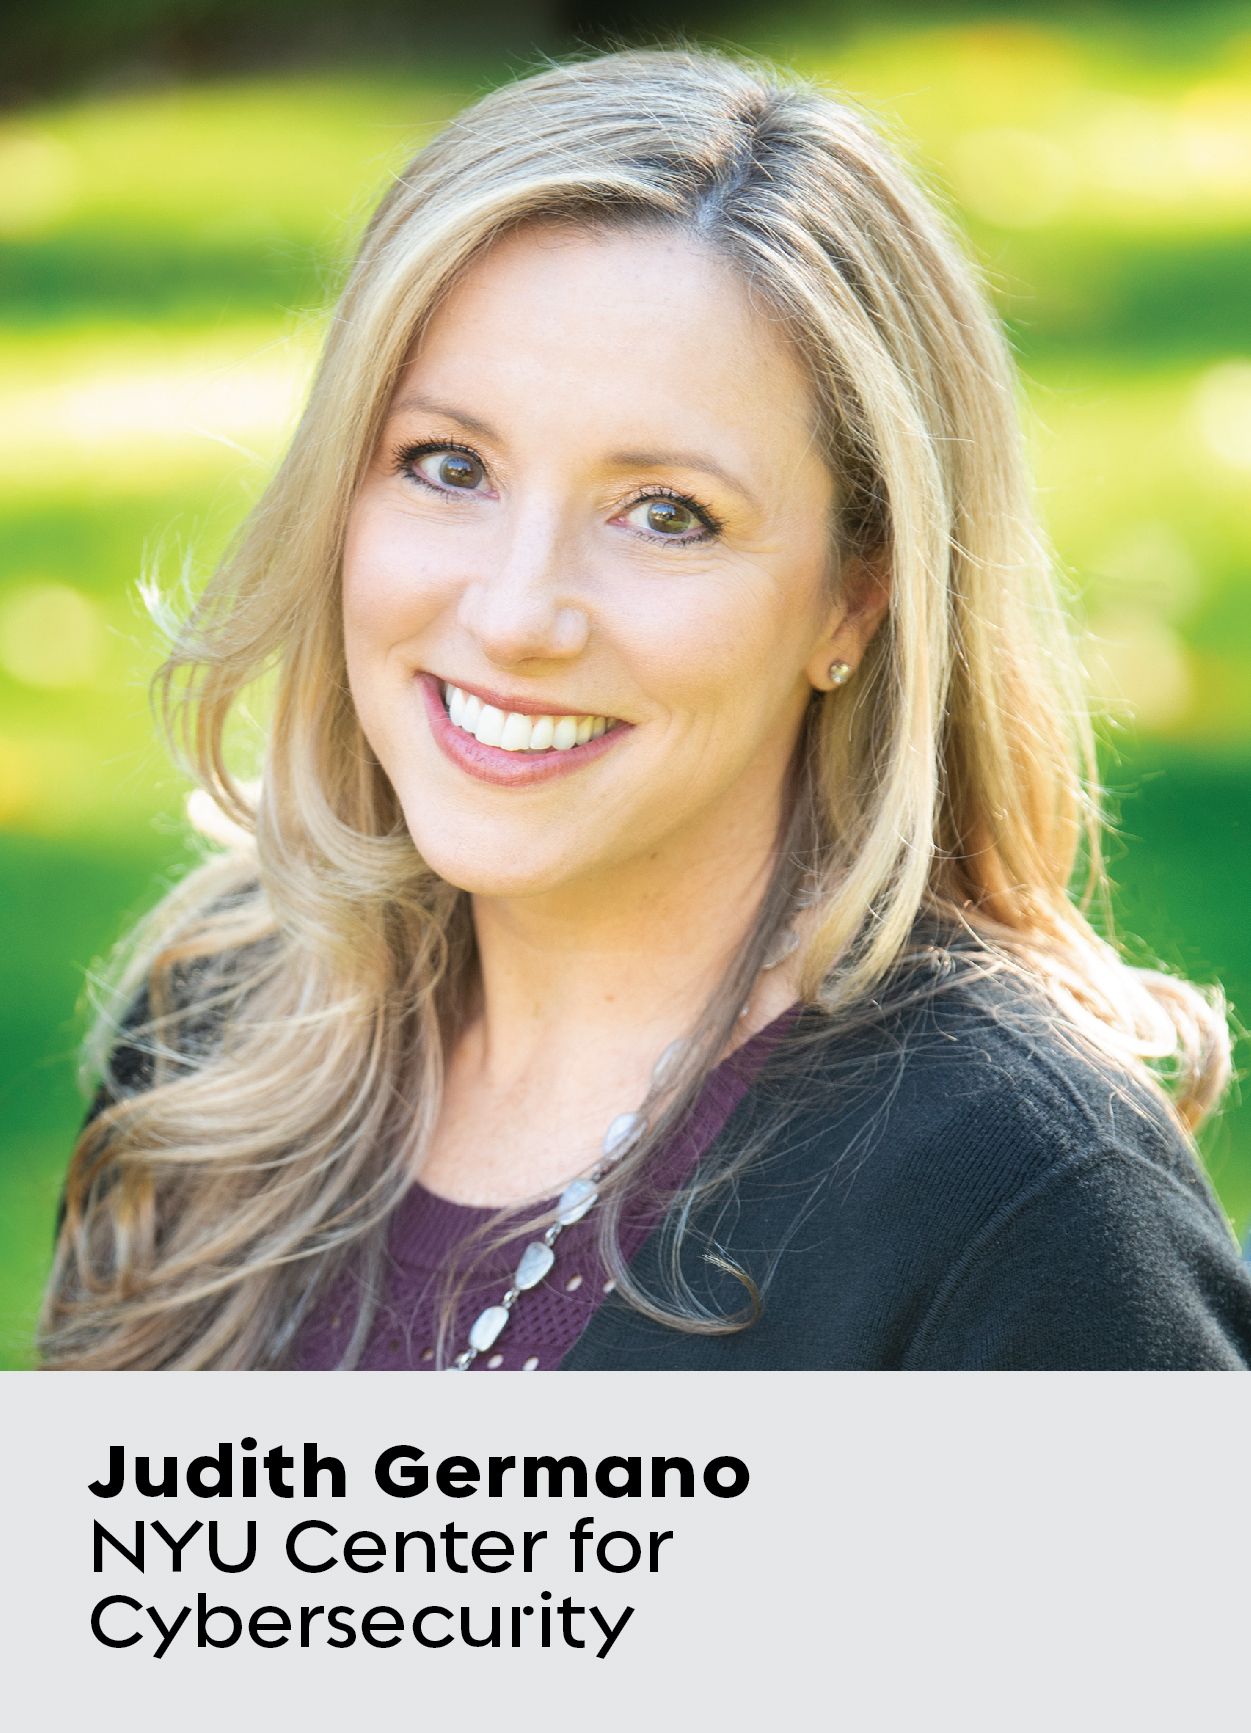
Peu de responsables de la cybersécurité comprennent aussi bien les enjeux des secteurs public et privé que Judith Germano. Ancien procureur fédéral, chercheur émérite au Centre pour la cybersécurité de l’Université de New York (NYU) et professeur associé à la faculté de droit de cette même université, M. Germano animera mardi, le 12 juillet, une table ronde composée exclusivement de femmes expertes sur ce sujet, dans le cadre de l’initiative « Women Leaders in Cybersecurity » (Femmes leaders en cybersécurité) de l’ de la NYU :.
La table ronde portera sur le renforcement de la responsabilité du conseil d'administration et de la direction en matière de risques cybernétiques. Cet événement réunira des femmes occupant des postes de direction dans le domaine de la cybersécurité, issues des secteurs public et privé. Parmi eux : Carolyn Welshhans, responsable par intérim de l'unité « Crypto Assets and Cyber » de la SEC, et Jocelyn Hunter, vice-présidente et directrice juridique adjointe chez The Home Depot.
Mme Germano, fondatrice d’un cabinet d’avocats de taille réduite, détenu et dirigé par des femmes, qui conseille les entreprises et les conseils d’administration en matière de risques et de stratégie de cybersécurité, d’application de la législation fédérale et de conformité réglementaire, ainsi que d’enquêtes et de contentieux pénaux et civils, s’est entretenue avec Endpoint au sujet des enseignements clés que les dirigeants du monde des affaires et des technologies doivent tirer de l’évolution du cadre réglementaire en matière de cybersécurité.
Pourquoi est-il essentiel que les conseils d'administration renforcent leur contrôle et leur implication en matière de cybersécurité ?
La cybersécurité est l'un des enjeux les plus cruciaux auxquels sont confrontées les entreprises aujourd'hui ; elle a des répercussions sur la santé publique et la sécurité, les informations sensibles, les contrôles financiers, ainsi que les opérations commerciales. La cybersécurité doit constituer une priorité au sein du conseil d'administration et de la direction, dans l'intérêt de l'entreprise et de ses parties prenantes.
Au cours des dernières années, nous avons constaté un renforcement de la responsabilité des conseils d'administration dans le cadre d'affaires civiles et de mesures coercitives prises par les autorités de régulation. Cela souligne la nécessité pour les conseils d'administration de veiller à ce que les entreprises qu'ils supervisent non seulement disposent de protocoles et de mesures de cybersécurité adéquats , mais déploient également des efforts raisonnables pour s'assurer de leur respect.
Pourriez-vous nous expliquer le renforcement prochain de la surveillance en matière de cybersécurité par la SEC ? Pourquoi cela se produit-il maintenant ? Que peuvent et doivent faire les conseils d'administration pour s'y préparer ?
Dans le document « mars 2022 », la SEC a proposé des règles visant à renforcer les obligations d’information des sociétés cotées en matière de cybersécurité , de gestion des risques, de stratégie, de gouvernance et de signalement des incidents.
«Trop souvent, les entreprises et leurs dirigeants sont jugés a posteriori, comme si les événements s’étaient déroulés au ralenti, ce qui n’est souvent pas une vision réaliste. »
Ces règles font toujours l'objet d'une consultation publique et, telles qu'elles sont proposées, prévoient notamment : le dépôt d'un formulaire 8-K dans les quatre jours ouvrables suivant un incident de cybersécurité significatif ; la publication périodique d'informations sur les politiques et procédures visant à identifier et à gérer les risques liés à la cybersécurité, sur le rôle de la direction dans la mise en œuvre de ces politiques et procédures, sur l'expertise du conseil d'administration en matière de cybersécurité et sur sa supervision des risques liés à la cybersécurité ; ainsi que des mises à jour concernant les incidents déjà signalés.
Cela s'inscrit dans la tendance que nous observons depuis plusieurs années, à savoir que les autorités de régulation et les parties civiles réclament une plus grande responsabilisation des conseils d'administration et des dirigeants en matière de cybersécurité.
Pour se préparer, les conseils d'administration doivent bien maîtriser les risques liés à la cybersécurité et les responsabilités qui incombent à leur organisation et à leur secteur d'activité, ainsi que les meilleures pratiques applicables au niveau du conseil d'administration. Cela implique notamment de disposer de membres du conseil d'administration et de conseillers externes possédant une expertise en matière de cybersécurité, de recevoir des mises à jour régulières sur les risques et les incidents liés à la cybersécurité, ainsi que de mettre en place des protocoles de surveillance et d'escalade suffisants pour évaluer la manière dont la direction gère les risques et la stratégie en matière de cybersécurité, qui évoluent sans cesse.
Bien que les conseils d'administration ne doivent pas s'impliquer dans la gestion quotidienne de l'entreprise, ils doivent toutefois s'assurer que les équipes chargées de la cybersécurité au sein de l'entreprise disposent de l'expertise nécessaire ou d'une assistance externe et d'outils suffisants pour gérer correctement la cybersécurité. Les conseils d'administration doivent superviser les mesures prises par l'entreprise pour prévenir, détecter et réagir aux attaques, afin de s'assurer de manière raisonnable non seulement que des plans et des programmes existent, mais aussi qu'ils sont bien respectés. Cela relève des obligations du conseil d'administration en vertu de la règle du « business judgment » de l' .
Le renforcement de la responsabilité et de la surveillance exercées par les conseils d'administration et les dirigeants en matière de cybersécurité présente-t-il des inconvénients ?
La cybersécurité est un domaine complexe, et les défis qu'elle pose sont en constante évolution. La gestion des incidents de cybersécurité comporte de nombreuses inconnues et variables, et nécessite une réaction rapide face à une situation de crise qui évolue rapidement. Il est important que les tribunaux, les autorités de régulation et les parties à un litige civil comprennent ces défis. Trop souvent, les entreprises et leurs dirigeants sont jugés a posteriori — comme si les événements s'étaient déroulés au ralenti —, ce qui ne reflète généralement pas la réalité. Des niveaux excessifs de responsabilité et de contrôle risquent de nuire à l'efficacité de la gestion des incidents.
«Les personnes les mieux à même d’aider les entreprises à faire face à ces enjeux pourraient être moins disposées à siéger au sein des conseils d’administration. »
Parmi les risques figurent notamment : le report de la définition de ce qui constitue un incident significatif, par crainte de déclencher une obligation de déclaration ; la divulgation de vulnérabilités dans des documents publics avant que les entreprises et les personnes concernées n’aient été informées et n’aient eu la possibilité de réagir et de remédier à ces vulnérabilités ; la révélation publique aux acteurs malveillants des entreprises qui constituent les cibles les plus vulnérables ; et la remise en cause de la confiance nécessaire à la mise en place de partenariats public-privé efficaces en matière de cybersécurité.
Par ailleurs, si les normes et les niveaux de responsabilité allaient au-delà des protections traditionnelles et raisonnables accordées aux conseils d'administration pour leur permettre de s'acquitter de leurs obligations fiduciaires, cela nuirait à une bonne cybersécurité, d'une part en réduisant la transparence au sein des conseils d'administration, et d'autre part parce que les personnes les mieux à même d'aider les entreprises à faire face à ces enjeux pourraient se montrer moins disposées à siéger au sein de ces conseils.
Avez-vous des exemples de conseils d'administration qui ont su s'y prendre correctement ? Ou des faux pas, voire des bourdes ?
Il existe de nombreux exemples de conseils d'administration et d'équipes de direction qui ont su mettre en place une cybersécurité efficace — ce sont justement ceux qui ne font pas la une des journaux ni ne figurent dans les registres publics. Il existe également de nombreux exemples de défaillances en matière d’ , dans lesquels les conseils d’administration et les équipes de direction n’ont pas su accorder la priorité à la cybersécurité, consigner les bonnes pratiques ou respecter les procédures. Il est essentiel de disposer des compétences internes et externes adéquates avant même que des incidents de cybersécurité ne se produisent, afin de les identifier, d'y faire face et d'en tirer des enseignements. Un bon jugement, une communication interne et externe efficace, ainsi que des compétences en matière de direction sont indispensables pour une réponse efficace aux incidents de cybersécurité.
Quel est votre objectif avec cet événement ? Quel est votre thème principal et quel message souhaitez-vous faire passer ? Que souhaitez-vous que les participants apprennent ? Quels sont les points essentiels à retenir ?
Nous réunissons un panel interdisciplinaire d'experts issus des pouvoirs publics, du secteur privé et du monde universitaire afin d'examiner les principaux enjeux et défis en matière de cybersécurité auxquels sont confrontés les conseils d'administration, les dirigeants et leurs conseillers.
«La diversité des compétences et des parcours au sein des conseils d’administration, des équipes de direction et, plus largement, dans le domaine de la cybersécurité, est essentielle pour obtenir les meilleurs résultats. »
Notre panel est composé d'avocats chevronnés, de membres de conseils d'administration, d'un responsable de la sécurité des systèmes d'information (RSSI) et d'un avocat expérimenté de la division chargée de l'application de la réglementation de la SEC, qui dirige l'unité chargée de la cybersécurité au sein de cette dernière. Ce panel rassemble des années d'expertise en matière de cybersécurité et de stratégie d'entreprise dans de nombreux secteurs d'activité.
Parmi les points clés à retenir figurent la compréhension des tendances et des risques actuels liés à l' , qui ont une incidence sur les responsabilités du conseil d'administration et de l'équipe de direction, ainsi que les meilleures pratiques en matière de gestion de ces risques. Nous aborderons les récentes propositions de lignes directrices de la SEC en matière de cybersécurité et leurs implications ; les meilleures pratiques en matière de cybersécurité, notamment dans le contexte de la « business judgment rule » ; les récentes s réglementaires et actions civiles ; les défis à relever, notamment les contraintes liées aux effectifs ; ainsi que les stratégies visant à améliorer la préparation et la réactivité en matière de cybersécurité.
Un autre point essentiel à retenir est l’ e importance de la diversité en matière d’expérience et de points de vue, ainsi que l’identification et la formation de talents en cybersécurité issus de filières variées. C'est un aspect sur lequel nous mettons l'accent dans le cadre du programme « Women Leaders in Cybersecurity » et au Centre «
» pour la cybersécurité de l'université de New York (NYU).
Parlons un peu plus des femmes dans le domaine de la cybersécurité. Il s'agit d'une table ronde entièrement composée de femmes. Pourquoi est-il si important d'accroître la représentation des femmes aux postes de direction dans le domaine de la cybersécurité ?
J'ai l'honneur de diriger le programme « Women Leaders in Cybersecurity » à l'université de New York (NYU) depuis 2016, qui rassemble des femmes occupant des postes clés au sein des pouvoirs publics, du secteur privé et du monde universitaire afin de mener des discussions interdisciplinaires sur des enjeux cruciaux en matière de cybersécurité.
Notre site web, , womenleadersincybersecurity.org et, présente nos événements actuels et passés, ainsi que les nombreuses femmes exceptionnelles qui ont partagé leur expertise dans le cadre de ces programmes au fil des ans et qui,
, apportent une contribution tangible à l'amélioration de leurs organisations
et de leur secteur d'activité.
La diversité des compétences et des parcours au sein des conseils d’administration, des équipes de direction et, plus largement, dans le domaine de la cybersécurité, est essentielle pour obtenir les meilleurs résultats, non seulement en matière de cybersécurité, mais également en ce qui concerne l’éthique, la stratégie, le leadership et la gestion efficace des risques d’une organisation. Une cybersécurité efficace est essentielle pour les organisations et les pouvoirs publics, et nous devons constituer, former et valoriser des équipes et des dirigeants issus de la diversité afin de mener à bien ce programme de la manière la plus efficace possible.
Le comité d'experts
Julie Cullivan
Membre du conseil d'administration
Axon ; Heartflow, Inc. ; SADA ; OPSWAT ;
AaDya Security
Jocelyn Hunter
Vice-présidente et directrice juridique adjointe
The Home Depot
Comité consultatif du Centre d'études judiciaires de la faculté de droit de Duke
Bethany Mayer
Présidente du conseil d'administration ; présidente du comité de rémunération
Box, Inc.
Présidente du comité chargé de la sécurité, du développement durable et de la technologie,
Conseil d'administration
Sempra Energy
Nasrin Rezai
Vice-présidente senior, responsable de la sécurité des systèmes d'information
Verizon
Carolyn Welshhans
Directrice adjointe, Division de l'application de la loi
Chef par intérim, Unité chargée des crypto-actifs et de la cybercriminalité
États-Unis Commission américaine des opérations boursières (SEC)
Judith H. Germano (modératrice)