Le secteur de la cybersécurité a encore du chemin à parcourir avant d'atteindre l'équilibre entre les sexes. Aujourd'hui, les femmes représentent environ un quart du secteur, selon une étude (ISC)² intitulée « » ( ), publiée en octobre dernier, et 17 % des responsables de la sécurité des systèmes d'information (RSSI) des entreprises du classement Fortune 500 , contre 14 % il y a à peine deux ans.
La question ne se limite pas à la parité. Comme l’a déclaré Jen Easterly, première femme à diriger la puissante Agence américaine de cybersécurité et de sécurité des infrastructures (CISA), à Endpoint : « L’écart entre les sexes qui existe aujourd’hui au sein du personnel spécialisé dans la cybersécurité contribue à la pénurie générale de main-d’œuvre dans ce domaine qui persiste aux États-Unis et dans le monde entier, ce qui, en fin de compte, nous rend moins sûrs en tant que nation. »
Cela devrait préoccuper tout le monde.
Une vague de cyberattaques visant des hôpitaux, des usines de transformation de viande, des réseaux d'approvisionnement en eau et des gazoducs montre à quel point les infrastructures essentielles des États-Unis restent vulnérables. Sans parler du coût que cela représente pour les administrations publiques et pour les entreprises, grandes comme petites. Rien qu'au cours du premier semestre de l'année dernière, les PDG et leurs conseils d'administration ont signalé des paiements présumés s'élevant à 590 millions de dollars au titre du rançongiciel , selon les chiffres les plus récents du Trésor américain.
Le recrutement de femmes dans le domaine de la cybersécurité pourrait réduire ces pertes et renforcer la sécurité de chacun d'entre nous. Afin d’aider les PDG, les DSI et les RSSI à réduire cet écart, et à l’occasion de la Journée internationale des femmes ( 8 mars), la rédaction d’ Endpoint a rassemblé les conseils prodigués par nos experts au cours de l’année écoulée. Nous avons également mis en avant les figures de référence du secteur (comme @CISAJen), qui ont pris l'initiative de montrer la voie aux autres et de partager leur expérience sur la manière dont elles y sont parvenues.
Vaincre le sexisme, les inégalités salariales et la culture « brogrammer » dans le domaine de la cybersécurité
Le secteur de la cybersécurité a connu une expansion rapide au cours des 20 dernières années. Mais la répartition hommes-femmes y est restée relativement stable, et le soutien apporté aux femmes laisse à désirer. Une étude intitulée « » ( 2017 femmes dans la cybersécurité) menée par l’ISC² a révélé que 51 % des femmes travaillant dans le domaine de la cybersécurité étaient confrontées à des préjugés inconscients, à des retards inexpliqués dans leur évolution de carrière, à une représentation symbolique et à une discrimination manifeste. C'est ce qu'a vécu Lauren Bean Buitta, fondatrice de l'association à but non lucratif Girl Security. Son objectif est d'aider les filles, les femmes et les minorités de genre à progresser dans le domaine de la cybersécurité et de leur donner la parole dans un secteur où leurs opinions sont souvent ignorées.
«Si vous ne voyez aucune femme occupant des postes à responsabilité, vous ne vous identifierez pas à ce parcours. »Lauren Bean Buitta, fondatrice et PDG de Girl Security
Mme Buitta cite un facteur dissuasif majeur qui empêche les femmes de s'engager dans le domaine de la cybersécurité : le manque de modèles. « Si vous ne voyez aucune femme occuper des postes à responsabilité, vous ne vous identifierez pas à ce parcours », explique Mme Buitta. Enfin, la situation commence à évoluer, et ce de manière très médiatisée :
à la CISA.
Depuis qu'elle a pris ses fonctions de directrice de la CISA en juillet 2021, Jen Easterly est devenue le visage de la cybersécurité nationale. Elle s'est battue avec acharnement pour en arriver là où elle en est aujourd'hui (diplômée de West Point, boursière Rhodes, décorée de deux Étoiles de bronze, assistante spéciale du président Obama et directrice principale de la lutte contre le terrorisme). Son agence mène d'une part une campagne de recrutement intitulée « » ( ) visant à attirer de nouveaux talents dans le domaine de la cybersécurité, et supervise d'autre part une opération de renforcement de la sécurité intitulée « » ( ) au sein des agences fédérales — deux stratégies essentielles aux efforts déployés par l'administration Biden pour renforcer les défenses de la nation en matière de sécurité numérique.
Véritable source d’inspiration pour les jeunes femmes qui se lancent dans le domaine de la cybersécurité ou qui envisagent de s’y orienter, Mme Easterly est déterminée à mener à bien sa mission visant à recruter davantage de femmes pour occuper des postes fédéraux dans ce secteur : « Nous y mettons tout notre cœur », déclare-t-elle, « et nous sommes impatientes de réaliser de réels progrès pour réduire l’écart entre les sexes. »
Combler le fossé entre les sexes en matière de cybersécurité au sein des administrations régionales et locales
En 2020, au moins 79 attaques par ransomware de type « » ont visé des entités étatiques, locales et tribales. Ces attaques ont entraîné des interruptions de service dans 30 États et ont touché 71 millions de citoyens , selon un rapport du site spécialisé dans la sécurité des consommateurs Comparitech. Le problème ?
Les administrations régionales et locales manquent de personnel, souvent à un degré choquant. On constate une pénurie de personnel dans tous les domaines de la cybersécurité. De nombreux gouvernements ne disposent tout simplement pas des ressources ni du personnel nécessaires pour mener à bien ce travail. Quand ils ont du personnel, ils ne savent souvent même pas combien ils en ont.
«Lorsque j’étais en Arizona, nous avons lancé un programme de stages universitaires afin d’attirer des talents. »Jennifer Pittman-Leeper, ancienne responsable du programme de sécurité d'entreprise au Département de la sécurité intérieure de l'Arizona
Cette situation, bien que grave, constitue une opportunité, affirme Jennifer Pittman-Leeper. Elle était auparavant chargée d'élaborer la stratégie en matière de cybersécurité pour l'État de l'Arizona. Selon elle, les postes dans le domaine de la cybersécurité au niveau régional constituent une excellente opportunité pour les femmes de jouer un rôle déterminant dans ce secteur.
« Lorsque j’étais en Arizona, nous avons lancé un programme de stages universitaires afin d’attirer des talents », explique Mme Pittman-Leeper, qui occupe aujourd’hui le poste de responsable de la relation client chez Tanium. « Nous avons accueilli des stagiaires au sein de notre centre de cybercommandement et les avons également fait tourner au sein de différentes équipes de cybersécurité afin de leur offrir une expérience complète. » Nous avons également discuté avec des élèves du programme « » des lycées d’ , au sujet d’une carrière dans la cybersécurité, et leur avons fait visiter le Cyber Command. « Et parallèlement à cela, nous nous sommes efforcés de réduire l’écart entre les sexes dans le secteur des technologies de l’information en discutant avec des jeunes filles de leurs perspectives de carrière dans ce domaine. »
[À lire : Les administrations publiques rattrapent leur retard en matière de cybersécurité]
Former une génération de femmes leaders dans le domaine de la cybersécurité
Les attaques par ransomware perpétrées au cours de l'année écoulée contre des entreprises, des infrastructures et des agences fédérales ont renforcé la nécessité de recruter des professionnels compétents en informatique issus d'un vivier de talents élargi et non traditionnel. In fact, information-security and engineering jobs are expected to grow by nearly a third between 2020 and the end of this decade, according to the Bureau of Labor Statistics. Rien que cette année, 500 000 postes dans le domaine de la sécurité de l'information resteront vacants aux États-Unis, selon les estimations du groupe « » de l'Aspen Institute, spécialisé dans la cybersécurité.
Le programme NPower s'adresse notamment aux femmes, aux minorités et à d'autres communautés sous-représentées. Cette association à but non lucratif, créée il y a 12 ans et bénéficiant du soutien de grands noms du secteur bancaire (comme Citi) et de la cybersécurité (comme Tanium), a formé à ce jour plus de 6 000 étudiants. Son objectif est de créer des voies vers la prospérité, afin de permettre aux personnes à faibles revenus d'accéder à la classe moyenne grâce à une formation dans le domaine des technologies.
NPower est un programme gratuit, proposant des cours d'une demi-journée au printemps et à l'automne. Les candidats ne sont pas tenus de passer un examen d'entrée, mais doivent se présenter à un entretien de sélection visant à évaluer leur aptitude à suivre le programme. Les étudiants commencent par s'inscrire au cours de base « Tech Fundamentals » d' , à l'issue duquel ils peuvent passer aux formations de certification CompTIA en cybersécurité et en cloud computing.
« Notre objectif est d’aider les étudiants à obtenir des certifications adaptées aux besoins du marché », explique Matt Velez, qui se décrit lui-même comme un « homme de couleur » et occupe le poste de directeur des partenariats stratégiques chez NPower. « Nous souhaitions offrir des opportunités à des personnes comme moi, issues de communautés défavorisées, qui souhaitent travailler, apprendre et qui sont passionnées par la technologie. »
[À lire : Comment NPower ouvre la voie à la prospérité]
Former les enseignants en technologies de l'information et de la communication
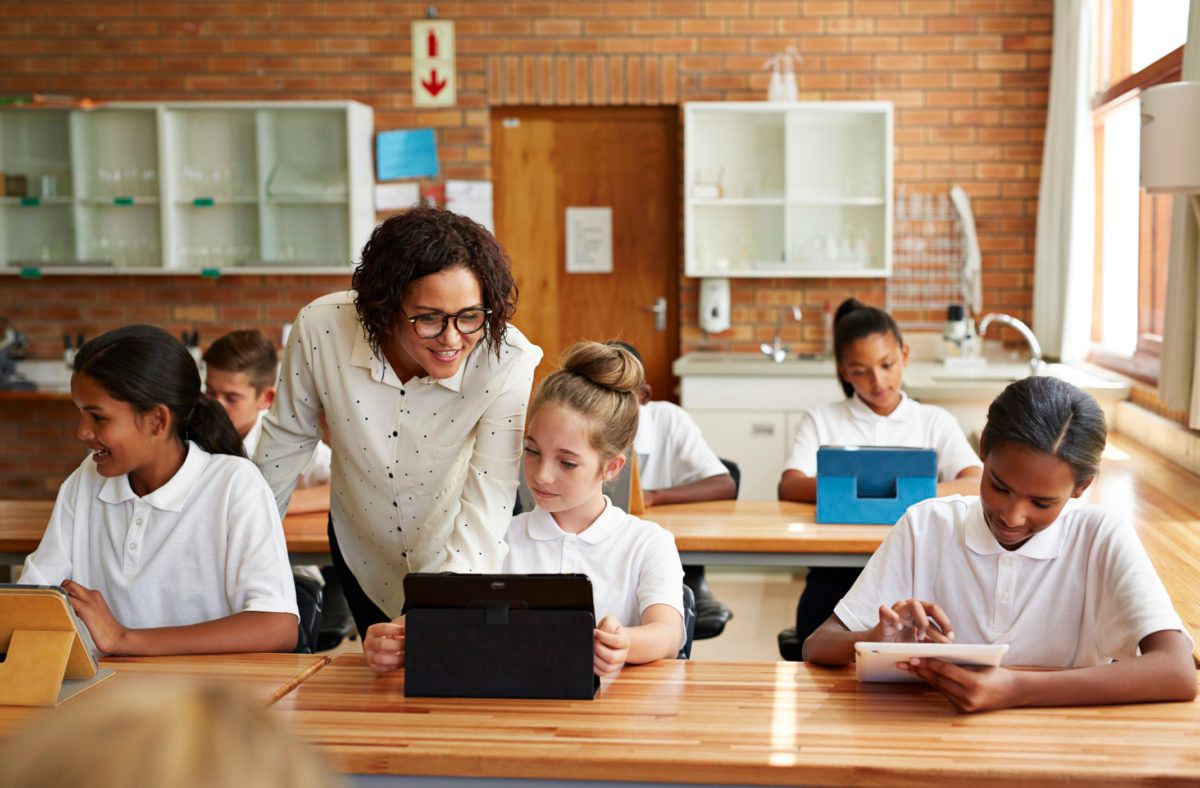
L'un des obstacles à l'arrivée d'un plus grand nombre de femmes dans le domaine de la cybersécurité réside dans le fait que, d'une manière générale, l'informatique ne bénéficie pas, , du même niveau d'importance que les autres matières enseignées à l'école primaire aux États-Unis.
Par exemple, la plupart des lycées américains disposent de « départements » dédiés aux mathématiques, à l'anglais, aux sciences sociales et aux sciences. Or, il n’y a souvent qu’une seule personne chargée d’enseigner l’informatique, une matière qui est en passe de devenir l’une des plus essentielles — voire la la plus essentielle — que les enfants d’aujourd’hui doivent apprendre.
«Je n’aurais jamais trouvé ma vocation dans ce domaine passionnant sans mon professeur d’informatique du lycée. »Charles Ross, directeur de la relation client chez Tanium
Selon Jake Baskin, directeur exécutif de l'Association américaine des professeurs d'informatique ( Computer Science Teachers Association, , CSTA), l'enseignement précoce est essentiel pour pourvoir les postes dans les domaines de la technologie et de la cybersécurité, mais il est encore loin d'atteindre le niveau requis.
Le programme CSTA de Baskin propose des ressources pour K–12 niveaux d'enseignement. Il s'agit notamment de supports pédagogiques, de ressources de formation continue et d'opportunités de certification. L'action de cette association à but non lucratif dépasse largement le cadre des enjeux au niveau des districts : elle soutient un programme comprenant neuf mesures en faveur de l'enseignement de l'informatique, qu'elle souhaite voir adoptées dans chaque État.
« Initier les jeunes élèves aux principes de la cybersécurité peut considérablement enrichir leurs connaissances et susciter leur intérêt pour une carrière dans ce domaine à l’âge adulte », explique Charles Ross, directeur de la relation client chez Tanium. « Je suis certain que je n’aurais pas trouvé ma vocation dans ce domaine passionnant sans mon professeur d’informatique du lycée. »
[À lire : Pour renforcer la cybersécurité, soutenons nos professeurs de technologies]
Autres ressources :
Kode With Klossy — S’il y a bien quelque chose qui peut briser le stéréotype du geek de l’informatique, c’est cette association à but non lucratif fondée par (oui, vous avez bien lu) la top-modèle Karlie Kloss. L'association organise des stages de programmation gratuits dans tout le pays à l'intention des filles et des personnes non binaires âgées de 13 à 18 ans.
« Women in Cybersecurity » (WiCys)— Créée en 2021, cette organisation internationale aide les professionnels de la cybersécurité, qu’ils soient en début de carrière ou confirmés, à partager leurs connaissances, à nouer des contacts et à bénéficier d’un accompagnement. Cette organisation compte des sections partout aux États-Unis.
Le programme de mentorat « Women in Cyber » — Ce projet de l’Union internationale des télécommunications (UIT, une institution spécialisée des Nations Unies) met en relation des figures de référence dans le domaine de la cybersécurité avec des femmes talentueuses d’Afrique, d’Asie et du Moyen-Orient. Les stagiaires intéressés peuvent avoir deux à trois ans d'expérience à un poste de débutant dans le domaine de la cybersécurité, ou souhaiter intégrer le secteur de la cybersécurité après avoir exercé dans un autre domaine. Les mentors intéressés doivent justifier d'une expérience à un poste de cadre supérieur ou de direction dans ce domaine. Date limite d'inscription au cours 2022 : 31 mars.
« Women Know Cyber : Le documentaire » — Ce film de 50 minutes s'inspire du livre « » « Women Know Cyber : 100 femmes fascinantes qui luttent contre la cybercriminalité », de Steve Morgan, fondateur de Cybersecurity Ventures. Il met en avant des personnalités de premier plan dans ce domaine, notamment Deneen DeFiore, vice-présidente et responsable de la sécurité des systèmes d'information (RSSI) chez United Airlines ; Emily Mossburg, responsable mondiale de la cybersécurité chez Deloitte ; Alissa « Dr Jay » Abdullah, vice-présidente senior et responsable adjointe de la sécurité chez Mastercard ; et Diane Janosek, directrice de la formation à l'École nationale de cryptologie de l'Agence nationale de sécurité (NSA), entre autres.

