
Jen Easterly, la première femme à diriger la puissante Cybersecurity and Infrastructure Security Agency (CISA) du pays, voit un problème au cœur des défenses numériques du pays. Et ce n’est pas l’échec des agences fédérales de sécuriser leurs réseaux, comme le souligne une directive CISA récente.
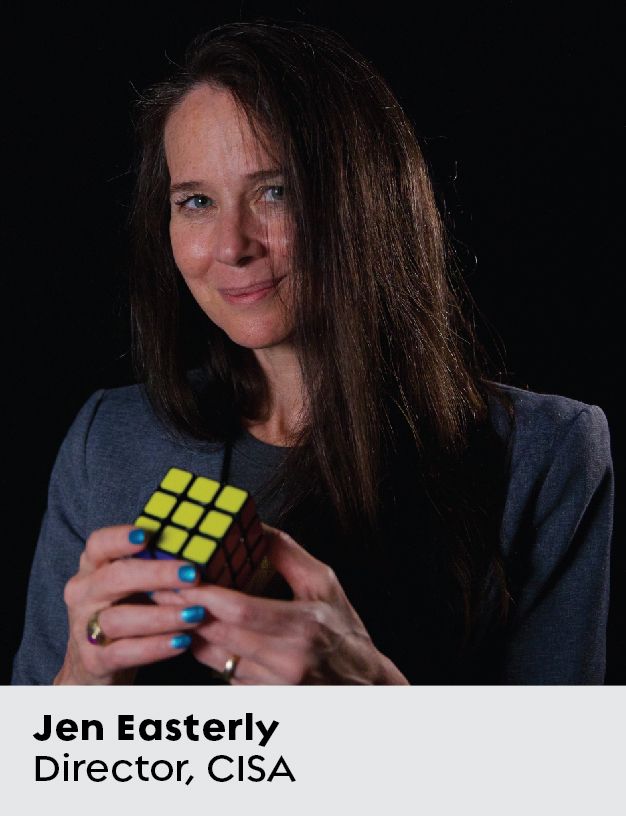
Le problème, dit-elle, est plus profond que cela. C’est une situation qui entrave le recrutement de professionnels de la cybersécurité et met potentiellement en danger les réseaux du pays et ses données.
C’est le manque de femmes dans la cyber-équipe. « L’écart entre les sexes qui existe aujourd’hui dans la main-d’œuvre de cybersécurité », déclare Easterly, « contribue à la pénurie globale de cyber-effectifs qui persiste aux États-Unis et à l’échelle mondiale, ce qui nous rend finalement moins sûrs en tant que nation. »
En tant que directrice de la CISA, Easterly s’est battue pour arriver où elle se trouve (diplômée de West Point, récipiendaire de deux étoiles de bronze, boursière Rhodes, assistante spéciale du président Obama et directrice principale de la lutte contre le terrorisme, et première femme à diriger la cybersécurité chez Morgan Stanley, entre autres réalisations). Elle est au sommet de son domaine et très sur le moment.
[Lire également : les organisations s’efforcent de trouver des RSSI]
La CISA mène une campagne de recrutement de haut niveau pour attirer de nouveaux talents en cybersécurité et superviser une répression de sécurité dans les agences fédérales, deux stratégies essentielles à l’effort de l’administration Biden pour renforcer les défenses de cybersécurité du pays. Mais bien que Easterly puisse être une source d’inspiration pour les jeunes femmes qui envisagent des carrières dans la sécurité technologique, elle assume une lourde responsabilité. Les femmes représentent environ un quart du secteur de la cybersécurité, selon une étude (ISC)2en octobre, et 17 % des responsables de la sécurité de l’information (RSSI) du Fortune 500 .
Il est difficile d’épingler une seule raison pour laquelle les femmes continuent à représenter une si faible proportion du secteur. Reshma Saujani, fondatrice et PDG de Girls Who Code, une organisation à but non lucratif visant à combler le fossé entre les sexes dans la technologie, parle du « brogrammer », la caricature du seul homme dans un sweat à capuche accroché sur un clavier, comme incarnant l’industrie pour de nombreuses jeunes femmes. Saujani et d’autres experts affirment que la cybersécurité est toujours considérée comme un secteur destiné à encourager les garçons et non les filles.
Racines de l’herbe
Regarder les choses au niveau local aide à mettre en lumière les défis. Prenez Jessica Robinson. En 1998, elle est allée à l’université avec un objectif clair : doubler sa spécialisation en sciences informatiques et en droit de la sécurité. Peu de temps après avoir commencé, Robinson déclare que son objectif est devenu flou. Peu de femmes ont été inscrites à ses cours. Encore moins de femmes étaient de couleur. Elle dit qu’elle avait l’impression de ne pas pouvoir la couper. Lorsqu’elle avait des difficultés dans un cours, on lui a dit que le matériel était « assez basique ».
« Nous nous appuyons dur sur ce point et sommes ravis de faire de réels progrès pour combler l’écart entre les sexes. »Jen Easterly, directrice, CISA
« C’est à ce moment-là que j’ai senti mes rêves jaillir de moi », déclare Robinson. Elle a abandonné l’informatique et a plutôt poursuivi une carrière dans le droit, la sécurité et les affaires internationales. Mais en 2014, elle était prête à essayer à nouveau la technologie. Elle a lancé PurePoint International, une société de conseil qui externalise les RSSI et fournit d’autres services de sécurité des données. Elle a également suivi une formation en cybersécurité à l’Université de New York. Robinson déclare que son rôle actuel est gratifiant et épanouissant, mais la voie pour gagner était « très difficile ».
Le secteur de la cybersécurité s’est rapidement développé au cours des 20 dernières années. Mais son mix entre les sexes est resté relativement stable, et le soutien aux femmes est souhaitable. Une étude 2017 (ISC)2a révélé que 51 % des femmes en cybersécurité étaient confrontées à des préjugés inconscients, à un retard inexpliqué dans l’avancement de carrière, à un tokenisme et à une discrimination manifeste.
Lauren Bean Buitta déclare avoir fait l’expérience d’un « sexisme manifeste ». Elle a commencé sa carrière en 2003 en tant qu’analyste politique pour le groupe de réflexion du Forum national de stratégie, en se concentrant sur la cybersécurité et la protection des infrastructures critiques. En 2016, après avoir occupé plusieurs postes liés à la sécurité dans le secteur privé et avoir vécu le sexisme, elle dit qu’elle est « familière dans la plupart des professions dominées par les hommes », Buitta a créé l’association à but non lucratif Girl Security. Son objectif est d’aider les femmes à progresser dans la cybersécurité et de leur donner une voix dans une profession où leurs opinions sont souvent négligées.
[Lire également : Soutenir la prochaine génération de femmes dans le domaine de la cybersécurité]
Betsy Cooper, directrice du Centre des politiques technologiques d’Aspen, qui forme les technologues à la politique de sécurité publique et nationale, déclare que la raison unique pour laquelle la cybersécurité a traditionnellement attiré les hommes est en raison de ses racines dans des domaines dominés par les hommes tels que l’informatique, la sécurité nationale, l’armée, les forces de l’ordre et le renseignement. Les obstacles vont de la culture au langage.
« Il existe un langage militarisé complet dans lequel les gens « s’attaquent à un problème », « creusent » et « mettent des bases sur le terrain », déclare Cooper. Si vous souhaitez commencer à modifier la culture, dit-elle, vous devez modifier la langue. « Il existe des moyens de rendre cette culture plus neutre en matière de genre. »
Poste de bureau
De nombreuses femmes, en particulier les jeunes membres du personnel qui recherchent des emplois avec flexibilité, peuvent même ne pas tenir compte du domaine de la cybersécurité compte tenu de sa réputation de horaires de travail inflexibles et de longues heures. « Bien que la culture du secteur de la cybersécurité puisse sembler être un emploi dans lequel les personnes doivent être enchaînées à leurs bureaux, ce n’est tout simplement pas vrai », déclare Clar Rosso, PDG de (ISC)2.
Elle déclare que les grandes organisations disposent généralement d’équipes de sécurité mondiales qui permettent au personnel d’équilibrer le travail et la vie, et que les petites entreprises peuvent mettre en œuvre des programmes de rotation où le personnel passe par différents postes toutes les six à huit semaines. Les employeurs du monde entier repensent le futur lieu de travail, et certains peuvent également adopter un travail fractionné, permettant aux individus de se concentrer sur des tâches spécifiques qui ne sont pas nécessairement à temps plein.
Les femmes qui cherchent à faire progresser leur carrière dans la cybersécurité sont également confrontées à des défis familiers pour celles d’autres secteurs. Les salaires des femmes ont tendance à être inférieurs à ceux des hommes.
Alors que des personnes comme Jen grimpent vers l’est jusqu’au sommet des agences fédérales et que la cybercriminalité continue de faire la une des journaux, les femmes commencent à passer à la cyber. En 2017, ils représentaient 11 % du secteur. Maintenant, c’est un quart. « Les choses s’améliorent un peu plus qu’avant », déclare Cooper.
En coulisses
Bien que les actions des femmes en matière de cybersécurité puissent ne pas être aussi visibles que celles des hommes, elles sont cruciales pour l’industrie, déclare Jumoke Dada, chef de projet à l’ Initiative Making Space, qui vise à accroître la représentation et à encourager la diversité sur les panels liés à la cyber-politique.
« Ils sont en coulisses », déclare Dada. « Ils se battent constamment, ils sont constamment en mode protection. Ils résolvent discrètement les problèmes et ne sont pas reconnus comme des leaders dans d’autres entreprises technologiques. »
« [Les femmes] résolvent discrètement les problèmes et ne sont pas reconnues comme des leaders dans d’autres entreprises technologiques. »Jumoke Dada, chef de projet, Initiative Making Space du R Street Institute
L’une des plus grandes motivations pour les femmes qui s’engagent dans le domaine de la cybersécurité est le manque de modèles, déclare Buitta. « Si vous ne voyez aucune femme dirigeante, vous ne vous identifierez pas à ce parcours », dit-elle.
Dans le secteur public, il est plus facile de promouvoir des modèles par rapport aux entreprises privées. « De la part de la haute direction au niveau fédéral, vous pouvez voir des femmes faire le travail », déclare Cooper. « Il n’y a tout simplement pas la même visibilité pour les femmes occupant des postes de direction dans le domaine de la cybersécurité dans le secteur privé. »
Parmi les agences fédérales et civiles, il existe un défi jumelé en matière de main-d’œuvre. Non seulement davantage de femmes sont nécessaires dans les rôles de cybersécurité, mais il y a également une crise de recrutement. Il est estimé qu’il y a plus de 36 000 emplois non pourvus dans le secteur public de la cybersécurité, le Département de la sécurité intérieure (DHS) devant à lui seul pourvoir environ 1 700 postes.
Easterly considère clairement le défi comme une opportunité de recruter plus de femmes. Dans une série de tweets le 16 novembre, elle a promu le nouveau système de recrutement et portail d’embauche du DHS, qui est conçu pour aider l’agence à rivaliser avec le secteur privé en offrant une rémunération plus compétitive et un recrutement plus rapide .
En plus des modèles, de la culture, des politiques de recrutement et de l’ éducation, fournir un soutien externe est fondamental pour encourager davantage de femmes à rejoindre le secteur. Pour Robinson, la création d’un « pipeline » pour les femmes à différents niveaux de développement améliorera les choses. Elle cite le badge de cybersécurité pour les scouts filles comme exemple. Les offres d’emploi doivent également être « intentionnelles » et explicites pour tenter d’attirer des femmes, dit-elle.
Easterly déclare qu’elle compte également sur des organismes à but non lucratif externes pour aider à créer une cyber-effectif plus inclusive. En octobre, la CISA a accordé 2 millions de dollars à deux organisations innovantes, NPower et CyberWarrior, pour dispenser une formation à la cybersécurité aux communautés rurales et à diverses populations. La CISA a également récemment établi un partenariat avec Girls Who Code pour développer des voies permettant aux jeunes femmes de poursuivre des carrières dans la cybersécurité et la technologie.
« Nous nous appuyons dur sur ce point et sommes ravis de faire de réels progrès pour combler l’écart entre les sexes », dit-elle.

