Sujet
Découvrez Tanium
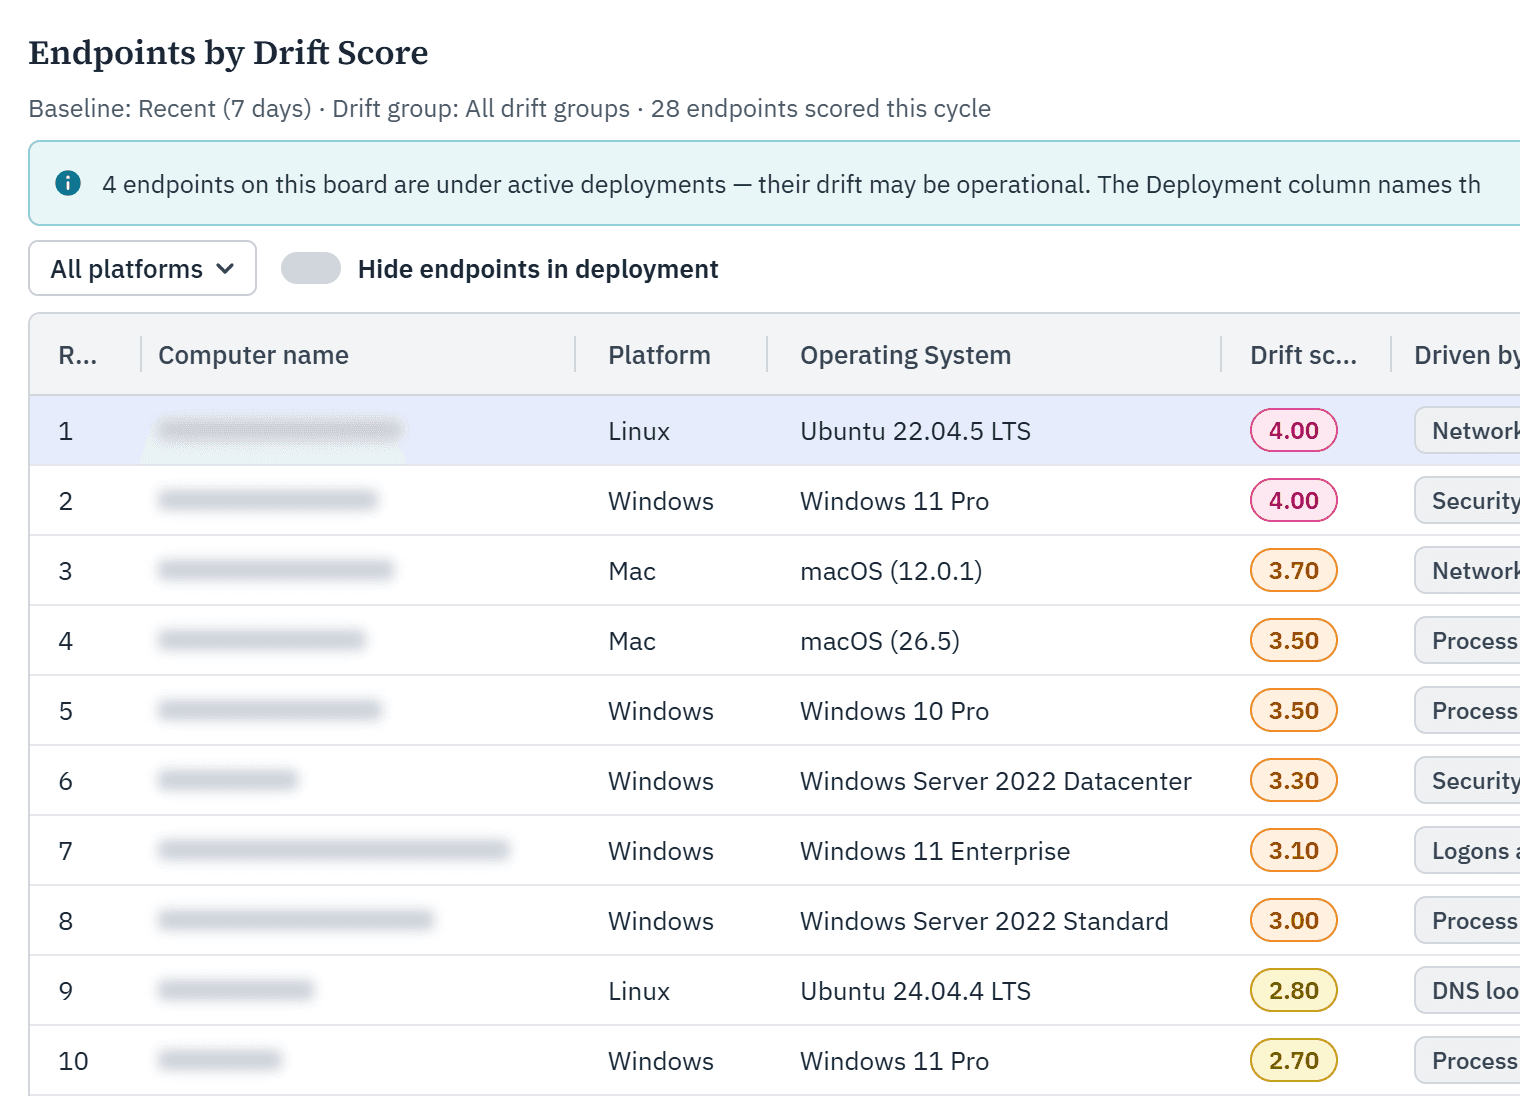
Repérez les moments où une machine cesse de se comporter normalement : présentation de l'« Endpoint Drift »
Les pirates qui utilisent des identifiants volés et vos propres outils d'administration ne déclencheront aucune règle — Endpoint Drift détecte de toute façon lorsqu'une machine cesse de se comporter normalement.
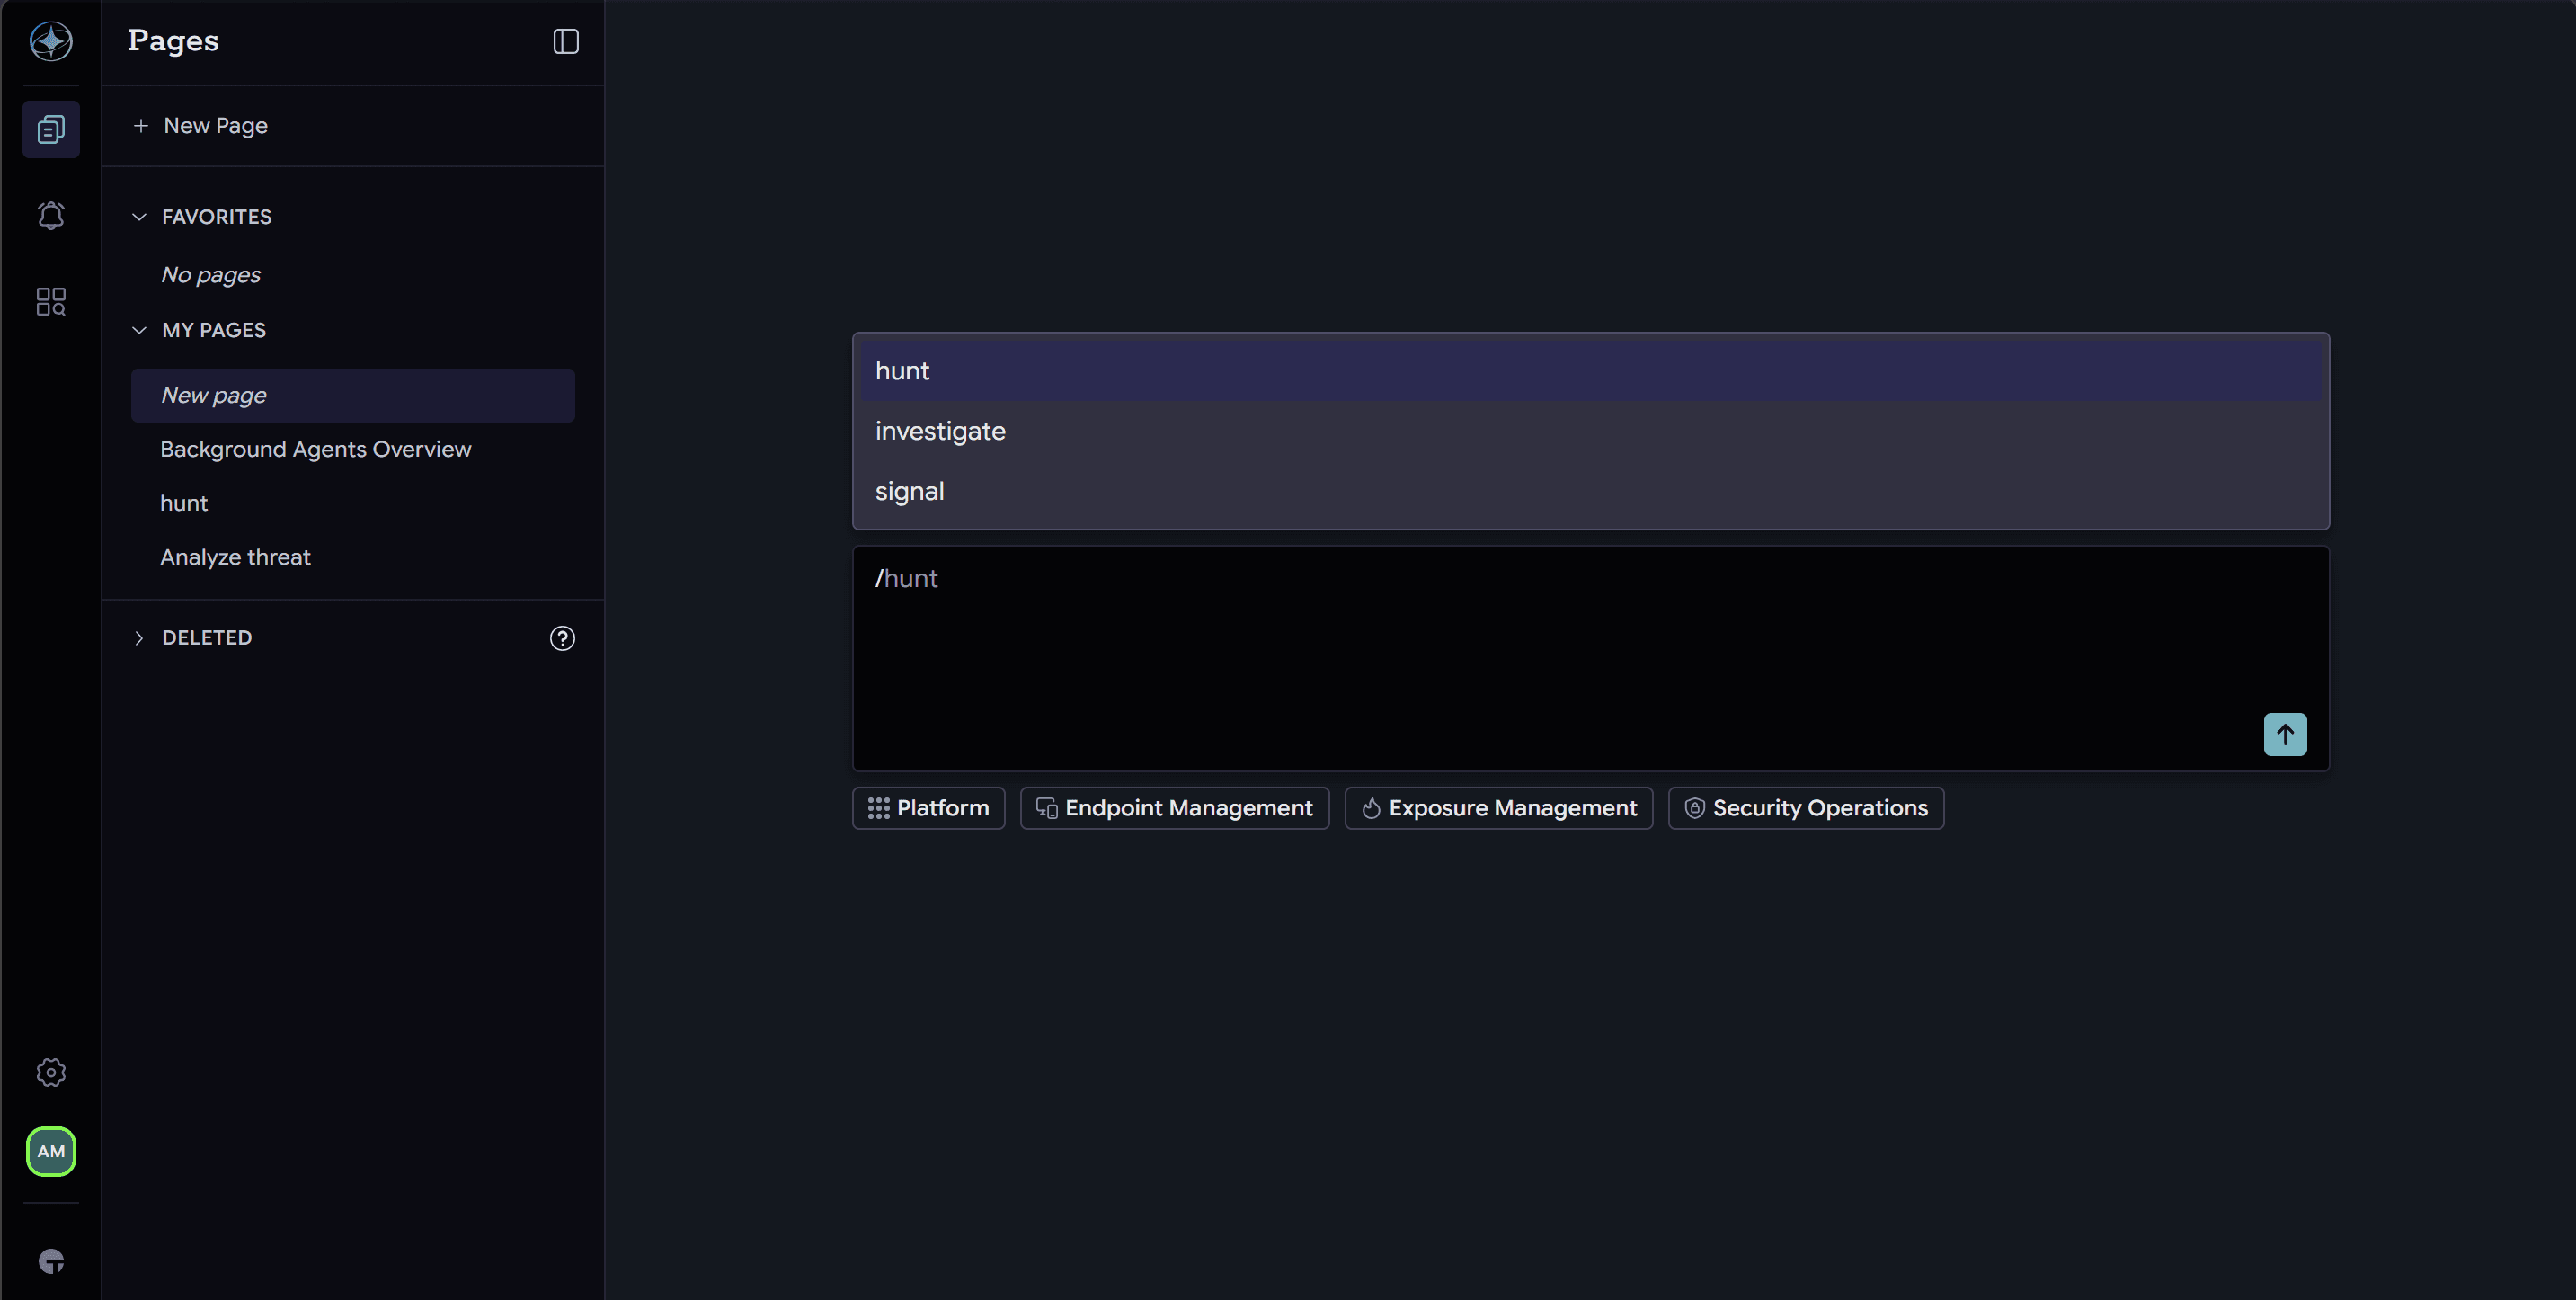
Les commandes « slash » apportent à Atlas les workflows propres aux experts en sécurité des opérations (SecOps)
Grâce aux commandes /hunt, /investigate et /signal, Atlas transforme une simple interaction par chat en un processus SecOps guidé, fondé sur l'état en temps réel des terminaux.

Présentation d'Agentic SecOps : une vision en temps réel des terminaux pour un SOC piloté par l'IA
L'approche « Agentic SecOps » transforme le modèle opérationnel : grâce à Tanium Atlas, les équipes de sécurité peuvent diriger les opérations en langage naturel, analyser les données en temps réel des terminaux et garantir que les humains gardent le contrôle.
Tanium Atlas : un seul opérateur. Toute la puissance de la plateforme.
Tanium Atlas est disponible pour l'ensemble des clients cloud commerciaux et du gouvernement américain. Voici ce qui change pour les opérateurs qui interviennent dans un contexte de menaces liées à l'IA, et pourquoi j'ai tenu à rédiger cet article moi-même.
Découvrez l'ensemble de la surface d'attaque. Agissez sur ce qui compte vraiment.
Le nombre de CVE ne cesse d'augmenter, les menaces détectées par l'IA se multiplient et la visibilité sur l'ensemble de la surface d'attaque reste fragmentée. Les solutions « prêtes à l'emploi » et les transferts manuels ne parviennent tout simplement pas à suivre le rythme. Les organisations qui prennent une longueur d'avance ont un point commun : elles ont remplacé des flux de travail fragmentés par une hiérarchisation des priorités et une correction autonome basées sur l'intelligence artificielle, le tout dans une vue unifiée des risques internes et externes.
Voir les menaces avec Tanium Threat Navigator pour une réponse plus rapide - Tanium Tech Talks #164
La traque des menaces à l'échelle de l'entreprise bénéficie d'une mise à niveau structurée et reproductible, alors que Duncan Miller, chasseur de menaces senior chez Tanium, présente Tanium Threat Navigator, une nouvelle fonctionnalité intégrée à Threat Response qui transforme les tragues itératives en renseignements partageables et exploitables.
Voir l'infrastructure IT d'entreprise avec Tanium Atlas - Tanium Tech Talks #163
Steven Yang, directeur principal de la gestion des produits et responsable du portefeuille chez Tanium, présente Tanium Atlas, une expérience pilotée par l'IA qui remplace la navigation fixe par module par des invites en langage naturel, des pages composables dynamiques et des flux de travail agentiques, transformant en profondeur la façon dont les équipes IT et sécurité interagissent avec les données des endpoints.
Enrichissement et analyse des endpoints par l'IA pour la sécurité informatique - Tanium Tech Talks #162
Duncan Miller, Hunter chez Tanium HuntIQ, montre comment les fonctionnalités d'enrichissement et d'analyse par l'IA intégrées à Threat Response transforment la façon dont les équipes de sécurité déchiffrent les commandes, contextualisent les alertes et agissent sur les résultats, sans jamais quitter la console.
Tanium Interact essentials: Requête d'endpoint et accès aux données en temps réel - Tanium Tech Talks #161
De la création de questions basées sur des capteurs à l'assistance aux requêtes par IA, Tom Dowdeswell, ingénieur d'entreprise senior chez Tanium, propose une présentation complète de l'utilisation de Tanium Interact dans toute sa puissance.
Découvrez la résilience à grande échelle au Converge World Tour
Un aperçu des débats qui auront lieu lors des éditions de Converge à Londres et à Paris en mai prochain — et pourquoi ils revêtent une importance qui dépasse le cadre de l'événement.
Tanium + Moveworks + ServiceNow : une solution de gestion des incidents de bout en bout au sein d'une expérience unique
Les techniciens informatiques doivent généralement jongler entre plusieurs systèmes pour résoudre un seul incident : le ticket dans ServiceNow, les données des terminaux dans une console distincte et une base de connaissances regorgeant de solutions antérieures. L'intégration prochaine de Moveworks à Tanium va changer la donne. Les informations en temps réel sur les terminaux s'affichent directement dans la fenêtre de discussion où travaillent déjà les chargés de mission, qu'il s'agisse de Slack, de Microsoft Teams ou de l'interface Web de ServiceNow. Il en résulte un flux de travail plus rapide et mieux ciblé, qui sera bientôt disponible via l'Assistant des opérations de service pour les responsables de l'exécution des commandes, proposé par Moveworks de ServiceNow.
Stratégies de regroupement d'endpoints pour des opérations IT ciblées : Tanium Tech Talks #160
Les groupes d'ordinateurs constituent le socle discret de chaque action ciblée dans Tanium, et Jesh Sax, architecte en charge de l'activation des produits Tanium, propose une présentation pratique et détaillée de la façon de les créer, de les configurer et de les utiliser pour gérer les endpoints à grande échelle, avec précision et maîtrise. Cet épisode fait partie de la série Tanium Basics, qui couvre les concepts fondamentaux et les éléments clés dont vous avez besoin pour tirer le meilleur parti de la plateforme Tanium.

