Sujet
Q&A
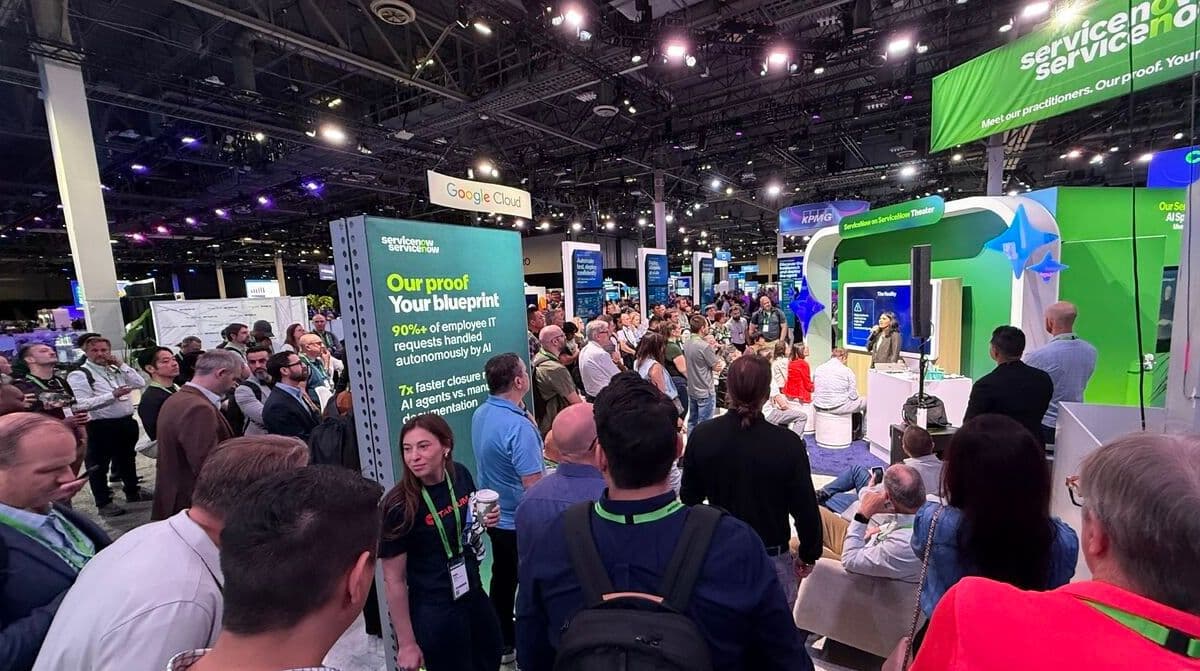
Les enseignements de « Knowledge 2026 » : l'IA, la confiance et la voie vers une informatique autonome
Saqib Khan, directeur informatique et vice-président de Tanium Global ServiceNow, explique en quoi cet événement très dynamique a permis aux participants d'acquérir la capacité d'agir avec rapidité et assurance.
La cybercriminalité à l'ère de l'IA : pour vous protéger, pensez comme un hacker
Les pirates informatiques et les cybercriminels ont de plus en plus souvent recours à l'IA agentique, aux modèles de langage à grande échelle (LLM) et aux outils de ransomware prêts à l'emploi. Pour s'en prémunir, les responsables informatiques doivent également tirer parti de la puissance des technologies intelligentes, affirme Alissa Valentina Knight, une influenceuse de premier plan.
Le CISO de SolarWinds, Tim Brown, s'exprime avant le règlement définitif avec la SEC
Dans un entretien exceptionnel, Tim Brown, RSSI de SolarWinds, revient sur les répercussions juridiques de l'une des plus grandes failles de cybersécurité de l'histoire, sur l'Impact personnel (« Les médecins ont confirmé une crise cardiaque »), et sur les raisons pour lesquelles le poste de RSSI reste un excellent job.
Les leçons technologiques tirées de la montée en puissance de Spotify
Hosanna Ouellette, de Spotify, explique comment la croissance rapide de la plateforme a nécessité certaines adaptations de ses processus de travail internes et de son infrastructure technique. Elle n'est qu'un exemple parmi 23 leaders IT et sécurité de premier plan interrogés dans le nouveau livre « The Interconnection Between People, Process and Technology ».
Comment un RSSI de Barclays gère les régulateurs
Focal Point présente Andy Piper, RSSI de Barclays, dans le premier de nos avant-premières d'entretiens avec des leaders IT et sécurité d'exception issus du nouveau livre « The Interconnection of People, Process and Technology ». Publié par Chief Disruptor et Tanium, le rapport recueille les points de vue de 23 experts sur la complexité croissante de l'IT, les menaces de sécurité et les véritables obstacles à la mise à l'échelle de l'IA et de l'automatisation.
Combler les lacunes : comment un professionnel de la cybersécurité gère les risques liés aux fusions-acquisitions
Au fil des acquisitions de sociétés de CVC, grandes et petites, réalisées par Service Logic selon un modèle de fusion-acquisition atypique, Dan Ronco les intègre au sein du groupe sur le plan de la sécurité. Tout commence par la visibilité des terminaux. Et l'IA facilitera les choses, prédit-il.
Industrie manufacturière en gros plan : ce qu'une fusion peut signifier pour la cybersécurité
La fusion d'entreprises implique l'intégration des cultures, des processus… et des systèmes de sécurité. C'est le défi auquel est confronté Brian Klotz en tant qu'architecte mondial des terminaux pour MillerKnoll, géant mondial du mobilier et du design. Son défi : normaliser et regrouper plusieurs marques sous une même enseigne.
Comment les agences fédérales peuvent se préparer (plus rapidement) à la menace quantique à venir
Stephen Harper, d'Accenture, évoque son travail auprès des agences fédérales, alors que celles-ci commencent à prendre la mesure de la vulnérabilité de leurs algorithmes face à l'informatique quantique. Il souhaite accélérer le processus – et il espère que le secteur privé y prête attention, car lorsque le « Q-Day » arrivera, aucun réseau utilisant un chiffrement standard ne sera à l'abri.
Témoignage de CISO : De la gestion des violations à la stratégie d'entreprise
Joseph Karpenko de Stratascale explique comment les leaders en cybersécurité dépassent leur domaine technique pour devenir des partenaires stratégiques – en faisant le lien entre risque, revenus et résilience face à des menaces croissantes.
Nouvel épisode : Adapter la politique cyber « Defend Forward » aux entreprises
Dans cette interview exclusive, Richard J. Harknett, conseiller international en cybersécurité, aborde les avantages d'une défense proactive pour la chaîne d'approvisionnement – et s'exprime sans détours sur TikTok.
L'outil le plus sous-estimé de votre arsenal en cybersécurité : les relations professionnelles
Un ancien responsable de la cybersécurité au ministère britannique de la Défense (qui travaille désormais chez Tanium) évoque l'importance de nouer des relations, qu'il qualifie de « bouée de sauvetage » en cas de crise, ainsi que d'autres moyens essentiels de se préparer. Conseil : inspirez-vous de l'armée britannique.
Pouvons-nous vraiment « ignorer » les failles du code de l’IA générative ? Cet expert en sécurité répond « oui » (en quelque sorte)
Focal Point a eu l'occasion de s'entretenir en exclusivité avec Chris Wysopal, pionnier de la sécurité des applications, afin d'évoquer la manière dont l'IA générative (GenAI) redéfinit le paysage de la sécurité logicielle, les risques qui y sont associés, ainsi que les solutions potentielles permettant d'atténuer ces nouveaux défis.

