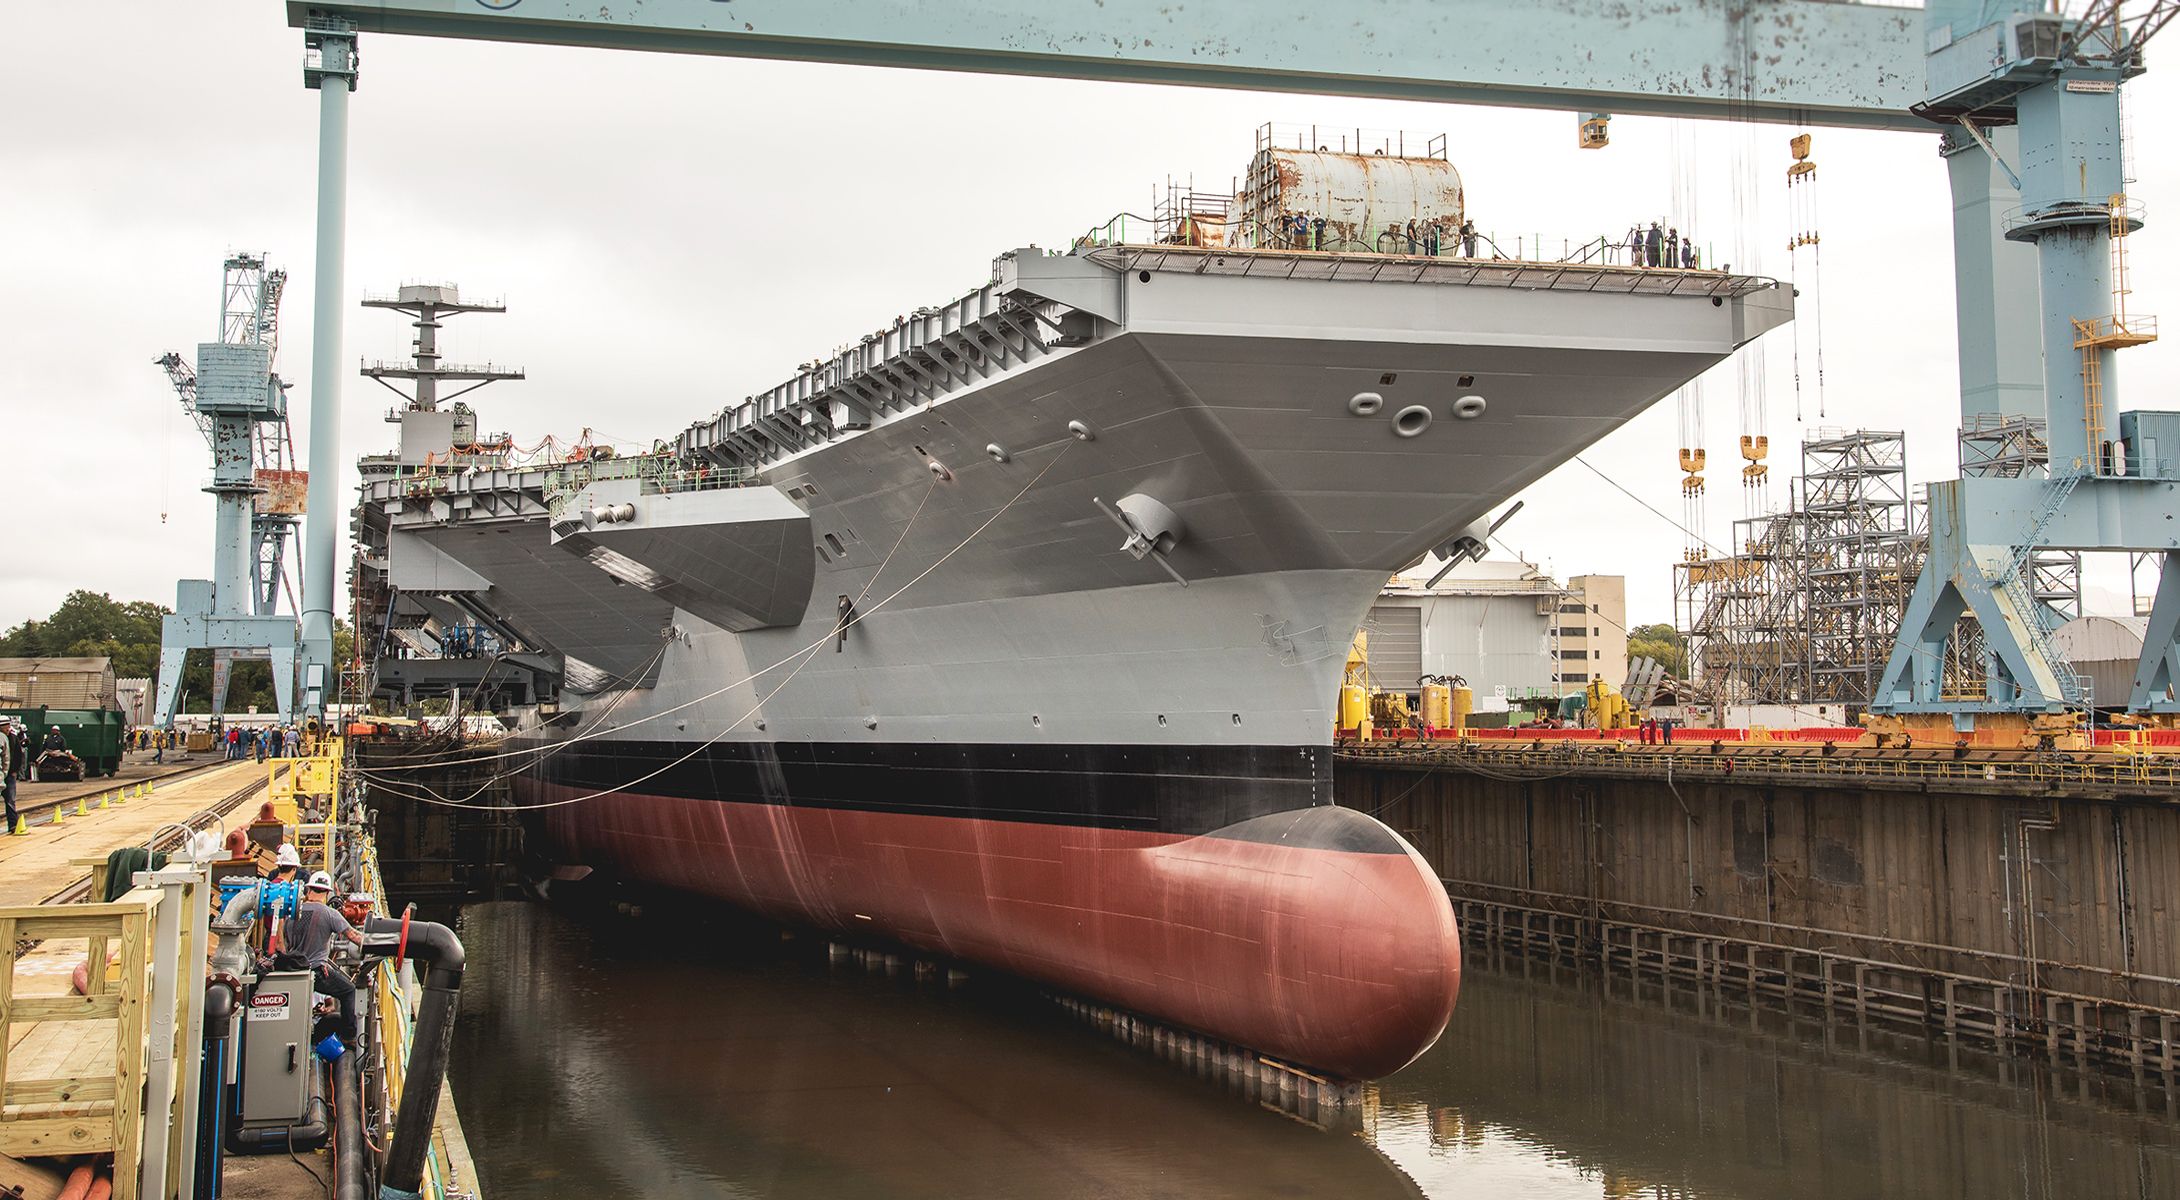
Pour Ron Davis, une catastrophe potentielle n'est jamais qu'à un clic. En tant que responsable de la sécurité informatique chez Huntington Ingalls Industries, qui fournit à l'arsenal national des navires d'assaut amphibies ainsi que des porte-avions et des sous-marins à propulsion nucléaire, son scénario d'attaque cauchemardesque s'apparente moins à « WarGames » qu'à « Le Professeur distrait ».
« Imaginons que vous disposiez d’un réseau de 100 collaborateurs », explique M. Davis. « Le réseau est connecté à Internet. » « Cinquante personnes reçoivent un e-mail, et l'une des 50 clique sur le lien. »
Lorsque l'on clique sur ce lien, explique M. Davis, « quelque chose de fâcheux se produit en arrière-plan ». Et, du jour au lendemain, une personne extérieure à l’entreprise « devient de fait une menace interne », explique-t-il.
M. Davis dirige l'équipe informatique chargée de la sécurité chez Ingalls — le plus grand constructeur naval militaire des États-Unis — depuis 2017. Au cours d'une journée type, ses systèmes peuvent être confrontés à des logiciels malveillants, à des tentatives d'hameçonnage et à des attaques de piratage, qui visent tous Ingalls ainsi que les informations gouvernementales confidentielles qu'il héberge. Selon le rapport annuel « Ingalls 2020 : » (), ces menaces proviennent de multiples sources : des États-nations, des réseaux de cybercriminalité et des hacktivistes cherchant à faire avancer un programme politique.
Même si Ingalls n'a pas connu de faille sous sa direction, M. Davis affirme que la situation évolue de jour en jour. « Nous avons essuyé des attaques, et nous avons réussi à y faire face », déclare-t-il. Mais « il s'agit d'un déluge d' s qui dure depuis un an et demi, voire deux ans ».
Il n'est pas le seul. Le secteur de la défense est dominé par une poignée de grands groupes bien connus, tels qu'Ingalls, Lockheed Martin, Raytheon Technologies, Northrop Grumman et Boeing. Mais, en réalité, ce secteur est très fragmenté, avec quelque 700 000 entreprises — dont beaucoup affichent un chiffre d'affaires annuel inférieur à
15 millions de dollars — qui s'efforcent de répondre aux besoins sensibles de l'armée.
Et ils sont tous vulnérables. Selon une étude intitulée « » ( ) réalisée par l’Association nationale de l’industrie de la défense (NDIA), environ 44 % des sous-traitants du secteur de la défense américains comptant plus de 500 salariés avaient été victimes d’une cyberattaque en 2019.
Ces dernières années, le Government Accountability Office (GAO) américain a publié plusieurs rapports soulignant l'incapacité du ministère de la Défense (DOD) à assurer une cybersécurité adéquate. En 2018, , l'organisme de contrôle du GAO a déclaré que le ministère de la Défense était confronté à « des défis croissants pour protéger ses systèmes d'armement contre des cybermenaces de plus en plus sophistiquées ». Dans le document 2020,
, il est indiqué que le ministère n'avait pas encore pleinement mis en œuvre son plan de cyberhygiène 2015 . Cette année, le GAO a indiqué avoir constaté que certains contrats relatifs à des systèmes d'armement ne comportaient pas d'exigences en matière de cybersécurité ni de procédures de vérification.
[À lire également : Comment les DSI du secteur public peuvent-ils se montrer plus fermes ?]
Une partie du défi que représente la cybersécurité pour les sous-traitants est d'ordre administratif. Les exigences et les protocoles en matière de cybersécurité peuvent varier d'un organisme à l'autre. Elles alourdissent également le budget d'un entrepreneur. Et comme le respect des règles repose en grande partie sur la bonne foi (c'est-à-dire que ce sont les prestataires eux-mêmes qui cochent les cases administratives appropriées), certains d'entre eux prennent des raccourcis.
Cela les rend donc, ainsi que le ministère de la Défense, vulnérables aux violations de sécurité, explique Leigh Armistead, président de Peregrine Technical Solutions, un cabinet de conseil en cybersécurité spécialisé dans le secteur de la défense. « Comme dans n’importe quel secteur », fait-il remarquer, « tant qu’il n’y a pas de carotte ou de bâton, les entreprises commerciales peuvent décider – ou non – de se conformer à [ces exigences]. »
Vulnérabilités informatiques
Les défis actuels en matière de cybersécurité auxquels sont confrontés les organismes de défense sont sans précédent. Les systèmes de défense, tant au sein de chaque branche militaire qu'entre celles-ci, n'étaient traditionnellement pas encouragés à s'interconnecter. « Pendant longtemps, la sécurité a été un domaine très secret », explique William Sako, vice-président chargé du conseil en risques de sécurité chez Telgian Engineering & Consulting, une société spécialisée dans la réduction des risques pour les projets publics et privés. « Vous ne vouliez pas que quiconque connaisse votre code source. » Vous ne vouliez pas que quiconque soit au courant de votre système. « Tant que c'était un logiciel propriétaire, il n'y avait aucun risque. »
«La sécurité a longtemps été un domaine où régnaient le secret et la dissimulation. » Vous ne vouliez pas que quiconque soit au courant de votre système. »William Sako, vice-président chargé du conseil en risques de sécurité chez Telgian Engineering & Consulting
Les plateformes et systèmes propriétaires sont coûteux, et le secteur de la défense, à l’instar d’autres secteurs d’activité, passe progressivement d’infrastructures sur site à des réseaux et plateformes partagés afin de réduire les coûts, d’améliorer les marges bénéficiaires et de satisfaire les clients qui souhaitent bénéficier d’une connectivité. Cela ne pose pas de problème si les systèmes partagés par les sous-traitants sont correctement protégés, mais ce n’est pas tout à fait ainsi que les choses se sont déroulées.
« Les fabricants se sont vraiment acharnés à développer leurs équipements sans tenir compte des aspects liés à la sécurité », explique Richard Mahnke, responsable régional des risques de sécurité chez Telgian.
Dans le document « novembre 2020 », le ministère américain de la Défense (DOD) a annoncé qu’il exigerait de tous les sous-traitants du secteur de la défense qu’ils obtiennent la certification « Cybersecurity Maturity Model Certification » (CMMC) de l’ . Il s’agit d’un cadre permettant d’évaluer les capacités d’un sous-traitant en matière de sécurité numérique ainsi que son niveau d’application des meilleures pratiques. Selon Mark Kirstein, vice-président chargé de la réussite client chez Cosant Cyber Security, un cabinet de conseil au service des petites et moyennes entreprises, le déploiement a été entravé par un manque d'auditeurs chargés de traiter les certifications.
Il est absolument indispensable de mettre en place des règles strictes et exhaustives en matière de cybersécurité pour les entreprises du secteur de la défense. Les cyberattaques constituent l'une des principales armes utilisées par les États-nations pour dérober la propriété intellectuelle militaire, affirme M. Kirstein. Les avions de chasse, les missiles et les chars d'autres pays « ressemblent exactement aux nôtres ». « [Ces pays] passent par des entreprises du secteur de la défense pour accéder à ces ressources intellectuelles. »
Les coûts liés aux protocoles de cybersécurité du ministère américain de la Défense peuvent représenter un défi pour les petits prestataires. Il se peut que certaines agences soient en train de réexaminer certaines normes de sécurité ou qu'elles soient en passe de publier des normes définitives concernant des exigences provisoires, ce qui peut entraîner des coûts supplémentaires pour le prestataire lorsque ces règles seront officialisées.
« D’après mon expérience avec les entrepreneurs, bon nombre d’entre eux attendent que les normes définitives soient publiées », explique Alex Gorelik, avocat associé au sein du cabinet Smith, Currie & Hancock, spécialisé dans les marchés publics et le secteur de la construction. « Ils veulent s'assurer que, s'ils renforcent leurs normes de cybersécurité, ils ne le fassent qu'une seule fois, et non à plusieurs reprises. »
Les prestataires gèrent les exigences en matière de sécurité de différentes manières. « Certaines entreprises mettent en œuvre l'ensemble des normes applicables de l' pour les organismes qu'elles servent », explique M. Davis. Il y a ensuite des prestataires qui pensent avoir respecté les normes, mais — comme on s'en rend compte lorsqu'ils se font pirater — ce n'est en réalité pas le cas. Souvent, ce n'est pas entièrement de leur faute. Selon M. Davis, les entrepreneurs disposant de peu d'expertise en matière de cybersécurité mettront eux-mêmes en place des mesures de sécurité numérique au lieu de faire appel à un spécialiste externe.
« Certains petits sous-traitants n’ont tout simplement pas conscience du niveau de sophistication des attaques auxquelles sont confrontés les sous-traitants du secteur de la défense », explique M. Davis. « Lorsque l’on examine de plus près les activités de ces petites entreprises, on se rend compte qu’elles ne maîtrisent pas pleinement la cybersécurité, ce qui conduit à une mise en œuvre inadéquate. »
Vecteurs de l'IoT
Alors que le ministère américain de la Défense (DOD) et ses milliers de prestataires civils du secteur de la défense peinent à mettre en place des mécanismes cohérents de cybersécurité, de nouveaux risques liés aux appareils de l'Internet des objets (IoT) sont apparus.
« C’est là que se trouvent les principaux vecteurs de menace », explique M. Armistead.
De nombreux projets — qu’il s’agisse de systèmes d’armes terrestres, d’avions de chasse, de porte-avions ou de sous-marins — utilisent des capteurs, des équipements de surveillance, des contrôleurs industriels et des systèmes de communication sans fil, et ces outils dépendent de plus en plus de la technologie de l’Internet des objets (IoT). En effet, le GAO a indiqué que l'utilisation de l'Internet des objets (IoT) connaît un essor fulgurant au sein des agences et des ministères, tant pour réduire les coûts que pour créer de nouveaux services.
Alors que les entrepreneurs adoptent rapidement l’IoT, ce n’est qu’à la fin de l’année dernière que le Congrès a adopté la loi sur l’amélioration de la cybersécurité de l’IoT (IoT Cybersecurity Improvement Act), chargeant l’Institut national des normes et des technologies (NIST) d’élaborer et de publier des lignes directrices intitulées « » à l’intention des agences gouvernementales concernant l’utilisation, la gestion et la sécurité des appareils IoT. Ce rattrapage réglementaire a nécessité la mise en œuvre de mesures draconiennes pour mettre un terme aux vulnérabilités liées à l'Internet des objets. Par exemple, une interdiction récente de l’ concernant l’utilisation d’appareils photo et de matériel de surveillance fournis par la Chine s’est avérée nécessaire en raison de « portes dérobées » intégrées par le fournisseur, explique M. Davis.
Même les dépenses de défense ne relevant pas de contrats commerciaux peuvent entraîner des vulnérabilités. L'inspecteur général du ministère de la Défense a publié un rapport en 2019 dans lequel il indiquait que l'Armée de terre et l'Armée de l'air avaient acheté, l'année précédente, pour au moins 32,8 millions de dollars de « matériel informatique, tel que des ordinateurs Lenovo, des imprimantes Lexmark et des caméras GoPro, présentant des failles de cybersécurité connues ».
« Nous répercutons le risque tout au long de la chaîne d’approvisionnement, à tel point que nous ne savons plus avec qui nous traitons, que nous ne savons plus comment vérifier la fiabilité de nos partenaires, et que nous nous retrouvons confrontés à un problème de type « SolarWinds », explique Jeffrey R. Wells, coprésident de l’équipe chargée de la cybersécurité, de la protection des données et de la vie privée chez Clark Hill, un grand cabinet d’avocats international. (SolarWinds, une entreprise américaine spécialisée dans les technologies de l'information, a été victime d'une cyberattaque, qui aurait été perpétrée par des pirates informatiques russes, et qui s'est propagée à ses clients sans être détectée pendant des mois.)
Comment se conformer à la réglementation
En mai, le président Biden a publié un décret « » ( ) visant à renforcer la cybersécurité du pays. Ce décret définit une stratégie de partenariat entre les pouvoirs publics et le secteur privé visant à lever les obstacles contractuels au partage des informations sur les menaces, à adopter les meilleures pratiques en matière d' s de sécurité et à renforcer la sécurité de la chaîne d'approvisionnement logicielle.
«Certaines petites entreprises sous-traitantes n’ont tout simplement pas conscience du niveau de sophistication des attaques auxquelles sont confrontés les sous-traitants du secteur de la défense »Ron Davis, responsable de la sécurité des systèmes d'information (RSSI), Huntington Ingalls Industries
Bien qu'Armistead se félicite de cette décision, il estime que les entreprises du secteur de la défense doivent garder le contrôle de leur propre stratégie en matière de cybersécurité. Cela signifie que les entreprises qui soumissionnent pour des marchés de défense doivent accepter les coûts liés aux nouveaux protocoles de cybersécurité et être convaincues que leurs cyberdéfenses internes sont capables d'aller au-delà des exigences du ministère de la Défense.
Les entreprises du secteur de la défense ont la possibilité d'en faire beaucoup plus. Par exemple, selon l'étude de la NDIA, le recours à des outils de sécurité de base, tels que les pare-feu et l'authentification multifactorielle, par les petites entreprises affiche « un taux [d'adoption] bien inférieur à celui des grandes entreprises ».
Selon M. Armistead, les organisations devraient se poser des questions fondamentales sur la cyberhygiène , qui permettront souvent d'aborder les risques auxquels elles sont actuellement confrontées.
Des questions comme celles-ci peuvent vous aider à trouver des solutions en temps réel : Mettez-vous à jour votre logiciel d' réseau ? Connaissez-vous l'inventaire de vos actifs ? Disposez-vous de politiques en matière de cybersécurité ? Autorisez-vous l'ensemble des utilisateurs à disposer de droits d'administrateur ? Les participants peuvent-ils utiliser leur propre ordinateur portable ? Disposez-vous d'un plan d'intervention en cas d' ? Avez-vous mis en place un modèle d' « zéro confiance » ( ) pour l'accès au réseau ?
« C'est en grande partie une question de bon sens », déclare Armistead. « Il y a énormément d’entreprises qui ne respectent pas les principes fondamentaux. »

